
Kubernetes重大漏洞?阿里云已第一时间全面修复
近日,Kubernetes社区发现安全漏洞 CVE-2018-1002105,阿里云容器服务已在第一时间完成全面修复,敬请广大用户登录阿里云控制台升级Kubernetes版本。
目前Kubernetes开发团队已经发布V1.10.11、V1.11.5修复补丁,阿里云容器服务也已在第一时间完成漏洞全面修复,用户登录阿里云控制台即可一键升级。
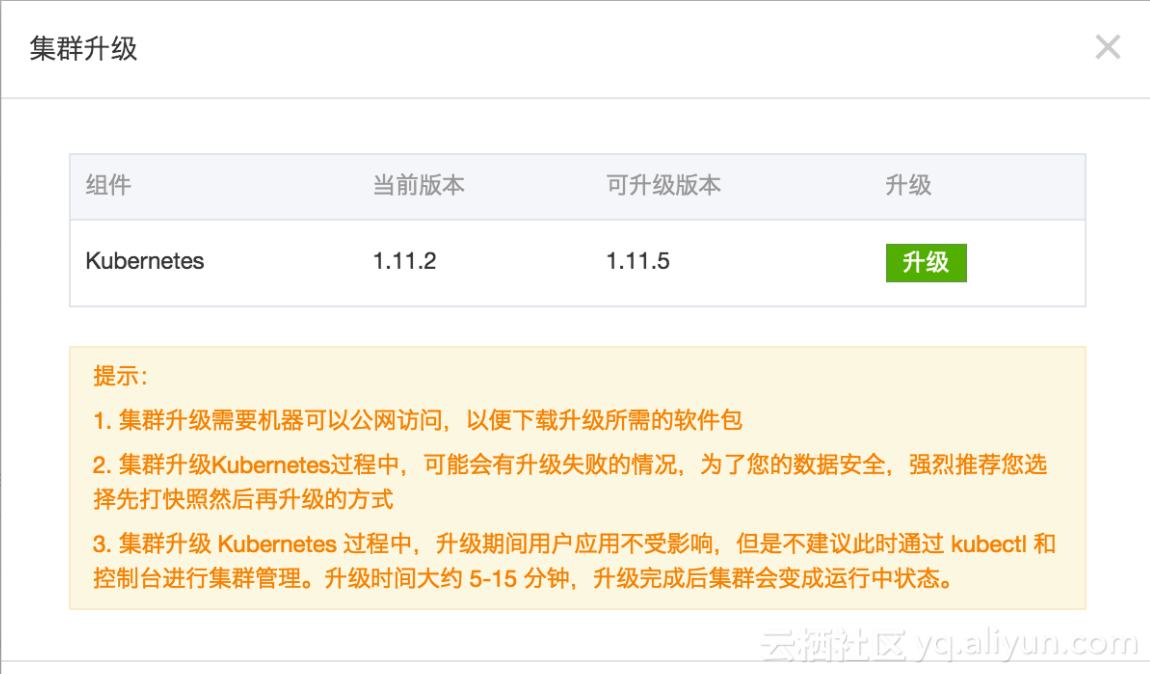
更多信息可以移步公告《关于Kubernetes CVE-2018-1002105 提权漏洞的修复公告》
漏洞发现后的措施
具体而言有一下几种情况供大家参考:
1 用户选用阿里云容器服务K8s
影响范围有限,阿里云容器服务ACK一直在推进和保障最小权限原则,默认开启了RBAC,通过主账号授权管理默认禁止了匿名用户访问。同时Kubelet 启动参数为”anonymous-auth=false”,提供了安全访问控制,防止外部入侵。对于使用子账号的多租户ACK集群用户,子账号访问Kubernetes,其账号可能通过Pod exec/attach/portforward越权。如果集群只有管理员用户,则无需过度担心。子账号在不经过主账号自定义授权的情况下默认不具有聚合API资源的访问权限。这些子账号用户请选择合适业务时间升级,进入控制台点击一键更新安全版本Kubernetes。
2 如果是完全自行搭建K8s
如果是在ECS上自建k8s的用户,请务必检查各项配置,如有失误,会引发较大安全风险。若用户在阿里云ECS服务器上自建Kubernetes集群,建议第一时间登录Kubernetes官网下载最新版,做好备份给节点打快照,并检查好配置、确保权限最小化,选择合适业务时间升级。
3 如果是在无服务器版本
无服务器版本Kubernetes在此之前已额外加固,用户不受此漏洞影响
更多关于阿里云容器服务
本次漏洞有限,阿里云容器服务Kubernetes采用了企业级的安全防护设计,为云上开发者省去了很多烦恼:
- API Server配置默认禁止匿名访问
- 容器集群采用VPC方案,网络环境全隔离
- 用户可以选择在公网隐藏API Server
- 默认子帐号没有访问集群资源的权限
此外,无服务器版本Kubernetes已提前加固,用户不受此漏洞影响。
去年11月,阿里云率先推出了Kubernetes管理服务,整合阿里云在虚拟化、存储、网络和安全能力的优势,提供多种应用发布方式和持续交付能力并支持微服务架构。用户可轻松创建、配置和管理虚拟机群集,在阿里云上部署和管理基于容器的应用程序。
为降低开发应用门槛,阿里云对Kubernetes能力进行了多重补充。比如,通过选择不同节点,实现异构计算集群支持深度学习等场景,或者云上一键部署集群,集成解决方案。
阿里云容器服务采用了高性能的神龙技术架构,资源利用率提升了3倍以上,同时融合以太网RDMA技术25Gb网络,相比自建性能可提高数倍。同时,阿里云还是业内首家提供ServiceMesh服务网格最佳实践及异地多活方案的云厂商。
安全是容器服务的重中之重。阿里云容器服务充分考虑了企业级的安全诉求,所有组件均提供双向证书验证,预制开启RBAC等鉴权能力,用户可以通过阿里云控制台可以安全地管理集群资源。
作为国内最大规模的公共云容器平台,阿里云已为西门子、新浪微博、国泰君安、小鹏汽车、安诺优达等数千多家企业提供容器服务,在全球十六个地域部署,支持公共云、专有云、金融云、政务云。
Kubernetes重大漏洞?阿里云已第一时间全面修复的更多相关文章
- 阿里云一 第一篇:云服务器ECS
阿里云(www.aliyun.com)创立于2009年,是全球领先的云计算及人工智能科技公司,为200多个国家和地区的企业.开发者和政府机构提供服务.截至2017年3月,阿里云付费云计算用户达87.4 ...
- ThinkPHP v5 新漏洞攻击案例首曝光,阿里云已可告警并拦截
2018年12月10日,ThinkPHP v5系列发布安全更新,修复了一处可导致远程代码执行的严重漏洞.阿里云态势感知已捕获多起基于该漏洞的真实攻击,并对该漏洞原理以及漏洞利用方式进行分析.现在,对于 ...
- Kubernetes实战总结 - 阿里云ECS自建K8S集群
一.概述 详情参考阿里云说明:https://help.aliyun.com/document_detail/98886.html?spm=a2c4g.11186623.6.1078.323b1c9b ...
- 【第二十三期】春招实习阶段性总结(阿里云已OC)
本人算是一个半路出家找工作的菜鸡了,现在手中阿里云云原生offer.百度度小满offer.腾讯PCG二面环节.美团点评等offer环节.希望我的经历分享能对各位或之后准备春招的同学有帮助. 个人背景 ...
- 阿里云ECS服务器提示需要修复的漏洞问题
1.漏洞: RHSA-2018:1842: kernel security, bug fix, and enhancement updateRHSA-2018:2299: NetworkManager ...
- ssh连接阿里云一段时间不操作自动断开
打开/etc/ssh/sshd_config 添加或修改: ClientAliveInterval 120 ClientAliveCountMax 0
- 阿里云已买到域名价格统计js代码
var sum = 0; $('.table-hover tr.ng-scope').each(function(){ sum = sum + parseInt($(this).children()[ ...
- 阿里云ECS安装Kubernetes问题收集与解答
问题1 kubernetes pod启动报错open /etc/docker/certs.d/registry.access.redhat.com/redhat-ca.crt: no such fil ...
- 阿里云:游戏行业DDoS攻击解决方案
转自:http://www.gamelook.com.cn/2018/01/319420 根据全球游戏和全球移动互联网行业第三方分析机构Newzoo的数据显示:2017年上半年,中国以275亿美元的游 ...
随机推荐
- while循环语句基础
while循环语句基础 一while循环语句介绍 循环语句命令常用于重复执行一条指令或一组指令,直到条件不再满足时停止, Shell脚本语言的循环语句常见的有while, until, for及s ...
- php floor()函数 语法
php floor()函数 语法 floor函数是什么意思? php floor()函数用来向下舍入为最接近的整数.语法是floor(number),表示返回不大于参数number的下一个整数,有小数 ...
- window环境mysql卸载不干净
停止MySQL服务1添加删除程序中卸载MySQL2到安装目录删除MySQL3删除:C:\Documents and Settings\All Users\Application Data\MySQL ...
- mysql5.6配置详解
系统 4核 16G Centos6.5 x64 优化后测试结果如下 #mysqlslap #--concurrency=2 #--iterations=1 #--number-int-cols=10 ...
- Selenium webdriver 安装(一)
6年的.NET开发,干过小项目,做过研发,任何架构.设计模式.各种文档齐全.技术大牛,给我最深的体会是都不如用户最后的轻轻一点,一下毁所有.这个时候我突然想起了一首歌<都选C>哈哈.如何防 ...
- 微信公众号的SpringBoot+Quartz的定时任务Demo
SpringBoot整合quartz并不难,难在普通类实现了Job接口后等于实例化交给quartz,不受Spring管理,则service层等等其他依赖的注入将无法注入,这也是难点之一. 解决方法: ...
- CJE-Jenkins认证工程师考试预约报名流程
先决条件 考试费用150美元,需要由master/visr信用卡支付 考试全英文 哈哈哈 考试目的 通过各种渠道能够找到Jenkins的学习资料,并能够完成jenkins的配置管理,还是想全面的系统 ...
- webpack构建缓存机制-hash介绍
前言 浏览器为了优化体验,会有缓存机制.如果浏览器判断当前资源没有更新,就不会去服务端下载,而是直接使用本地资源.在webpack的构建中,我们通常使用给文件添加后缀值来改名以及提取公共代码到不会改变 ...
- 用 Flask 来写个轻博客 (9) — M(V)C_Jinja 语法基础快速概览
#目录 前文列表 扩展阅读 Jinja 变量名 注释 控制语句 if 语句 循环 过滤器 无参数调用 带参数调用 宏 定义宏 调用宏 结果 兼容 JavaScript 前文列表 用 Flask 来写个 ...
- 01java基础笔记
计算机组成:运算器,控制器,存储器,输入输出设备(外部设备I/O设备) 机器语言:机器语言,汇编语言,高级语言 人机交互:命令行方式,图形化界面交互方式 JAVA语言平台分为:J2SE,J2ME,J2 ...