
在虚拟机环境(CentOS7系统)下将kubernetes中部署服务成功,但在虚拟机外部无法访问到服务
在CentOS7环境下,kubernetes单机版环境,成功部署一个服务,在虚拟机中访问服务没问题,下面这样:
curl http://172.27.73.26:8888/eureka-server/default/master

{"name":"eureka-server","profiles":["default"],"label":"master","version":null,"state":null,"propertySources":[{"name":"eureka-server-default","source":{"server.port":"${SERVER_PORT:8761}","eureka.instance.preferIpAddress":"true","eureka.instance.lease-renewal-interval-in-seconds":"10","eureka.server.renewal-percent-threshold":"0.85","eureka.instance.lease-expiration-duration-in-seconds":"30","eureka.client.registerWithEureka":"true","eureka.client.fetchRegistry":"true","eureka.client.serviceUrl.defaultZone":"http://${EUREKA_SERVER_HOST}:${EUREKA_SERVER_PORT}/eureka/","eureka.server.waitTimeInMsWhenSyncEmpty":"0","eureka.server.enableSelfPreservation":"false","eureka.server.eviction-interval-timer-in-ms":"10000"}}]}
但是在虚拟机外访问不是超时就是连接不上:
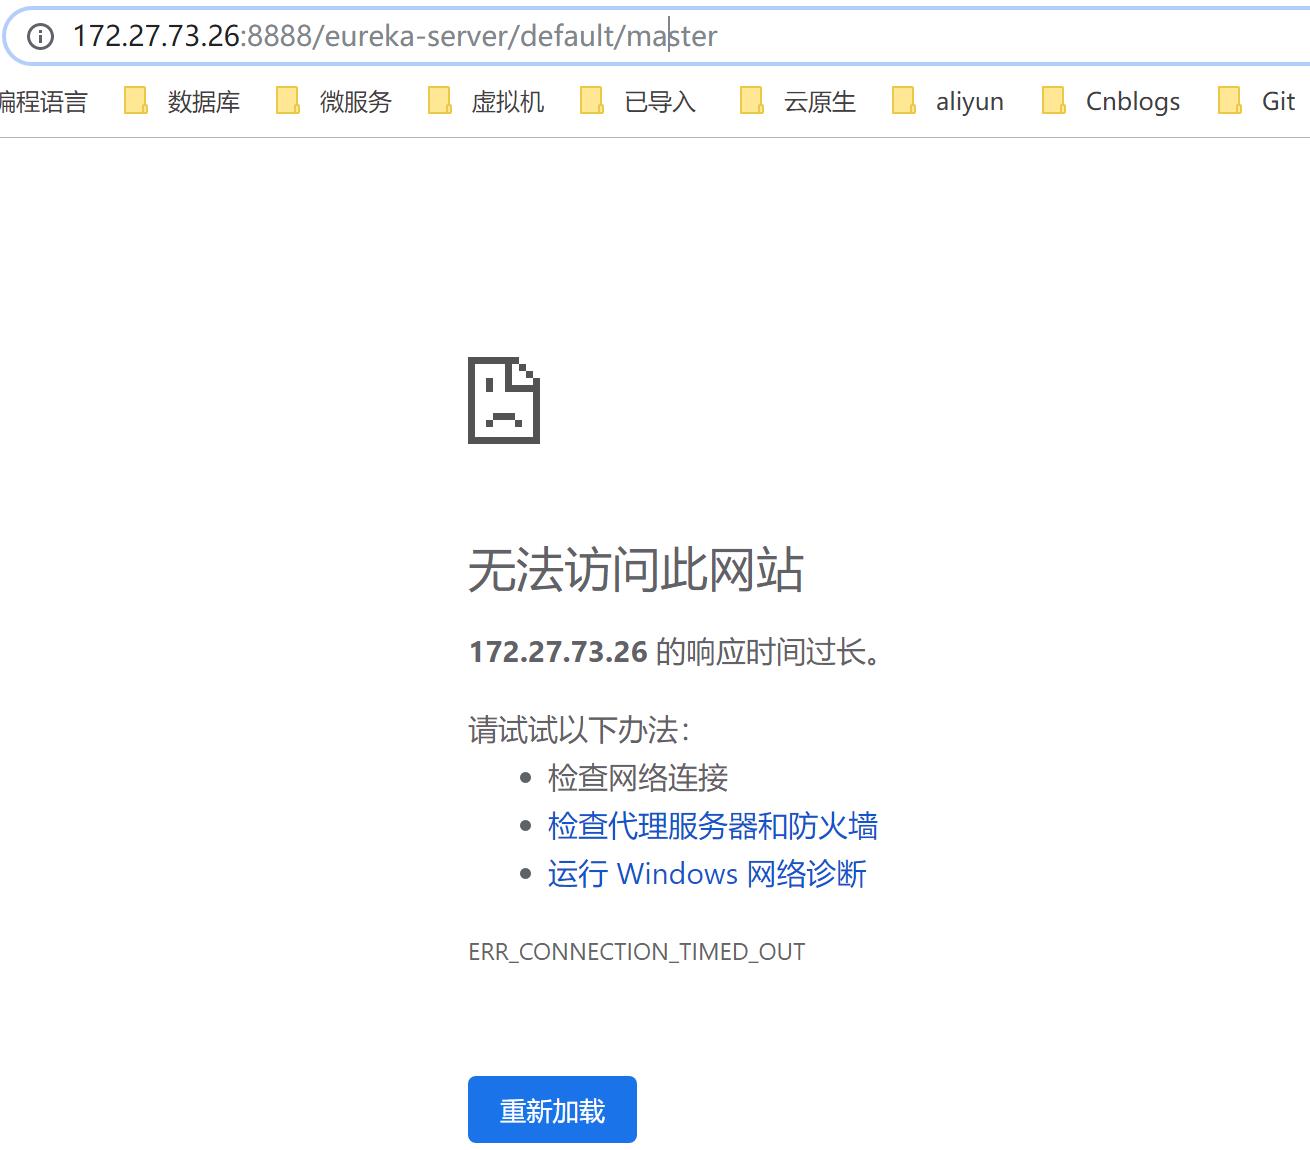
查找原因,防火墙在安装kubernetes时已经关闭,于是:
1. 重新打开防火墙:
systemctl start firewalld
2. 添加8888端口的访问权限,这里会永久生效
firewall-cmd --zone=public --add-port=8888/tcp --permanent
3. 重新载入防火墙,添加的端口才能生效
firewall-cmd --reload
4. 循环2-3步,添加想要的端口,然后关闭防火墙
systemctl stop firewalld
5. 查询防火墙开放端口
sudo iptables-save
这时,我们发现在虚拟机外访问,就没有问题了。
似乎这个问题解决了,但当我们关闭虚拟机,再次打开虚拟机,启动kubernetes时,再次访问访问,还是不能访问。这就奇怪了,为什么呢?
1. 使用命令查询虚拟机监听的端口
[root@localhost ~]# netstat -tlunp

Active Internet connections (only servers)

Proto Recv-Q Send-Q Local Address           Foreign Address         State       PID/Program name

tcp        0      0 127.0.0.1:10248         0.0.0.0:*               LISTEN      1562/kubelet

tcp        0      0 127.0.0.1:10249         0.0.0.0:*               LISTEN      1571/kube-proxy

tcp        0      0 127.0.0.1:10250         0.0.0.0:*               LISTEN      1562/kubelet

tcp        0      0 127.0.0.1:2379          0.0.0.0:*               LISTEN      1247/etcd

tcp        0      0 127.0.0.1:2380          0.0.0.0:*               LISTEN      1247/etcd

tcp        0      0 127.0.0.1:10255         0.0.0.0:*               LISTEN      1562/kubelet

tcp        0      0 127.0.0.1:8080          0.0.0.0:*               LISTEN      1534/kube-apiserver

tcp        0      0 0.0.0.0:22              0.0.0.0:*               LISTEN      890/sshd

tcp        0      0 172.27.73.26:8888       0.0.0.0:*               LISTEN      1571/kube-proxy

tcp        0      0 127.0.0.1:25            0.0.0.0:*               LISTEN      1025/master

tcp6       0      0 :::4194                 :::*                    LISTEN      1562/kubelet

tcp6       0      0 :::2375                 :::*                    LISTEN      1322/dockerd-curren

tcp6       0      0 :::5000                 :::*                    LISTEN      1473/docker-proxy-c

tcp6       0      0 :::10251                :::*                    LISTEN      1551/kube-scheduler

tcp6       0      0 :::6443                 :::*                    LISTEN      1534/kube-apiserver

tcp6       0      0 :::10252                :::*                    LISTEN      1544/kube-controlle

tcp6       0      0 :::22                   :::*                    LISTEN      890/sshd

tcp6       0      0 ::1:25                  :::*                    LISTEN      1025/master

udp        0      0 127.0.0.1:323           0.0.0.0:*                           646/chronyd

udp        0      0 0.0.0.0:68              0.0.0.0:*                           1211/dhclient

udp6       0      0 ::1:323                 :::*                                646/chronyd
发现8888端口确实是被监听的,这里为什么不能访问我也没找到原因。
但是发现一个特点,在tcp6下监听的端口,就可以访问,tcp下的不可以,你要说22端口不也是tcp下的么?可是你没注意到在tcp6下也有监听。
如果我关闭tcp6是不是可以访问服务呢?
这里普及下,tcp就是ipv4;tcp6就是ipv6,所以我们要关闭ipv6。
关闭ipv6,注意我们在虚拟机安装的是CentOS7系统。
修改/etc/default/grub文件,在引导时就不加载IPV6模块。
编辑/etc/default/grub,在GRUB_CMDLINE_LINUX加上的后面句首加上ipv6.disable=1。
修改前:
[root@localhost Desktop]# cat /etc/default/grub

GRUB_TIMEOUT=5

GRUB_DISTRIBUTOR="$(sed 's, release .*$,,g' /etc/system-release)"

GRUB_DEFAULT=saved

GRUB_DISABLE_SUBMENU=true

GRUB_TERMINAL_OUTPUT="console"

GRUB_CMDLINE_LINUX="rd.lvm.lv=centos/root rd.lvm.lv=centos/swap rhgb quiet"

GRUB_DISABLE_RECOVERY="true"
修改后:
[root@localhost Desktop]# cat /etc/default/grub

GRUB_TIMEOUT=5

GRUB_DISTRIBUTOR="$(sed 's, release .*$,,g' /etc/system-release)"

GRUB_DEFAULT=saved

GRUB_DISABLE_SUBMENU=true

GRUB_TERMINAL_OUTPUT="console"

GRUB_CMDLINE_LINUX="ipv6.disable=1 rd.lvm.lv=centos/root rd.lvm.lv=centos/swap rhgb quiet"

GRUB_DISABLE_RECOVERY="true"
修改完毕后保存,运行grub2-mkconfig -o /boot/grub2/grub.cfg重新生成grub.cfg文件。
[root@localhost ~]# grub2-mkconfig -o /boot/grub2/grub.cfg

Generating grub configuration file ...

Found linux image: /boot/vmlinuz-3.10.0-957.12.2.el7.x86_64

Found initrd image: /boot/initramfs-3.10.0-957.12.2.el7.x86_64.img

Found linux image: /boot/vmlinuz-3.10.0-957.el7.x86_64

Found initrd image: /boot/initramfs-3.10.0-957.el7.x86_64.img

Found linux image: /boot/vmlinuz-0-rescue-9cebd9e98d7e482499f2d4215498df5b

Found initrd image: /boot/initramfs-0-rescue-9cebd9e98d7e482499f2d4215498df5b.img

done
重启系统,运行lsmod|grep ipv6,可以看到ipv6已经关闭
验证IPV6是否关闭
[root@localhost ~]# cat /proc/sys/net/ipv6/conf/all/disable_ipv6

1
If the output is 0, IPv6 is enabled.
If the output is 1, IPv6 is already disabled.
重新使用命令查询虚拟机监听的端口:
[root@localhost ~]# netstat -tlunp

Active Internet connections (only servers)

Proto Recv-Q Send-Q Local Address           Foreign Address         State       PID/Program name

tcp        0      0 0.0.0.0:2375            0.0.0.0:*               LISTEN      4991/dockerd-curren

tcp        0      0 127.0.0.1:10248         0.0.0.0:*               LISTEN      5215/kubelet

tcp        0      0 127.0.0.1:10249         0.0.0.0:*               LISTEN      5222/kube-proxy

tcp        0      0 127.0.0.1:10250         0.0.0.0:*               LISTEN      5215/kubelet

tcp        0      0 0.0.0.0:10251           0.0.0.0:*               LISTEN      5194/kube-scheduler

tcp        0      0 0.0.0.0:6443            0.0.0.0:*               LISTEN      5173/kube-apiserver

tcp        0      0 127.0.0.1:2379          0.0.0.0:*               LISTEN      4906/etcd

tcp        0      0 0.0.0.0:10252           0.0.0.0:*               LISTEN      5187/kube-controlle

tcp        0      0 127.0.0.1:2380          0.0.0.0:*               LISTEN      4906/etcd

tcp        0      0 127.0.0.1:10255         0.0.0.0:*               LISTEN      5215/kubelet

tcp        0      0 127.0.0.1:8080          0.0.0.0:*               LISTEN      5173/kube-apiserver

tcp        0      0 0.0.0.0:22              0.0.0.0:*               LISTEN      3912/sshd

tcp        0      0 172.27.73.28:8888       0.0.0.0:*               LISTEN      5222/kube-proxy

tcp        0      0 127.0.0.1:25            0.0.0.0:*               LISTEN      4371/master

tcp        0      0 0.0.0.0:4194            0.0.0.0:*               LISTEN      5215/kubelet

udp        0      0 0.0.0.0:68              0.0.0.0:*                           4869/dhclient

udp        0      0 127.0.0.1:323           0.0.0.0:*                           3196/chronyd
已经没有tcp6了,表明ipv6已经关闭。
从外部访问部署好的访问,ok,即使重启CentOS7系统或者虚拟机,都没问题。
在虚拟机环境(CentOS7系统)下将kubernetes中部署服务成功,但在虚拟机外部无法访问到服务的更多相关文章
- centos7系统下 docker 环境搭建
运行环境: VMware Workstation Pro 在虚拟机中安装centos7系统, 选择最小安装, 网络连接方式选择的桥接(与宿主机在同一IP段)centos7一定要安装64位, docke ...
- centos7系统下配置jdk环境变量
用到的工具, Xshell5, Xftp5 现在的jdk7下载链接不好找, 打开下载界面, 全是jdk8的, 我这里提供了一份百度云的下载地址http://pan.baidu.com/s/1jHF9m ...
- centos7系统下搭建docker本地镜像仓库
## 准备工作 用到的工具, Xshell5, Xftp5, docker.io/registry:latest镜像 关于docker的安装和设置加速, 请参考这篇博文centos7系统下 docke ...
- centos7系统下nginx安装并配置开机自启动操作
准备工作 我的centos7系统是最小化安装的, 缺很多库, 首先安装必须的运行库 ? 1 2 3 4 5 6 7 8 9 10 11 yum install wget gcc gcc-c++ pcr ...
- CentOS7系统下配置nginx及https安全站点
本文主要演示在CentOS7系统下OpenSSL的使用方式,以及Nginx在测centOS下的证书配置方式 注意:生成服务器端证书时必须在CN字段中如实输入站点的访问地址 ,如果是域名就写域名,ip访 ...
- Linux系统下 MYSQL数据库中的数据库文件在本机内迁移 (需暂停服务的方式)
Linux系统下 MYSQL数据库中的数据库文件在本机内迁移 本机采用Ubuntu16.04系统,tar方式安装MySQL5.7.21 数据库安装文件夹为 /home/devil/mysql 现 ...
- 概念验证:在Kubernetes中部署ABAP
对于将SAP ABAP应用服务器组件容器化和在Kubernetes中部署它们,我们在SPA LinuxLab中做了概念验证(PoC),本文将介绍一些我们的发现和经验.本文会也会指出这项工作的一些潜在的 ...
- Kubernetes入门(四)——如何在Kubernetes中部署一个可对外服务的Tensorflow机器学习模型
机器学习模型常用Docker部署,而如何对Docker部署的模型进行管理呢?工业界的解决方案是使用Kubernetes来管理.编排容器.Kubernetes的理论知识不是本文讨论的重点,这里不再赘述, ...
- 在 Kubernetes 中部署 Redis 集群
在 Kubernetes 中部署 Redis 集群 在Kubernetes中部署Redis集群面临挑战,因为每个 Redis 实例都依赖于一个配置文件,该文件可以跟踪其他集群实例及其角色.为此,我们需 ...
随机推荐
- 中美贸易战再次开启,世界两极化进程正在加快形成!..... Copyright: 1688澳洲新闻网 Read more at: https://www.1688.com.au/world/international/2018/06/17/369368/
中美贸易战再次开启,世界两极化进程正在加快形成! https://www.1688.com.au/world/international/2018/06/17/369368/
- Unity3D连接WCF
Unity3D连接WCF: 一.最简单的案例 1.VS2015中: (1)建立WCF应用服务程序ForUnity: (2)将自动生成的IService1.cs与Service1.svc删除: (3 ...
- python3全方位教程
http://www.runoob.com/python3/python3-tutorial.html http://www.runoob.com/
- BZOJ4676 Xor-Mul棋盘
传送门 题目大意懒得写了,题目说的挺明白的了 题解 主要的难点在于异或意义下的最大值和很玄学,但不难发现这道题中让你定义的$D_{i,j}$只参与异或运算,所以我们可以逐位进行讨论.所以我们每一位就只 ...
- elasticsearch监控平台cerebro-0.8.3 相关操作
上面这个平台是cerebro-0.8.3 在github上找就有了 #################### GET /hnscan_source_o_comm_drv_bad_bhv_occur/ ...
- 洛谷P2896 [USACO08FEB]一起吃饭Eating Together
题目描述 The cows are so very silly about their dinner partners. They have organized themselves into thr ...
- JZOJ 1003【东莞市选2007】拦截导弹——dp
题目:https://jzoj.net/senior/#main/show/1003 只要倒推一下第一次上升的最长和第一次下降的最长就行了.不用n^2logn,枚举了 j 还要用树状数组找值比自己大的 ...
- bzoj 4066 & bzoj 2683 简单题 —— K-D树(含重构)
题目:https://www.lydsy.com/JudgeOnline/problem.php?id=4066 https://www.lydsy.com/JudgeOnline/problem.p ...
- 使用TortoiseGit来访问GitHub
因为以前一直在用TSVN, 对其界面操作比较熟悉. 因此,决定不用Git Gui而是用TortoiseGit来访问GitHub. 安装TortoiseGit成功后, 1.运行PuTTY Key Gen ...
- Poj 1019 Number Sequence( 数据分析和操作)
一.题目大意 有这样一个序列包含S1,S2,S3...SK,每一个Si包括整数1到 i.求在这个序列中给定的整数n为下标的数. 例如,前80位为1121231234123451234561234567 ...