
Docker 安装 ELK,EFK代替
ELK 版本
因为 前面 Elasticsearch 用的 7.9.3 版本,所以 kibana-7.9.3、logstash-7.9.3 都用 7.9.3 版本
安装配置 Elasticsearch
修改Elasticsearch配置,可以到容器内部修改,为了方便环境迁移将配置映射到宿主机,在Elasticsearch启动的情况下,将配置文件复制到宿主机
复制、映射配置文件
如果已有配置文件,可以省略此步骤,直接映射启动
#查出容器ID

docker ps --format "table {{.ID}}\t{{.Names}}\t{{.RunningFor}}\t{{.Status}}"
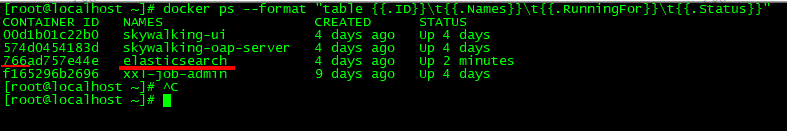
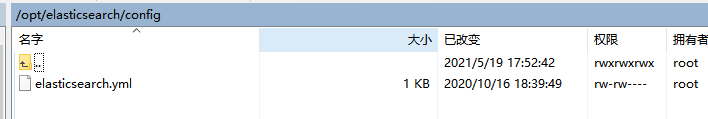
#将容器中的文件复制到宿主机中

docker cp  766:/usr/share/elasticsearch/config/elasticsearch.yml /opt/elasticsearch/config/elasticsearch.yml
映射启动
#先将 766 对应的Elasticsearch的这台停止

docker stop 766

#删除 766 对应的 Elasticsearch

docker rm 766
重新运行容器(增加 elasticsearch.yml的映射
docker run --name elasticsearch -p 9200:9200 -p 9300:9300 \

    -e "discovery.type=single-node" \

    -v /opt/elasticsearch/config/elasticsearch.yml:/usr/share/elasticsearch/config/elasticsearch.yml \

    -v /opt/elasticsearch/logs:/usr/share/elasticsearch/logs \

    -d elasticsearch:7.9.3
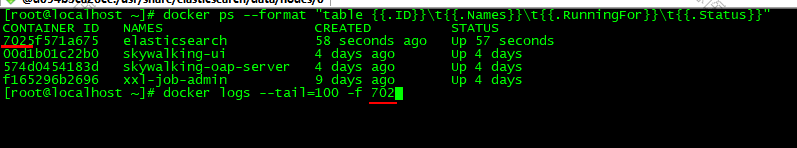
查看启动日志,看是否有报错
docker logs --tail=100 -f 702
运行http://172.16.3.61:9200/验证启动是否OK。
修改配置项
[root@localhost ~]# vi /opt/elasticsearch/config/elasticsearch.yml
输入i进入编译模式
将下面内容复制进去
# 开启跨域

http.cors.enabled: true

# 允许所有

http.cors.allow-origin: "*"
按 ESC 退出编辑
按 :wq! 保存退出
重启 Elasticsearch
docker restart 702
安装 kibana:7.9.3
docker pull kibana:7.9.3

docker run --name kibana --restart=always \

 -p 5601:5601 \

 -e ELASTICSEARCH_HOSTS="http://172.16.3.61:9200/" \
 -e "I18N_LOCALE=zh-CN" \

 -d kibana:7.9.3
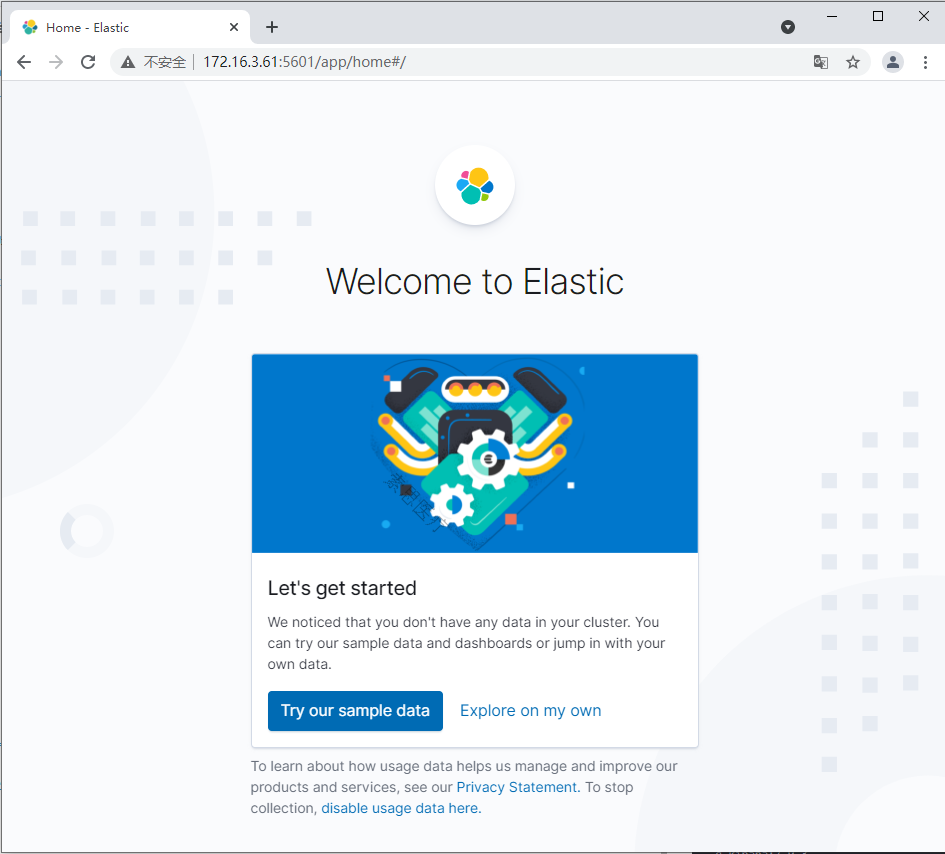
http://172.16.3.61:5601/
安装 Logstash:7.9.3 [用Filebeat代替 Filebeat的安装和使用(Linux) = EFK]
docker pull logstash:7.9.3
在 /opt/logsstash 中建下列文件【注意权限】
mkdir /opt/logstash/conf.d

mkdir /opt/logstash/logs

touch /opt/logstash/logstash.yml
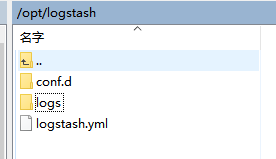
编辑config文件
vi /opt/logstash/conf.d/test.conf

#内容如下:

input {

   gelf {

    port => 9200

  }

}

output {

  stdout{codec =>rubydebug}

  elasticsearch {

    hosts => ["172.16.3.61:9200"]

    index => "logstash-log4j2-%{+YYYY.MM.dd}"

#    user => "elastic"

#    password => "elastic"

  }

}
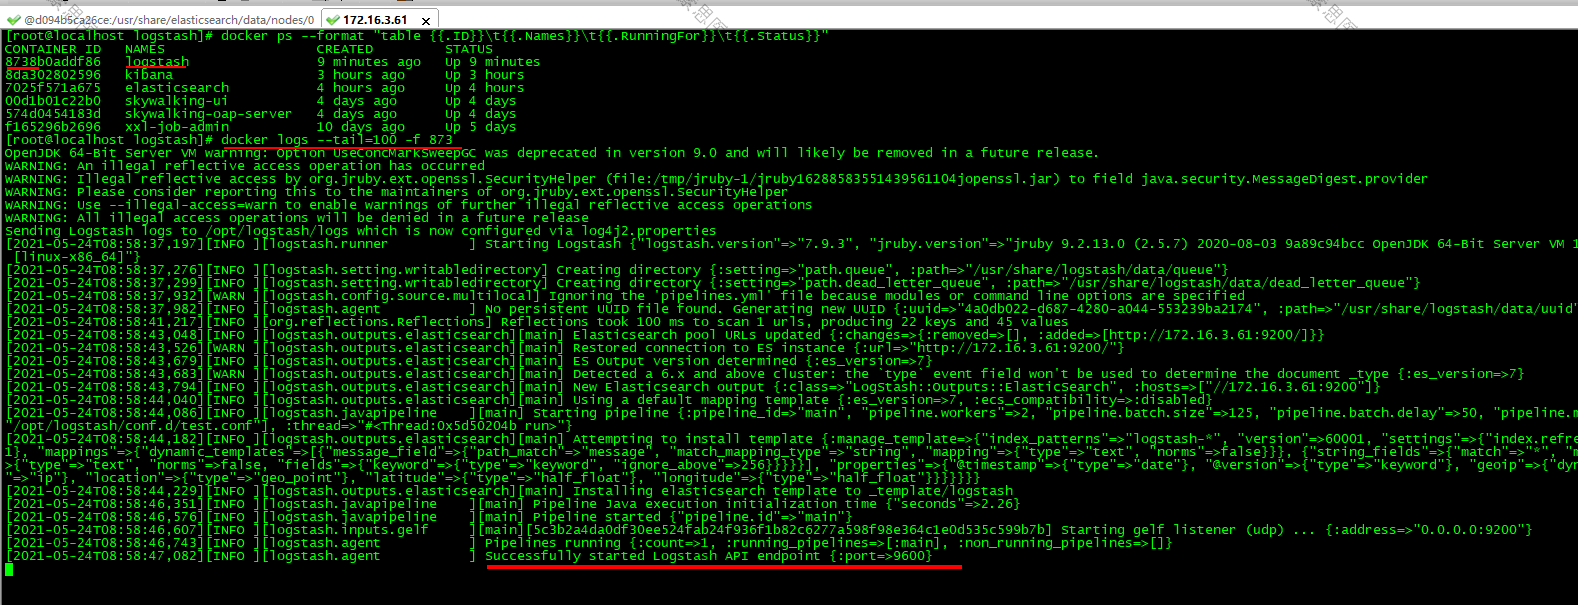
运行logstash
docker run --name logstash \

    --restart always --privileged=true \

    -v /opt/logstash/logstash.yml:/usr/share/logstash/config/logstash.yml \

    -v /opt/logstash/conf.d/:/usr/share/logstash/conf.d/ \

    -d logstash:7.9.3
--privileged=true # 解决Docker 挂载主机目录,访问出现 cannot open directory permission denied
Docker 安装 ELK,EFK代替的更多相关文章
- Docker安装ELK并实现JSON格式日志分析
ELK是什么 ELK是elastic公司提供的一套完整的日志收集以及前端展示的解决方案,是三个产品的首字母缩写,分别是ElasticSearch.Logstash和Kibana. 其中Logstash ...
- Docker 安装ELK之 zz
Docker 安装ELK之(2) 加新 2018-10-24 16:23:08 浏览2006 docker LOG js Image service 先安装Docker [root@jiaxi ...
- [转]docker安装elk
来源 https://www.jianshu.com/p/f549017c4b60 问题:virtual memory areas vm.max_map_count [65530] likely ...
- 使用Docker安装ELK系列(超简单)
root权限 docker版本:1.13.1 ELK版本:6.4.3 项目中均关闭X-Pack 一.安装Elasticsearch 新建elasticsearch目录,并再其下新建文件config/e ...
- Docker安装ELK
1.下载elk docker pull sebp/elk 2.启动elk //Elasticsearch至少需要单独2G的内存 //增加了一个volume绑定,以免重启container以后ES的数据 ...
- Docker 安装 ELK
安装 首先安装 Docker 与 Docker-Compose 相关的组件,我们这里直接使用准备好的 ELK 镜像,执行以下命令从 Dockerhub 上拉取指定版本的镜像,在本例当中我使用的是 7. ...
- 【Docker】:docker安装ELK(logstash,elasticsearch,kibana)
一:安装logstash 1.拉取镜像 docker pull logstash:5.6.11 2.创建目录 mkdir /docker/logstash cd /docker/logstash 3. ...
- docker 安装elk
https://www.cnblogs.com/fbtop/p/11005469.html
- Docker 部署ELK
1.安装docker前安装pip sudo yum -y install epel-release sudo yum install python-pip 2.安装docker #安装依赖包 yum ...
- Docker安装部署ELK教程(Elasticsearch+Kibana+Logstash+Filebeat)
Elasticsearch 是个开源分布式搜索引擎,它的特点有:分布式,零配置,自动发现,索引自动分片,索引副本机制,restful风格接口,多数据源,自动搜索负载等. Logstash 是一个完全开 ...
随机推荐
- IIS和PHP相关权限问题及解决方案_500错误_500.19 - Internal Server Error与401未授权错误_401.3 - Unauthorized
在IIS添加网站(假设站点为xxx.yyy.com,本例假设IIS版本为7.5或以上),如果采用IIS默认配置,会在创建站点同时创建相应同名的"应用程序池"(也是xxx.yyy.c ...
- ALSA Compress-Offload API
概述 从 ALSA API 的早期开始,它就被定义为支持 PCM,或考虑到了 IEC61937 等固定比特率的载荷.参数和返回值以帧计算是常态,这使得扩展已有的 API 以支持压缩数据流充满挑战. 最 ...
- 《最新出炉》系列初窥篇-Python+Playwright自动化测试-29-处理日历时间控件-中篇
1.简介 上一篇的日历时间控件宏哥介绍的比较传统也是很常见的.宏哥不能说它很low,但是相比较一些高端.大气.上档次的日历时间控件,结果就一目了然了:确实很low. 2.被测网站 2.1高大上日历时间 ...
- New Type Functions/Utilities for Dealing with Ranges in C++20
Generic Types of Ranges 类型萃取从字面意思上来说其实就是帮助我们挑选某个对象的类型,筛选特定的对象来做特定的事.可以先来回顾一下以前的写法. #include <ve ...
- Excel表格函数公式出现溢出怎么办?
Excel是一款广泛使用的电子表格软件,它可以帮助我们进行各种计算.数据分析与处理等操作.在使用Excel时,我们通常需要使用到各种函数公式来完成不同的任务.然而,在使用函数公式时有时会出现" ...
- ACPM高效C++组件管理让音视频终端SDK性能更好、稳定性更高
本专栏将分享阿里云视频云MediaBox系列技术文章,深度剖析音视频开发利器的技术架构.技术性能.开发能效和最佳实践,一起开启音视频的开发之旅.本文为MediaBox技术架构篇,重点从 ACPM介绍. ...
- [ABC261E] Many Operations
Problem Statement We have a variable \(X\) and \(N\) kinds of operations that change the value of \( ...
- 组合式api-跨层级组件通信provide和inject
vue2的provide和inject:https://v2.cn.vuejs.org/v2/api/#provide-inject 主要作用: 跨层级传递数据(响应和非相应数据都可以).方法(函数) ...
- 华企盾DSC远程桌面、实时监控连接不上常见处理方法
1.检测策略是否勾选了远程桌面需要客户端确认或者勾选了客户端显示"允许远程维护"选项 2.检查客户端5097目录是否有MgrDll.dll.uvnserver.exe文件(是否被杀 ...
- CentOS基线检测脚本
本脚本适用于CentOS 7.5-7.9版本,其他版本不详 1.检查系统信息 查看代码 echo " " echo "########################## ...