
HTTPS 证书制作及使用
一 证书的制作
进入jdk/bin,使用keytools.exe制作证书。
1.创建keystore
创建一个别名为serverkeystore的证书,该证书存放在名为server.keystore的密钥库中,若server.keystore密钥库不存在则创建
keytool -genkeypair -alias "serverkeystore" -keyalg "RSA" -keystore "d:/server.keystore"

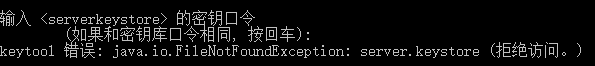
注意:如果提示下图错误,本人Jdk装载c盘当中,而C盘都是只读文件,在c盘当中生成 文件的话,是没有写入权限的。所以指定生成 server.keystore在D盘。
2.导出证书
keytool -export -alias serverkeystore -file d:/server.crt -keystore d:/server.keystore

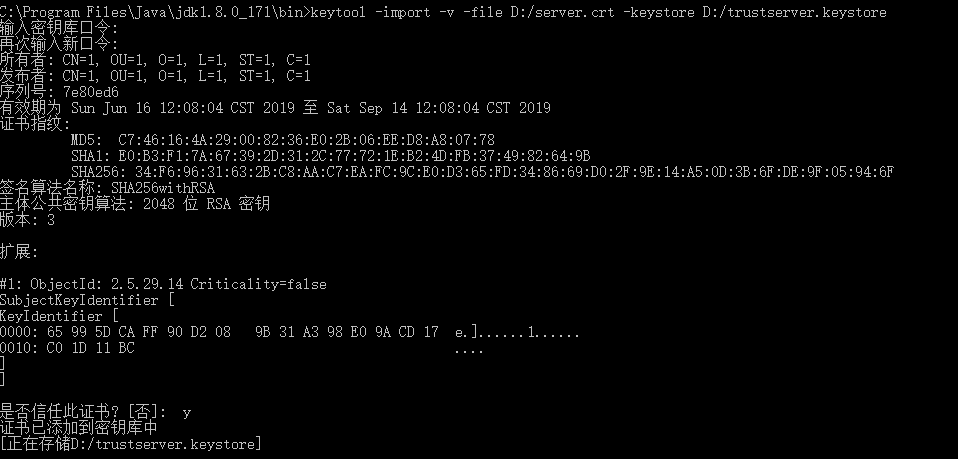
3.使用2中导出的证书生成truestkeystore
keytool -import -v -file D:/server.crt -keystore D:/trustserver.keystore
同理我们在为client制作同样的文件。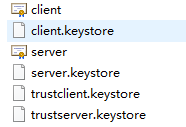
二 代码中证书文件的使用
server
package com.xiaodeyao;

import javax.net.ssl.SSLServerSocket;

import javax.net.ssl.KeyManagerFactory;

import javax.net.ssl.SSLContext;

import javax.net.ssl.TrustManagerFactory;

import java.io.*;

import java.net.Socket;

import java.security.KeyStore;

public class HttpsServer {

    private static final int DEFAULT_PORT     = 7777;

    private static final String SERVER_KEY_STORE_PASSWORD  = "123456";

    private static final String SERVER_TRUST_KEY_STORE_PASSWORD = "123456";

    private SSLServerSocket serverSocket;

    public static void main(String[] args) {

        HttpsServer server = new HttpsServer();

        server.init();

        server.start();

    }

    /**

     * <ul>

     * <li>听SSL Server Socket</li>

     * <li> 由于该程序不是演示Socket监听,所以简单采用单线程形式,并且仅仅接受客户端的消息,并且返回客户端指定消息</li>

     * </ul>

     */

    public void start() {

        if (serverSocket == null) {

            System.out.println("ERROR");

            return;

        }

        while (true) {

            try {

                Socket s = serverSocket.accept();

                InputStream input = s.getInputStream();

                OutputStream output = s.getOutputStream();

                BufferedInputStream bis = new BufferedInputStream(input);

                BufferedOutputStream bos = new BufferedOutputStream(output);

                byte[] buffer = new byte[20];

                bis.read(buffer);

                System.out.println(new String(buffer));

                bos.write("Server Echo".getBytes());

                bos.flush();

                s.close();

            } catch (Exception e) {

                System.out.println(e);

            }

        }

    }

    /**

     * <ul>

     * <li>ssl连接的重点:</li>

     * <li>初始化SSLServerSocket</li>

     * <li>导入服务端私钥KeyStore,导入服务端受信任的KeyStore(客户端的证书)</li>

     * </ul>

     */

    public void init() {

        try {

            SSLContext ctx = SSLContext.getInstance("SSL");

            KeyManagerFactory kmf = KeyManagerFactory.getInstance(KeyManagerFactory.getDefaultAlgorithm());

            TrustManagerFactory tmf = TrustManagerFactory.getInstance(KeyManagerFactory.getDefaultAlgorithm());

            KeyStore ks = KeyStore.getInstance("JKS");

            KeyStore tks = KeyStore.getInstance("JKS");

            ks.load(new FileInputStream("D://server.keystore"), SERVER_KEY_STORE_PASSWORD.toCharArray());

            tks.load(new FileInputStream("D://trustclient.keystore"), SERVER_TRUST_KEY_STORE_PASSWORD.toCharArray());

            kmf.init(ks, SERVER_KEY_STORE_PASSWORD.toCharArray());

            tmf.init(tks);

            ctx.init(kmf.getKeyManagers(), tmf.getTrustManagers(), null);

            serverSocket = (SSLServerSocket) ctx.getServerSocketFactory().createServerSocket(DEFAULT_PORT);

            serverSocket.setNeedClientAuth(true);

        } catch (Exception e) {

            e.printStackTrace();

        }

    }

}
client
package com.xiaodeyao;

import javax.net.ssl.KeyManagerFactory;

import javax.net.ssl.SSLContext;

import javax.net.ssl.SSLSocket;

import javax.net.ssl.TrustManagerFactory;

import java.io.*;

import java.security.KeyStore;

public class HttpsClient {

    private static final String DEFAULT_HOST     = "127.0.0.1";

    private static final int DEFAULT_PORT     = 7777;

    private static final String CLIENT_KEY_STORE_PASSWORD  = "123456";

    private static final String CLIENT_TRUST_KEY_STORE_PASSWORD = "123456";

    private SSLSocket sslSocket;

    /**

     * 启动客户端程序

     *

     * @param args

     */

    public static void main(String[] args) {

        HttpsClient client = new HttpsClient();

        client.init();

        client.process();

    }

    /**

     * 通过ssl socket与服务端进行连接,并且发送一个消息

     */

    public void process() {

        if (sslSocket == null) {

            System.out.println("ERROR");

            return;

        }

        try {

            InputStream input = sslSocket.getInputStream();

            OutputStream output = sslSocket.getOutputStream();

            BufferedInputStream bis = new BufferedInputStream(input);

            BufferedOutputStream bos = new BufferedOutputStream(output);

            bos.write("Client Message".getBytes());

            bos.flush();

            byte[] buffer = new byte[20];

            bis.read(buffer);

            System.out.println(new String(buffer));

            sslSocket.close();

        } catch (IOException e) {

            System.out.println(e);

        }

    }

    /**

     * <ul>

     * <li>ssl连接的重点:</li>

     * <li>初始化SSLSocket</li>

     * <li>导入客户端私钥KeyStore,导入客户端受信任的KeyStore(服务端的证书)</li>

     * </ul>

     */

    public void init() {

        try {

            SSLContext ctx = SSLContext.getInstance("SSL");

            KeyManagerFactory kmf = KeyManagerFactory.getInstance(KeyManagerFactory.getDefaultAlgorithm());

            TrustManagerFactory tmf = TrustManagerFactory.getInstance(KeyManagerFactory.getDefaultAlgorithm());

            KeyStore ks = KeyStore.getInstance("JKS");

            KeyStore tks = KeyStore.getInstance("JKS");

            ks.load(new FileInputStream("D://client.keystore"), CLIENT_KEY_STORE_PASSWORD.toCharArray());

            tks.load(new FileInputStream("D://trustserver.keystore"), CLIENT_TRUST_KEY_STORE_PASSWORD.toCharArray());

            kmf.init(ks, CLIENT_KEY_STORE_PASSWORD.toCharArray());

            tmf.init(tks);

            ctx.init(kmf.getKeyManagers(), tmf.getTrustManagers(), null);

            sslSocket = (SSLSocket) ctx.getSocketFactory().createSocket(DEFAULT_HOST, DEFAULT_PORT);

        } catch (Exception e) {

            System.out.println(e);

        }

    }

}
参考:
https://www.cnblogs.com/xdp-gacl/p/3750965.html
https://blog.csdn.net/moonpure/article/details/82836517
HTTPS 证书制作及使用的更多相关文章
- https证书制作及springboot配置https
1.生成秘钥 openssl genrsa -out private.key 2048 2.生成用于申请请求的证书文件csr,一般会将该文件发送给CA机构进行认证,本例使用自签名证书 openssl ...
- HTTPS证书制作
openssl 安装可参照之前文章 1.mkdir /etc/ssl/xip.ioopenssl genrsa -out /etc/ssl/xip.io/xip.io.key 1024openssl ...
- nginx证书制作以及配置https并设置访问http自动跳转https(反向代理转发jboss)
nginx证书制作以及配置https并设置访问http自动跳转https 默认情况下ssl模块并未被安装,如果要使用该模块则需要在编译时指定–with-http_ssl_module参数,安装模块依赖 ...
- iOS企业分发证书制作
自签名证书制作流程 打开终端,输入 openssl genrsa - ,生成名称为ca的秘钥 注:openssl生成的文件皆放在用户文档下(finder菜单栏'前往' - 电脑 -Macintosh ...
- 如何申请https证书、搭建https网站
如何申请https证书.搭建https网站 随着国内搜索引擎巨头百度启用全站https加密服务,全国掀起了网站https加密浪潮.越来越多的站点希望通过部署https证书来解决“第三方”对用户隐私的嗅 ...
- Golang代码实现HTTPs(HTTPS证书生成和部署)
在win7下试试: 1.实现一个最简单的HTTPS Web Server // gohttps/2-https/server.go package main import ( "fmt&qu ...
- 网络基础 记一次HTTPS证书验证测试过程
记一次HTTPS证书验证测试过程 by:授客 QQ:1033553122 实践 1) 安装证书 选择主机A(假设10.202.95.88)上安装https证书 说明:采用https的服务器,必须安装数 ...
- 生成线上用https证书,支持通配符和多域名,初学Let’s Encrypt用于IIS,纯本地手动
自简书发布的上篇<生成本地测试用https证书,支持通配符和多域名,初学OpenSSL>以来,本地测试用https用的妥妥的. 线上一直用的腾讯云的免费证书(每个域名都要一个证书(滑稽), ...
- iOS调试证书/公布证书制作
当已经注冊过applied 开发人员账号后,而且进行付款了,那么接下来就是证书制作了 1.登录membercenter https://developer.apple.com/membercenter ...
随机推荐
- ES各种操作的过程
参考:https://blog.csdn.net/better_xf/article/details/81188050 一.es写入数据的过程 客户端选择一个node发送请求过去,这个node就是co ...
- 如何使用前端分页框架bootstrap paginator
前端分页框架bootstrap paginator用于web前端页面快速实现美观大方的翻页功能.在实现交互良好的页面翻页功能时,往往还需要配合使用后端分页框架pagehelper.pagehelper ...
- EC元素
'''判断title是否是一致,返回布尔值'''WebDriverWait(driver,10,0.1).until(EC.title_is("title_text")) '''判 ...
- Apple历史应用以及开发工具版本(Xcode官方历史版本等等)
1.Xcode 官方历史版本下载:(需要登录开发者账号) https://developer.apple.com/download/more/
- 魔术矩阵Java代码
//该魔术矩阵默认从右上角45度递增 //@漫流——595128841在qq点com //import java.util.Arrays; //用于打印API函数 public class 魔方矩阵 ...
- Gym-100814K 数位DP 模拟除法
Johnny is a brilliant mathematics student. He loves mathematics since he was a child, now he is work ...
- SQL代码
SELECT SCHEMA_NAME(SCHEMA_ID)AS ID,name as Table_name FROM sys.tables;--查询表视图 查询表视图
- pikachu-xss和csrf
简介 XSS是一种发生在Web前端的漏洞,所以其危害的对象也主要是前端用户 XSS漏洞可以用来进行钓鱼攻击.前端js挖矿.盗取用户cookie,甚至对主机进行远程控制 攻击流程 假设存在漏洞的是一个论 ...
- web性能优化--减少DOM操作(三)
减少DOM数量 减少DOM操作 批量处理DOM操作 批量处理样式修改 尽量不要使用tabel布局 尽量不要使用css表达式 string用数组join css选择符优化 1.减少DOM数量 在HTML ...
- 【Linux】CentOS6上mysql5.7安装
1.下载安装yum源 根据系统下载yum源 https://dev.mysql.com/downloads/repo/yum/ rpm -ivh xxxxx.rpm 2.修改yum源 vim /etc ...