
ECSHOP后台权限分配原理分析
1.在权限管理->管理员列表,中添加一名管理员
2.在admin\includes\inc_menu.php
$modules['02_cat_and_goods']['01_goods_list']       = 'goods.php?act=list';         // 商品列表

//后添加

$modules['02_cat_and_goods']['20_goods_cart']       = 'goods_cart.php?act=list';
3.languages\zh_cn\admin\common.php
$_LANG['18_product_list'] = '货品列表';

//后添加

$_LANG['20_goods_cart'] = '购物车管理';
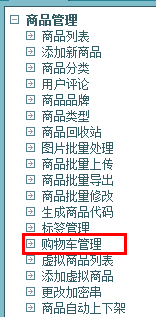
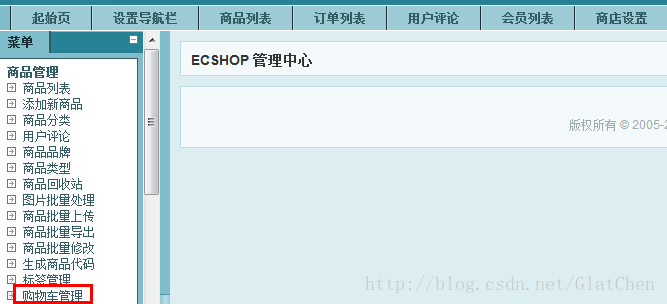
此时左侧可以看见
4.新建admin\goods_cart.php
<?php

define('IN_ECS', true);

require(dirname(__FILE__) . '/includes/init.php');

if ($_REQUEST['act'] == 'list'){

    $smarty->display('goods_cart_list.htm');

}

?>
5.新建admin\templates\goods_cart_list.htm
{include file="pageheader.htm"}

{include file="pagefooter.htm"}
点击查看效果
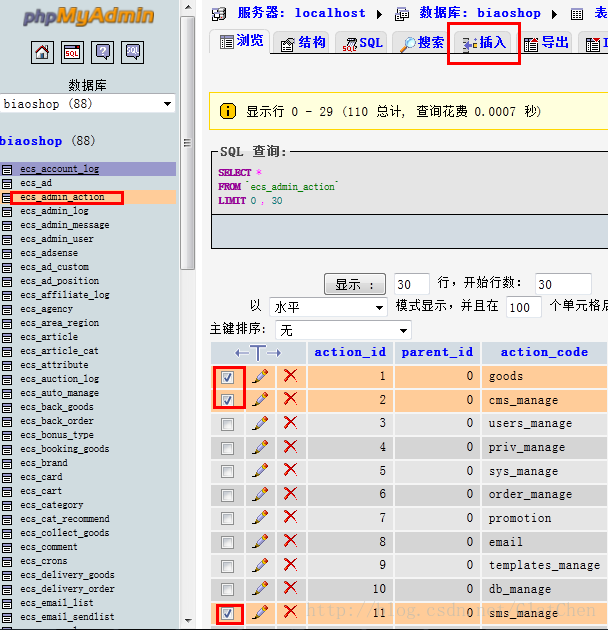
6.使用phpmyadmin打开数据库

7.admin\includes\inc_priv.php
$purview['17_tag_manage']        = 'tag_manage';

//后添加

$purview['20_goods_cart']          = 'goods_cart_manage';
8.languages\zh_cn\admin\priv_action.php
$_LANG['sms_manage'] = '短信管理';

//后添加

$_LANG['goods_cart_manage'] = '商品购物车管理';
可看到商品购物车管理

9.给刚才添加的管理员添加权限
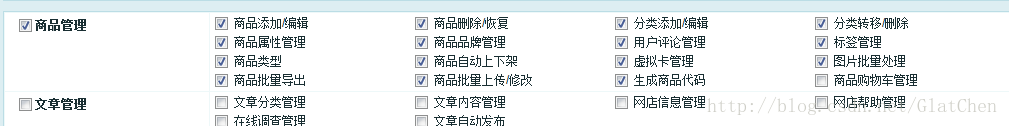
10.使用该账号登录

看不到商品购物车管理
11.修改权限

可看到“商品购物车管理”
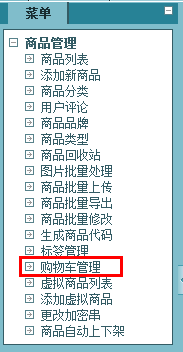
12.admin\goods_cart.php (刚新建的文件)
if ($_REQUEST['act'] == 'list'){

//下面添加

admin_priv('sssss'); //先给一个错误的权限action
点击“购物车管理”

13.将admin\goods_cart.php
admin_priv('sssss');

//改为

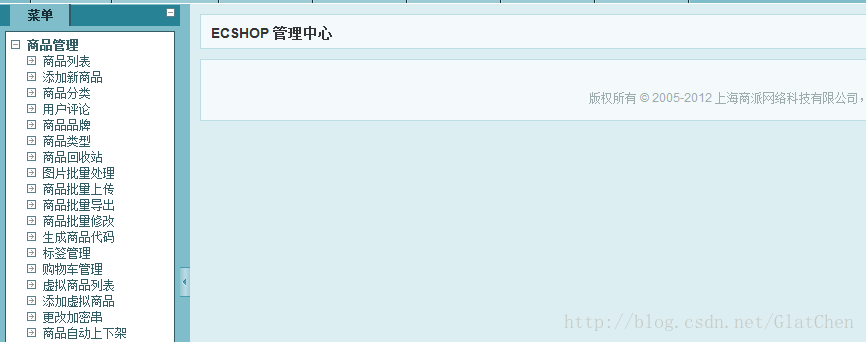
admin_priv('goods_cart_manage');
正常显示
原理分析完毕
有点婆妈~~
转:https://blog.csdn.net/glatchen/article/details/38521765
ECSHOP后台权限分配原理分析的更多相关文章
- 支付宝app支付java后台流程、原理分析(含nei wang chuan tou)
java版支付宝app支付流程及原理分析 本实例是基于springmvc框架编写 一.流程步骤 1.执行流程 当手机端app(就是你公司开发的app)在支付 ...
- ecshop后台权限增加
1.在后台“推荐管理”里添加“推荐人分成”.“会员分成”两个操作功能以及权限 index.php?act=menu incluedes/inc_priv.php:权限对照表.inc_m ...
- ecshop后台0day漏洞原理+利用方法 XSS+Getshll
发布日期:2012-10.25 发布作者:dis9@ztz 漏洞类型:跨站攻击 代码执行 0x0 后台getshell 在 includes/cls_template.php fetch函数 /** ...
- ecshop后台权限审核列表
1.权限语言包 languages\zh_cn\admin\priv_action.php //微仓 $_LANG['depot'] = '微仓管理'; $_LANG['depot_list_is_c ...
- 微信app支付java后台流程、原理分析及nei网穿透
一.流程步骤 本实例是基于springmvc框架编写 1.执行流程 当手机端app(就是你公司开发的app)在支付页面时,调起服务端(后台第1个创建订单接口)接口,后台把需要调起微 ...
- 【转】ecshop后台语言项执行漏洞详解
该漏洞需要能登录ecshop后台权限,简单修改下语言项目,即可在网站植入木马后门. 以下是详细分析 1.登陆到ecshop台后,选择模板管理,语言项编辑,搜索用户信息 为什么要搜索用户 该漏洞需要能登 ...
- rbac集成 权限分配。之角色管理
权限分配功能拆分: a. 角色管理 b. 用户管理 c. 菜单和权限的管理 d. 批量的权限操作 e. 分配权限 先实现 角色管理: 无非也就是,增删改查: 定义路由, 编写视图. 1.查看角色页面: ...
- ECshop后台角色权限的添加和分配
1.在权限文件中配置 2.在需要加权限的文件中加入权限. 例如:d:\ecshop\admin\user_account.php 3.在数据库表 ecs_admin_action中配置 4.会员权限 ...
- ecshop后台新功能及权限的添加
1.在后台"推荐管理"里添加"推荐人分成"."会员分成"两个操作功能以及权限 index.php?act=menu incluedes/in ...
随机推荐
- 正则 js截取时间
项目中要把时间截取,只要年月日,不要时分秒,于是 /\d{4}-\d{1,2}-\d{1,2}/g.exec("2012-6-18 00:00:00") 或者另一种 var dat ...
- 如何使用千千静听为MP3添加专辑封面和文字信息
使用千千静听播放器打开某MP3文件,右击该文件,选择属性. 2 点击专辑封面即可添加或更换专辑封面 点击保存到文件再点击重新读取文件即可发现有效了 3 为MP3批量添加添加封面 选中播放列表的所有文件 ...
- Android IO存储总结
1 前言 android设备的存储特点: 分内存和SD卡两种存储设备,且android设备存储空间小,且系统碎片化等情况. SD卡:老版本的android设备 不存在内置SD ...
- Succession
Description The king in Utopia has died without an heir. Now several nobles in the country claim the ...
- Oracle体系结构一(学习笔记)
总体结构分为三个部分:SGA,PGA,FILE文件 按功能分: 存储结构 存储结构对应关系 主要文件: 数据文件: 每个数据文件只与一个数据库相关联 一个表空间可以包含一个或者多个数据文件 一个数 ...
- git检查与放弃本地的代码修改情况
git diff 可以查看当前没有add 的内容修改(不在缓冲区的文件变化) git diff --cached查看已经add但没有commit 的改动(在缓冲区的文件变化) git diff HE ...
- exception PLS-00403: expression 'V_END' cannot be used as an INTO-target of a SELECT/FETCH statement
exception PLS-00403: expression 'V_END' cannot be used as an INTO-target of a SELECT/FETCH stateme ...
- webservice系统学习笔记2-使用jdk的命令生成本地代码
使用jdk自带的命令wsimport生成远程服务的本地代码 C:\Documents and Settings\Administrator>wsimport -d E:\mhWorkspace\ ...
- 26、线性表(List)
1.List List接口是Collection的子接口,List是一个可重复集合 2.ArrayList和LinkedList ArrayList和LinkedList是List接口最常见的两个实现 ...
- 虚拟机和宿主机不能互ping的解决办法等
1. 虚拟机和宿主机不能互ping的解决办法:禁用无关虚拟网卡. 2. 有时有效光驱设备为cdrom1. 3. CentOS 6.3 图形界面切换用户:System->Log Out