
安全测试工具Burpsuit和OWASP ZAP使用入门指南
Burpsuit使用入门指南
安装:
- 网上有很多相关相关保姆级别教程,所以这里不加赘述了
- 尽量使用java8版本,破解版兼容8做的比较好
- 如果发现注册机无法打开或者能打开注册机【run】无法点击唤起软件安装,可以使用命令行工具
java -jar burp-loader-keygen.jarjava -Xbootclasspath/p:burp-loader-keygen.jar -jar burpsuite_pro_v2.0.11.jar或者java -Xbootclasspath/a:burp-loader-keygen.jar -jar burpsuite_pro_v2.0.11.jar
使用指南:
运行vbs文件运行安装好的burpsuit软件
- 漏洞扫描
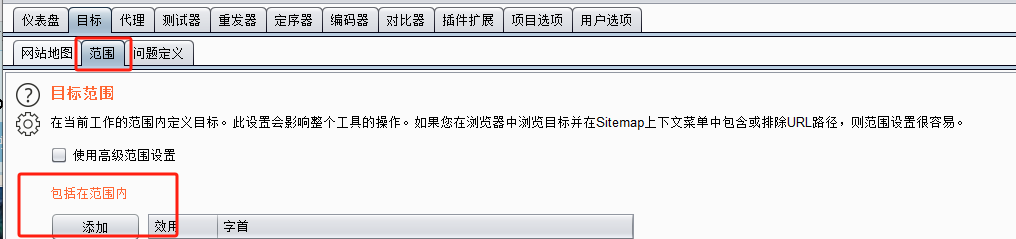
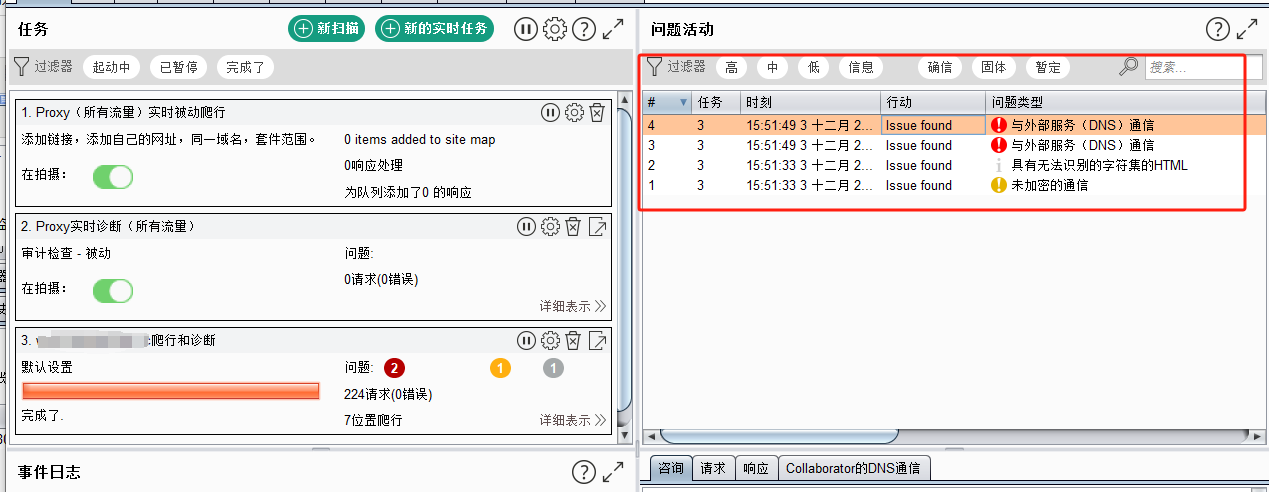
burpsuit提供了自动化的方式对普通漏洞进行渗透测试,通过如下步骤就可以实现自动化扫描。我们通过【目标】-【目标范围】来设定我们自动化测试范围(如下图所示)
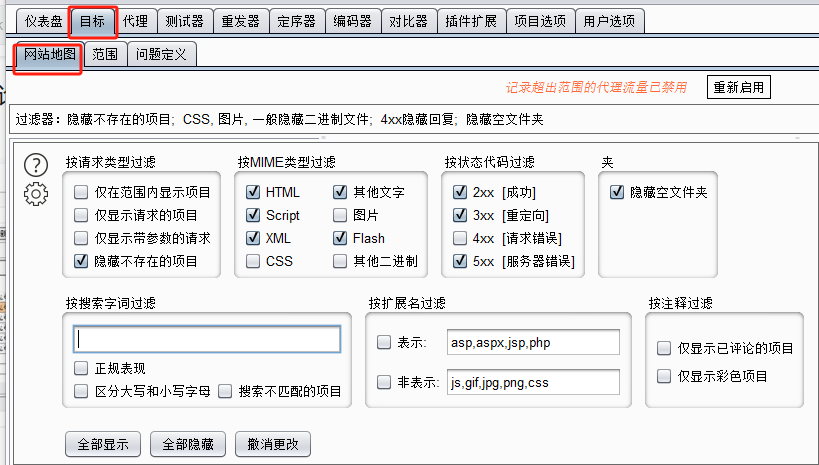
在【目标】-【网站地图】设置爬行过滤
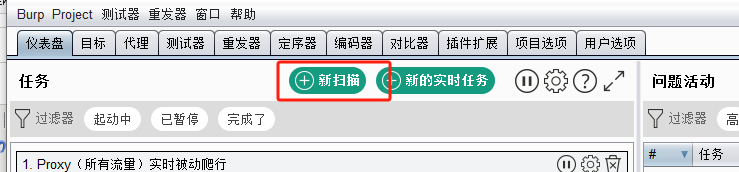
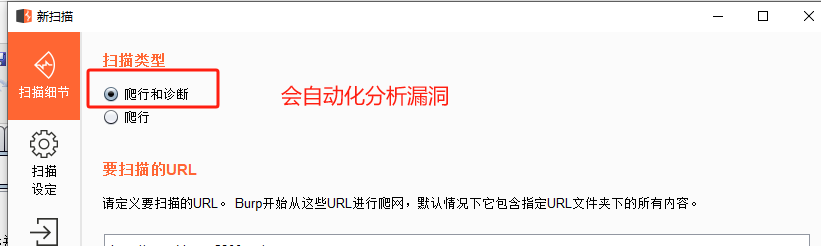
设置了我们测试网址后,我们【仪表盘】-【新扫描】新建任务
- 代理
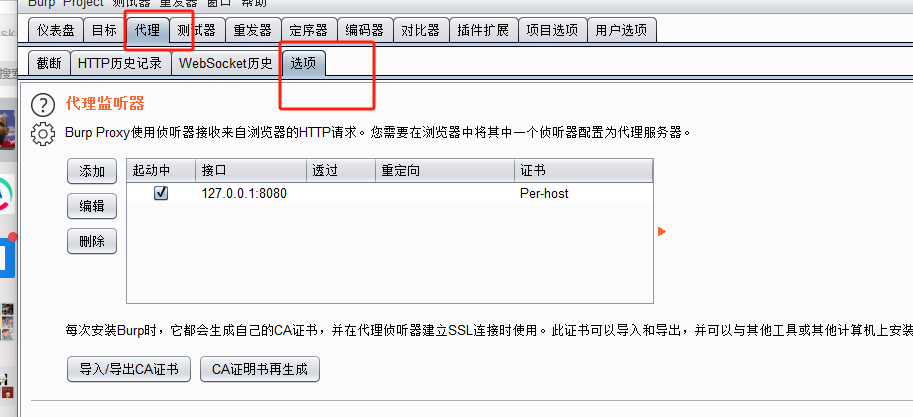
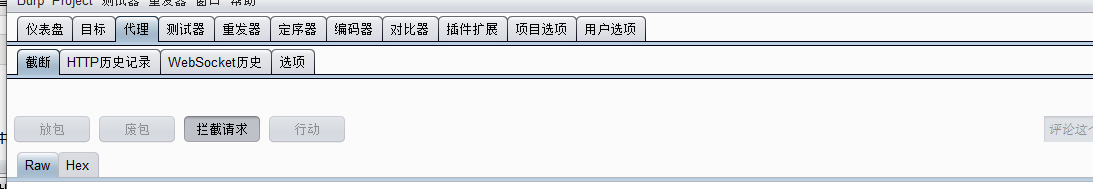
首先我们通过【代理】-【选项】设置代理监听,接着我们在浏览器中配置手动设置(注意要把http和https都配置代理),这样我们就可以在burpsuit报文管理
- 测试器(发送Intruder)
对设置目标ip进行自动化攻击,漏铜利用、模糊测试、暴力破解
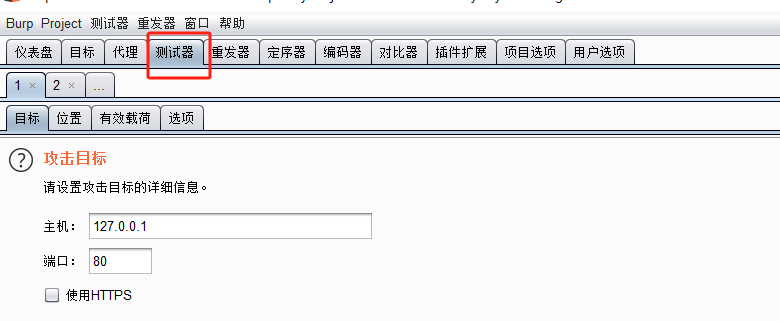
在【测试器】-【位置】,选中你要参数化的地方(红色框框部分)点击【添加$】这样就实现参数化
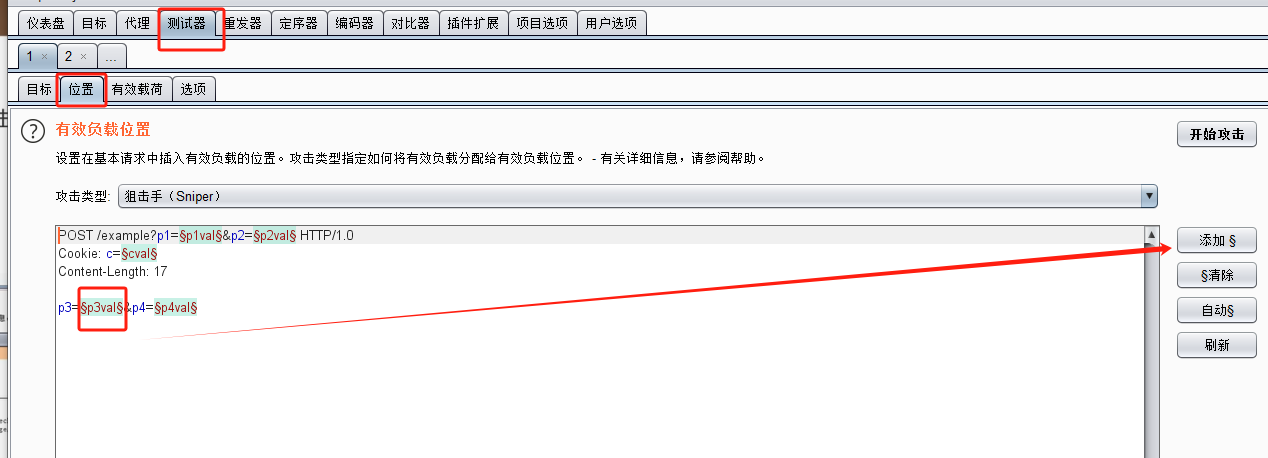
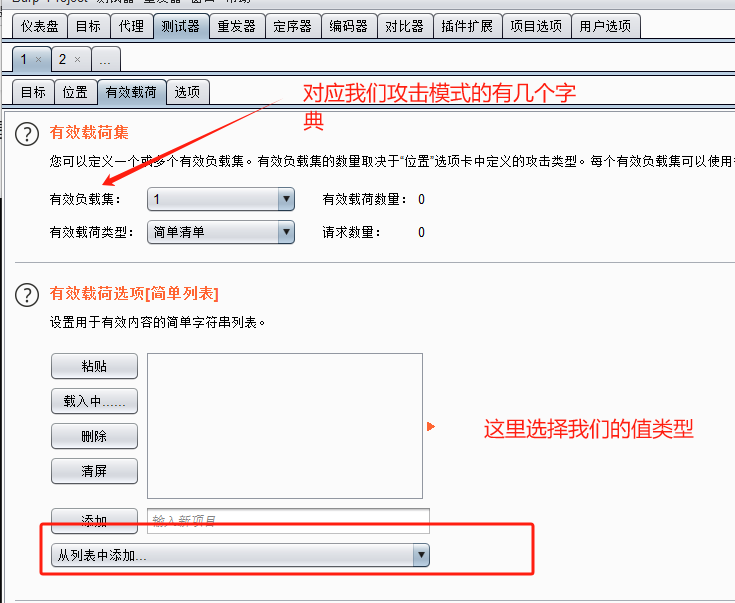
这里我们有四种攻击类型:
- 狙击手(一个字典,两个参数):狙击手单点模式,将数据逐一填充到指定位置
- 破城锤(一个字典,两个参数):将数据同时填充到多个指定位置,例A字典的数据同时填充到两个位置
- 音叉(两个字典,两个参数):将每个字典逐一对称匹配,例如A字典的1号位与B字典的1号位匹配,绝不相交匹配
- 集束炸弹(笛卡尔积,两个字典,两个参数):将每个字典逐一交叉匹配,例如A字典的所有位与B字典的所有位都匹配
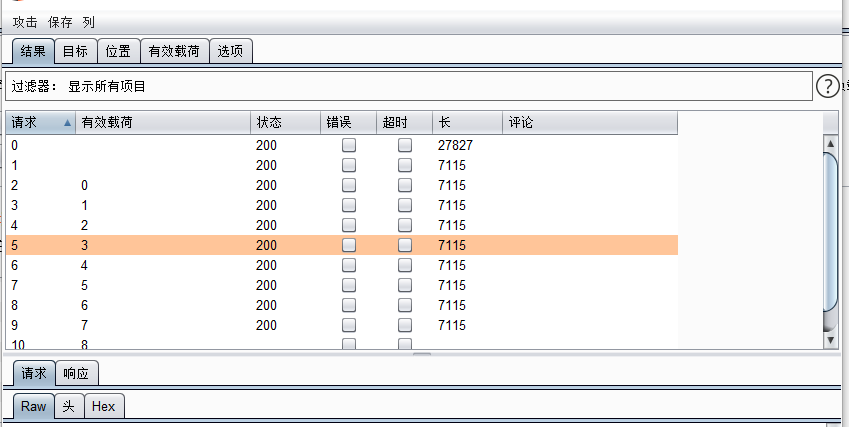
攻击后就可以查看【结果】
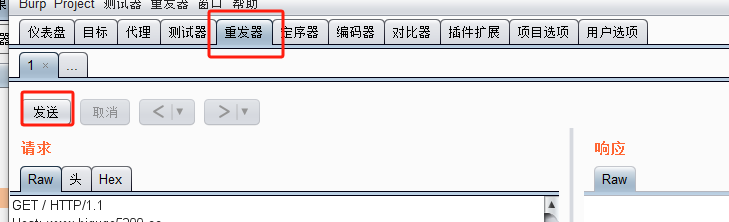
- 重发器(发送repeater)
通过修改请求参数,来查看返回结果并进行分析
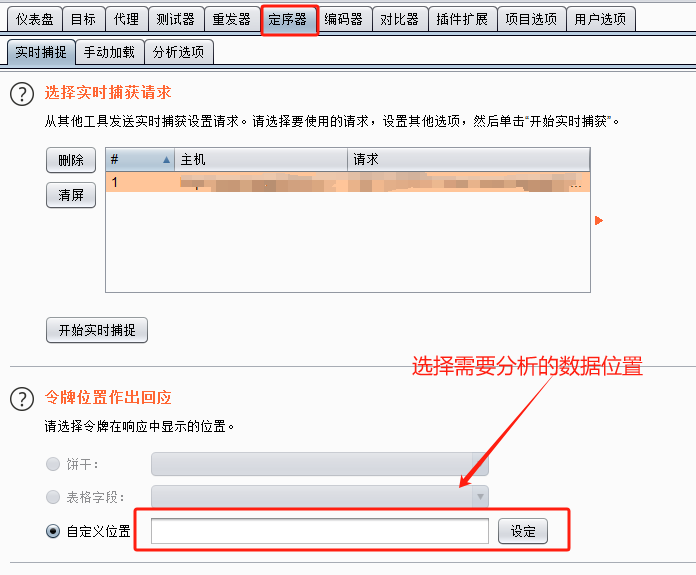
- 定序器(发送sequencer)
用于检测数据样本数据随机质量的工具,例如我们的session、token是否可以被预测被伪造风险。
ZAP使用入门指南
下载地址:https://www.zaproxy.org/download/
自动化测试
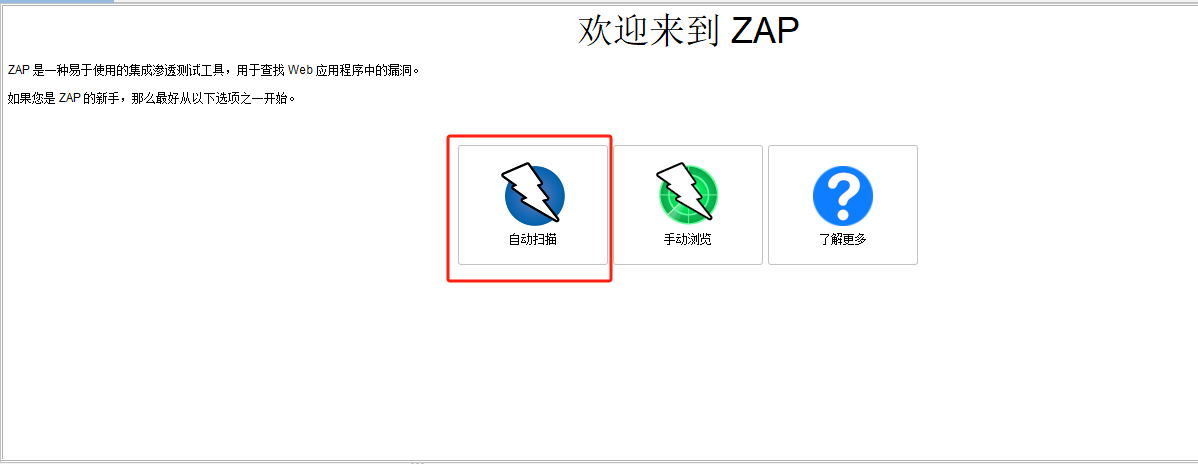
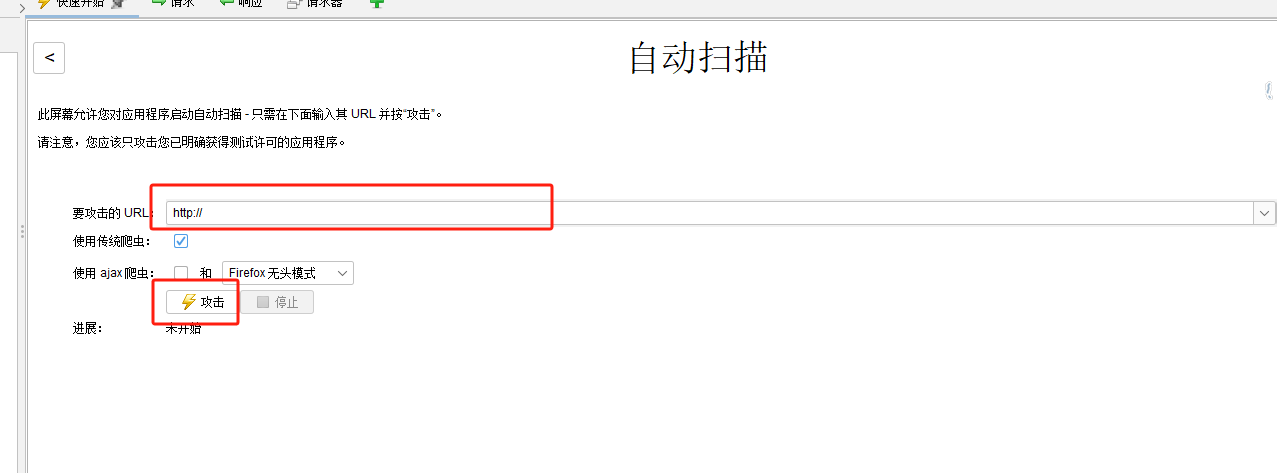
我们要做的只有两步:第一步输入目标网址,第二步点击攻击
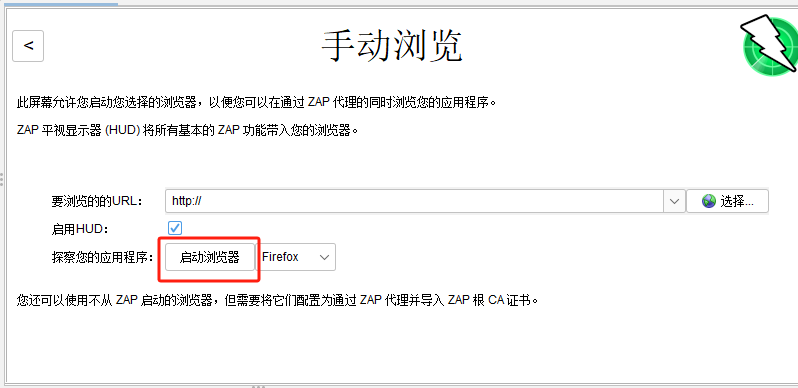
手动模式(顾名思义就是手动代替自动扫描,针对更强)
先要配置浏览器驱动
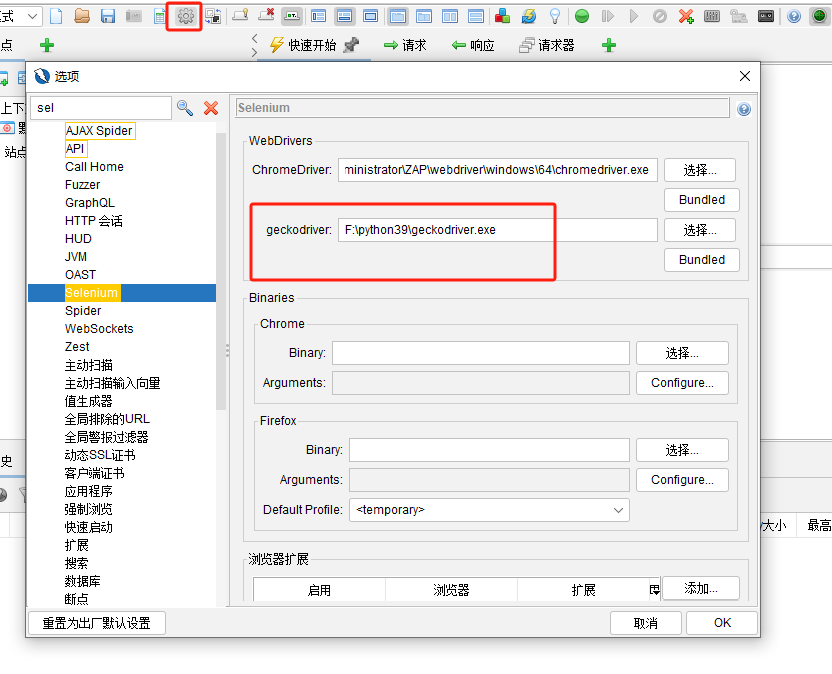
配置上面的驱动就可以启动火狐浏览器,并在浏览器上面进行操作,而你的操作过程中也可以选中某一个进行【攻击】
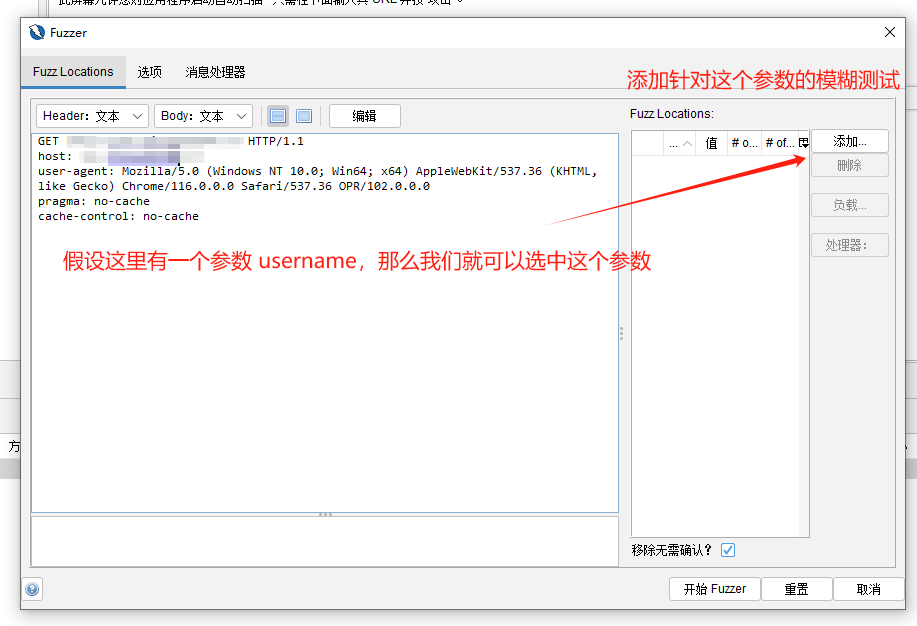
模糊测试(Fuzz)
目标网址【右键】-【攻击】-【Fuzz】
报告
选中【报告】-【生产报告】
安全测试工具Burpsuit和OWASP ZAP使用入门指南的更多相关文章
- 安全性测试:OWASP ZAP使用入门指南
免责声明: 本文意在讨论使用工具来应对软件研发领域中,日益增长的安全性质量测试需求.本文涉及到的工具不可被用于攻击目的. 1. 安全性测试 前些天,一则12306用户账号泄露的新闻迅速发酵,引起了购票 ...
- 安全性测试:OWASP ZAP 2.8 使用指南(一):安全测试基础及ZAP下载、安装
概览 本文意在对于OWASP's Zed Attack Proxy(ZAP)软件做一个基本使用指南介绍. ZAP是一个用于实施安全性测试的工具,即使没有很强的安全测试背景也可以很好的使用. 为了达到这 ...
- ChatGPT推荐最常用的自动化测试、性能、安全测试工具!
ChatGPT是一种当前被广泛关注的人工智能技术,它具备生成自然语言的能力,能够完成一些简单的文本生成.对话交互等任务.ChatGPT 算法的出现,打破了以前自然语言处理的瓶颈,使得机器具备了更加贴合 ...
- kali linux 网络渗透测试学习笔记(二)OWASP ZAP工具扫描SQL injection漏洞失败
按照惯例,利用OWASP ZAP工具扫描SQL injection漏洞时,应该很快就可以扫描出来,但是在笔者进行扫描的时候,却遇到了以下状况: 这说明了该工具根本就没能够扫描出SQL注入的漏洞,不知道 ...
- owasp zap 安全审计工具 安装/拦截请求
1.安装 网址:https://www.owasp.org/index.php/OWASP_Zed_Attack_Proxy_Project 步骤:安装包正常安装即可 2.使用: 来自:http:// ...
- 安全性测试:OWASP ZAP 2.8 使用指南(四):ZAP扫描移动应用安全
在做移动应用(APP,小程序等)测试时,需要关注应用安全性. ZAP是可以用来进行手机移动应用渗透性测试扫描的. 正因为ZAP是采用“中间代理”的形式,截取并扫描所有客户端与服务器的交互请求,作为客户 ...
- owasp zap 安全审计工具 的fuzzer使用
owasp zap 安全审计工具 的fuzzer可用场景如下: 一.SQL注入和XSS攻击等 1.选中请求中需要检查的字段值,右键-Fuzzy 2.选中file fuzzer功能(包括SQL注入,xs ...
- (转)OWASP ZAP下载、安装、使用(详解)教程
OWASP Zed攻击代理(ZAP)是世界上最受欢迎的免费安全审计工具之一,由数百名国际志愿者*积极维护.它可以帮助您在开发和测试应用程序时自动查找Web应用程序中的安全漏洞. 也可以说:ZAP是一个 ...
- github渗透测试工具库
本文作者:Yunying 原文链接:https://www.cnblogs.com/BOHB-yunying/p/11856178.html 导航: 2.漏洞练习平台 WebGoat漏洞练习平台: h ...
- github渗透测试工具库[转载]
前言 今天看到一个博客里有这个置顶的工具清单,但是发现这些都是很早以前就有文章发出来的,我爬下来后一直放在txt里吃土.这里一起放出来. 漏洞练习平台 WebGoat漏洞练习平台:https://gi ...
随机推荐
- 给你的 SpringBoot 工程部署的 jar 包瘦瘦身吧!
之前有写过一篇有关maven插件的文章:spring-boot-maven-plugin插件详解 一.需求背景 我们知道Spring Boot项目,是可以通过java -jar 包名 启动的. 那为什 ...
- Vue源码学习(二):<templete>渲染第一步,模板解析
好家伙, 1.<template>去哪了 在正式内容之前,我们来思考一个问题, 当我们使用vue开发页面时,<tamplete>中的内容是如何变成我们网页中的内容的? 它会经历 ...
- 第2章 Git安装
兄弟,恭喜你,刷到这篇超详细安装GIt教程,就让Codeyang带你一步一步的安装Git!~~ Git官网地址: https://git-scm.com/ 查看 GNU 协议,可以直接点击下一步. 选 ...
- 文心一言 VS 讯飞星火 VS chatgpt (89)-- 算法导论8.3 2题
二.用go语言,下面的排序算法中哪些是稳定的:插入排序.归并排序.堆排序和快速排序?给出一个能使任何排序算法都稳定的方法.你所给出的方法带来的额外时间和空间开销是多少? 文心一言: 在Go语言中,以下 ...
- Vue-基本语法及事件绑定
一.基本语法 v-bind绑定: 双大括号不能在 HTML attributes 中使用.想要响应式地绑定一个 attribute,应该使用 v-bind 指令 代码展示: <div id=&q ...
- Ubuntu22.04 编译安装nginx
1.下载nginx软件包 https://nginx.org/en/download.html 2.压缩包上传服务器并解压缩 tar xf nginx-1.22.1.tar.gz 3.进入解压目录,编 ...
- python爬虫——爬虫伪装和反“反爬”
前言爬虫伪装和反"反爬"是在爬虫领域中非常重要的话题.伪装可以让你的爬虫看起来更像普通的浏览器或者应用程序,从而减少被服务器封禁的风险:反"反爬"则是应对服务器 ...
- modbus转profinet网关连接UV系列流量计程序实例
modbus转profinet网关连接UV系列流量计程序实例 用户现场是西门子1200PLC通过兴达易控Modbus转Profinet网关连接流量计的配置,对流量瞬时值及报警值监控及控制程序案例 硬件 ...
- OI-note
版权声明:仅供学习. 持续更新中...也算是个人学习的监督与激励吧. OI路漫漫,且行且珍惜. OI太颓了,模拟赛都打不动,班级全是大佬. 算法综合 \(Algorithm\) 杂题综合 Index ...
- 如何用CAN-EYE获取植被参数数据?
本文介绍植被冠层参数计算软件CAN-EYE的具体使用方法. 在文章下载.安装CAN-EYE植被参数工具中,我们介绍了CAN-EYE软件的下载.安装方法:本文就对该软件的具体使用方法进行介绍. ...