
019.Kubernetes二进制集群存储longhorn
一 Longhorn存储部署
1.1 Longhorn概述
Longhorn是用于Kubernetes的开源分布式块存储系统。
提示:更多介绍参考:https://github.com/longhorn/longhorn。
1.2 Longhorn部署
  1 [root@master01 ~]# cd /opt/k8s/work/

  2 [root@master01 work]# source /root/environment.sh

  3 [root@master01 work]# for all_ip in ${ALL_IPS[@]}

  4   do

  5     echo ">>> ${all_ip}"

  6     ssh root@${all_ip} "yum -y install iscsi-initiator-utils &"

  7   done
提示:本步骤操作仅需要在master01节点操作。
  1 [root@master01 work]# mkdir longhorn

  2 [root@master01 work]# cd longhorn/

  3 [root@master01 longhorn]# wget \

  4 https://raw.githubusercontent.com/longhorn/longhorn/master/deploy/longhorn.yaml

  5 [root@master01 longhorn]# vi longhorn.yaml
  1 #……

  2 ---

  3 kind: Service

  4 apiVersion: v1

  5 metadata:

  6   labels:

  7     app: longhorn-ui

  8   name: longhorn-frontend

  9   namespace: longhorn-system

 10 spec:

 11   type: NodePort			#修改为nodeport

 12   selector:

 13     app: longhorn-ui

 14   ports:

 15   - port: 80

 16     targetPort: 8000

 17     nodePort: 30002

 18 ---

 19 ……

 20 kind: DaemonSet

 21 ……

 22         imagePullPolicy: IfNotPresent

 23 ……

 24 #……
  1 [root@master01 longhorn]# kubectl apply -f longhorn.yaml

  2 [root@master01 longhorn]# kubectl -n longhorn-system get pods -o wide
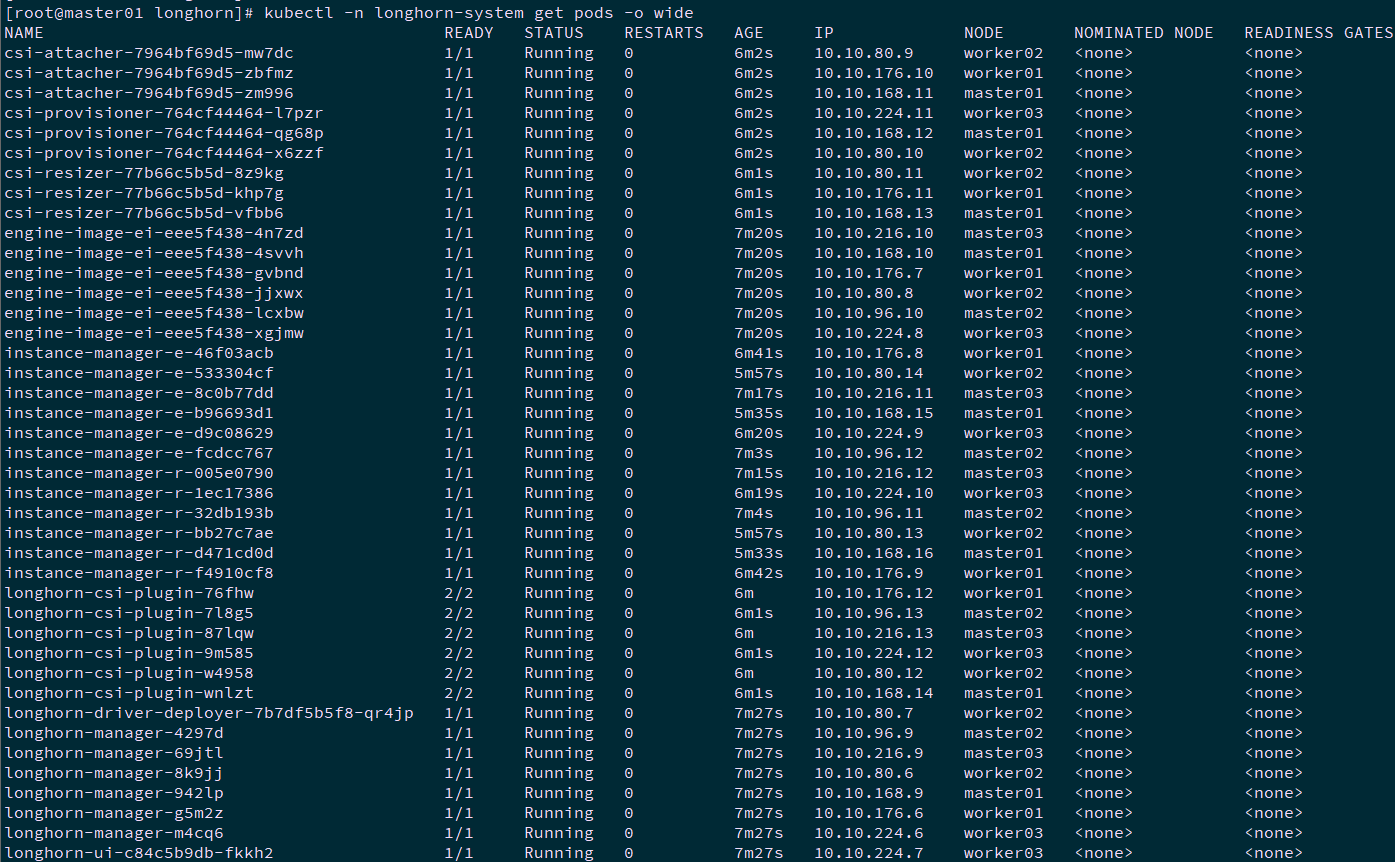
提示:若部署异常可删除重建,若出现无法删除namespace,可通过如下操作进行删除:
  1 wget https://github.com/longhorn/longhorn/blob/master/uninstall/uninstall.yaml

  2 rm -rf /var/lib/longhorn/

  3 kubectl apply -f uninstall.yaml

  4 kubectl delete -f longhorn.yaml
1.5 动态sc创建
提示:默认longhorn部署完成已创建一个sc,也可通过如下手动编写yaml创建。
  1 [root@master01 longhorn]# kubectl get sc

  2 NAME                   PROVISIONER             RECLAIMPOLICY   VOLUMEBINDINGMODE      ALLOWVOLUMEEXPANSION   AGE

  3 ……

  4 longhorn               driver.longhorn.io      Delete          Immediate              true                   15m

  5 [root@master01 longhorn]# vi longhornsc.yaml
  1 kind: StorageClass

  2 apiVersion: storage.k8s.io/v1

  3 metadata:

  4   name: longhornsc

  5 provisioner: rancher.io/longhorn

  6 parameters:

  7   numberOfReplicas: "3"

  8   staleReplicaTimeout: "30"

  9   fromBackup: ""
1 [root@master01 longhorn]# kubectl create -f longhornsc.yaml
1.6 测试PV及PVC
1 [root@master01 longhorn]# vi longhornpod.yaml
  1 apiVersion: v1

  2 kind: PersistentVolumeClaim

  3 metadata:

  4   name: longhorn-pvc

  5 spec:

  6   accessModes:

  7     - ReadWriteOnce

  8   storageClassName: longhorn

  9   resources:

 10     requests:

 11       storage: 2Gi

 12 ---

 13 apiVersion: v1

 14 kind: Pod

 15 metadata:

 16   name: longhorn-pod

 17   namespace: default

 18 spec:

 19   containers:

 20   - name: volume-test

 21     image: nginx:stable-alpine

 22     imagePullPolicy: IfNotPresent

 23     volumeMounts:

 24     - name: volv

 25       mountPath: /data

 26     ports:

 27     - containerPort: 80

 28   volumes:

 29   - name: volv

 30     persistentVolumeClaim:

 31       claimName: longhorn-pvc
  1 [root@master01 longhorn]# kubectl apply -f longhornpod.yaml

  2 [root@master01 longhorn]# kubectl get pods -o wide

  3 [root@master01 longhorn]# kubectl get pvc

  4 [root@master01 longhorn]# kubectl get pv
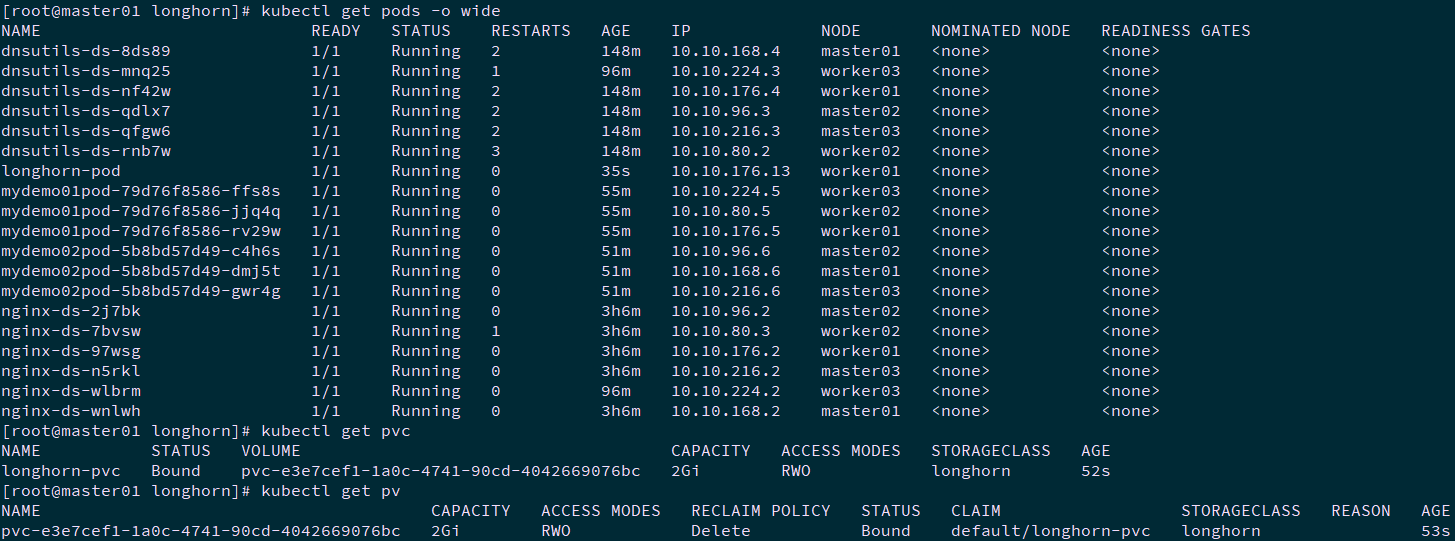
提示:本步骤操作仅需要在master01节点操作。
1.7 Ingress暴露Longhorn
  1 [root@master01 longhorn]# yum -y install httpd-tools

  2 [root@master01 longhorn]# htpasswd -c auth xhy			#创建用户名和密码
提示:也可通过如下命令创建:
  1 [root@master01 longhorn]# kubectl -n longhorn-system create secret generic longhorn-basic-auth --from-file=auth

  2

  3 [root@master01 longhorn]# vi longhorn-ingress.yaml		#创建ingress规则
  1 apiVersion: networking.k8s.io/v1beta1

  2 kind: Ingress

  3 metadata:

  4   name: longhorn-ingress

  5   namespace: longhorn-system

  6   annotations:

  7     kubernetes.io/ingress.class: "nginx"

  8     nginx.ingress.kubernetes.io/auth-type: basic

  9     nginx.ingress.kubernetes.io/auth-secret: longhorn-basic-auth

 10     nginx.ingress.kubernetes.io/auth-realm: 'Authentication Required '

 11 spec:

 12   rules:

 13   - host: longhorn.odocker.com

 14     http:

 15       paths:

 16       - path: /

 17         backend:

 18           serviceName: longhorn-frontend

 19           servicePort: 80
1 [root@master01 longhorn]# kubectl apply -f longhorn-ingress.yaml
提示:本步骤操作仅需要在master01节点操作。
1.8 确认验证
浏览器访问:longhorn.odocker.com,并输入账号和密码。
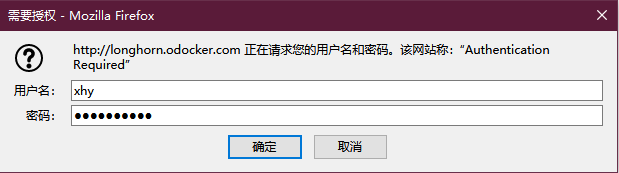
登录查看。
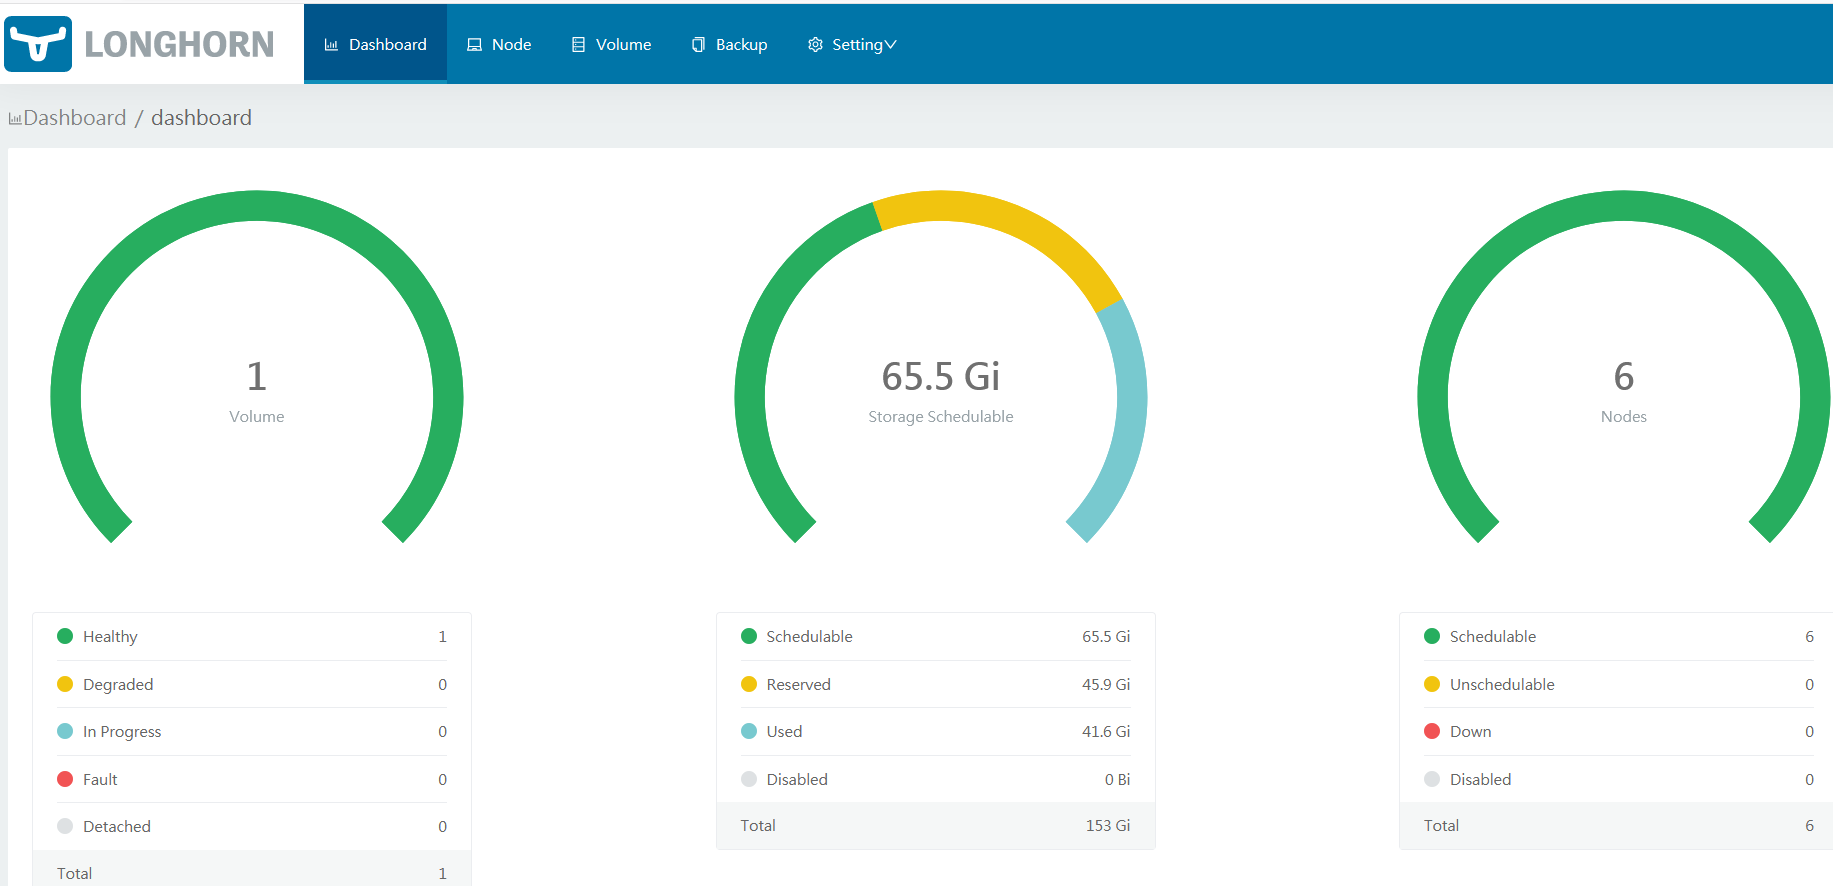
附加 Helm部署
附0.1 helm安装
Helm 是 Kubernetes 的软件包管理工具,此处作为建议项部署,更多helm参考《053.集群管理-Helm工具》。
  1 [root@master01 ~]# cd /opt/k8s/work/

  2 [root@master01 work]# mkdir /opt/k8s/work/helm

  3 [root@master01 work]# source /root/environment.sh

  4 [root@master01 work]# wget http://down.linuxsb.com:8888/helm-v3.2.3-linux-amd64.tar.gz

  5 [root@master01 work]# tar -zxvf helm-v3.2.3-linux-amd64.tar.gz -C /opt/k8s/work/helm

  6 [root@master01 work]# for master_ip in ${MASTER_IPS[@]}

  7   do

  8     echo ">>> ${master_ip}"

  9     scp -rp /opt/k8s/work/helm/linux-amd64/helm root@${master_ip}:/opt/k8s/bin/

 10     ssh root@${master_ip} "chmod +x /opt/k8s/bin/*"

 11     ssh root@${master_ip} "helm version"

 12     ssh root@${master_ip} "echo 'source <(helm completion bash)' >> $HOME/.bashrc"

 13   done
附0.2 helm安装
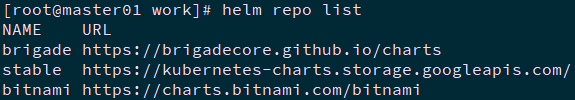
  1 [root@master01 work]# helm repo add brigade https://brigadecore.github.io/charts

  2 [root@master01 work]# helm repo add stable https://kubernetes-charts.storage.googleapis.com/				#添加官方repo

  3 [root@master01 work]# helm repo add bitnami https://charts.bitnami.com/bitnami

  4 [root@master01 work]# helm repo list			#查看repo
提示:本步骤操作仅需要在master01节点操作。
019.Kubernetes二进制集群存储longhorn的更多相关文章
- 5.基于二进制部署kubernetes(k8s)集群
1 kubernetes组件 1.1 Kubernetes 集群图 官网集群架构图 1.2 组件及功能 1.2.1 控制组件(Control Plane Components) 控制组件对集群做出全局 ...
- Kubernetes容器集群管理环境 - 完整部署(上篇)
Kubernetes(通常称为"K8S")是Google开源的容器集群管理系统.其设计目标是在主机集群之间提供一个能够自动化部署.可拓展.应用容器可运营的平台.Kubernetes ...
- 手动部署 kubernetes HA 集群
前言 关于kubernetes HA集群部署的方式有很多种(这里的HA指的是master apiserver的高可用),比如通过keepalived vip漂移的方式.haproxy/nginx负载均 ...
- Kubernetes(k8s)集群部署(k8s企业级Docker容器集群管理)系列之集群部署环境规划(一)
0.前言 整体架构目录:ASP.NET Core分布式项目实战-目录 k8s架构目录:Kubernetes(k8s)集群部署(k8s企业级Docker容器集群管理)系列目录 一.环境规划 软件 版本 ...
- Kubernetes(k8s)集群部署(k8s企业级Docker容器集群管理)系列之自签TLS证书及Etcd集群部署(二)
0.前言 整体架构目录:ASP.NET Core分布式项目实战-目录 k8s架构目录:Kubernetes(k8s)集群部署(k8s企业级Docker容器集群管理)系列目录 一.服务器设置 1.把每一 ...
- Kubernetes(k8s)集群部署(k8s企业级Docker容器集群管理)系列之flanneld网络介绍及部署(三)
0.前言 整体架构目录:ASP.NET Core分布式项目实战-目录 k8s架构目录:Kubernetes(k8s)集群部署(k8s企业级Docker容器集群管理)系列目录 一.flanneld介绍 ...
- 如何落地全球最大 Kubernetes 生产集群
鲍永成 京东基础架构部技术总监, DevOps 标准核心编写专家 前言 JDOS 就是京东数据中心操作系统,随着数据中心规模不断的扩大,我们需要对数据中心做综合的考虑.所以一开 ...
- Kubernetes使用集群联邦实现多集群管理
Kubernetes在1.3版本之后,增加了“集群联邦”Federation的功能.这个功能使企业能够快速有效的.低成本的跨区跨域.甚至在不同的云平台上运行集群.这个功能可以按照地理位置创建一个复制机 ...
- Kubernetes容器集群管理环境 - Prometheus监控篇
一.Prometheus介绍之前已经详细介绍了Kubernetes集群部署篇,今天这里重点说下Kubernetes监控方案-Prometheus+Grafana.Prometheus(普罗米修斯)是一 ...
随机推荐
- (String),toString(),String.valueOf()
String.valueOf("")的源码:(推荐这种写法) 注意:obj问null时,返回值是字符串"null" toString("") ...
- Java实现 蓝桥杯算法提高 求最大值
算法提高 求最大值 时间限制:1.0s 内存限制:256.0MB 问题描述 给n个有序整数对ai bi,你需要选择一些整数对 使得所有你选定的数的ai+bi的和最大.并且要求你选定的数对的ai之和非负 ...
- Java实现 LeetCode 726 原子的数量(递归+HashMap处理)
726. 原子的数量 给定一个化学式formula(作为字符串),返回每种原子的数量. 原子总是以一个大写字母开始,接着跟随0个或任意个小写字母,表示原子的名字. 如果数量大于 1,原子后会跟着数字表 ...
- Java实现 LeetCode 155 最小栈
155. 最小栈 设计一个支持 push,pop,top 操作,并能在常数时间内检索到最小元素的栈. push(x) – 将元素 x 推入栈中. pop() – 删除栈顶的元素. top() – 获取 ...
- 构造函数继承与class继承
构造函数继承 1.子类通过apply方法或者call方法把this指向父类 js代码 function Parent(name, age) { this.name = name this.age = ...
- ibatis BindingException Parameter 'status' not found. Available parameters are [arg1, arg0, param1, param2] 解决方法
最近做项目测试mapper接口时出现了下面这个异常,接口的函数参数找不到,网上搜索发现可能是@Param注解问题. 查阅Mybatis官方文档对@Param的解释如下: 在代码中加入, 异常消失 测试 ...
- TensorFlow开发者证书 中文手册
经过一个月的准备,终于通过了TensorFlow的开发者认证,由于官方的中文文档较少,为了方便大家了解这个考试,同时分享自己的备考经验,让大家少踩坑,我整理并制作了这个中文手册,请大家多多指正,有任何 ...
- 定时器+echarts运行时间太长导致内存溢出页面崩溃
最近做的项目需要在页面上展示echarts图表,且数据每隔10s刷新一次,然后发现时间长了以后chorme浏览器会显示页面崩溃.一开始以为是定时器的原因,试了网上的很多方法,比如把setInterva ...
- @uoj - 164@ 【清华集训2015】V
目录 @description@ @solution@ @accepted code@ @details@ @description@ Picks博士观察完金星凌日后,设计了一个复杂的电阻器.为了简化 ...
- PowerApps Component Framework PCF 部署
PowerApps PCF 可以满足复杂的功能, 我们可以使用PCF来创建复杂的PowerApps. 这里附上微软的package code componet 教程(https://docs.micr ...