
spring security 权限安全认证框架-入门(一)
spring security 概述:
Spring Security是一个功能强大且高度可定制的身份验证和访问控制框架。它是保护基于spring的应用程序的实际标准。
Spring Security是一个框架,侧重于为Java应用程序提供身份验证和授权。与所有Spring项目一样,Spring安全性的真正强大之处在于它很容易扩展以满足定制需求。
全面和可扩展的认证和授权保护,如会话固定,点击劫持,跨站请求伪造等Servlet API。集成可选集成与Spring Web MVC,Spring Boot等。
如何通过官网学习spring security:
博主以前学习一门技术,首先想到的就是百度,看别人的博文,然后把别人github上的demo下载下来,跑起来就算学习完了。当然这样学习有的时候确实对于在工作中
收效很明显,可以快速的解决工作中遇到的问题,但是也会存在很多诟病。首先,写博客的人不可能知道每个阅读博客的人的水平,所以会导致你可能会因为一个知识盲点导致demo跑不起来,
而你又没有能力解决,花了很多时间,你这篇博文就白看了。其次就算你解决了工作中的问题,因为你没有系统而全面的学习这项技术,那么下一次你再遇到这方面的问题的时候你还是只能去
百度,甚至在运用这项技术遇到博文上没有的问题的时候,你必然会手足无措。所以我的建议是,博文当然要看,先解决工作中遇到的问题,然后下来自己花时间去官网系统的把这门技术学一
遍(当然前提是这门技术值得你这样去做)。可能很多同学一看到官网就头疼,英文完全看不懂,一点都不用担心,博主高考英语50多分,照样看,英语不行用翻译软件呀,这里博主推荐使用
有道翻译。话不多说,接下来我们以spring security入门为例,看看怎么通过官网学习一门编程技术。
首先进入spring官网 https://spring.io会看到如下界面
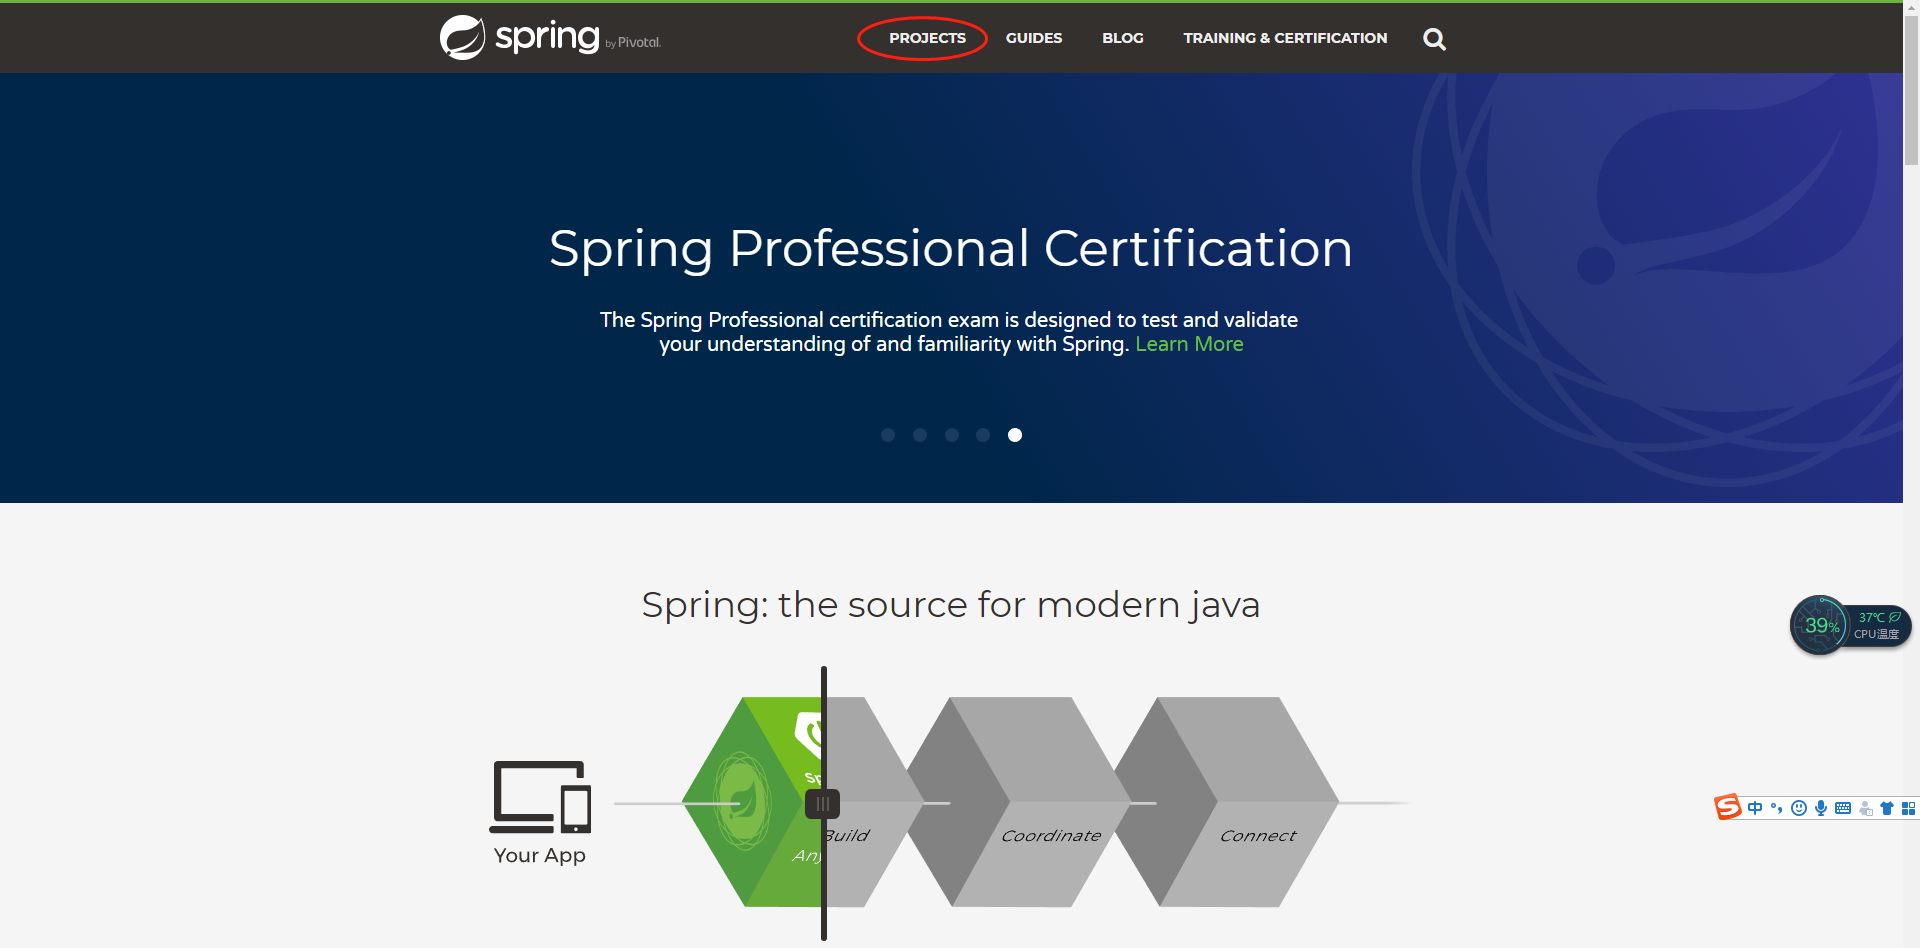
spring是一个大家族,包含很多的项目产品,如图点击project进入如下页面:
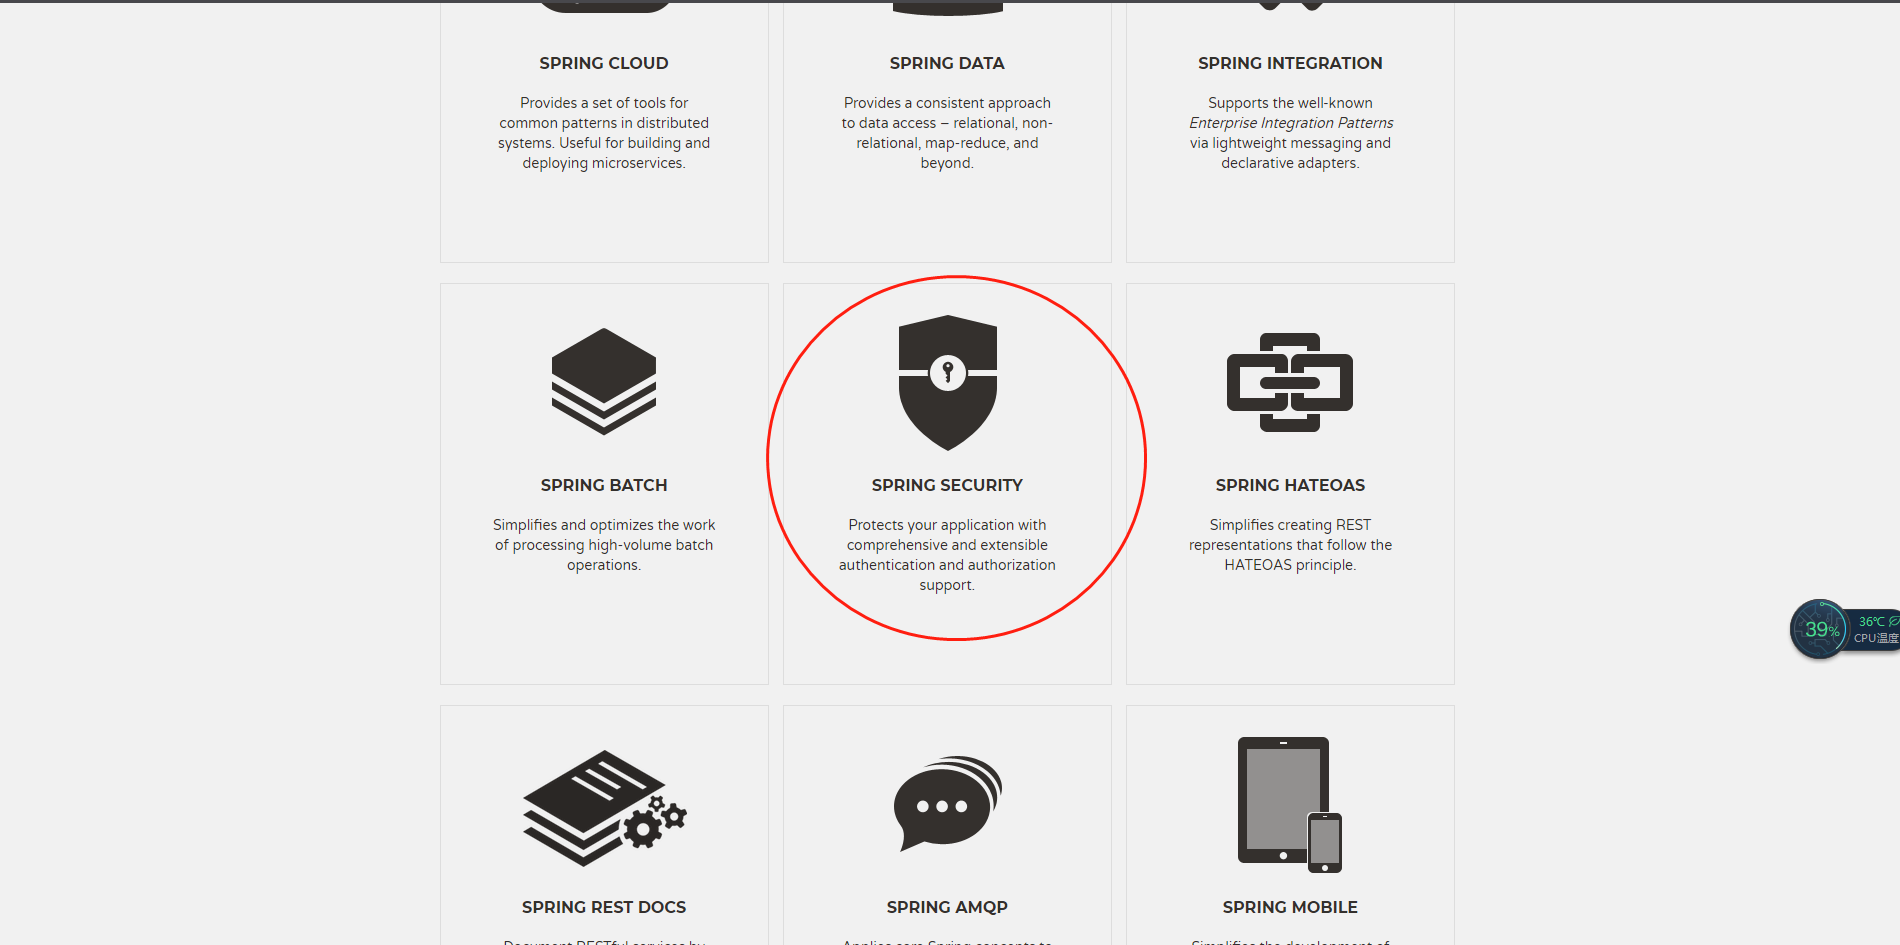
然后往下面拉,会看到spring security项目,然后点击它进入如下页面:
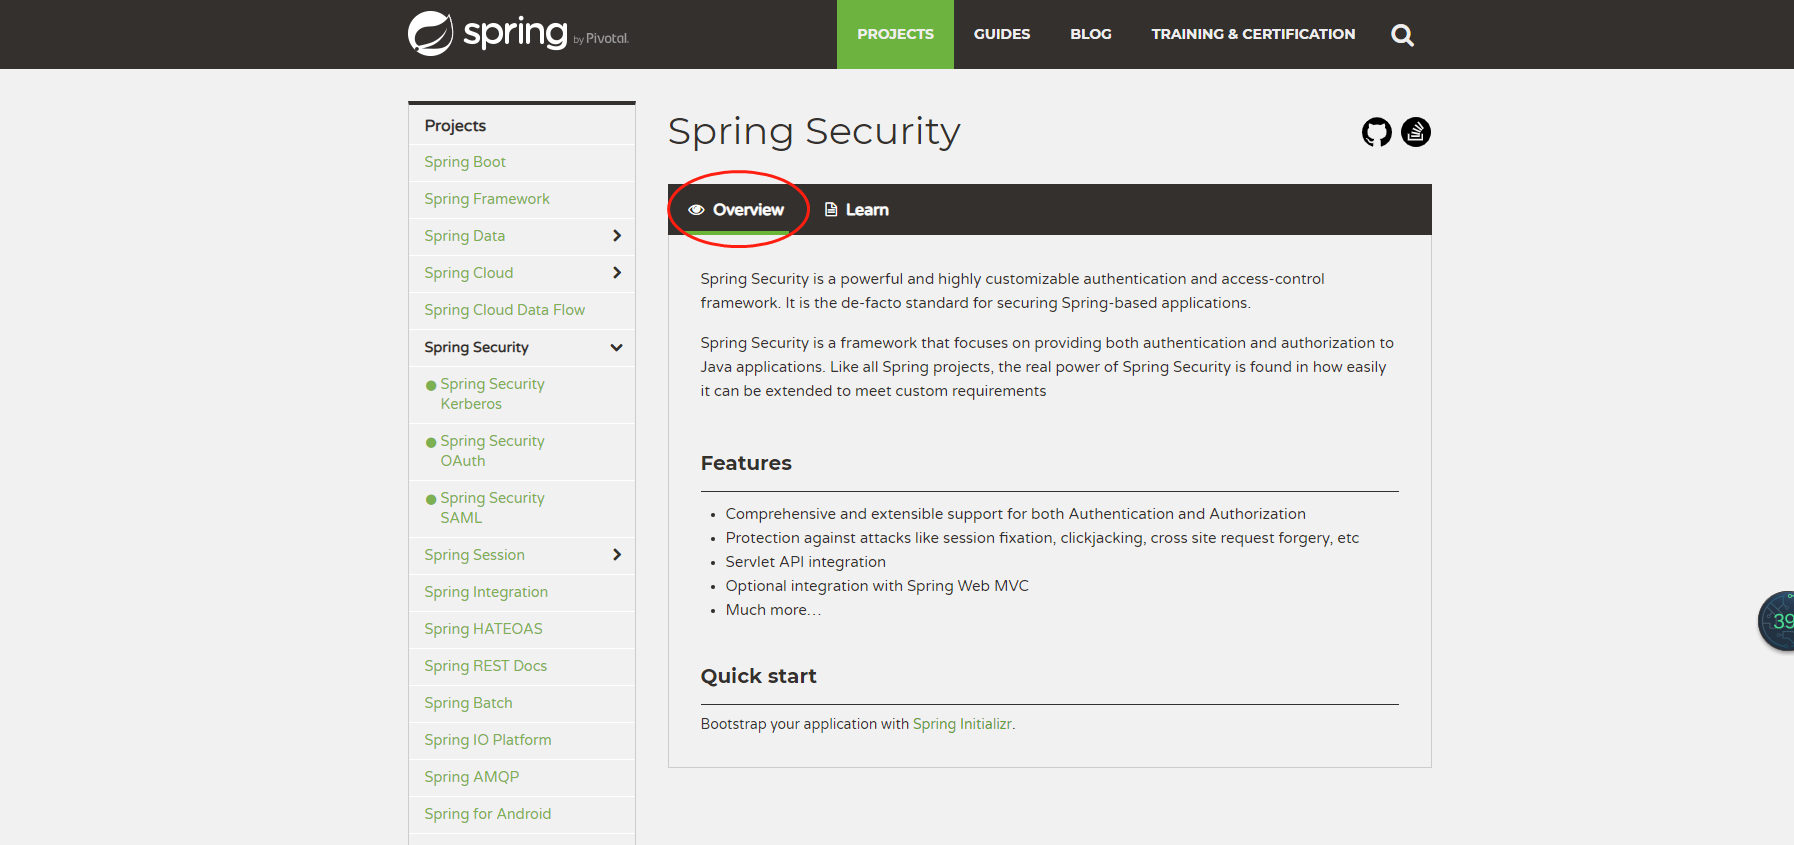
进入这个页面之后,我们看右边,看到右边overview,如果你不知道什么意思,用有道翻译一下就知道它是概述的意思,博文开始的spring security的概述就是这个页面的内容。
我们阅读官网的时候,最好不要直接通过浏览器的翻译直接全页面翻译,因为它可能会把代码也给你翻译了,这样就无法进行阅读了。安装一个有道词典,选择你要翻译的英文
然后鼠标放到红色的图标上,就能看到翻译的内容了,很方便。好了,我们继续往下,overview旁边有个learn,这个单词就不用翻译了吧,点击它进入如下页面:
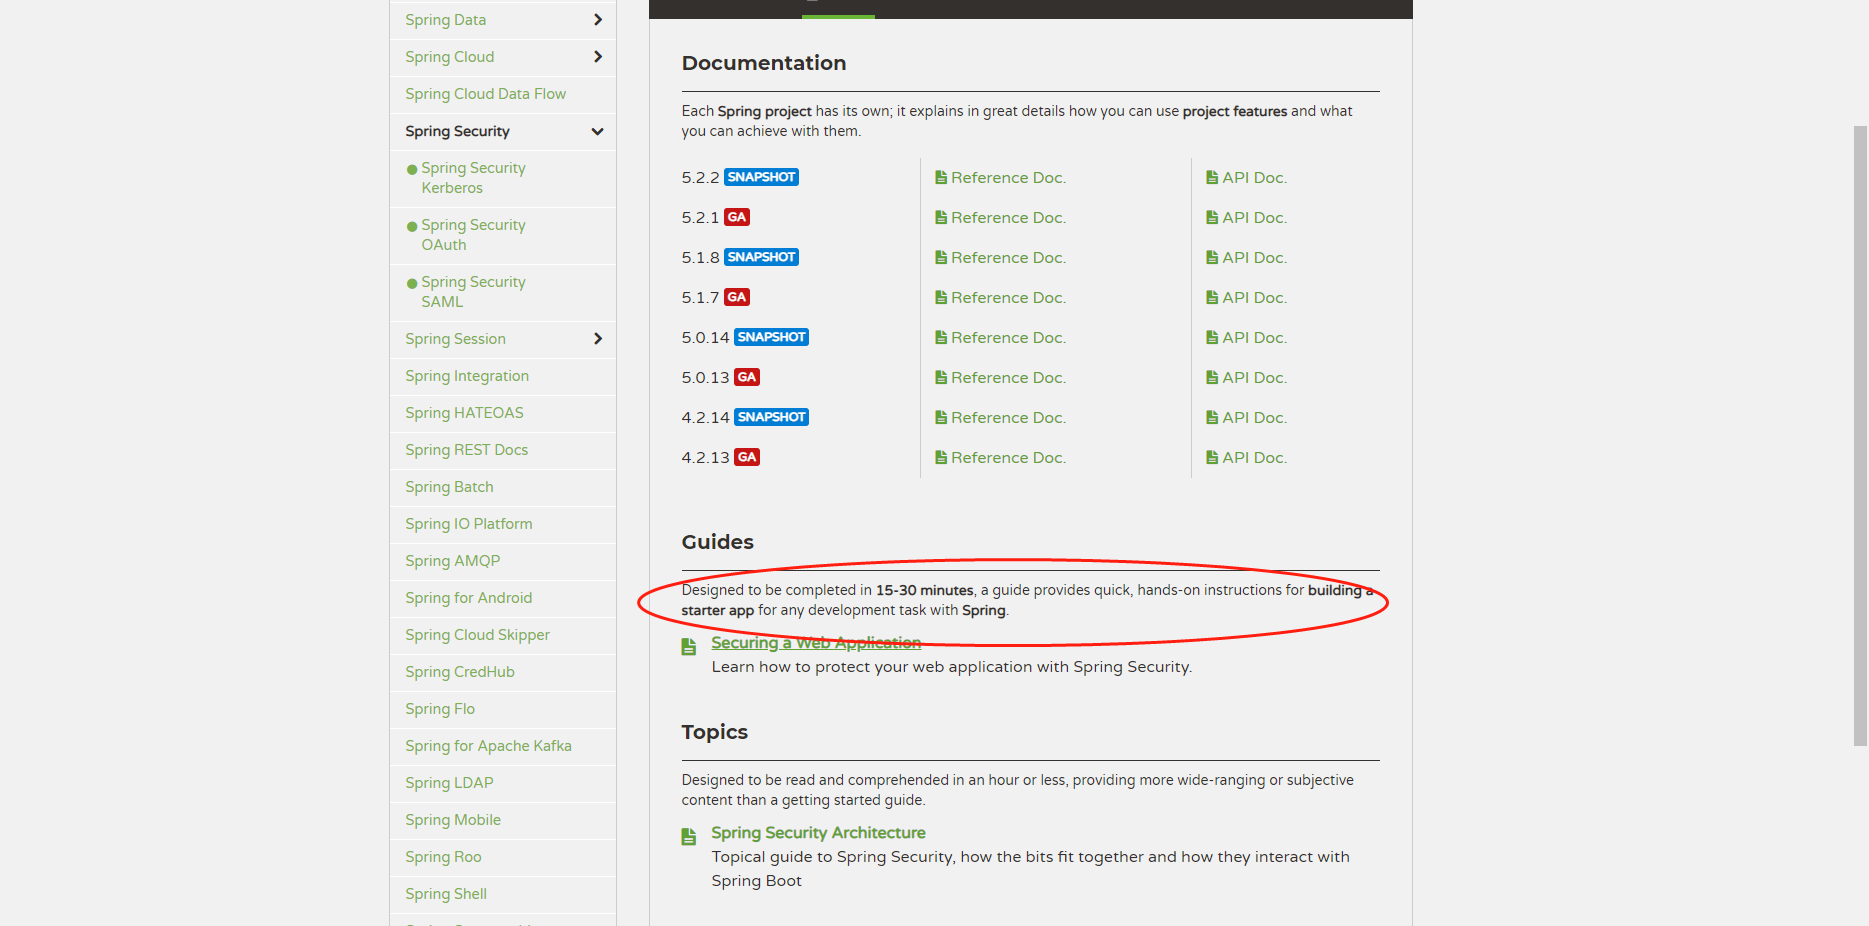
上面就是版本以及每个版本对应的参考问题以及API文档,这篇博文只讲入门,先不管文档,看到标记的描述,意思是:
该指南的设计目标是在15-30分钟内完成,它为使用Spring的任何开发任务构建入门应用程序提供了快速、实用的指导。
它就是我们想要的入门指南,点击下面的链接进入:

这个指南我就不详细一步一步的演示了,因为太简单了。照着这个指南做了之后,你就会明白spring security大致在项目中的作用是什么了。
注意:
如果你访问不了github或者很慢可按照https://blog.csdn.net/whbk101/article/details/102703671配置一下。
下载下来的项目,只需要用gs-securing-web下的complete项目就行,还有一个initial可以不用管。

spring security 权限安全认证框架-入门(一)的更多相关文章
- 学习Spring Boot:(二十八)Spring Security 权限认证
前言 主要实现 Spring Security 的安全认证,结合 RESTful API 的风格,使用无状态的环境. 主要实现是通过请求的 URL ,通过过滤器来做不同的授权策略操作,为该请求提供某个 ...
- [权限管理系统(四)]-spring boot +spring security短信认证+redis整合
[权限管理系统]spring boot +spring security短信认证+redis整合 现在主流的登录方式主要有 3 种:账号密码登录.短信验证码登录和第三方授权登录,前面一节Sprin ...
- Spring Security 自定义登录认证(二)
一.前言 本篇文章将讲述Spring Security自定义登录认证校验用户名.密码,自定义密码加密方式,以及在前后端分离的情况下认证失败或成功处理返回json格式数据 温馨小提示:Spring Se ...
- Spring Security OAuth2.0认证授权二:搭建资源服务
在上一篇文章[Spring Security OAuth2.0认证授权一:框架搭建和认证测试](https://www.cnblogs.com/kuangdaoyizhimei/p/14250374. ...
- Spring Security OAuth2.0认证授权四:分布式系统认证授权
Spring Security OAuth2.0认证授权系列文章 Spring Security OAuth2.0认证授权一:框架搭建和认证测试 Spring Security OAuth2.0认证授 ...
- Spring Security OAuth2.0认证授权五:用户信息扩展到jwt
历史文章 Spring Security OAuth2.0认证授权一:框架搭建和认证测试 Spring Security OAuth2.0认证授权二:搭建资源服务 Spring Security OA ...
- Springboot集成Spring Security实现JWT认证
我最新最全的文章都在南瓜慢说 www.pkslow.com,欢迎大家来喝茶! 1 简介 Spring Security作为成熟且强大的安全框架,得到许多大厂的青睐.而作为前后端分离的SSO方案,JWT ...
- 自定义Spring Security权限控制管理(实战篇)
上篇<话说Spring Security权限管理(源码)>介绍了Spring Security权限控制管理的源码及实现,然而某些情况下,它默认的实现并不能满足我们项目的实际需求,有时候需要 ...
- Spring Security 解析(二) —— 认证过程
Spring Security 解析(二) -- 认证过程 在学习Spring Cloud 时,遇到了授权服务oauth 相关内容时,总是一知半解,因此决定先把Spring Security .S ...
随机推荐
- 使用ASP.NET Core 3.x 构建 RESTful API - 3.1 资源命名
之前讲了RESTful API的统一资源接口这个约束,里面提到了资源是通过URI来进行识别的,每个资源都有自己的URI.URI里还涉及到资源的名称,而针对资源的名称却没有一个标准来进行规范,但是业界还 ...
- 如何设置HTML页面中文本的字体
字体属性介绍 CSS中的字体属性是干什么的呢?字体字体肯定和字体有关咯,就是设置HTML页面中文本的字体, CSS中常用的字体属性有几种呢,笔者给大家梳理了下,比较常用的一共有5种,今天我们就看看这5 ...
- Mirantis 收购 Docker | 云原生生态周报 Vol. 28
作者 | 禅鸣.进超.心水.心贵 业界要闻 Docker 将 Docker Enterprise 卖给 Mirantis Mirantis 是一家扎根于 OpenStack 的云公司,最近专注于 Ku ...
- Linux基础命令复习01
一.Linux中的基本查看.查找命令: 1.ls 查看目录信息: -l #查看属性,以长格式显示 -d #查看本身属性 -A #显示包括以.开头的隐藏文档 -h #提供易读的单位 -R #表示递 ...
- 从零开始在ubuntu上配置深度学习开发环境
从零开始在ubuntu上配置深度学习开发环境 昨天一不小心把原来配置好的台式机的开发环境破坏了,调了半天没有调回来,索性就重装一次ubuntu系统.这篇文章主要记录一个简单的.‘傻瓜式’教程. 一.U ...
- [从今天开始修炼数据结构]线性表及其实现以及实现有Itertor的ArrayList和LinkedList
一.线性表 1,什么是线性表 线性表就是零个或多个数据元素的有限序列.线性表中的每个元素只能有零个或一个前驱元素,零个或一个后继元素.在较复杂的线性表中,一个数据元素可以由若干个数据项组成.比如牵手排 ...
- 多线程之美3一Java并发工具类
一.简介 1.1. Semaphore 信号量,见文知义,常用于并发控制中的限流作用,我理解是限定数量的共享锁机制.该共享资源最多同时可让n个线程访问,超过n个线程就阻塞等待,如有资源空闲, 唤醒其他 ...
- JavaScript基础目录
一.JavaScript简介 1.JavaScript用途 2.JavaScript的诞生 3.JavaScript从丑小鸭到金凤凰 4.JavaScript非常好学 5.学习方法 二.Hello W ...
- 解决Debina系统自动更新软件包的问题
不知从何时开始,我的电脑每天开机连接上网络之后,不断的在下载数据,状态栏显示网速达到每秒1到2兆.开始我还不太在意,不过后来由于带宽全部被这种莫名其奥妙的下载占据了,我连网页都无否正常浏览了,所以我决 ...
- 自定制页面跳转时携带原搜索参数的URL
介绍 django自带反向解析生成URL的功能,目的是避免硬编码,较少代码维护的代价. 前端页面使用模板语法,如:{% url "rbac: request menu_list" ...