
SpringBoot - 集成Auth0 JWT
前言
说说JWT,先说下互联网服务常见的两种用户认证方式:
session认证与Token认证
session认证
传统的Session认证的大体流程可以表示为用户提供用户名和密码登录后由服务器存储一份用户登录信息并传递给浏览器保存为Cookie,并在下次请求中根据Cookie来识别用户,但这种方式缺陷明显:
- Session都是保存在内存中,随着认证用户的增多,服务端的开销明显增大
- 保存在内存中的Session限制了分布式的应用
- Cookie容易被截获伪造
Token认证
Token 泛指身份验证时使用的令牌,Token鉴权机制从某些角度而言与Cookie是一个作用,其目的是让后台知道请求是来自于受信的客户端,其通过实现了某种算法加密的Token字符串来完成鉴权工作,其优点在于:
- 服务器不需要保存 Session 数据(无状态),容易实现扩展
- 有效避免Cookie被截获引发的CSRF攻击
- 可以存储一些业务逻辑所必要的非敏感信息
- 便于传输,其构成非常简单,字节占用小
JWT简介
JWT定义
- JWT全称为Json web token,也就是 Json 格式的 web token,可以这么理解:
Token // 个人证件

JWT  // 个人身份证
JWT数据结构
- JWT由三段字符串组成,中间用.分隔,如下:
eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJ1aWQiOjEsInNjb3BlIjo4LCJleHAiOjE3MTU3NDAyMjIsImlhdCI6MTYyOTM0MDIyMn0.wuRsF5wvLHbDF_21Pocas8SeXQ315rgBl6wm1LRL2bQ
- JWT 的三个部分依次如下:
Header(头部)// Header 部分是一个 JSON 对象,描述 JWT 的元数据,通常是下面的样子。

Payload(负载)// Payload 部分是一个 JSON 对象,用来存放实际需要传递的数据

Signature(签名)// Signature 部分是对前两部分的签名,防止数据篡改
- 第一段字符串Header:
eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9将其 Base64 解码后得到:
{

	"typ": "JWT", // TOKEN TYPE ,token类型

	"alg": "HS256"  //ALGORITHM,算法 哈希256

}
- 第二段字符串Payload:
eyJ1aWQiOjEsInNjb3BlIjo4LCJleHAiOjE3MTU3NDAyMjIsImlhdCI6MTYyOTM0MDIyMn0
PAYLOAD是数据载体,可以有自定义数据

{

  "uid": "1234567890" // 自定义数据

}
- 第三段字符串Signature:
wuRsF5wvLHbDF_21Pocas8SeXQ315rgBl6wm1LRL2bQ
Signature 部分是对前两部分的签名,防止数据篡改。
JWT的类库
- Java 中的 JWT 有很多类库,关于其优缺点可以在官网查看:https://jwt.io/,这里我们介绍Auth0的JWT的集成使用方式
Auth0 实现的 com.auth0 / java-jwt / 3.3.0

Brian Campbell 实现的 org.bitbucket.b_c / jose4j / 0.6.3

connect2id 实现的 com.nimbusds / nimbus-jose-jwt / 5.7

Les Hazlewood 实现的 io.jsonwebtoken / jjwt / 0.9.0

FusionAuth 实现的 io.fusionauth / fusionauth-jwt / 3.1.0

Vert.x 实现的 io.vertx / vertx-auth-jwt / 3.5.1
具体实现
JWT配置
- pom.xml
<!-- jwt -->

<dependency>

    <groupId>com.auth0</groupId>

    <artifactId>java-jwt</artifactId>

    <version>3.8.1</version>

</dependency>
- application.yml
coisini:

  security:

    jwt-key: coisini

    # 过期时间

    token-expired-in: 86400000
JWT工具类
- JwtUtil.java
import com.auth0.jwt.JWT;

import com.auth0.jwt.JWTVerifier;

import com.auth0.jwt.algorithms.Algorithm;

import com.auth0.jwt.exceptions.JWTVerificationException;

import com.auth0.jwt.interfaces.Claim;

import com.auth0.jwt.interfaces.DecodedJWT;

import org.springframework.beans.factory.annotation.Value;

import org.springframework.stereotype.Component;

import java.util.*;

/**

 * @Description JWT工具类

 * @author coisini

 * @date Aug 18, 2021

 * @Version 1.0

 */

@Component

public class JwtUtil {

    /**

     * key

     */

    private static String jwtKey;

    /**

     * 过期时间

     */

    private static Integer expiredTimeIn;

    /**

     * JWT KEY

     * @param jwtKey

     */

    @Value("${coisini.security.jwt-key}")

    public void setJwtKey(String jwtKey) {

        JwtUtil.jwtKey = jwtKey;

    }

    /**

     * 过期时间

     * @param expiredTimeIn

     */

    @Value("${coisini.security.token-expired-in}")

    public void setExpiredTimeIn(Integer expiredTimeIn) {

        JwtUtil.expiredTimeIn = expiredTimeIn;

    }

    /**

     * 生成令牌

     * @param uid 用户id

     * @return

     */

    public static String makeToken(Long uid) {

        return JwtUtil.getToken(uid);

    }

    /**

     * 获取令牌

     * @param uid 用户id

     * @param scope 权限分级数字

     * @return

     */

    private static String getToken(Long uid) {

        // 指定算法

        Algorithm algorithm = Algorithm.HMAC256(JwtUtil.jwtKey);

        Map<String, Date> dateMap = JwtUtil.calculateExpiredIssues();

        /**

         * withClaim() 写入自定义数据

         * withExpiresAt() 设置过期时间

         * withIssuedAt() 设置当前时间

         * sign() 签名算法

         */

        return JWT.create()

                    .withClaim("uid", uid)

                    .withExpiresAt(dateMap.get("expiredTime"))

                    .withIssuedAt(dateMap.get("now"))

                    .sign(algorithm);

    }

    /**

     * 获取自定义数据

     * @param token

     * @return

     */

    public static Optional<Map<String, Claim>> getClaims(String token) {

        DecodedJWT decodedJWT;

        // 指定算法

        Algorithm algorithm = Algorithm.HMAC256(JwtUtil.jwtKey);

        JWTVerifier jwtVerifier = JWT.require(algorithm).build();

        try {

            decodedJWT = jwtVerifier.verify(token);

        } catch (JWTVerificationException e) {

            return Optional.empty();

        }

        return Optional.of(decodedJWT.getClaims());

    }

    /**

     * 验证Token

     * @param token

     * @return

     */

    public static boolean verifyToken(String token) {

        try {

            Algorithm algorithm = Algorithm.HMAC256(JwtUtil.jwtKey);

            JWTVerifier jwtVerifier = JWT.require(algorithm).build();

            jwtVerifier.verify(token);

        } catch (JWTVerificationException e) {

            return false;

        }

        return true;

    }

    /**

     * 计算过期时间

     * @return

     */

    private static Map<String, Date> calculateExpiredIssues() {

        Map<String, Date> map = new HashMap<>();

        Calendar calendar = Calendar.getInstance();

        Date now = calendar.getTime();

        calendar.add(Calendar.SECOND, JwtUtil.expiredTimeIn);

        // 当前时间

        map.put("now", now);

        // 过期时间

        map.put("expiredTime", calendar.getTime());

        return map;

    }

}
测试接口
- JwtController.java
@RestController

@RequestMapping("/jwt")

public class JwtController {

    /**

     * 获取Token

     * @param id

     * @return

     */

    @GetMapping(value = "/get")

    public String getToken(@RequestParam Long id) {

        return JwtUtil.makeToken(id);

    }

    /**

     * 验证Token

     * @param token

     * @return

     */

    @PostMapping("/verify")

    public Map<String, Boolean> verify(@RequestParam String token) {

        Map<String, Boolean> map = new HashMap<>();

        Boolean valid = JwtUtil.verifyToken(token);

        map.put("is_valid", valid);

        return map;

    }

}
- 测试结果
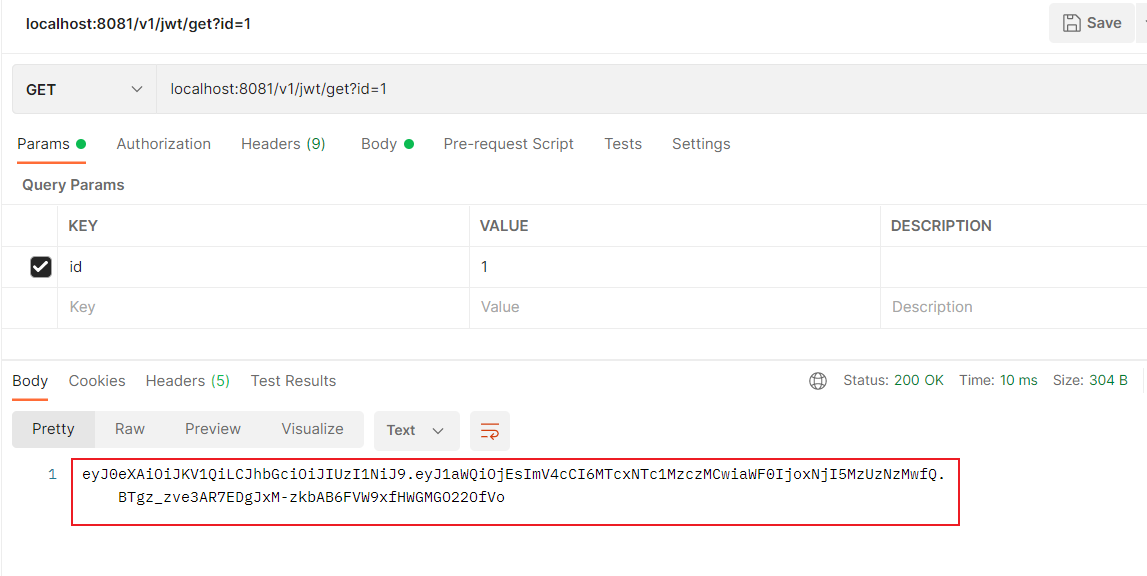
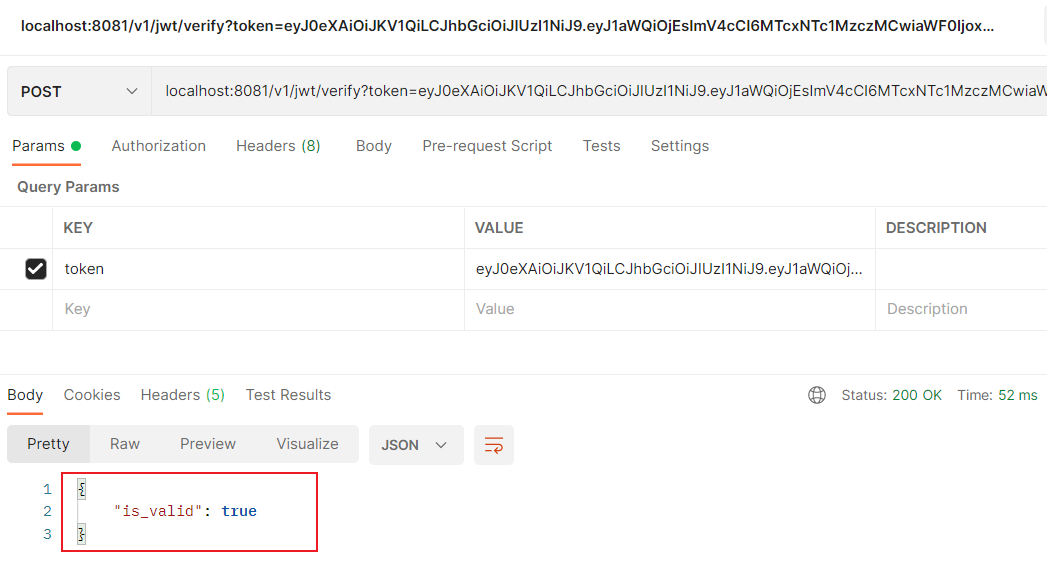
- JWT生成的Token应该放在请求头内来传输,后端统一拦截验证,这里留在下篇文章吧。。。
- End -
﹀
﹀
﹀
梦想是咸鱼
关注一下吧
SpringBoot - 集成Auth0 JWT的更多相关文章
- SpringBoot 集成SpringSecurity JWT
目录 1. 简介 1.1 SpringSecurity 1.2 OAuth2 1.3 JWT 2. SpringBoot 集成 SpringSecurity 2.1 导入Spring Security ...
- SpringBoot集成Security,JWT,Swagger全分析
GitHub地址: https://github.com/li-jun0201/springsecuritydemo本项目采用SpringBoot1.5.9, SpringSecurity,JWT, ...
- SpringBoot集成JWT实现token验证
原文:https://www.jianshu.com/p/e88d3f8151db JWT官网: https://jwt.io/ JWT(Java版)的github地址:https://github. ...
- SpringBoot集成JWT 实现接口权限认证
JWT介绍 Json web token (JWT), 是为了在网络应用环境间传递声明而执行的一种基于JSON的开放标准((RFC 7519).该token被设计为紧凑且安全的, 特别适用于分布式站点 ...
- 【springBoot】springBoot集成redis的key,value序列化的相关问题
使用的是maven工程 springBoot集成redis默认使用的是注解,在官方文档中只需要2步; 1.在pom文件中引入即可 <dependency> <groupId>o ...
- SpringBoot集成security
本文就SpringBoot集成Security的使用步骤做出解释说明.
- springboot集成Actuator
Actuator监控端点,主要用来监控与管理. 原生端点主要分为三大类:应用配置类.度量指标类.操作控制类. 应用配置类:获取应用程序中加载的配置.环境变量.自动化配置报告等与SpringBoot应用 ...
- SpringBoot集成Shiro并用MongoDB做Session存储
之前项目鉴权一直使用的Shiro,那是在Spring MVC里面使用的比较多,而且都是用XML来配置,用Shiro来做权限控制相对比较简单而且成熟,而且我一直都把Shiro的session放在mong ...
- SpringBoot集成redis的key,value序列化的相关问题
使用的是maven工程 springBoot集成redis默认使用的是注解,在官方文档中只需要2步; 1.在pom文件中引入即可 <dependency> <groupId>o ...
随机推荐
- [心得笔记]spring常用的三种依赖注入方式
一.目前使用最广泛的 @Autowired:自动装配 基于@Autowired的自动装配,默认是根据类型注入,可以用于构造器.接口.方法注入,使用方式如下: @Autowired 构造方法.方法.接口 ...
- idea中快捷键的设置
IDEA快捷方式改成eclipse的 File -> Settings -> Keymap 这里选Eclipse 然后Applay 即可: 快速生成main方法设置以及System.out ...
- 剑指 Offer 12. 矩阵中的路径
题目描述 是一道很常见的深搜题目,不过里面要考虑一些边界问题,比如走过的路径是不能再次走入的,所以我这里我自己的 代码想到是利用一个新的二维的数组,记录走过的路径,不过题解的直接将原二维数组中的路径隐 ...
- Java 内存泄漏知多少?
先看再点赞,给自己一点思考的时间,如果对自己有帮助,微信搜索[程序职场]关注这个执着的职场程序员.我有什么:职场规划指导,技能提升方法,讲不完的职场故事,个人成长经验. 面试的时候内存管理是不是很多面 ...
- nmon工具安装及nmon analyser的使用
步骤一:下载nmon及nmon analyser工具 nmon:http://nmon.sourceforge.net/pmwiki.php 根据自己系统的版本下载相应的版本即可 nmon analy ...
- 【Azure 环境】Azure通知中心(Notification Hub)使用百度推送平台解说
问题描述 在通知中心的页面中显示支持BaiDu,介绍一下支持的是百度(Baidu)的什么吗?Azure的这个功能在国内使用的时候是否可以保证国内安卓手机的信息送达率? 问题解答 通知中心的页面中的Ba ...
- JAVA基础(代码)练习题61~90
JAVA基础 61.设计一个方法打印数组{'a','r','g','s','e','r'}中下标为1和3的的元素 package Homework_90; /** * 设计一个方法打印数组{'a',' ...
- 在 Golang 中实现一个简单的Http中间件
本文主要针对Golang的内置库 net/http 做了简单的扩展,通过添加中间件的形式实现了管道(Pipeline)模式,这样的好处是各模块之间是低耦合的,符合单一职责原则,可以很灵活的通过中间件的 ...
- P5471- K-D tree优化建图-弹跳
P5471- K-D tree优化建图-弹跳 优化建图是一种思想. 题意 有\(n\)个城市分布在小鸟岛上,有\(m\)个弹弓分布在这些城市里.因为弹弓体积大,固定麻烦,所以每个弹弓只能把小鸟弹飞到一 ...
- [考试总结]noip模拟20
第五场,再挂分就没了.. 然后就没了.. 考场上一直想方法. 似乎想到了 \(T1\) 正解. 然而几个 \(k\) 的调试信息都让我迷失了自我. 然后有几句啥都没用的语句加在了上面.. 挂分... ...