
AWVS——自动化检测发现漏洞
AWVS简介
*AWVS作为一个工具,不可能把所有漏洞扫描出来,仅仅是作为一个渗透网站时的辅助工具
自动化Web漏洞扫描工具(基于漏洞匹配方法,通过网络爬虫测试网站安全)
AWVS通过SQL注入攻击、XSS(跨站脚本攻击)、目录遍历、代码执行等漏洞来审计Web应用程序的安全性并输出扫描报告
安装Linux AWVS
1、先下载Linux AWVS文件
2、先解压出来,然后将文件导入到Kali Linux里
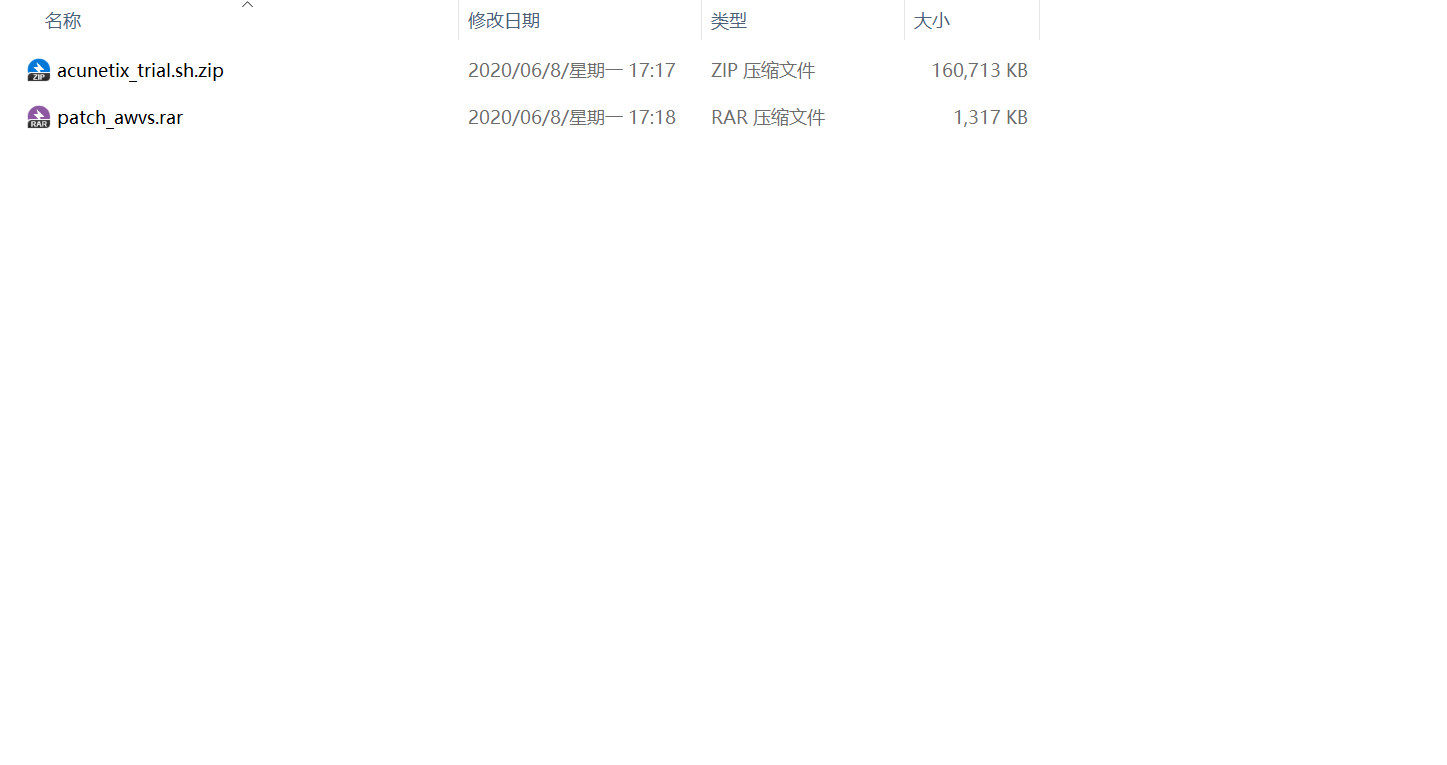
3、解压成下图即可
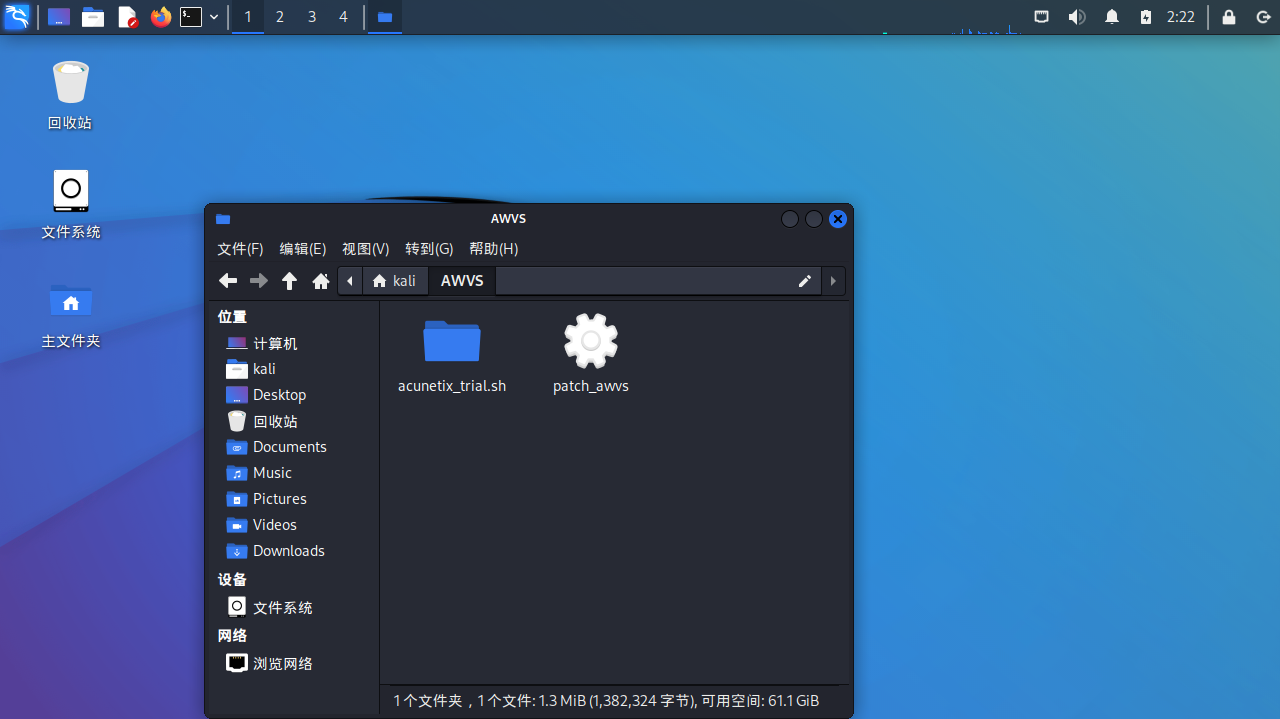
4、进入到acunetix_trial.sh 文件夹里,然后打开终端
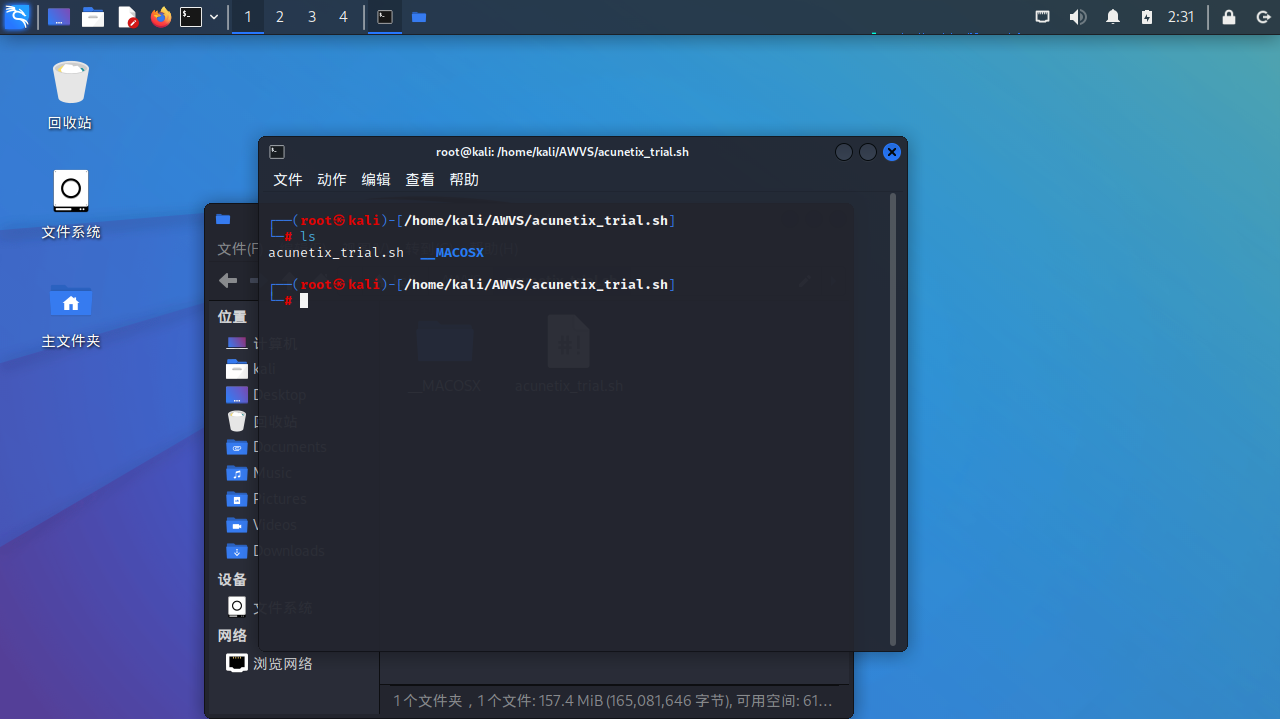
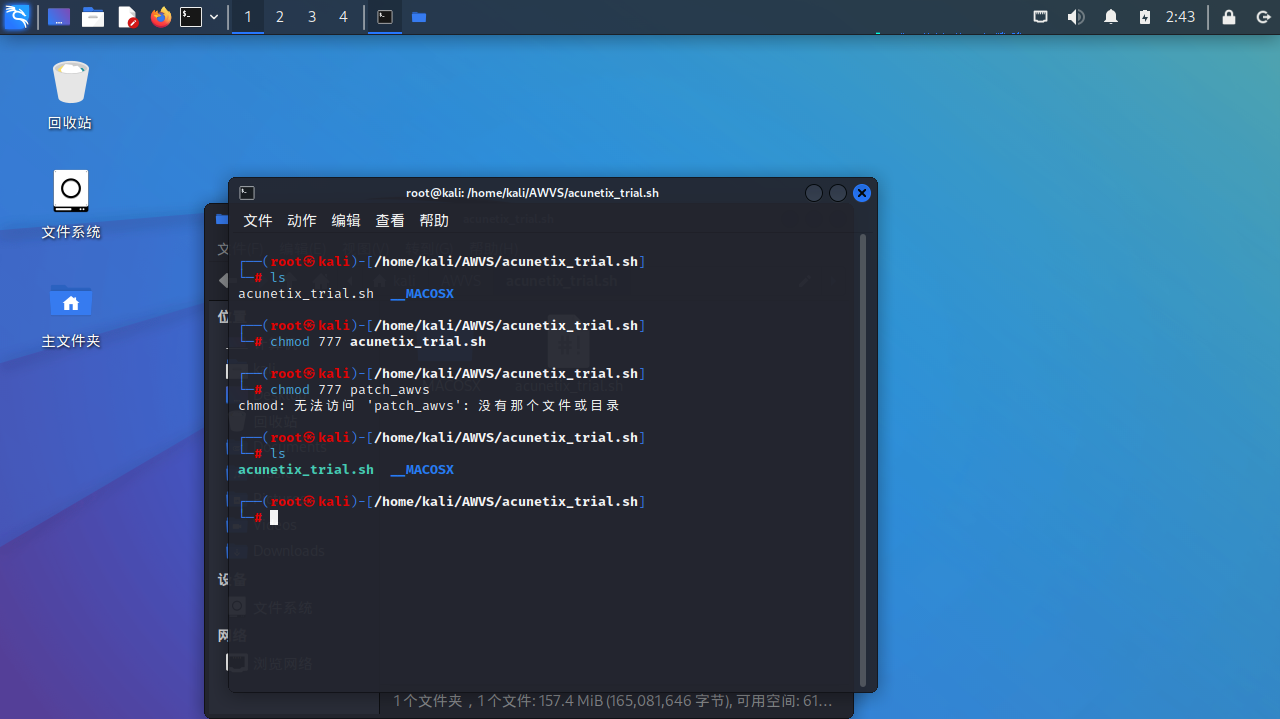
5、赋予AWVS文件权限
小知识:Kali终端运行命令:chmod 777 filename(文件名)
chmod 命令用于修改文件权限
777分别对应3种不同类型用户:文件所有者、群组用户、其他用户
7表示4(可读)、2(可写)、1(可执行)的权限值总和 (7=4+2+1)
输入chmod 777 acunetix_trial.sh 赋予AWVS文件权限 (文件名显示为绿色表示有权限,白色表示无权限)
6、运行AWVS安装程序,然后安装提示安装
输入./acunetix_trial.sh
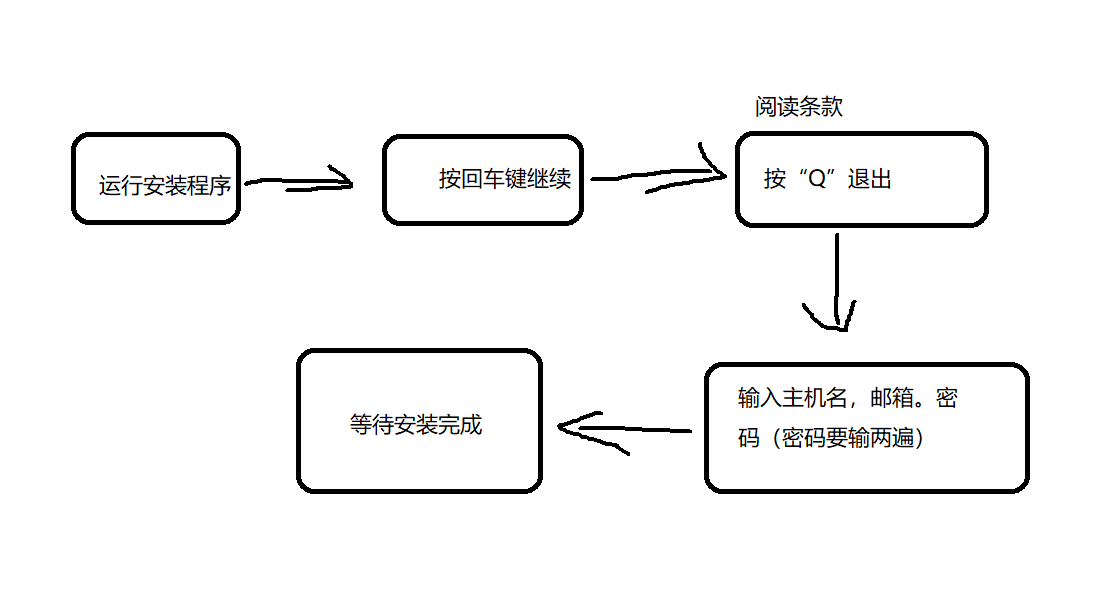
显示下图表示已经安装好了(记住红框内的网址)

7、用Kali Linux自带的火狐浏览器打开这个网站

8、用安装时候用的邮箱和密码进行登陆

9、激活AWVS
从网页Administrator——>profile可以看到目前版本为试用版
把激活文件patch_awvs复制到/home/acunetix/.acunetix_trial/v_190325161/scanner/下
可以使用命令进行执行
cp patch_awvs /home/acunetix/.acunetix_trial/v_190325161/scanner/使用命令cd /home/acunetix/.acunetix_trial/v_190325161/scanner/ 进入到/home/acunetix/.acunetix_trial/v_190325161/scanner/ 目录下
然后输入chmod 777 patch_awvs 赋予激活文件权限
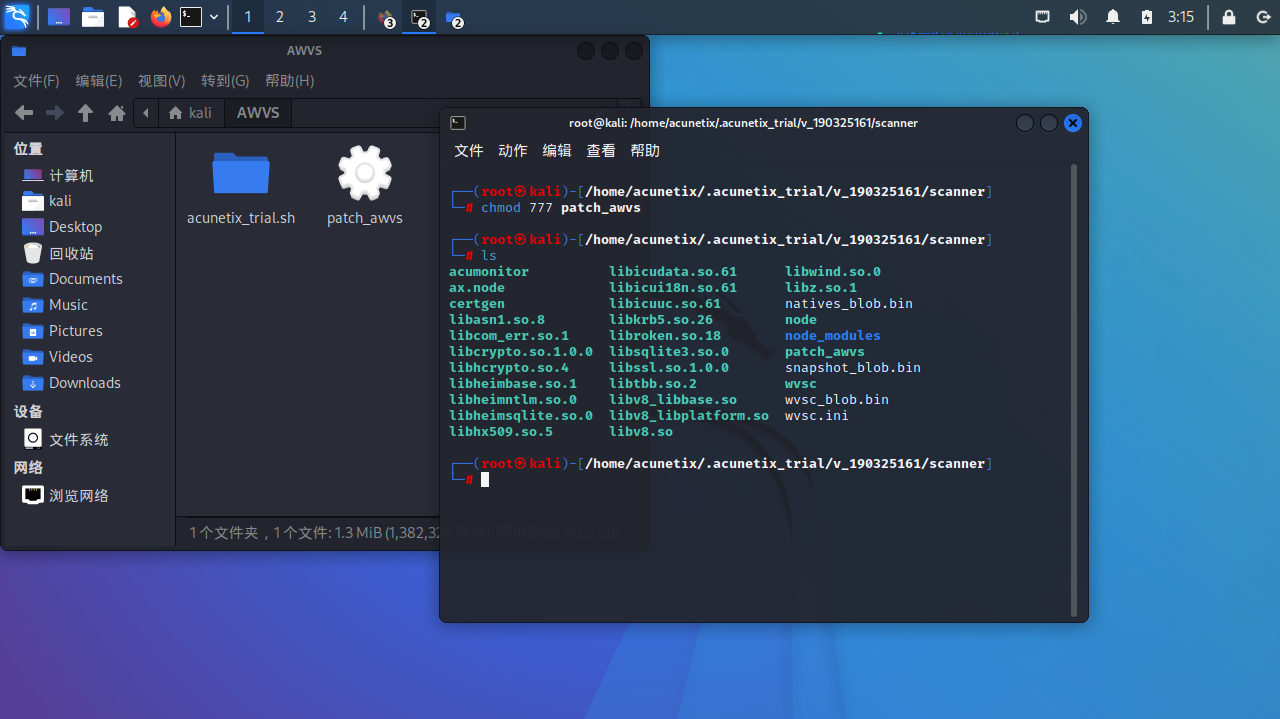
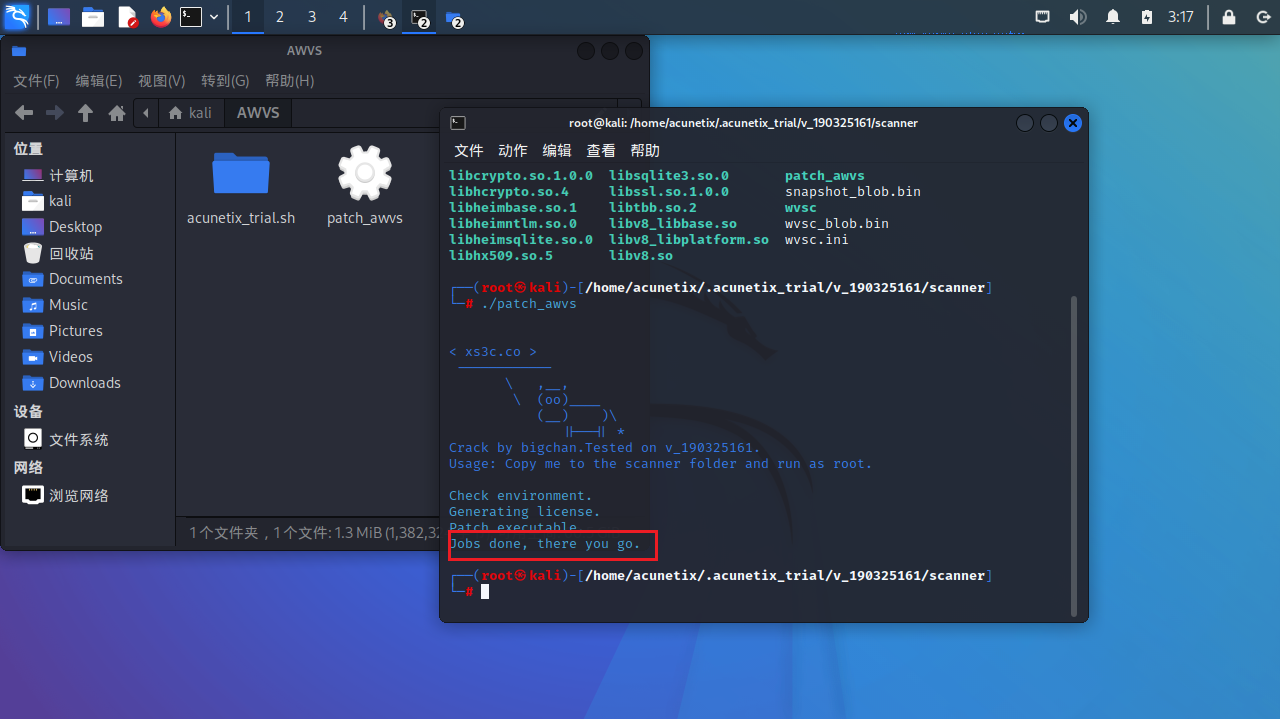
然后输入./patch_awvs执行激活程序
显示红框内的内容表示已经激活成功了
刷新一下网页就可以看到已经获得许可证了
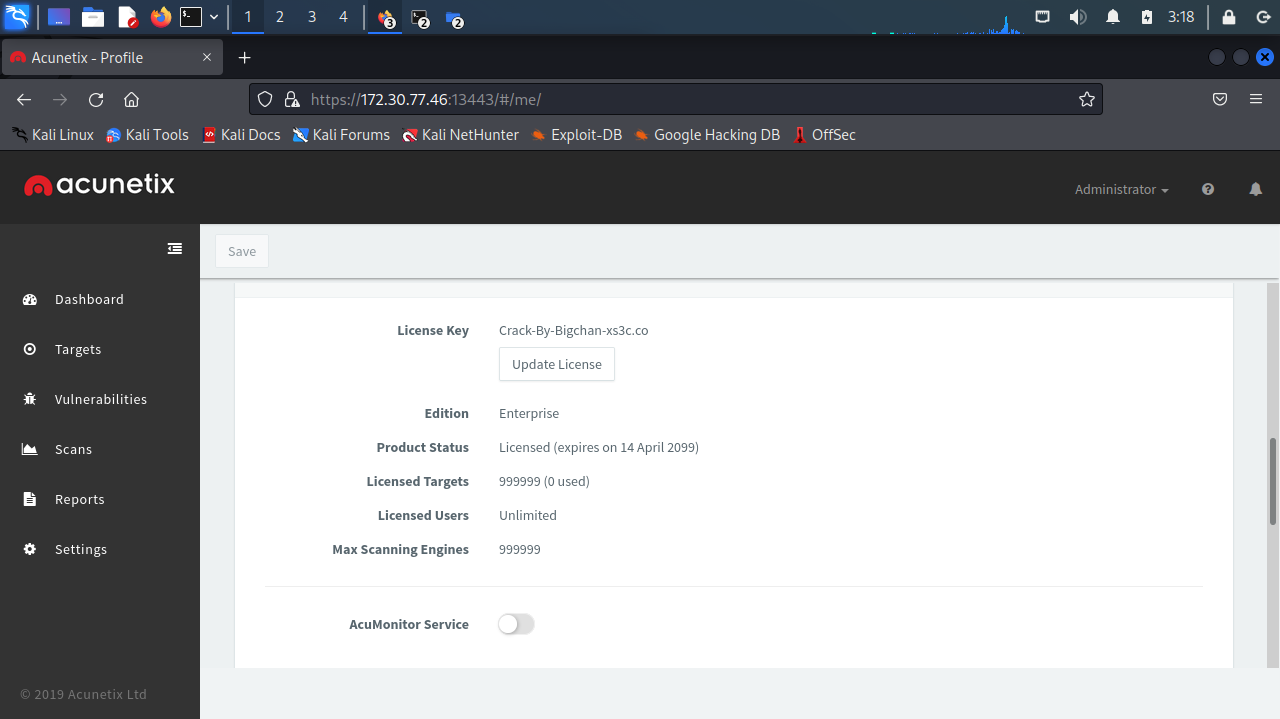
*注意,激活完成后要先去设置中禁用更新
开启AWVS
1、打开kali,开启AWVS服务开启服务:service acunetix_trial start查看服务状态:状态为active(running)表示开启
2、用浏览器打开Awvs的客户端https://ip:13443(13443为linux下awvs的默认端口,3443是windows下awvs的默认端口)
ip查询:
在kali Linux终端输入ip a 红框内的即为IP
3、输入安装时的邮箱账号和密码登陆
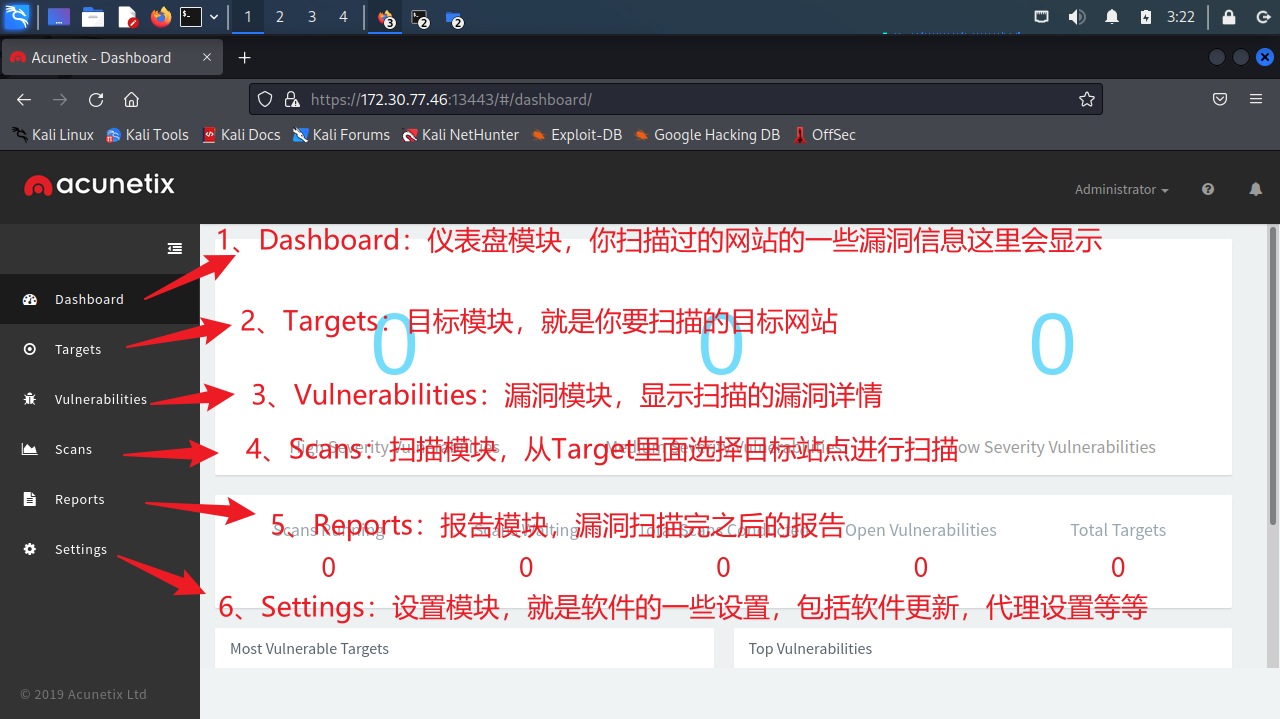
AWVS的左侧六个功能模块
1、Dashboard:仪表盘模块,你扫描过的网站的一些漏洞信息这里会显示
2、Targets:目标模块,就是你要扫描的目标网站
3、Vulnerabilities:漏洞模块,显示扫描的漏洞详情
4、Scans:扫描模块,从Target里面选择目标站点进行扫描
5、Reports:报告模块,漏洞扫描完之后的报告
6、Settings:设置模块,就是软件的一些设置,包括软件更新,代理设置等等
AWVS的简单实战扫描
(本次实战是在合法靶场中进行测试,已获得授权)
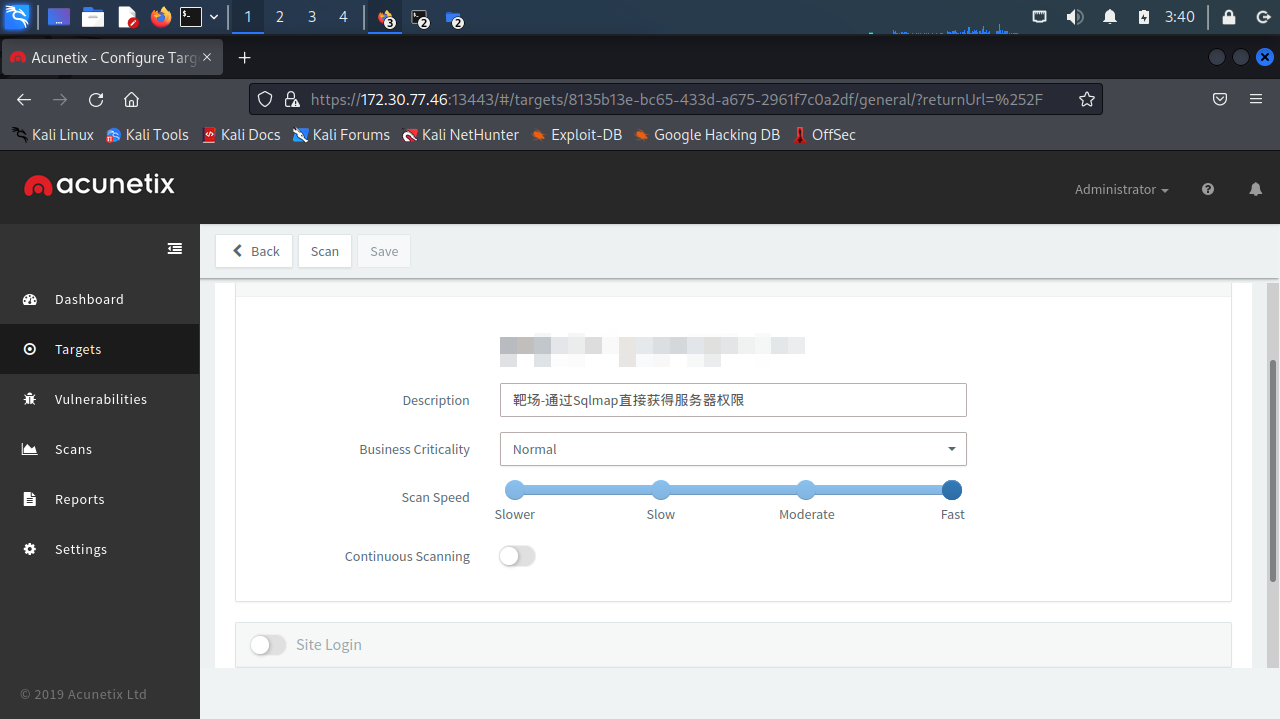
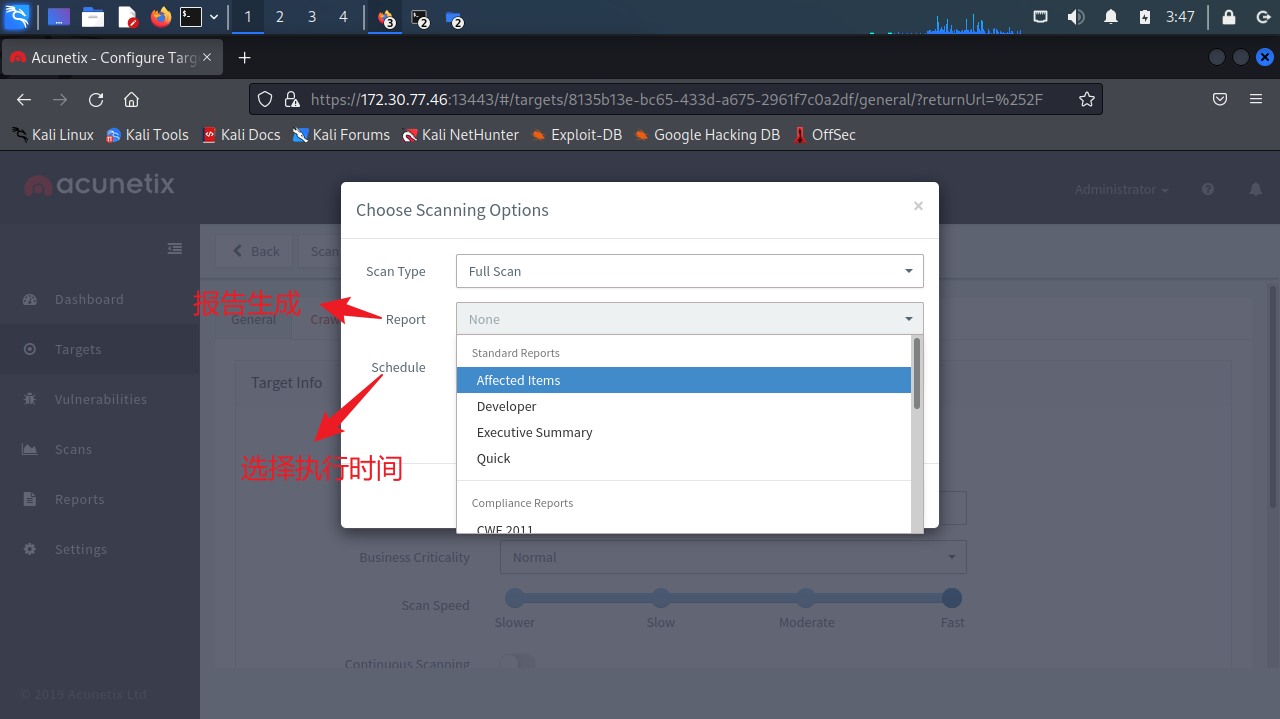
1、添加目标
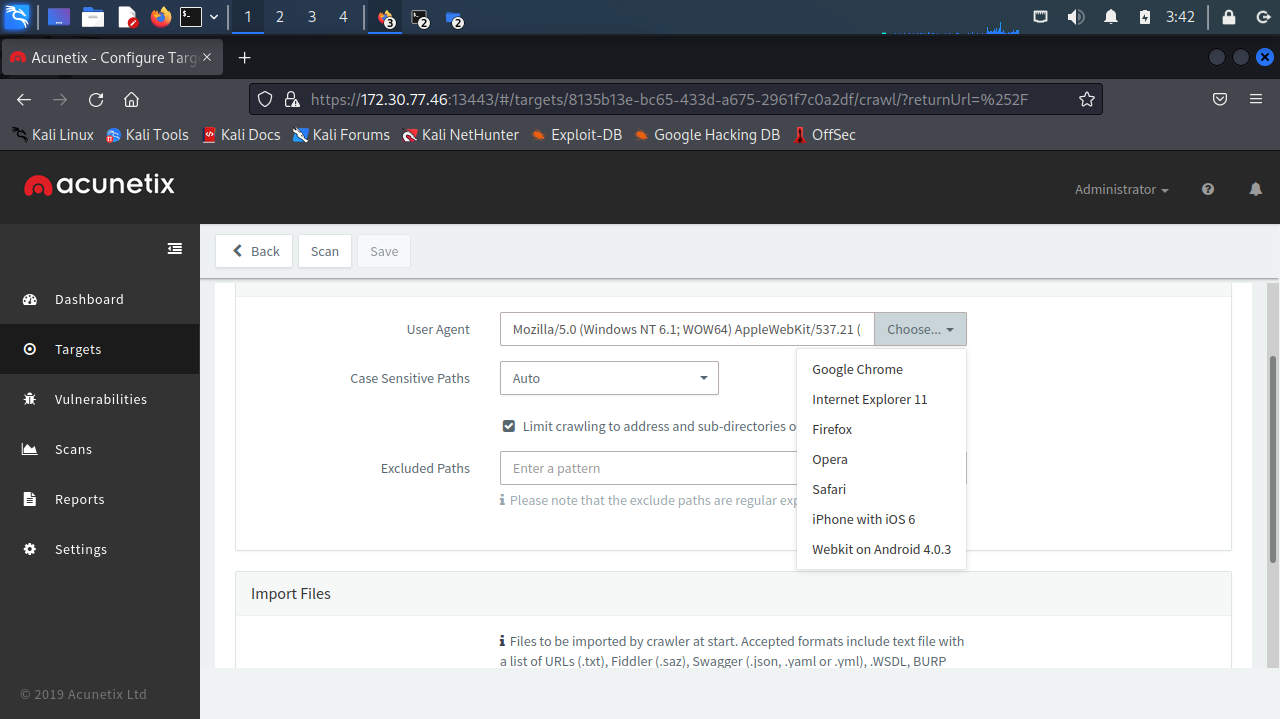
User Agent按需选择
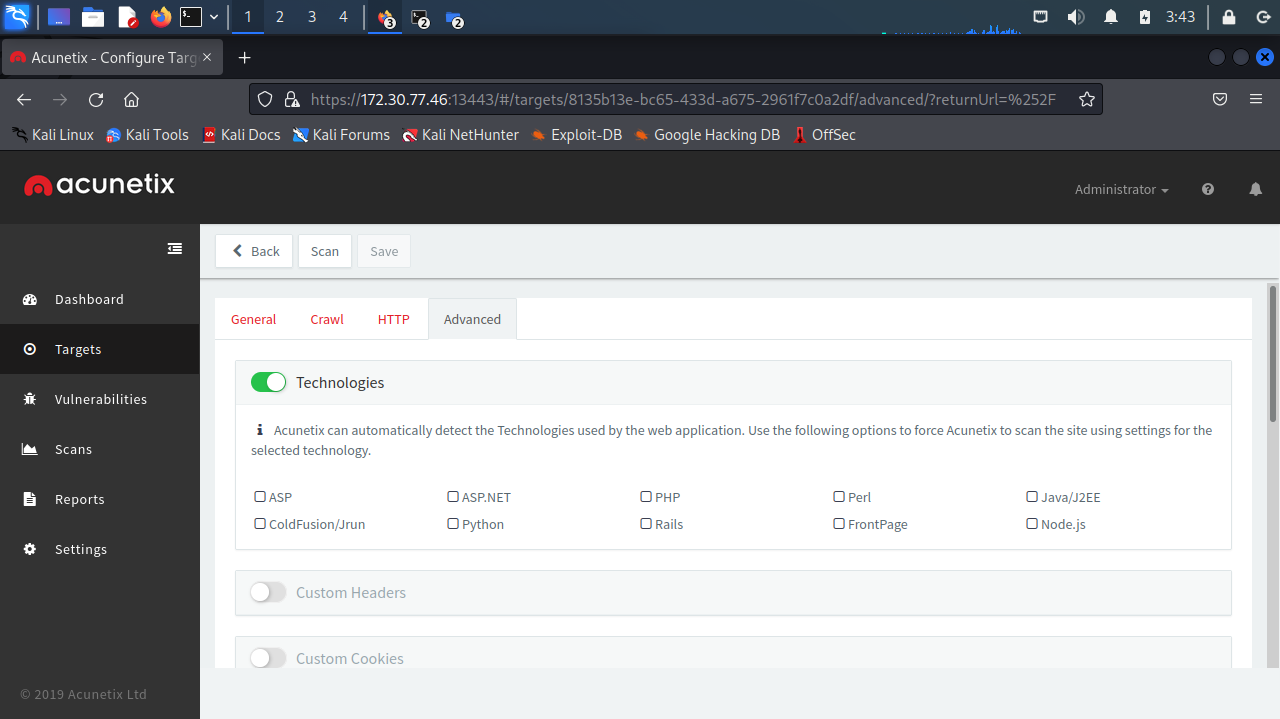
Technologies根据你要测试的网站来进行选择
设置完成后要记得保存哦
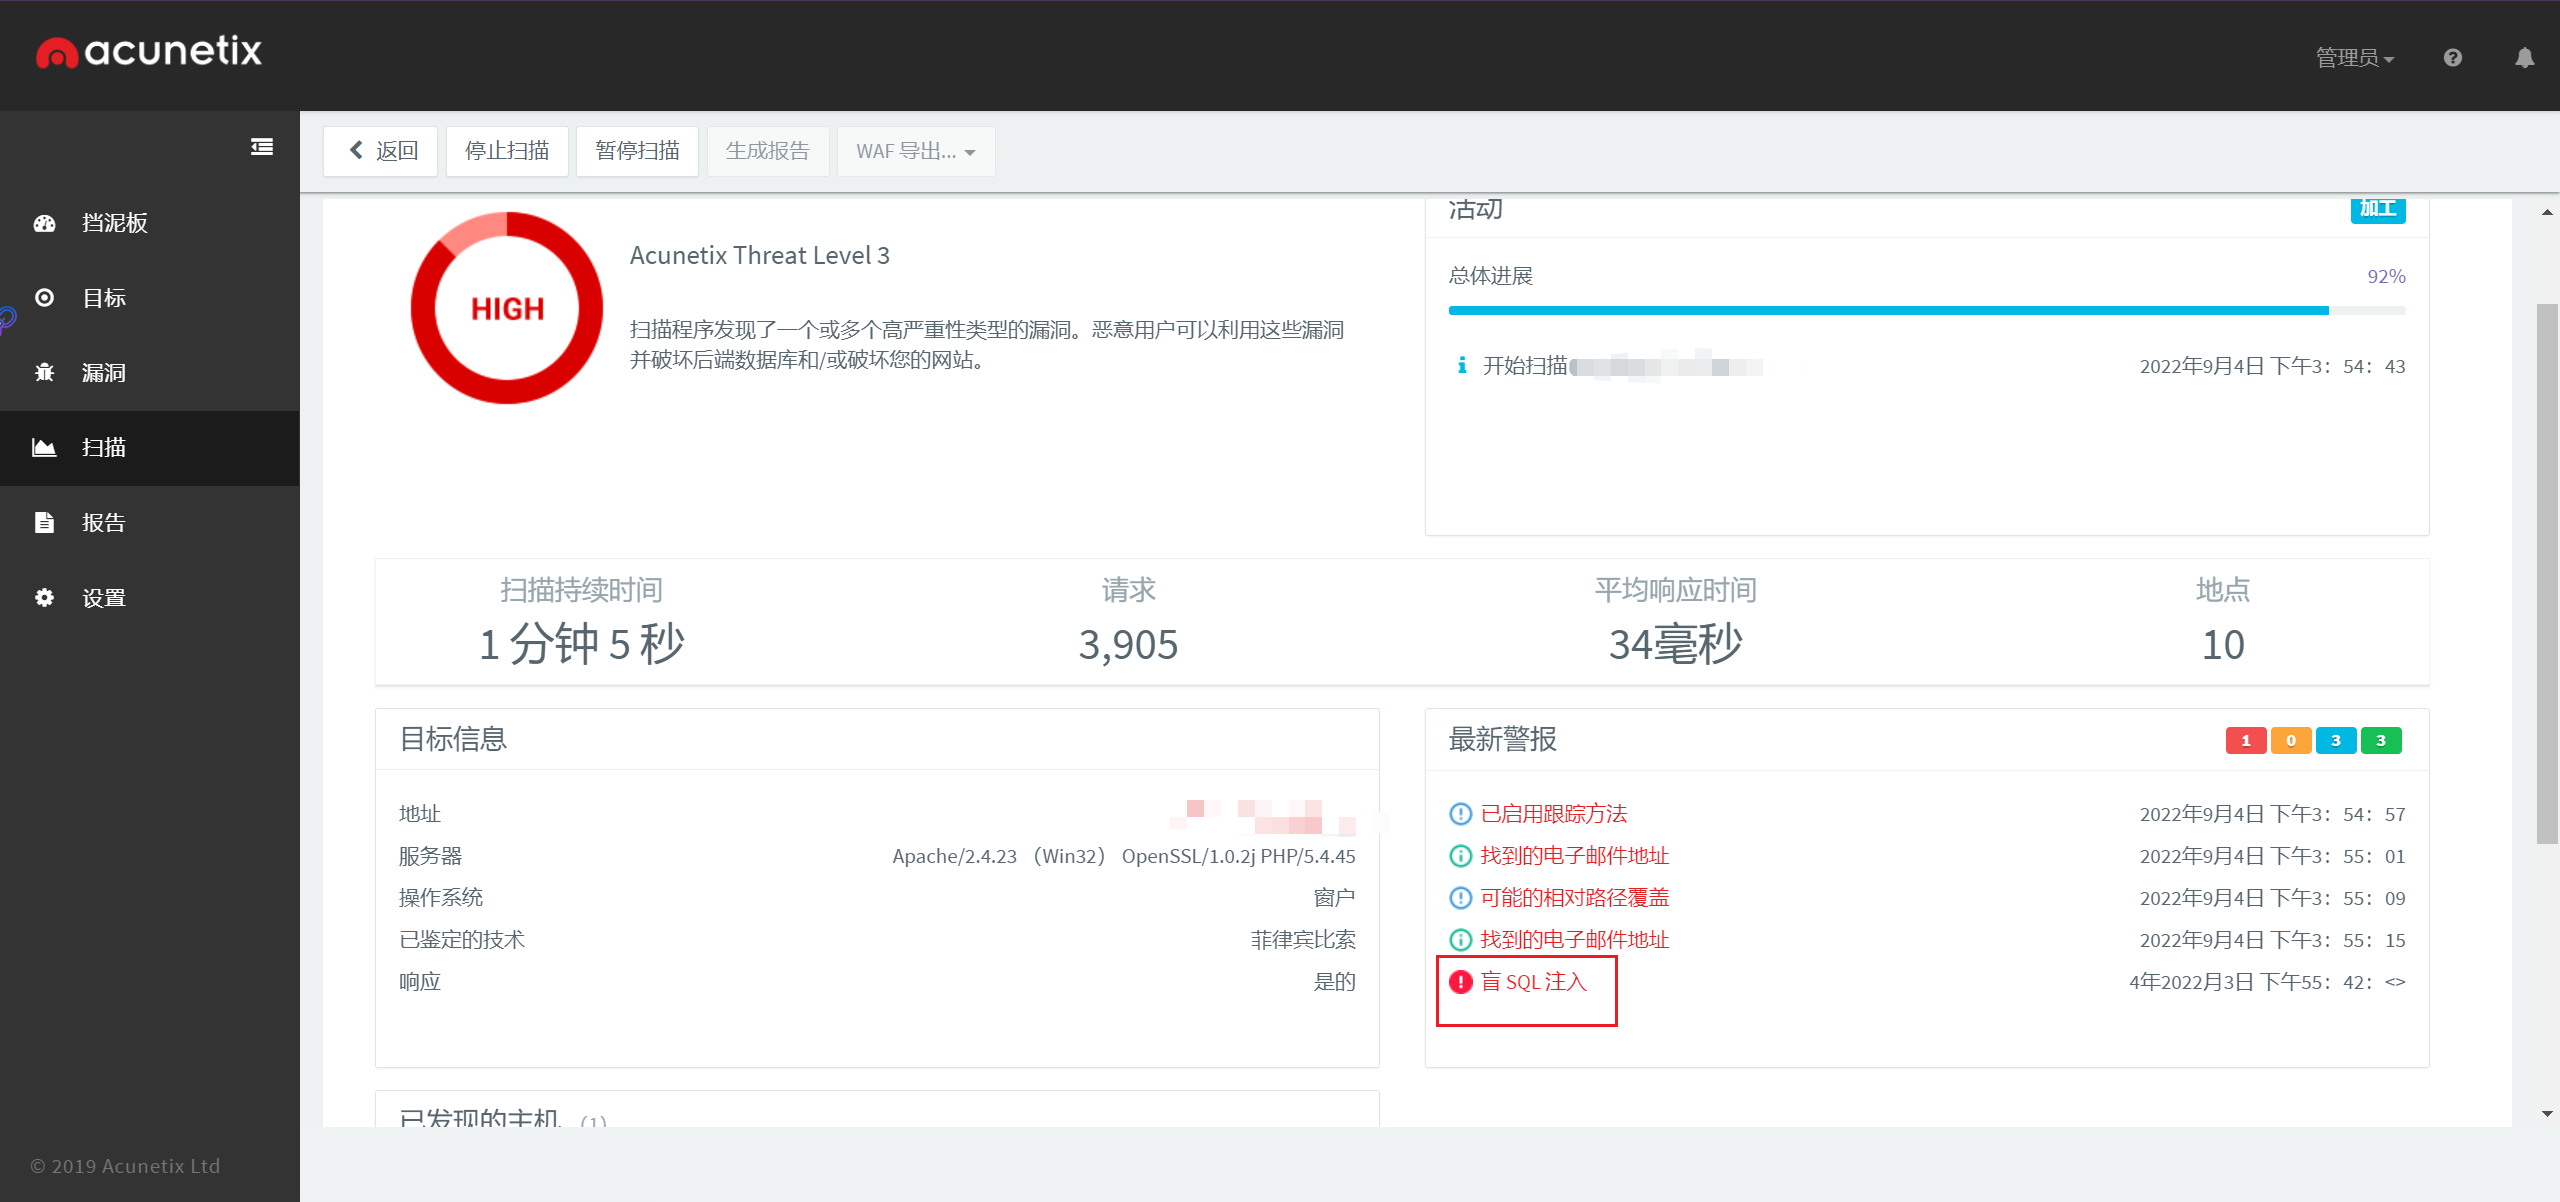
通过扫描靶场可以发现测试网站有个SQL盲注漏洞
验证阶段
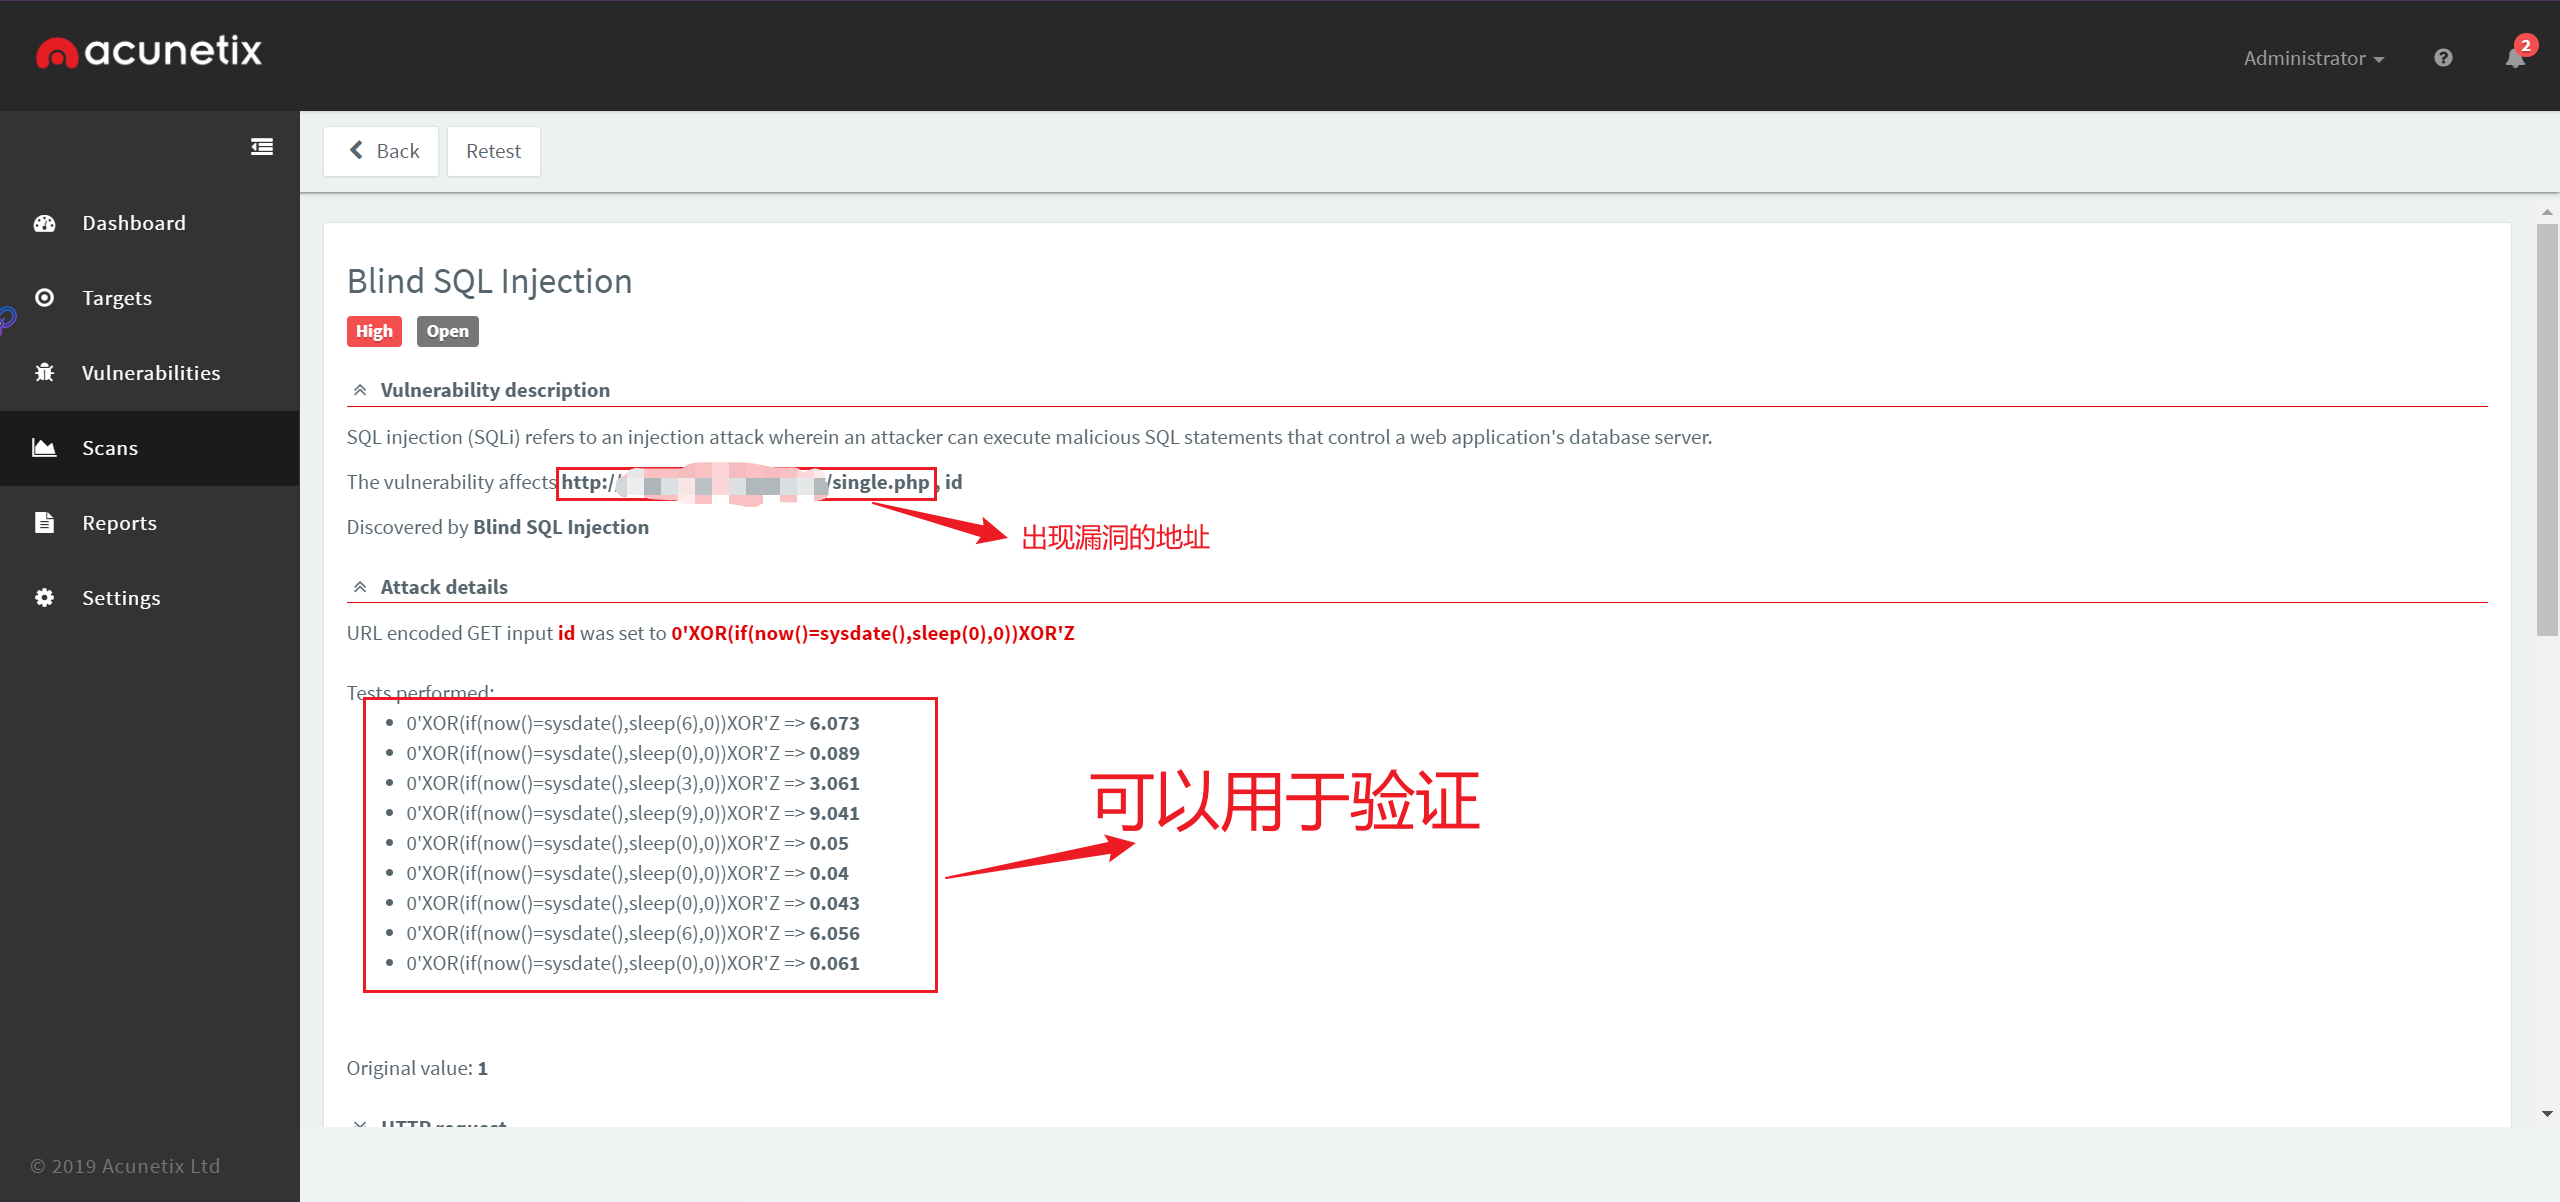
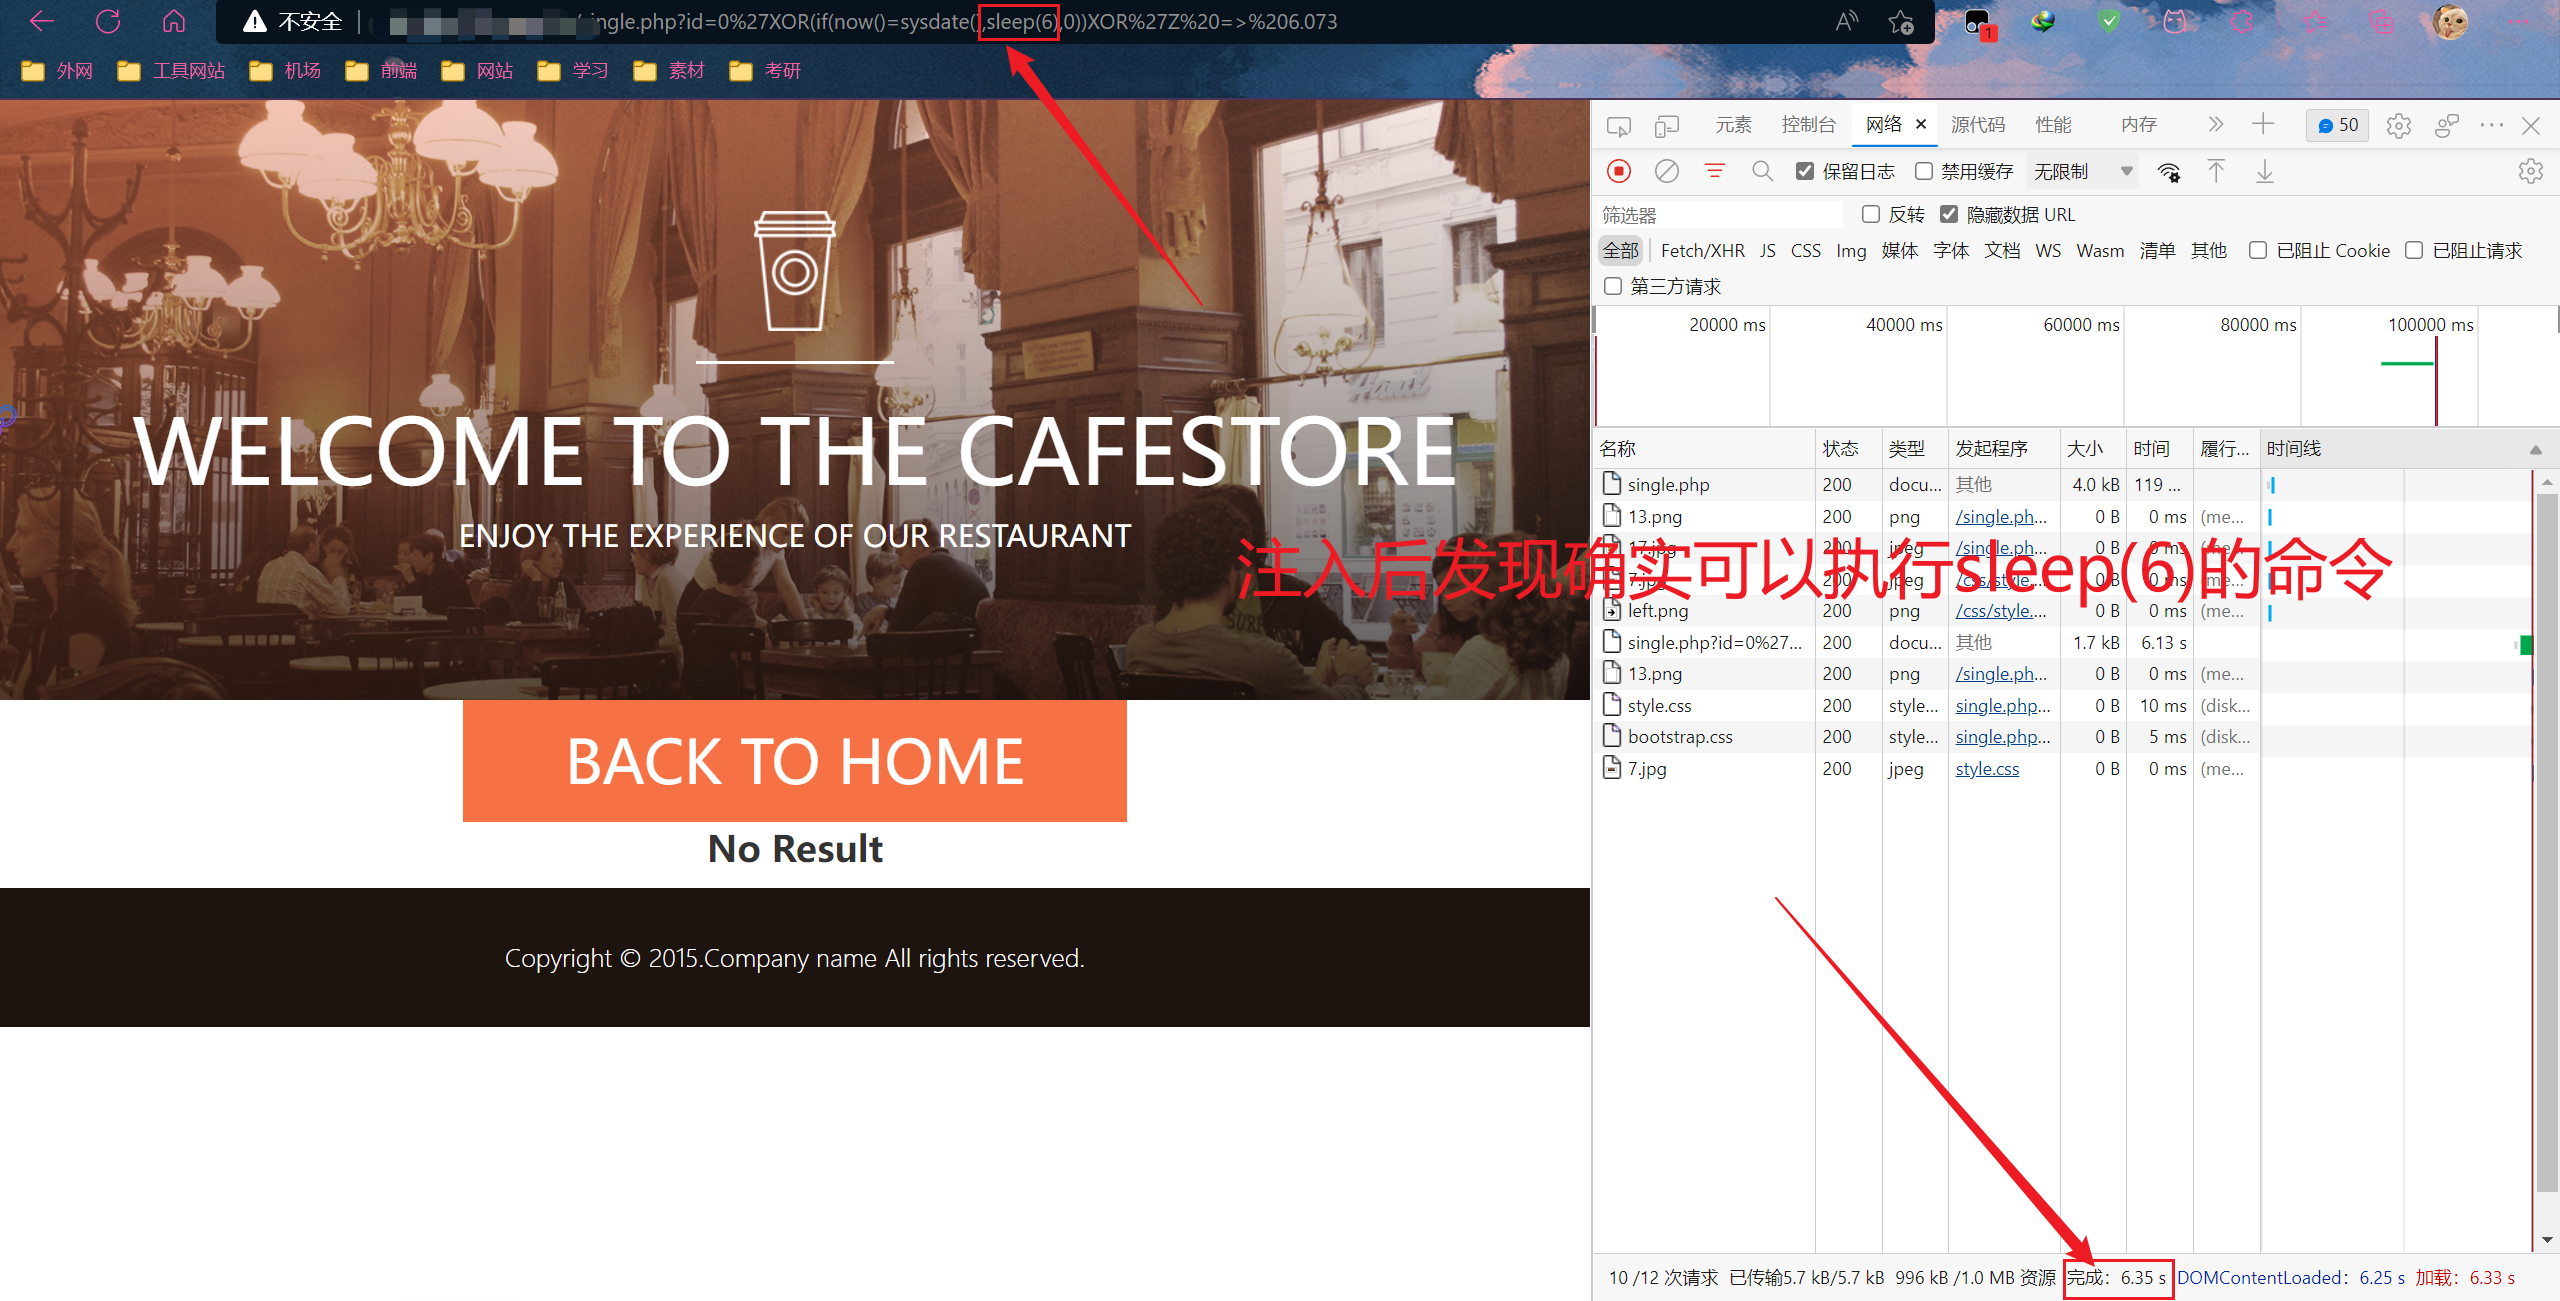
验证完成,确实存在盲注SQL漏洞
一些常见问题
一、windows下支持安装AWVS吗?
支持,可以参考以下教程,比较简单,可以自行安装https://www.cnblogs.com/chun-xiaolin001/p/10060830.html
二、AWVS忘记了密码怎么办,需要重新安装吗?
不需要,可以进入kali的/home/acunetix/.acunetix_trial目录下,运行change_credentials.sh,可以直接重置密码

AWVS——自动化检测发现漏洞的更多相关文章
- 移动APP漏洞自动化检测平台建设
移动APP漏洞自动化检测平台建设 前言:本文是<移动APP客户端安全笔记>系列原创文章中的第一篇,主要讲的是企业移动APP自动化漏洞检测平台建设,移动APP漏洞检测发展史与前沿技术,A ...
- XSS 自动化检测 Fiddler Watcher & x5s & ccXSScan 初识
一.标题:XSS 自动化检测 Fiddler Watcher & x5s & ccXSScan 初识 automated XSS testing assistant 二.引言 ...
- XSS自动化检测 Fiddler Watcher & x5s & ccXSScan 初识
一.标题:XSS 自动化检测 Fiddler Watcher & x5s & ccXSScan 初识 automated XSS testing assistant 二.引言 ...
- CSRF自动化检测
CSRF自动化检测: 这里主要是对POST型form表单的检测 1. 根据URL获取form表单组成的数组 2. 遍历表单数组,对比不设置cookie与设置了cookie两种情况下的表单是否还存在,如 ...
- Jenkins高危代码执行漏洞检测/开源漏洞靶场
漏洞细节可以参看安全客的文章:https://bbs.ichunqiu.com/thread-22507-1-1.html Jenkins-CLI 反序列化代码执行(CVE-2017-1000353) ...
- 基于Python实现的死链接自动化检测工具
基于Python实现的死链接自动化检测工具 by:授客 QQ:1033553122 测试环境: win7 python 3.3.2 chardet 2.3.0 脚本作用: 检测系统中访问异常(请求 ...
- LCD显示器缺陷自动化检测方案
很牛的测试 参考: 1.https://www.radiantvisionsystems.com/ 2.https://www.radiantvisionsystems.com/node/275 LC ...
- Python开发Brup插件检测SSRF漏洞和URL跳转
作者:馒头,博客地址:https://www.cnblogs.com/mantou0/ 出身: 作为一名安全人员,工具的使用是必不可少的,有时候开发一些自己用的小工具在渗透时能事半功倍.在平常的渗透测 ...
- 关于github的自动化检测
github 中的 Some checks were not successful什么意思呢? 在 GitHub 上,当您向存储库提交拉取请求时,如果存在自动化的检查(例如CI/CD)或在 pul ...
- 《阿里巴巴 Java 开发规约》自动化检测插件安装及体验
2017 开春之际,有助于提高行业编码规范化水平的<阿里巴巴 Java 开发手册>首次面世.汇聚阿里集团近万名技术精英的经验知识,这套高含金量的手册一经公开,便引起业界普遍关注和学习. 历 ...
随机推荐
- Java 8新特性之 Optional 类
前言 java.util.Optional 是java8中引进的一个新的类,我们通过Optional类的源码可以看到,该方法的作用可以对可能缺失的值进行建模,而不是直接将null赋值给变量. Opti ...
- Notion AI:门槛更低的ChatGPT Plus
[2023年3月27日]由于接口成本的问题,如今的大部分应用应该都只会建立在GPT-3/ChatGPT接口的基础上,所以想要体验GPT-4,还是得尊贵的ChatGPT Plus. 前段日子体验了Not ...
- 打造自己的ChatGPT:逐字打印的流式处理
接口的延迟 在调用OpenAI的接口时,不免会有很慢的感觉,抛去地理位置上的网络延迟,大量的延迟往往发生在响应生成的过程中. 因此,如果使用同步接口的话,需要等待响应完全生成之后才能最终显示输出结果, ...
- day66:Linux:nginx+uwsgi+django跑python项目
目录 0.uwsgi简述 1.使用uwsgi+django运行demo 2.nginx+uwsgi+django跑pythonav项目 0.uwsgi简述 1.什么是wsgi WSGI,全称Web S ...
- Spring源码系列:初探底层,手写Spring
前言 在学习Spring框架源码时,记住一句话:源码并不难,只需要给你各种业务场景或者项目经理,你也能实现自己的Spring.虽然你的实现可能无法与开源团队相媲美,但是你肯定可以实现一个0.0.1版本 ...
- RDIF.vNext全新低代码快速开发框架平台发布
1.平台介绍 RDIF.vNext,全新低代码快速开发集成框架平台,给用户和开发者最佳的.Net框架平台方案,为企业快速构建跨平台.企业级的应用提供强大支持. RDIF.vNext的前身是RDIFra ...
- count(*) count(1) count(字段)效率问题
COUNT(字段名)和COUNT(*)的查询结果有什么不同? COUNT(1)和COUNT(*)之间的效率哪个更高? 你知道答案吗?很多人都认为COUNT(1)比COUNT(*)效率高,真的是这样吗? ...
- boot-admin整合flowable官方editor-app进行BPMN2.0建模
正所谓百家争鸣.见仁见智.众说纷纭.各有千秋!在工作流bpmn2.0可视化建模工具实现的细分领域,网上扑面而来的是 bpmn.js 这个渲染工具包和web建模器,而笔者却认为使用flowable官方开 ...
- javasec(一)java反射
这篇文章介绍javasec基础知识--java反射. 0x01 反射是什么? 反射是一种机制,利用反射机制动态的实例化对象.读写属性.调用方法.构造函数. 在程序运行状态中,对于任意一个类或对象,都能 ...
- 扯什么kafka顺序消费,然后呢?古尔丹,代价是什么
著名面试八股文之kafka为什么读写效率高,写的答案之一是partition顺序写,因而能保证分区内的不连续的有序性. 这里的重点是有序追加到磁盘,而不是严格意义上的完全有序性. 几年前参加了一大数据 ...