
从头开始——重新布置渗透测试环境的过程记录(From Windows To Mac)
因为疫情和工作的原因,2022年整整一年我基本没有深度参与过网络安全和渗透测试相关的工作。
背景:之前因为使用习惯,一直使用的是ThinkPad X1 Extreme,可联想的品控实在拉胯,奈何ThinkPad使用了不到两年就出现了键盘失灵、间歇卡顿等等问题。后续购入了HP的暗影精灵8 Plus,可由于这类游戏本的重量实在是感人……遂翻出了一直在手边吃灰的2019款Macbook Pro。
自2019年下半年开始兼职从事网络安全相关工作开始,还是接触CTF、AWD竞赛更多一点,除了2019年至2021年间参加了几次各级单位组织的实战攻防演习以外几乎对渗透测试、漏洞挖掘工作没有涉及。
2023年初,因为所在单位派我到北京某单位开展网络安全的相关工作,为期半年,故准备重新学习、整理渗透测试和其他网络安全领域的工作内容。综合考虑还是搬出了吃灰的Macbook来开展相关工作。
那么就从布置Mac下的渗透测试环境开始吧!!!
1、虚拟机的布置
虚拟机环境:Vmare Fusion + Kali
在Mac上我使用了Vmare Fusion作为虚拟机软件
Kali镜像下载地址:https://www.kali.org/get-kali/#kali-platforms
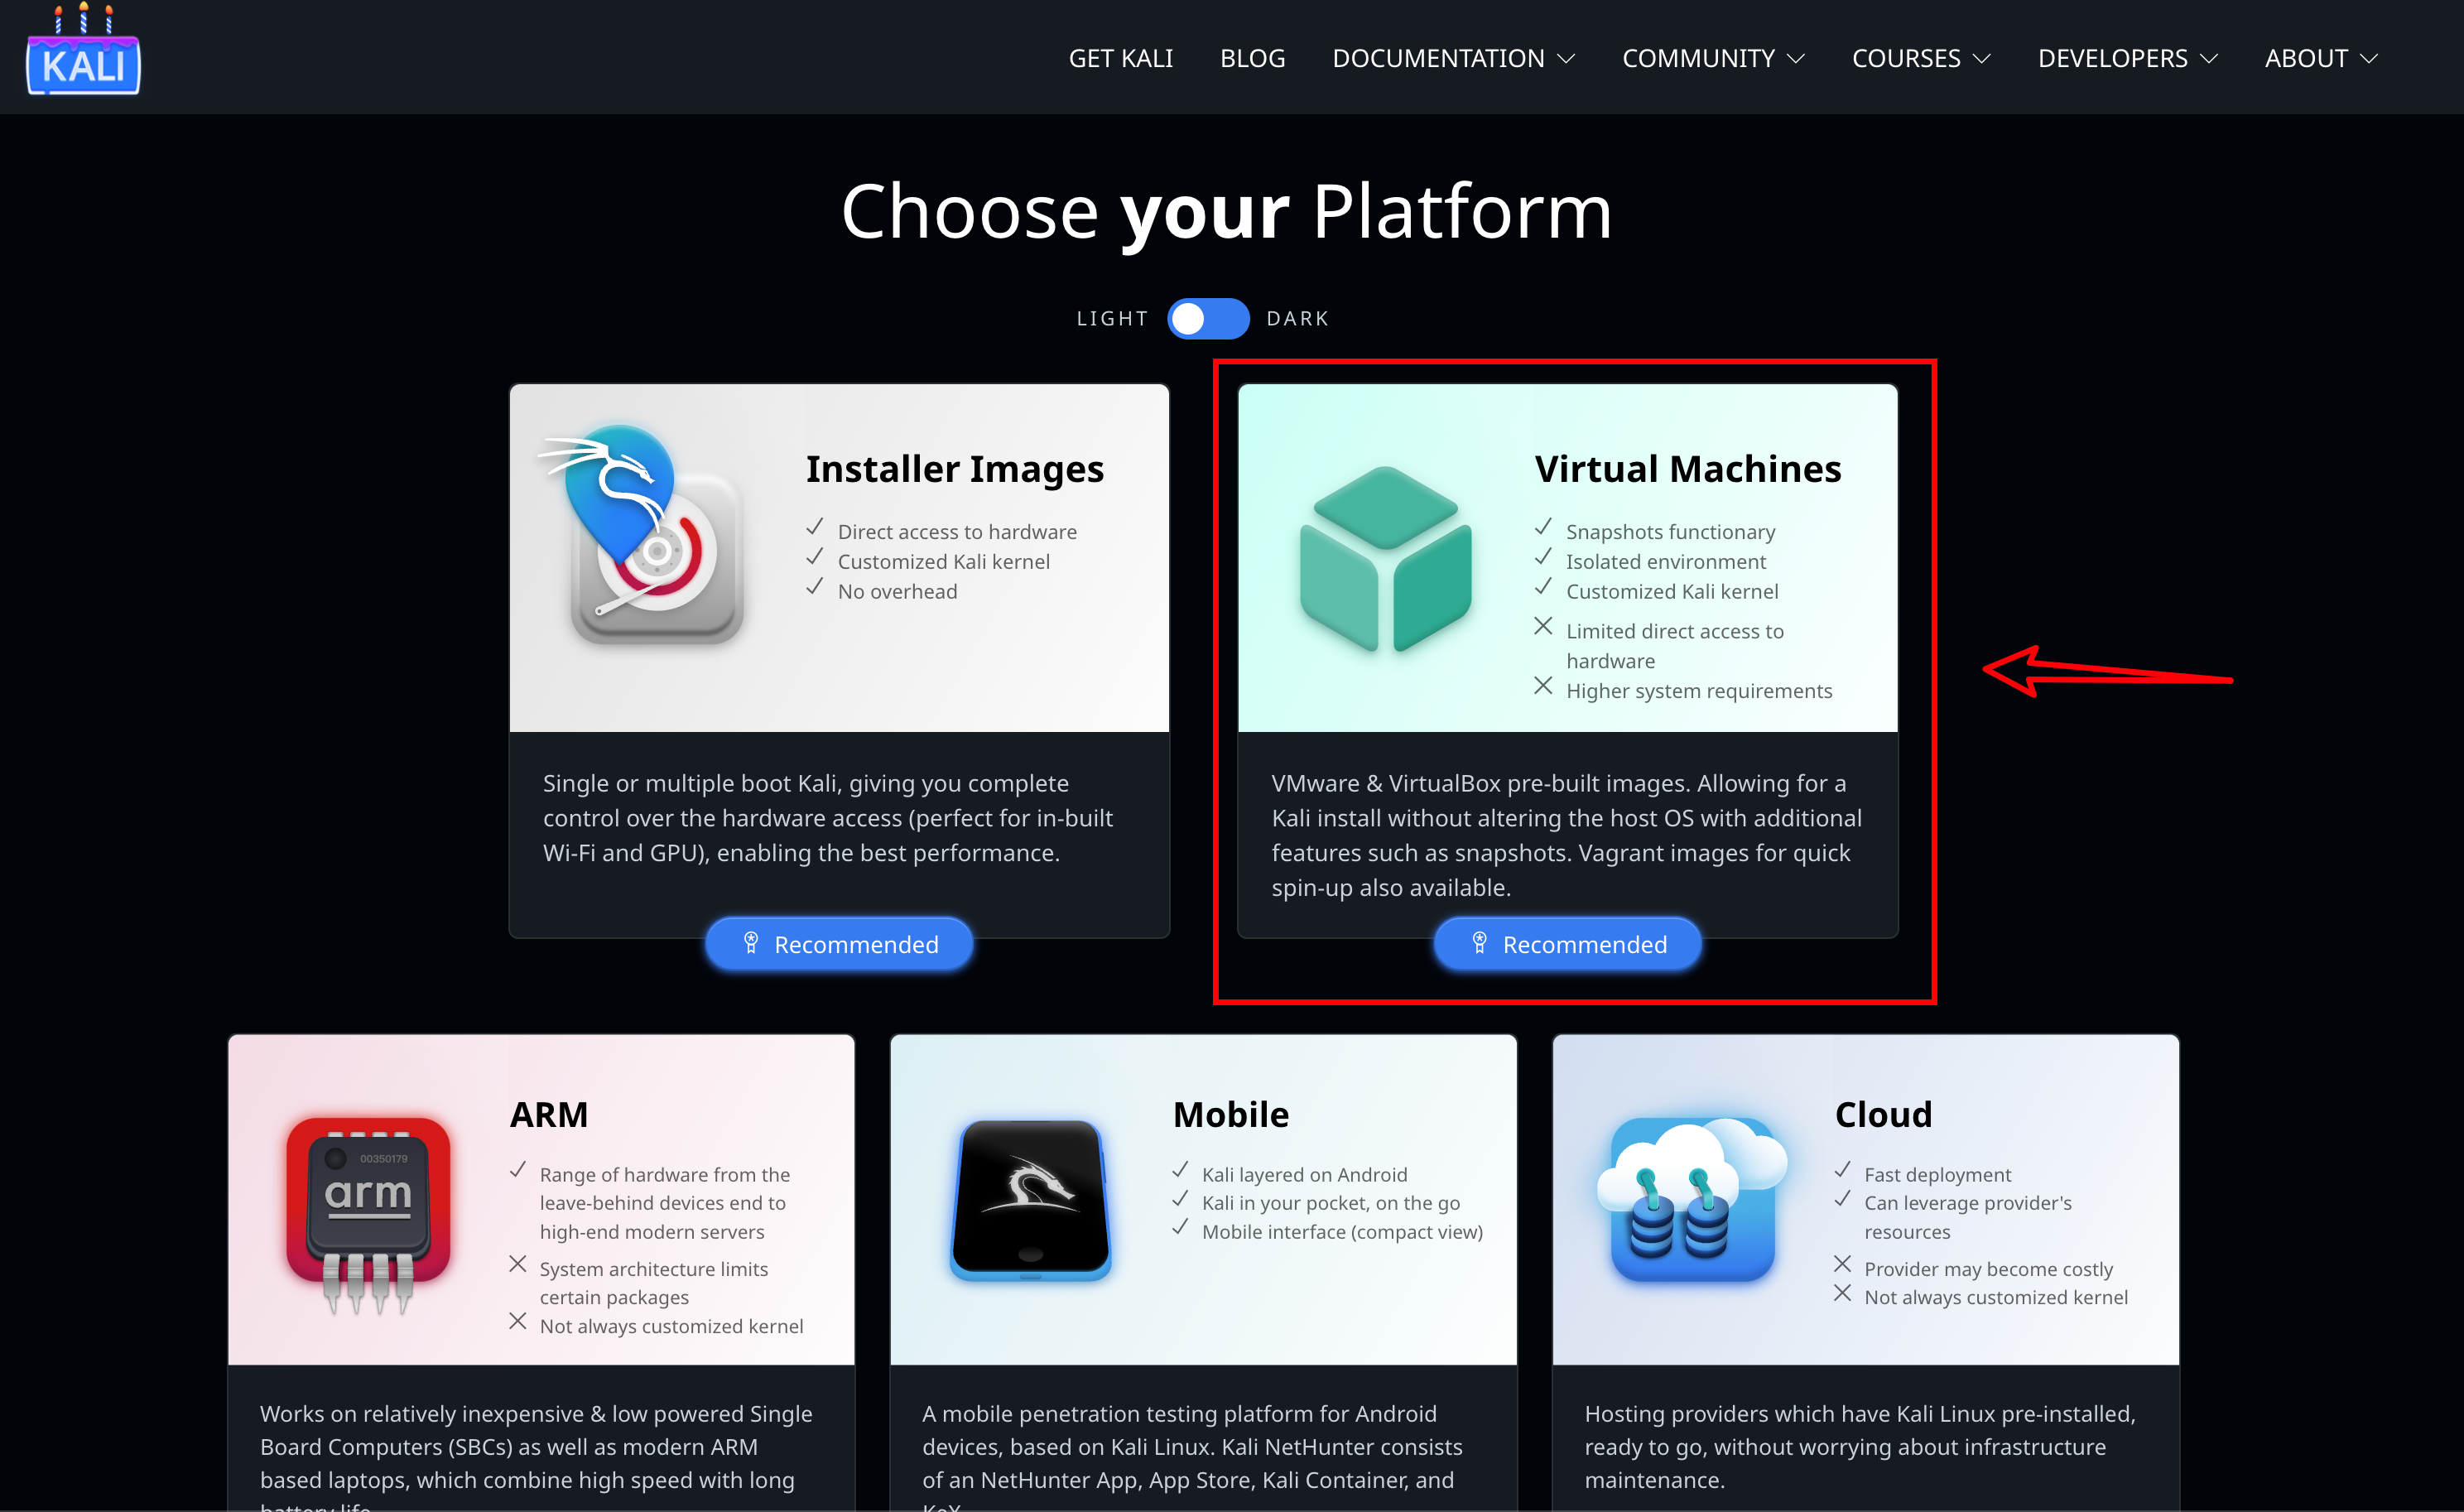
因为是在虚拟机中安装Kali的镜像,所以直接选择右边的Virtual Machines选项就可以,点击即可跳转到对应的下载链接,选择Vmare直接下载即可。完成下载后,使用解压工具解压到文件夹后,双击打开即可开启虚拟机。
2、漏洞扫描程序Nessus
Nessus主要分为三个版本:Expert、Professional、Essentials。
其中,Essentials为家用版,可以在Nessus官网直接注册获取激活密钥。
Nessus官网链接:https://www.tenable.com/products/nessus
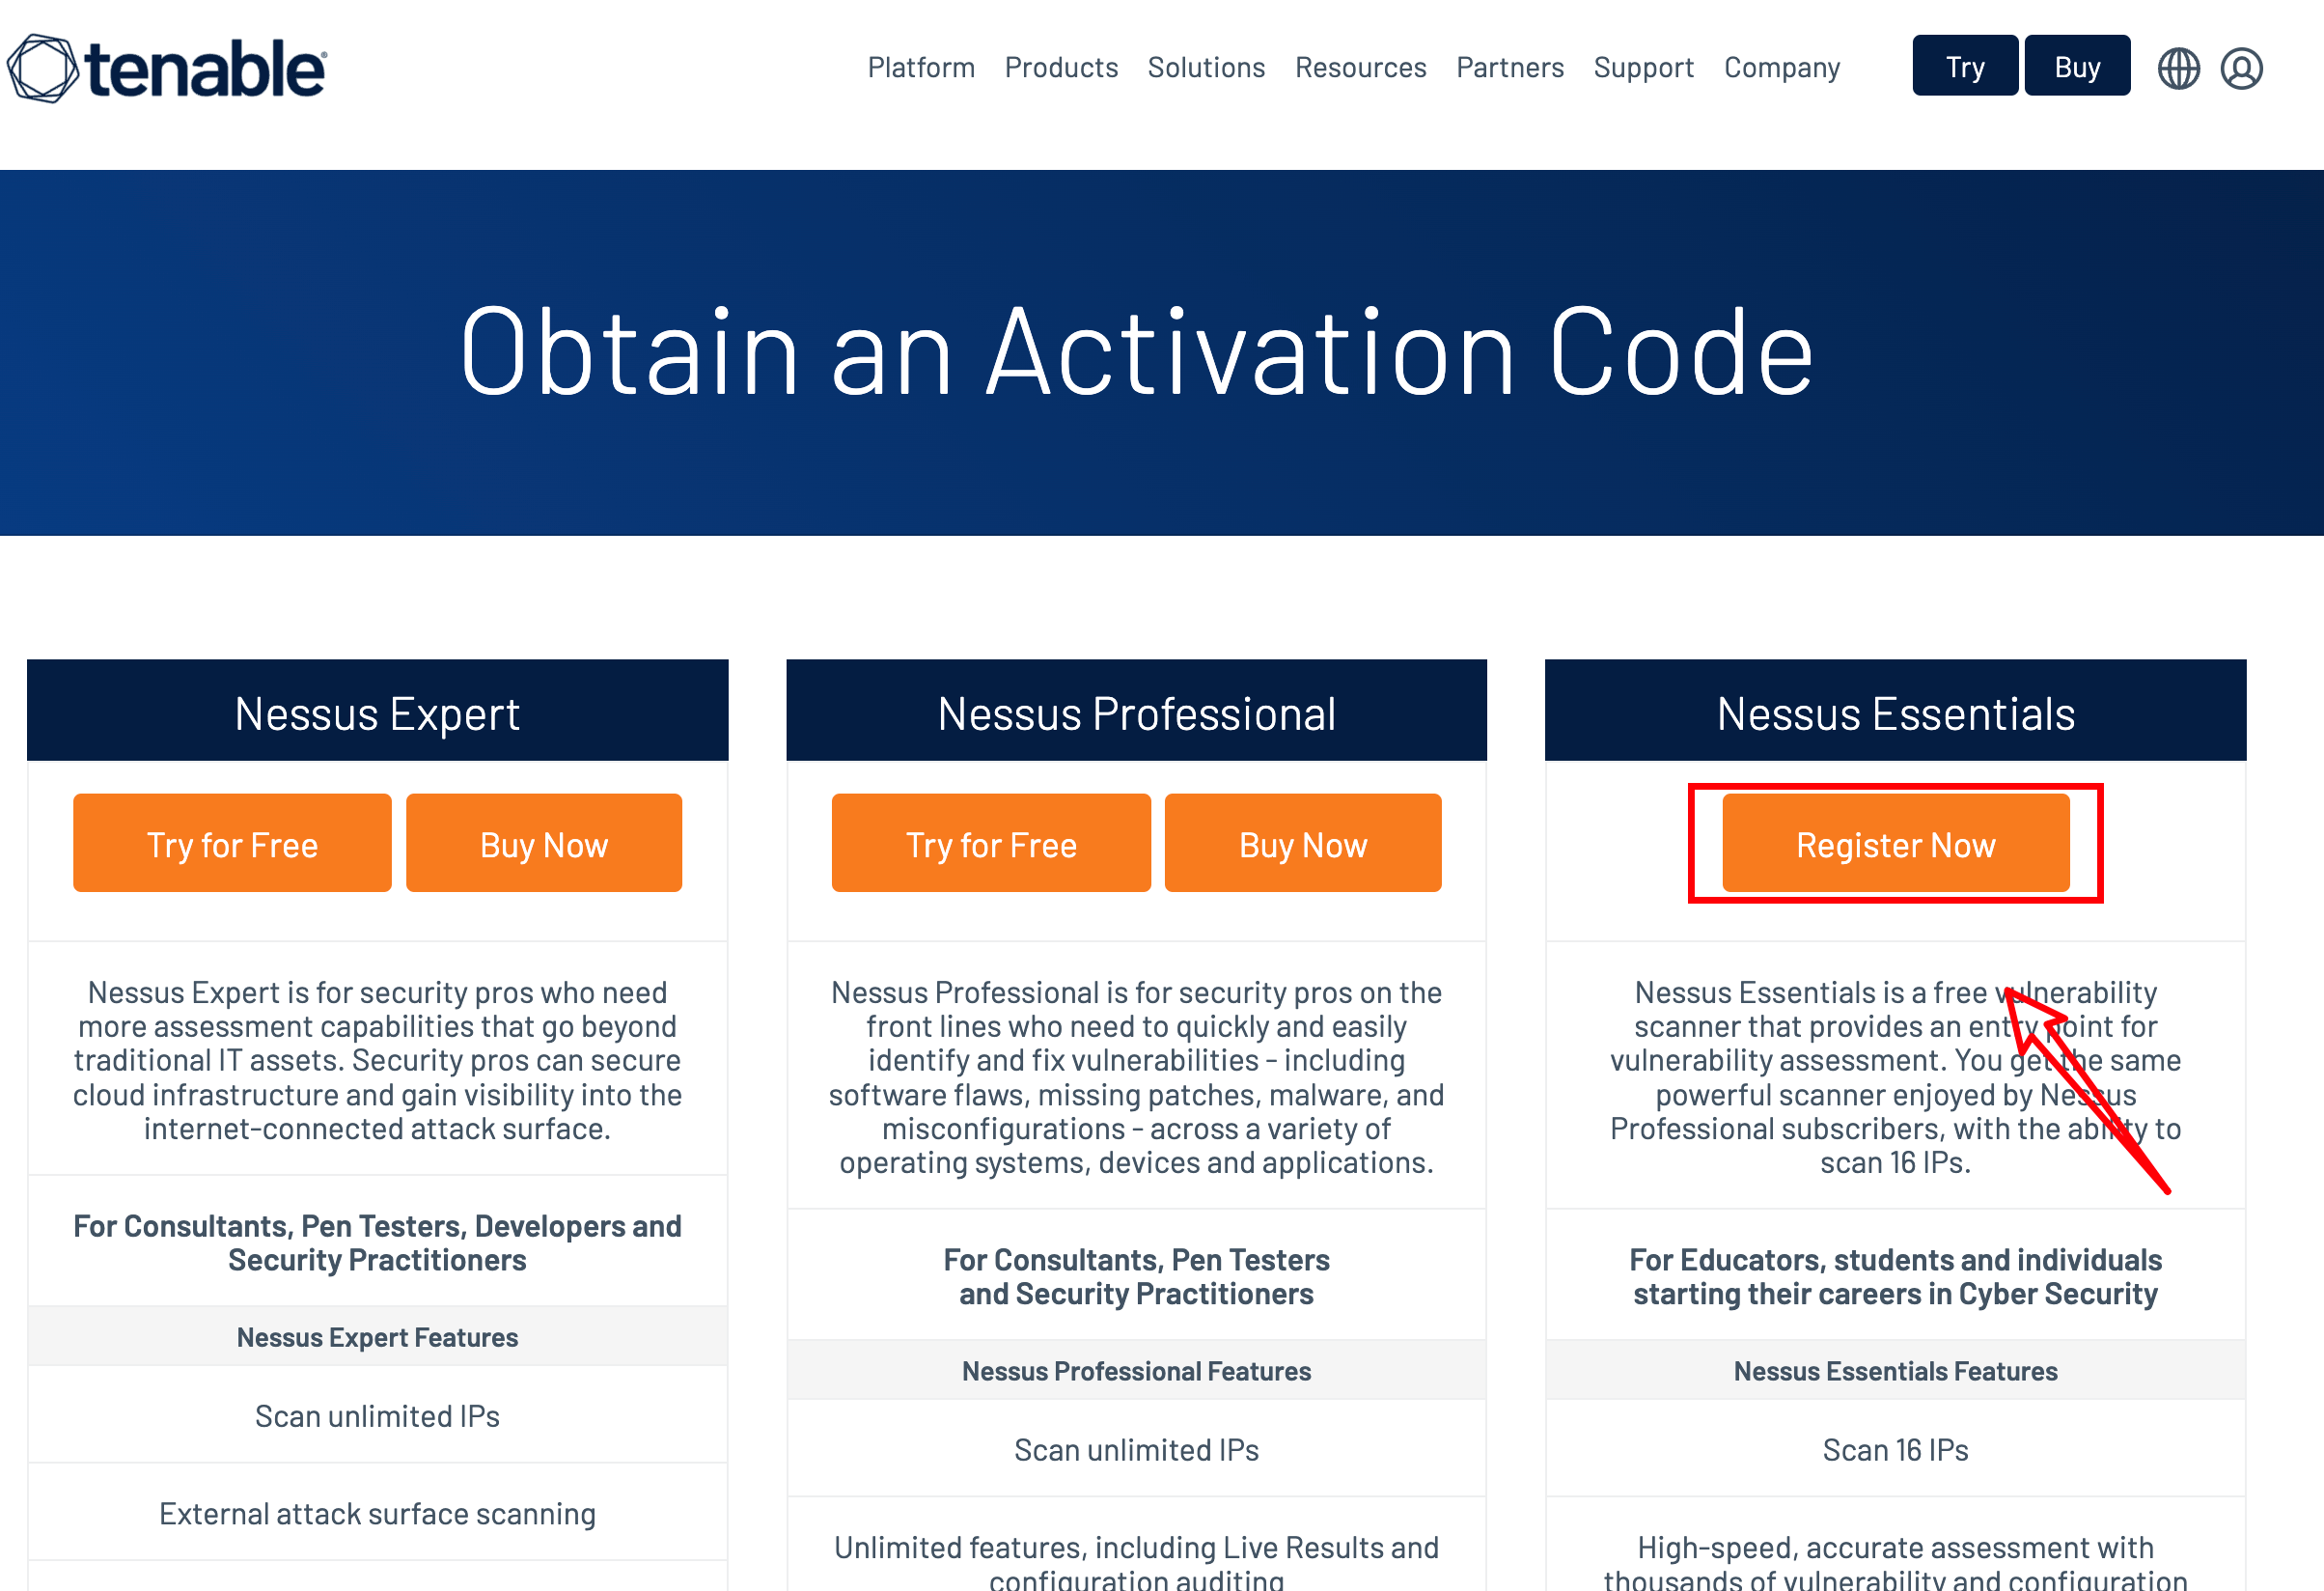
因为Nessus在Web界面安装过程中,需要用到激活密钥,可以直接到该链接:http://www.tenable.com/products/nessus/nessus-plugins/obtain-an-activation-code
按照说明一步一步操作将激活密钥发送到你的邮箱中。
下载玩安装包后,使用命令:sudo dpkg -i {安装包文件名}完成Nessus的安装,安装成功后可看到如下提示:
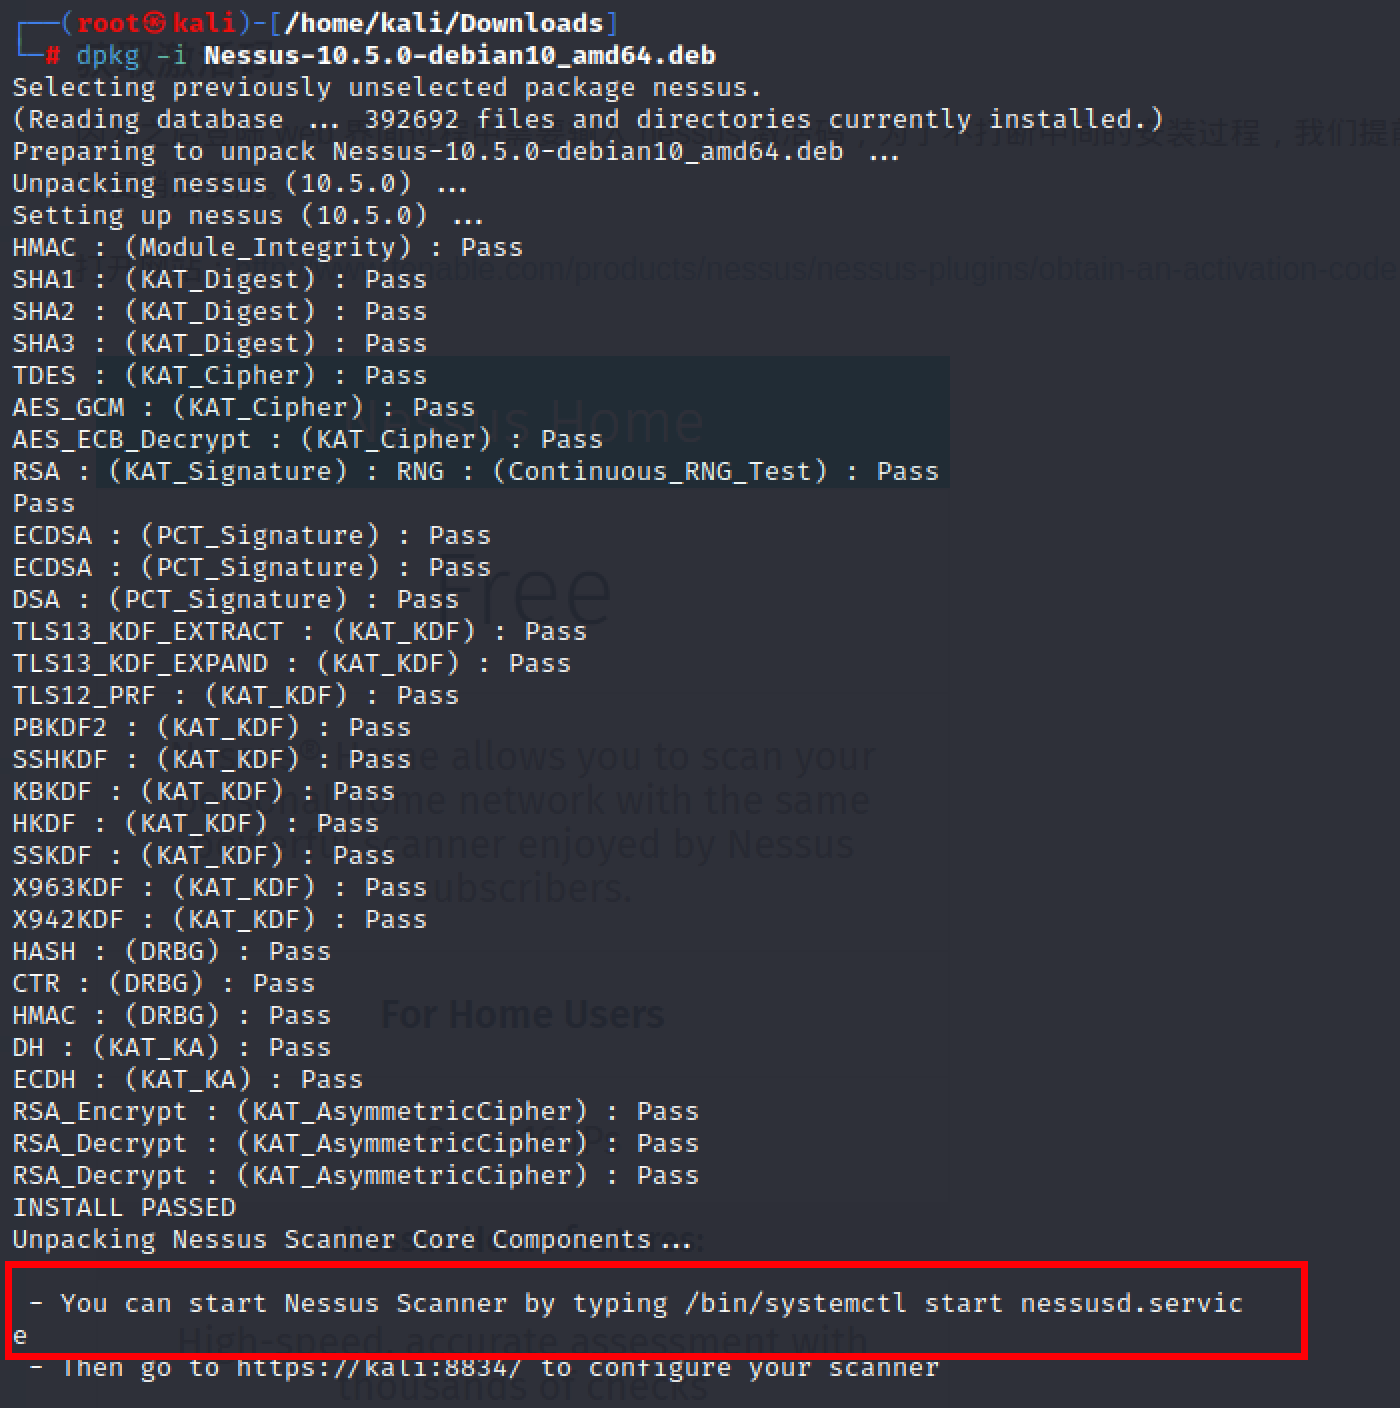
注意一下倒数第二行的提示,这是你后续运行启动Nessus的命令。然后使用该命令:/bin/systemctl start nessusd.service启动Nessus的服务,直接在虚拟机本机浏览器中输入:
https://kali:8834/ 或在其他可联通的计算机浏览器输入: https://{Kali虚拟机主机ip地址}:8834 即可访问Nessus的Web管理界面。
(后续待更新……)
从头开始——重新布置渗透测试环境的过程记录(From Windows To Mac)的更多相关文章
- Kali Linux Web渗透测试手册(第二版) - 1.0 - 渗透测试环境搭建
一.配置KALI Linux和渗透测试环境 在这一章,我们将覆盖以下内容: 在Windows和Linux上安装VirtualBox 创建一个Kali Linux虚拟机 更新和升级Kali Linux ...
- 使用XAMPP和DVWA在Windows7上搭建渗透测试环境
前言: XAMPP是一个Web应用程序运行环境集成软件包,包括MySQL.PHP.PerI和Apache的环境及Apache.MySQL.FilleZilla.Mercury和Tomecat等组件.D ...
- 使用WampServer和DVWA在Windows10上搭建渗透测试环境
前言: DVWA是一个具有脆弱性的Web测试应用,需要PHP和MySQL的环境支持.我们可以手动配置DVWA所需的运行环境,也可以使用WampServer进行搭建.WampServer是集成了Apac ...
- DVWA渗透测试环境搭建
DVWA(Damn Vulnerable Web Application)是一个用来进行安全脆弱性鉴定的PHP/MySQL Web应用,旨在为安全专业人员测试自己的专业技能和工具提供合法的环境,帮助w ...
- 渗透测试环境搭建以及使用sqlmap获取mysql用户数据库密码
通过sqlmap检测sql注入漏洞 安装SQLmap漏洞查看工具 安装渗透测试演练系统DVWA 使用SQLmap进行sql注入并获得后台管理员adnim帐号和密码 环境介绍 安装SQLmap:Rich ...
- docker搭建一个渗透测试环境 bwapp为例
bwapp是一个渗透测试靶场,他其中中含有100多个Web漏洞 基本涵盖了所有主要的已知Web漏洞,包括OWASP Top 10的各种 首先要去搜索一下 看一下有哪些镜像可以下载 docke ...
- Metasploit渗透测试环境搭建
渗透测试实验环境搭建 下载虚拟机镜像 5个虚拟机镜像,其中Linux攻击机我选择用最新的kali Linux镜像,其余的均使用本书配套的镜像. 网络环境配置 VMware虚拟网络编辑器配置: 将VMn ...
- 搭建php渗透测试环境
php服务器下载地址 http://vdisk.weibo.com/s/D9I4jIIfNddvh 在C盘下创建一个www文件夹 安装phpstudy 下一步安装 修改配置文件 将端口改成8080 保 ...
- 搭建asp渗透测试环境
win2k3下载地址 http://yun.baidu.com/share/link?shareid=77306757&uk=2852438886 win2003 Enterprise Edi ...
- CentOS7.0 测试环境准备过程
1. 公司最近开始走向国产化和开源路线,因为绝大多数国产化都是采取的linux路线, 所以为了保证兼容性, 测试环境大部分从windows迁移到了linux环境. 测试采取逐步推进的模式, 先测试兼容 ...
随机推荐
- MarkDown学习笔记1
# MarkDown学习(一级标题)## 标题(二级)### 三级标题#### 四级标题## 字体*Hello,World!斜体***Hello,World!加粗*****Hello,World!加粗 ...
- flask、element、vue项目实战:搭建一个加密excel数据的网站
文章目录 一.前端 1.1 上传文件 1.2 数据表格 1.3 加密选项 1.4 加密数据 1.5 下载按钮 二.后端 2.1 .upload 文件上传 2.2 table 数据表格接口 2.3 en ...
- 20192305 王梓全Python程序设计实验二报告
20192305 王梓全Python程序设计实验二报告 课程:<Python程序设计> 班级: 1923 姓名: 王梓全 学号:20192305 实验教师:王志强 实验日期:2021年4月 ...
- 一个线程池的c++实现
前面我们实现了CallBack类,实现了对任意可调用对象的封装,且统一了调用接口. 现在利用CallBack类,我们来实现一个线程池,我们的线程池包含: 1. 状态机, 用于控制和管理线程池的运行.停 ...
- 昨天写了个ATM系统,学了点思想
昨天上黑马的基础课终结,有个小测验是做个ATM系统 拿到之后我就明白该怎么做了 但是在后面遇到了瓶颈 就是 不知道怎么进入下级菜单 后面稍微看了一下他的做法,学会了 就继续做了,后面就做出来了 他这个 ...
- MYSQL面试题大汇总
1.数据库的三大范式是什么 1)列不可再分 2)行可以唯一区分 3)表的非主属性不可以依赖与其他表的非主属性,外键约束 2.数据库中的事务 1)什么是事务:多条sql语句,要么都成功,要么都失败 2) ...
- JSON详述
JSON(JavaScript Object Notation) 是一种轻量级的数据交换格式,易于人阅读和编写 使用json函数需要导入json库,import json json.dumps 将p ...
- Vue Element使用第三方图标(iconfont阿里矢量图标库)
在 www.iconfont.cn 中搜索图标并加入购物车然后添加至项目,编辑项目名称 然后将项目下载至本地解压后将如下文件复制移到到 src/assets/icon中, 并把iconfont.c ...
- mybatis核心配置文件
<?xml version="1.0" encoding="UTF-8" ?> <!DOCTYPE configuration PUBLIC ...
- 记一次因为关键字OUT 导致的后台"sql injection violation" 报错的问题
在navicat和mssm中执行用字段别名'out'均没有问题,但是在mybatis里使用就会报 "sql injection violation, syntax error: ERROR. ...