
auth认证模块 auth_user表扩展
auth认证模块前戏
django后台管理功能
前戏:django自带一个admin路由 但是需要我们提供管理员账号和密码

如果想要使用admin后台管理 需要先创建表 然后创建管理员账号

直接执行数据库迁移命令即可产生默认的auth_user表 该表就是admin后台管理默认的认证表

1.创建超级管理员

	python38 manage.py createsuperuser

基于auth_user表编写用户相关的各项功能

	登录、校验用户是否登录、修改密码、注销登录等
第一次迁移数据库之后会自动创建auth_user表:

该表就是admin后台管理默认的认证表
创建超级管理员
python38 manage.py createsuperuser
示例:
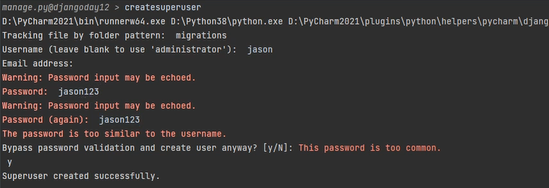
创建完之后查看auth_user表:

1表示该用户是超级管理员。
管理员的密码经过了加密。
使用该账号登录django后台管理:
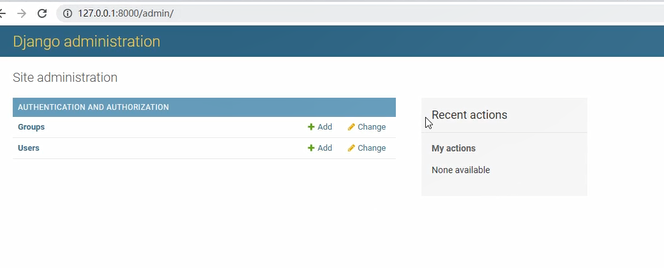
不仅可以创建超级管理员,还可以创建普通用户。
只不过使用终端只允许你创建超级管理员,只能用业务逻辑的形式创建普通用户。
auth认证相关模块及操作
from django.contrib import auth

from django.contrib.auth.models import User

1.用户注册功能

    User.objects.create_user(username=username, password=password)

2.判断用户名和密码是否正确

	user_obj = auth.authenticate(request,

                       username=username,

                       password=password)

3.判断用户是否登录

	request.user.is_authenticated

4.获取登录用户对象数据

	request.user

5.校验用户是否登录装饰器

	from django.contrib.auth.decorators import login_required

    @login_required(login_url='/login/')  局部配置

    @login_required                       全局配置

 	配置文件中LOGIN_URL = '/login/'

6.校验原密码是否正确

	request.user.check_password(原密码)

7.修改密码

	request.user.set_password(新密码)

 	request.user.save()

8.退出登录

	auth.logout(request)
用户注册
前端页面:
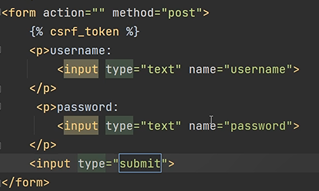
视图函数:
先导入auth模块,使用auth.authenticate方法
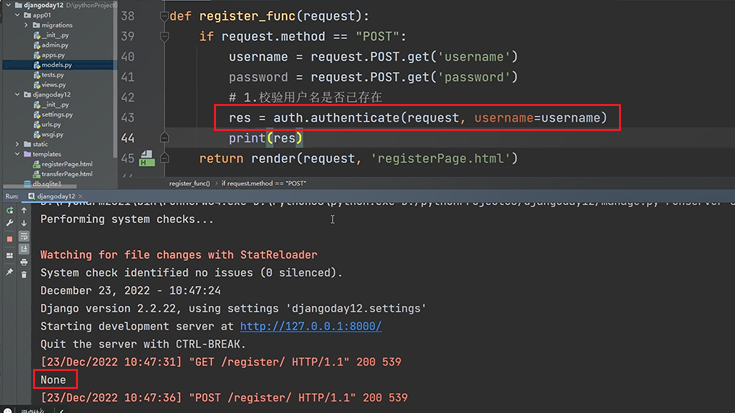
这里是只传入了用户名。必须要传入用户名和密码。
导入auth_user表:
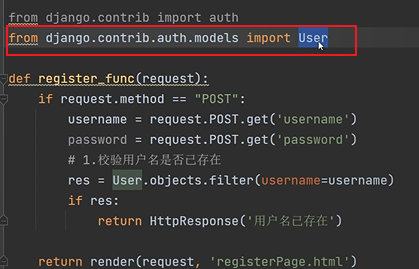
使用create方法注册用户:
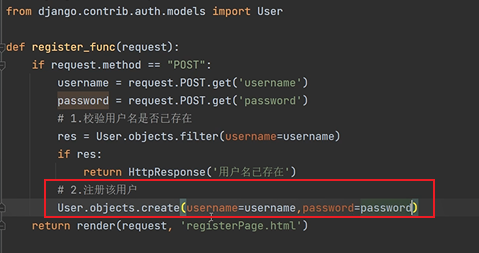
查看auth_user表:

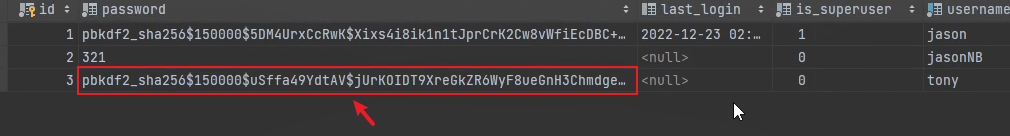
此时密码没有进行加密。
使用create_user方法:
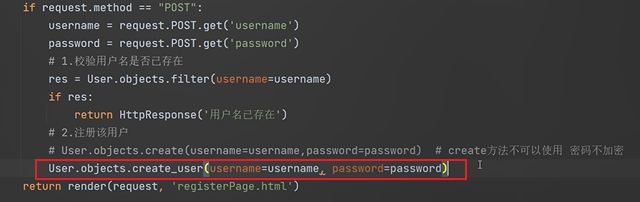
会对密码进行加密:
用户登录
登录时,用户输入的是密码明文,而我们的auth_user表存储的是加密的密码,所以无法进行正常比对,需要经过auth模块的方法比对:
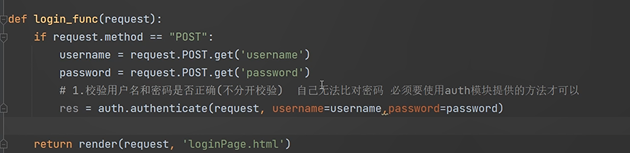
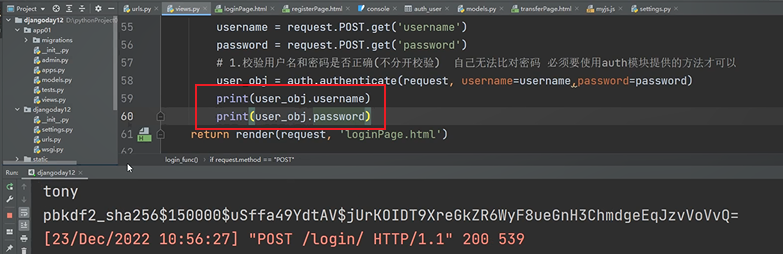
当用户名和密码输入正确时,auth.authenticate方法会返回用户对象,输入不正确时返回None:
登录成功后,给客户端返回加密字符串:
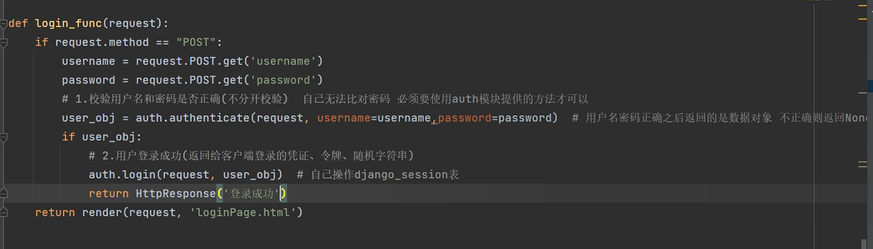
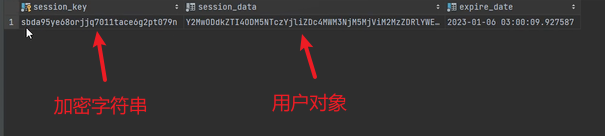
auth.login: 会自动去django_session表里创建一个键值对,然后把用户对象存在这个表里面,最后返回给前端浏览器一个加密字符串。
查看session表:
request.user获取当前登录的用户对象数据:
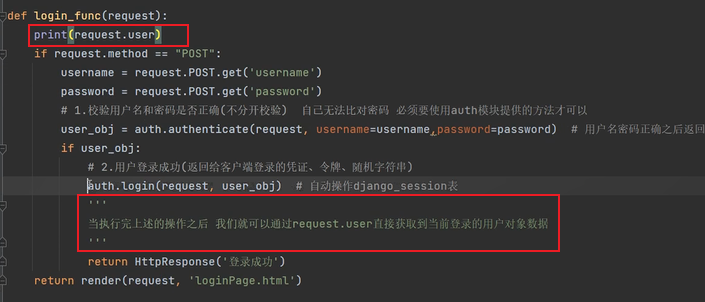
对于没有登录的用户:
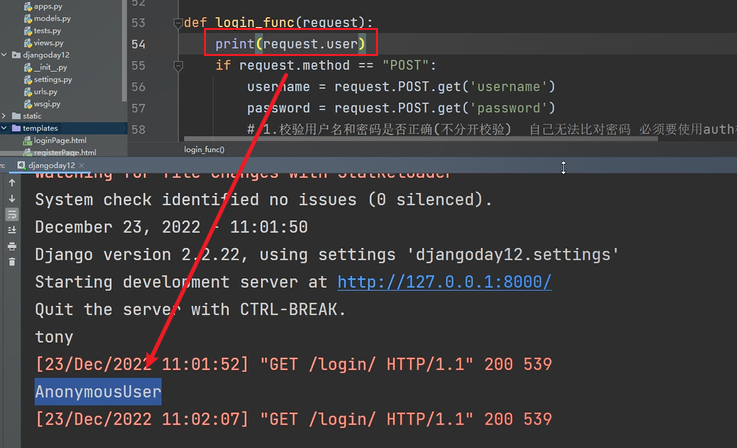
request.user会拿到匿名用户。
网站首页效果
需求:已经登录的用户,显示用户的名字。用户未登录,显示登录注册。
判断当前用户对象是否已登录:
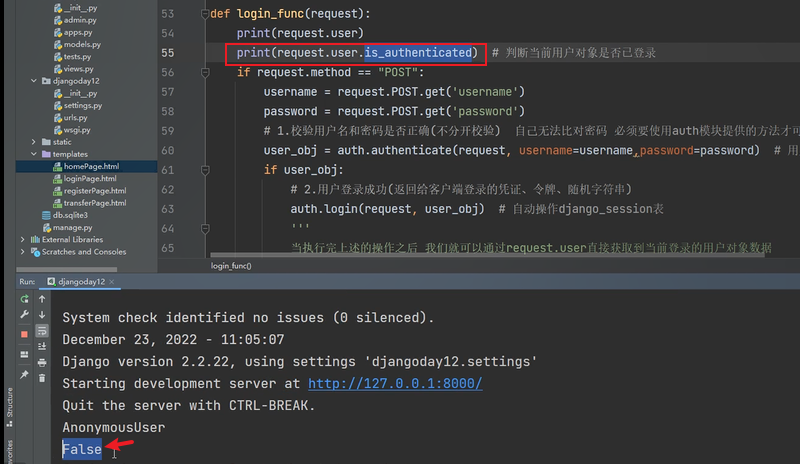
这个方法可以判断当前的请求是否已经登录。
前端页面:
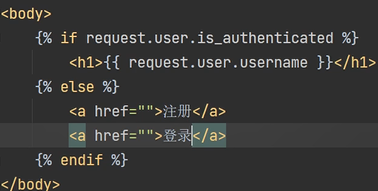
校验用户登录的装饰器
示例:
被login_required装饰的函数,只有登录的用户(携带cookies)才能查看。
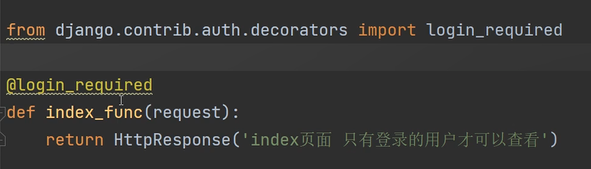
没有登录的用户,访问会跳转到登录页面:
只不过这个登录页面的路由,是别人写好的,但是我们也可以自定义这个路由。
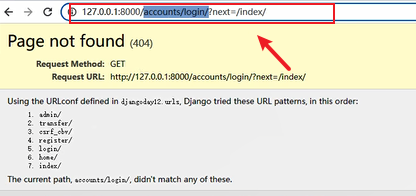
控制跳转的路由:
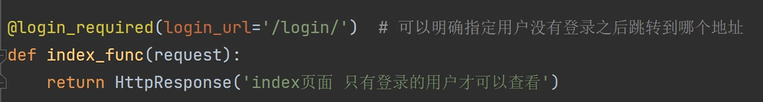
可以让不同的视图函数跳转到不同的页面。
当视图函数特别多的情况下:
login_url='/login/'这行代码会反复写。还可以进行优化。
可以在setting文件中,写一个全局配置:
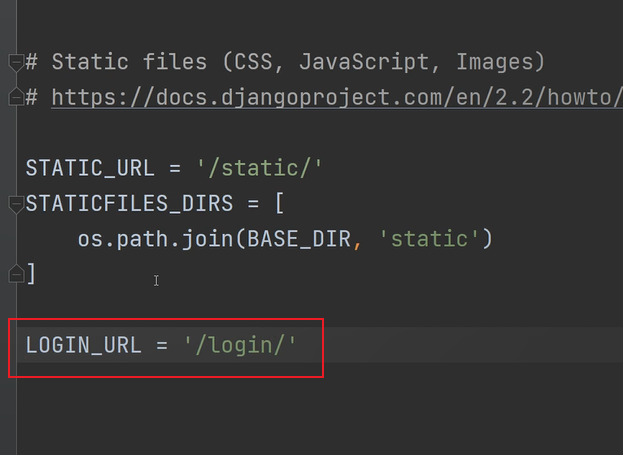
这里的意思是:如果使用login_required装饰视图函数不指定跳转的路由,就使用配置文件中指定的路由LOGIN_URL。
如果全局和局部都指定了路由,那么会跳转到哪个路由?
这种情况下会跳转到局部指定的路由。
用户修改密码
视图函数:
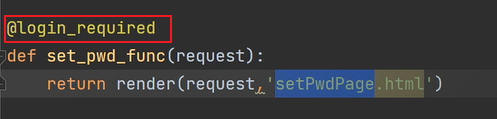
登录的用户才能修改密码。
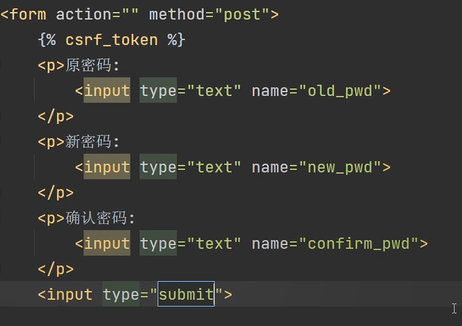
前端页面:
视图函数:
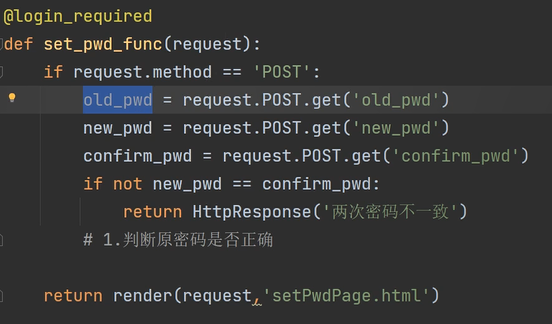
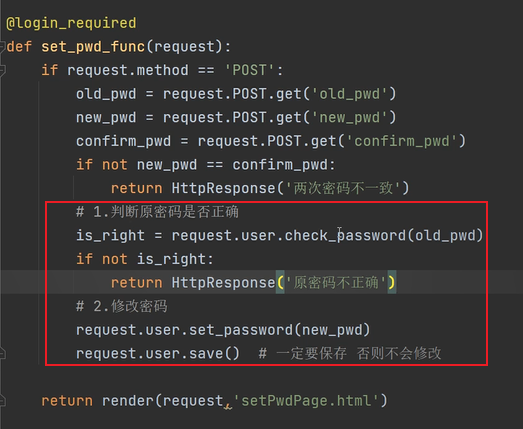
获取到的原密码是明文的,auth_user表里存储的密码是密文的,我们无法比较。此时用户已经登录,所以我们可以用request.user拿到用户数据对象。
使用request.user对象的方法校验密码:
用户注销登录
视图函数:
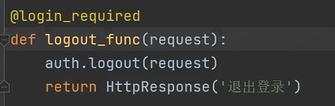
会自动把浏览器存储的cookies、auth表里存储的用户数据删除。
auth_user表扩展
还想使用auth模块的功能 并且又想扩展auth_user表的字段

思路1:一对一字段关联

思路2:替换auth_user表

	步骤1:模型层编写模型类继承AbstractUser

   		from django.contrib.auth.models import AbstractUser

       class UserInfo(AbstractUser):

        # 填写AbstractUser表中没有的字段

        phone = models.BigIntegerField()

        desc = models.TextField()

 	步骤2:一定要在配置文件中声明替换关系

        AUTH_USER_MODEL = 'app01.UserInfo'

	ps:替换还有一个前提 就是数据库迁移没有执行过(auth相关表没有创建)
问题:我们想使用django生成的auth_user表,但是又觉得这个表的字段不够多。
如何给auth_user表扩展更多的字段?
思路1:一对一字段关联
在model再建模型表:
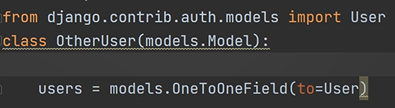
我们的表的数据和auth_user表的数据一一对应。
思路2:替换auth_user表(重要)
首先在模型层导入真正的auth_user表:
我们之前导入的User,继承于AbstractUser。
所以我们写一个模型类,继承于AbstractUser:
所以我们可以在继承了auth_user表的基础上,进行扩展。
注意不要填写已有的字段,会冲突。
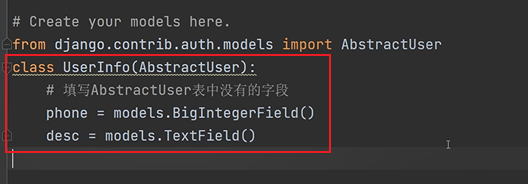
注意:一旦我们写了一个模型类,继承了AbstractUser,就相当于要替换django自动生成的auth_user表,取而代之的是我们的表(userinfo)
想这么做的话,要确保我们没有执行过数据库迁移命令,必须保证使用的是一个全新的库。不可以使用已经产生过auth_user表的数据库。
并且还要在配置文件中加一句话:
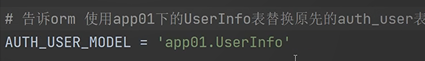
示例:
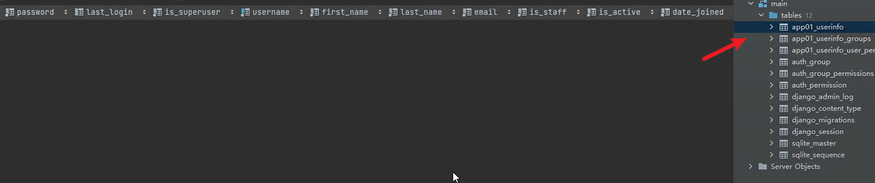
之后所有基于auth_user表的操作,都会使用我们创建的这张表。
练习
1.利用auth模块编写一个网站导航条相关的功能(用自己创建的表)

	也可以直接在图书管理系统中切入用户相关的功能

		导航条右侧 用户没有登录现实 登录 和 注册

       用户登录之后 现实当前用户名及登录之后的一些操作 修改密码 退出登录
auth认证模块 auth_user表扩展的更多相关文章
- csrf跨站请求伪造、csrf校验策略、csrf相关装饰器、auth认证模块、auth认证相关模块及操作、扩展auth_user表
今日内容 csrf跨站请求伪造 钓鱼网站:模仿一个正规的网站 让用户在该网站上做操作 但是操作的结果会影响到用户正常的网站账户,但是其中有一些猫腻 eg:英语四六级考试需要网上先缴费,但是你会发现卡里 ...
- 12月23日内容总结——csrf跨站请求伪造、校验策略、相关装饰器,auth认证模块及相关操作,拓展auth_user表
目录 一.csrf跨站请求伪造 概念引入 概念讲解 二.csrf校验策略 概念讲解 form表单操作csrf策略 ajax请求csrf策略 三.csrf相关装饰器 四.auth认证模块 五.auth认 ...
- auth 认证模块
. auth认证模块: http://www.cnblogs.com/liwenzhou/p/9030211.html auth模块的知识点: . 创建超级用户 python manage.py cr ...
- csrf跨站请求伪造、csrf相关装饰器、auth认证模块、基于django中间件设计项目功能
目录 csrf跨站请求网站 什么是csrf跨站请求网站 经典例子-钓鱼网站 模拟 如何避免这种现象(预防) 如何在django中解决这个问题 form表单 ajax csrf相关装饰器 FBV CBV ...
- Django框架:13、csrf跨站请求伪造、auth认证模块及相关用法
Django框架 目录 Django框架 一.csrf跨站请求伪造 1.简介 2.csrf校验策略 form表单csrf策略 ajax请求csrf策略 3.csrf相关装饰器 FBV添加装饰器方式 C ...
- django CBV装饰器 自定义django中间件 csrf跨站请求伪造 auth认证模块
CBV加装饰器 第一种 @method_decorator(装饰器) 加在get上 第二种 @method_decorator(login_auth,name='get') 加在类上 第三种 @met ...
- Django--csrf跨站请求伪造、Auth认证模块
form表单中使用跨站请求伪造 { % csrf_token % } 会动态生成一个input框,内部的value是随机刷新的 如果不想校验csrf from django.views.decorat ...
- Django之Auth认证模块
一.Auth模块是什么 Auth模块是Django自带的用户认证模块: 我们在开发网站的时候,无可避免的需要设计实现网站的用户系统,此时我们需要实现包括用户注册,用户登陆,用户认证,注销修改密码等功能 ...
- Auth认证模块
1.auth简介 auth是什么? auth是django内置的用户认证系统,可以快速的实现:登录,注销,修改密码........ 2.autho的使用 1)先创建超级用户 python3 manag ...
- Django进阶-auth集成认证模块
auth认证模块是Django内置集成的一个用户认证模块. auth认证模块方法 方法 释义 auth.authenticate() 认证校验 auth.login(request,user) 封装认 ...
随机推荐
- 题解 P7325
前言 数学符号约定 \(a,b,p\):表示任意自然数. \(F_x\):表示广义斐波那契数列的第 \(x\) 项. \(f_x\):表示普通斐波那契数列的第 \(x\) 项. 如非特殊说明,将会按照 ...
- disabled_button
根据题目提示,是前端的知识 进入页面,flag按钮灰了按不下去 右键检查发现按钮地方的样式,发现有一个disabled,这里就直接把他删掉点击回车就可以点击了
- dmd-50
按r键将其转换为字符 再将其拷贝下来 将其md5解密 得到一串英文,根据wp需要再将其加密一下,不知道为啥,得到的md5即为flag
- Istio:微服务开发的终极利器,你还在为繁琐的通信和部署流程烦恼吗?
引言 在前面的讲解中,我们已经提及了微服务的一些弊端,并介绍了Istio这样的解决方案.那么,对于我们开发人员来说,Istio究竟会带来哪些变革呢?今天我们就来简要探讨一下! Kubernetes简单 ...
- FPGA与Simulink联合仿真环境搭建(硬件在环)
硬件在环(HIL) \(\quad\)官方的一些定义:硬件在环 (HIL) 测试是一种实时仿真,让您无需使用系统硬件即可开始测试嵌入式代码.如果正在开发的代码未按照规范运行,您可以通过此项测试来发现可 ...
- 估值为一亿的AI核心代码
本题要求你实现一个稍微更值钱一点的 AI 英文问答程序,规则是: 无论用户说什么,首先把对方说的话在一行中原样打印出来: 消除原文中多余空格:把相邻单词间的多个空格换成 1 个空格,把行首尾的空格全部 ...
- 通过计算巢轻松部署Salt服务
SaltStack服务实例部署 概述 Salt基于Python构建,是一个事件驱动的自动化工具和框架,用于部署.配置和管理复杂的IT系统.使用Salt来自动化公共基础设施管理任务,并确保基础设施的所有 ...
- 离散傅里叶变换DFT的应用
目录 一维DFT 1 DFT的相关内容 2 DFT计算结果验证 3 DFT的时频曲线分析 4 DFT的应用 二维DFT 1 DFT在图像处理时的相关内容 2 DFT滤波应用 一维DFT 1 DFT的相 ...
- style绑定及随机颜色
一个小案例 颜色变换 style单机事件的绑定
- Net 高级调试之十四:线程同步的基础知识和常见的同步原语
一.介绍 今天是<Net 高级调试>的第十四篇文章,这篇文章我们主要介绍和线程相关的内容,当然不是教你如何去写多线程,更不会介绍多线程的使用方法和API,今天,我们主要讲一下锁,一说到多线 ...