
C#和SQl 注入字符串的攻击 和 防止注入字符转的攻击
--SQl中

--建立ren的数据库,插入一条信息

create database ren

go

use ren

go

create table xinxi

(

code nvarchar(20) primary key,--编号

name nvarchar(50)--名字

)

insert into xinxi values('','zhangsan')
            for (; ; )

            {

                bool b = false;//利用中间变量

                Console.Write("请输入要修改的编号:");

                string no = Console.ReadLine();

                //查询展示

                SqlConnection zhancnn = new SqlConnection("server=.;database=ren;user=sa;pwd=123");//连接

                //操作的语句

                SqlCommand zhancmd = zhancnn.CreateCommand();

                zhancmd.CommandText = "select * from xinxi where code='" + no + "'";

                //执行操作的语句

                zhancnn.Open();

                SqlDataReader ss = zhancmd.ExecuteReader();

                if (ss.HasRows)//数据库中是否有要修改的数据

                {

                    b = true;

                }

                zhancnn.Close();

                if (b == true)//如果有要修改的数据

                {

                    Console.Write("找到【" + no + "】的信息,请输入要修改的名字:");

                    string mingzi = Console.ReadLine();

                    zhancmd.CommandText = "update xinxi set name='"+mingzi+"' where code='"+no+"'";

                    zhancnn.Open();

                    zhancmd.ExecuteNonQuery();

                    zhancnn.Close();

                    Console.WriteLine("修改完毕!");

                    break;

                }

                else//如果没有要修改的数据

                {

                    Console.WriteLine("数据库中没有该条信息,请输入正确的编码!!");

                }

            }

            Console.ReadLine();
执行时,,注意,我就要输入了:
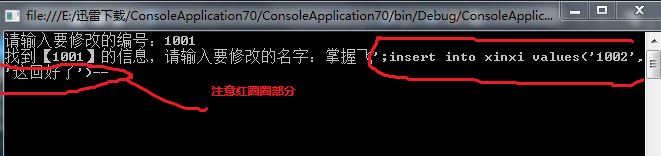
然后查询数据库,查询全部,就成为了
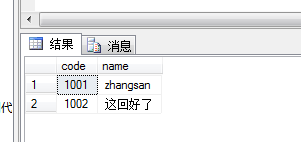
为了防止这种注入文字攻击,我们就需要:
//C#中

for (; ; )

            {

                bool b = false;//利用中间变量

                Console.Write("请输入要修改的编号:");

                string no = Console.ReadLine();

                //查询展示

                SqlConnection zhancnn = new SqlConnection("server=.;database=ren;user=sa;pwd=123");//连接

                //操作的语句

                SqlCommand zhancmd = zhancnn.CreateCommand();

                zhancmd.CommandText = "select * from xinxi where code='" + no + "'";

                //执行操作的语句

                zhancnn.Open();

                SqlDataReader ss = zhancmd.ExecuteReader();

                if (ss.HasRows)//数据库中是否有要修改的数据

                {

                    b = true;

                }

                zhancnn.Close();

                if (b == true)//如果有要修改的数据

                {

                    Console.Write("找到【" + no + "】的信息,请输入要修改的名字:");

                    string mingzi = Console.ReadLine();

                    zhancmd.CommandText = "update xinxi set name=@mingzi where code=@no;";//@变量名:占位符。注意:name=@mingzi没有引号

                 zhancmd.Parameters.Clear();//必须先清空里面所有内容

                 zhancmd.Parameters.Add("@mingzi",mingzi);//类似哈希表。第一个值随便取,必须跟上边一致;第二个是变量

                 zhancmd.Parameters.Add("@no",no);

                    zhancnn.Open();

                    zhancmd.ExecuteNonQuery();

                    zhancnn.Close();

                    Console.WriteLine("修改完毕!");

                    break;

                }

                else//如果没有要修改的数据

                {

                    Console.WriteLine("数据库中没有该条信息,请输入正确的编码!!");

                }

            }

            Console.ReadLine();
//如果在执行窗口输入上跟上次一样的内容,那么输出的结果就是把”那句注入的代码“和”要改的name“ 作为一整个字符串进行处理。
C#和SQl 注入字符串的攻击 和 防止注入字符转的攻击的更多相关文章
- 网络安全学习阶段性总结:SQL注入|SSRF攻击|OS命令注入|身份验证漏洞|事物逻辑漏洞|目录遍历漏洞
目录 SQL注入 什么是SQL注入? 掌握SQL注入之前需要了解的知识点 SQL注入情况流程分析 有完整的回显报错(最简单的情况)--检索数据: 在HTTP报文中利用注释---危险操作 检索隐藏数据: ...
- WAF——针对Web应用发起的攻击,包括但不限于以下攻击类型:SQL注入、XSS跨站、Webshell上传、命令注入、非法HTTP协议请求、非授权文件访问等
核心概念 WAF Web应用防火墙(Web Application Firewall),简称WAF. Web攻击 针对Web应用发起的攻击,包括但不限于以下攻击类型:SQL注入.XSS跨站.Websh ...
- SQL注入测试平台 SQLol -2.SELECT注入测试
前面,我们已经安装好了SQLol,打开http://localhost/sql/,首先跳转到http://localhost/sql/select.php,我们先从select模块进行测试. 一条完成 ...
- 【sql注入】简单实现二次注入
[sql注入]简单实现二次注入 本文转自:i春秋社区 测试代码1:内容详情页面 [PHP] 纯文本查看 复制代码 01 02 03 04 05 06 07 08 09 10 11 12 13 14 1 ...
- Sql 注入详解:宽字节注入+二次注入
sql注入漏洞 原理:由于开发者在编写操作数据库代码时,直接将外部可控参数拼接到sql 语句中,没有经过任何过滤就直接放入到数据库引擎中执行了. 攻击方式: (1) 权限较大时,直接写入webshel ...
- C# 过滤sql特殊字符串方法
1. /// <summary> /// 过滤不安全的字符串 /// </summary> /// <param name="Str" ...
- [转]SQL Server字符串处理函数大全
select语句中只能使用sql函数对字段进行操作(链接sql server), select 字段1 from 表1 where 字段1.IndexOf("云")=1;这条语句不 ...
- MSSQL Server数据库的四种连接方法和sql连接字符串
MSSQL Server数据库的四种连接方法和sql连接字符串 分类: [ 03 ] C#(131) [ 07 ] SQL Server(68) [ 01 ] .NET(189) 今天用SQL Ser ...
- sql sever 字符串函数
SQL Server之字符串函数 以下所有例子均Studnet表为例: 计算字符串长度len()用来计算字符串的长度 select sname ,len(sname) from student ...
- SQL判断字符串里不包含字母
Oracle: 方法一:通过To_Number 函数异常来判断,因为这个函数在转换不成功的时候是报错,所以只能用存储过程包装起来. CREATE OR REPLACE FUNCTION Is_Numb ...
随机推荐
- Linux MD5值递归比对目录中的文件是否有修改
项目上今天遇到检查两个版本的发布包rc1.tar.gz和rc2.tar.gz的一致性,解决方法做个总结,步骤如下 1. 建立文件夹 mkdir test_rc1 test_rc2 2. 文件解压缩 t ...
- Spring的2个思想
IOC:控制反转 反转:获取依赖对象的方式被反转了 控制反转是关于一个对象如何获取他所依赖的对象的引用,反转是指责任的反转. (1)对象实例化问题(Spring完成) 传统的依赖方式:程序员实例化 ( ...
- Android so lib库远程http下载和动态注册
一.背景 在开发Android应用程序的实现,有时候需要引入第三方so lib库,但第三方so库比较大,例如开源第三方播放组件ffmpeg库, 如果直接打包的apk包里面, 整个应用程序会大很多.经过 ...
- hql语句查询实体类采用list方法的返回结果集
在hibernate中,用hql语句查询实体类,采用list方法的返回结果为一个List,该List中封装的对象分为以下三种情况:1.查询全部字段的情况下,如"from 实体类", ...
- Web服务器处理HTTP压缩之gzip、deflate压缩
现如今在处理http请求的时候,由于请求的资源较多,如果不启用压缩的话,那么页面请求的流量将会非常大.启用gzip压缩,在一定程度上会大大的提高页面性能. 目录 一.什么是gzip 二.什么是de ...
- jquery 下拉菜单
<!DOCTYPE html PUBLIC "-//W3C//DTD XHTML 1.0 Transitional//EN" "http://www.w3.org/ ...
- SQLServer出现 '其他会话正在使用事务的上下文' 的问题原因,什么是环回链接服务器?(转载)
本人经过百度查找并且自己进行测试得到问题原因: MSDN上看了一下说是sql server 不支持在分布式事务处理中存在指向本地的链接服务器(环回链接服务器) 通过上面简单说明大家有可能没完全理解环回 ...
- Robotium Recorder的初试
一.安装 资料来自官方 Prerequisites: Install the Java JDK. Install the Android SDK. The ADT bundle with Eclips ...
- Delphi XE的firemonkey获取当前文件所在路径的方法
Delphi XE的firemonkey获取当前文件所在路径的方法 在之前,我们知道有三种方法: ExtractFilePath(ParamStr(0)) ExtractFilePath(Applic ...
- XML 解析 -- IE ,Chrome
通用的method <script type="text/javascript"> //for chrome, attach method to XMLDocument ...