
Spring Security OAuth2 实现登录互踢
背景说明
一个账号只能一处登录,类似的业务需求在现有后管类系统是非常常见的。 但在原有的 spring security oauth2 令牌方法流程(所谓的登录)无法满足类似的需求。
我们先来看 TokenEndpoint 的方法流程
客户端 带参访问 /oauth/token 接口,最后去调用 TokenGranter
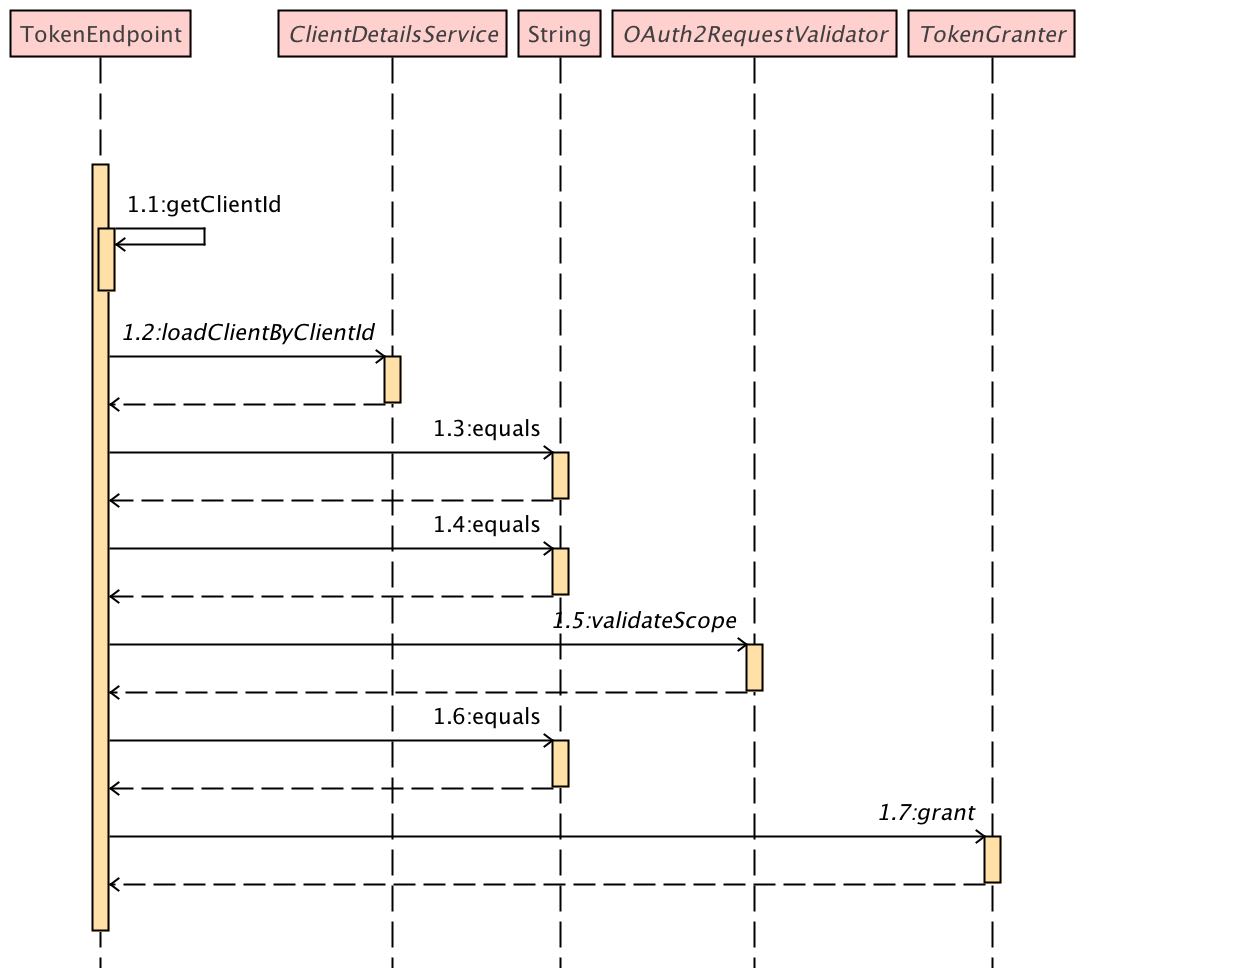
TokenGranter 根据不同的授权类型,获取用户认证信息 并去调用TokenServices 生成令牌
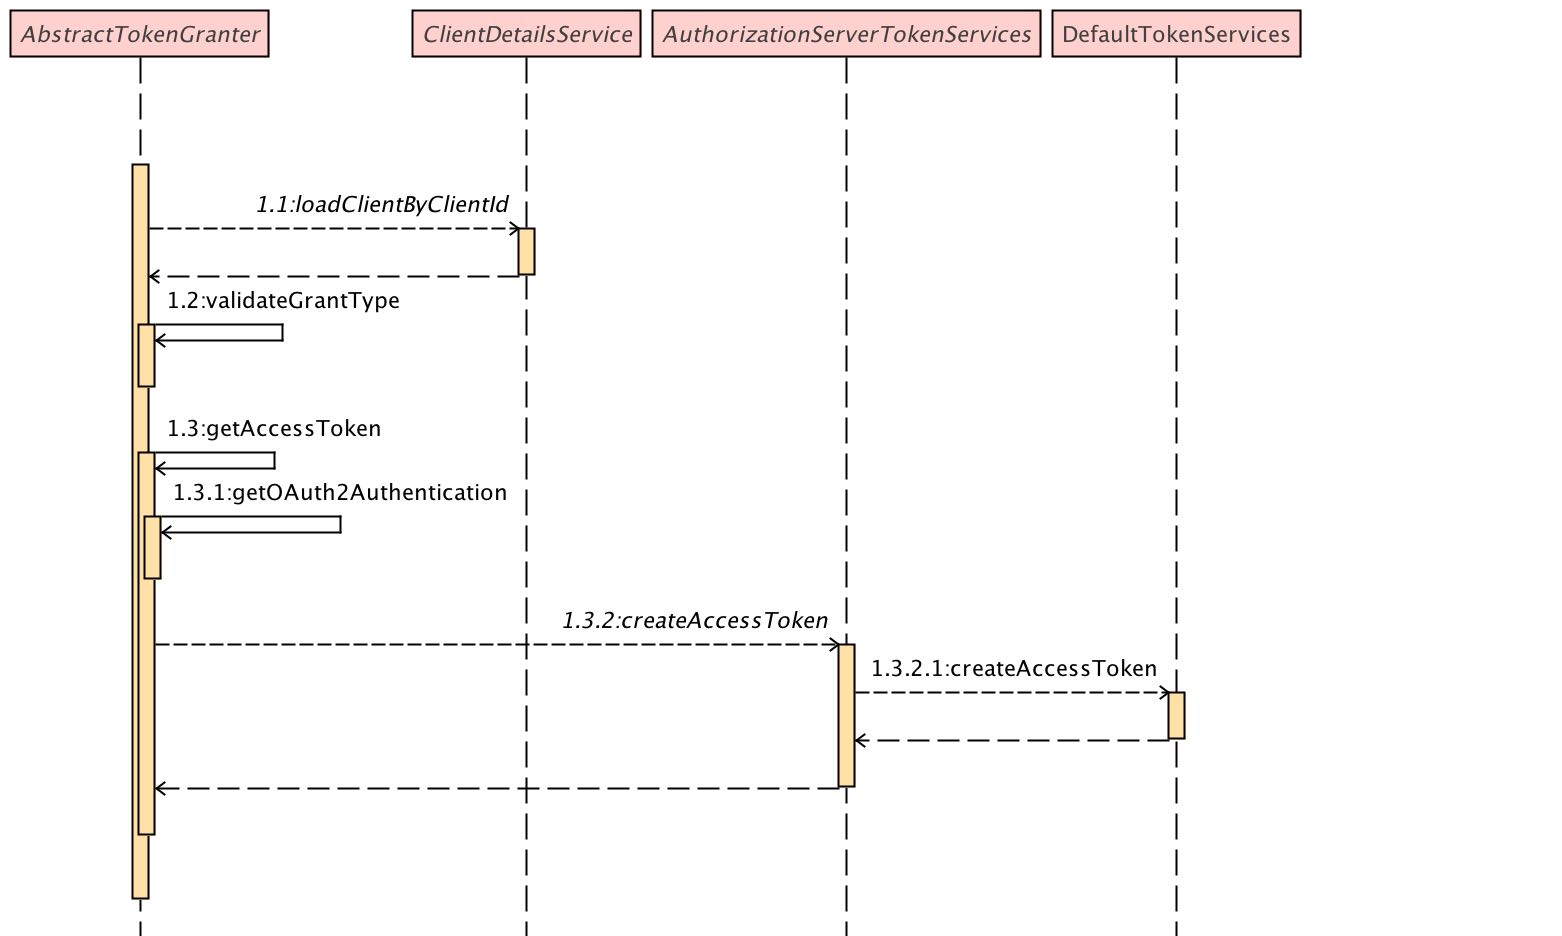
重新 TokenService
- 重写发放逻辑
createAccessToken,当用户管理的令牌存在时则删除重新创建,这样会导致之前登陆获取的token 失效,顺理成章的被挤掉。
	@Transactional

	public OAuth2AccessToken createAccessToken(OAuth2Authentication authentication) throws AuthenticationException {

		OAuth2AccessToken existingAccessToken = tokenStore.getAccessToken(authentication);

		OAuth2RefreshToken refreshToken = null;

		// 重写此处,当用户关联的token 存在时,删除原有令牌

		if (existingAccessToken != null) {

			tokenStore.removeAccessToken(existingAccessToken);

		}

		else if (refreshToken instanceof ExpiringOAuth2RefreshToken) {

			ExpiringOAuth2RefreshToken expiring = (ExpiringOAuth2RefreshToken) refreshToken;

			if (System.currentTimeMillis() > expiring.getExpiration().getTime()) {

				refreshToken = createRefreshToken(authentication);

			}

		}

		OAuth2AccessToken accessToken = createAccessToken(authentication, refreshToken);

		tokenStore.storeAccessToken(accessToken, authentication);

		// In case it was modified

		refreshToken = accessToken.getRefreshToken();

		if (refreshToken != null) {

			tokenStore.storeRefreshToken(refreshToken, authentication);

		}

		return accessToken;

	}
重写 Token key 生成逻辑
- 如上代码,我们实现用户单一终端的唯一性登录,什么是单一终端 我们可以类比 QQ 登录 移动端和 PC 端可以同时登录,但 移动端 和移动端不能同时在线。
- 如何能够实现 在不同客户端也能够唯一性登录呢?
先来看上文源码 OAuth2AccessToken existingAccessToken=tokenStore.getAccessToken(authentication);
是如何根据用户信息判断 token 存在的呢?
public OAuth2AccessToken getAccessToken(OAuth2Authentication authentication) {

		String key = authenticationKeyGenerator.extractKey(authentication);

		  // redis 查询逻辑,根据 key

		return accessToken;

}
- AuthenticationKeyGenerator key值生成器 默认情况下根据
username/clientId/scope参数组合生成唯一token
public String extractKey(OAuth2Authentication authentication) {

	Map<String, String> values = new LinkedHashMap<String, String>();

	OAuth2Request authorizationRequest = authentication.getOAuth2Request();

	if (!authentication.isClientOnly()) {

		values.put(USERNAME, authentication.getName());

	}

	values.put(CLIENT_ID, authorizationRequest.getClientId());

	if (authorizationRequest.getScope() != null) {

		values.put(SCOPE, OAuth2Utils.formatParameterList(new TreeSet<String>(authorizationRequest.getScope())));

	}

	return generateKey(values);

}
- 若想实现,多终端的唯一性登录,只需要使得同一个用户在多个终端生成的
token一致,加上上文提到的 createToken 修改逻辑,既去掉extractKey的 clientId 条件,不区分终端即可
public String extractKey(OAuth2Authentication authentication) {

	Map<String, String> values = new LinkedHashMap<String, String>();

	OAuth2Request authorizationRequest = authentication.getOAuth2Request();

	if (!authentication.isClientOnly()) {

		values.put(USERNAME, authentication.getName());

	}

	if (authorizationRequest.getScope() != null) {

		values.put(SCOPE, OAuth2Utils.formatParameterList(new TreeSet<String>(authorizationRequest.getScope())));

	}

	return generateKey(values);

}
- 最后在 authserver 中注入新的 TokenService 即可
Spring Security OAuth2 实现登录互踢的更多相关文章
- Spring Security Oauth2 单点登录案例实现和执行流程剖析
Spring Security Oauth2 OAuth是一个关于授权的开放网络标准,在全世界得到的广泛的应用,目前是2.0的版本.OAuth2在“客户端”与“服务提供商”之间,设置了一个授权层(au ...
- Spring Security OAuth2 单点登录
1. OAuth 2.0 OAuth(Open Authorization)为用户资源的授权提供了一个安全的.开放而又简易的标准.最简单的理解,我们可以看一下微信OAuth2.0授权登录流程: 通过O ...
- Spring Security OAuth2 SSO 单点登录
基于 Spring Security OAuth2 SSO 单点登录系统 SSO简介 单点登录(英语:Single sign-on,缩写为 SSO),又译为单一签入,一种对于许多相互关连,但是又是各自 ...
- Spring Security OAuth2实现单点登录
1.概述 在本教程中,我们将讨论如何使用 Spring Security OAuth 和 Spring Boot 实现 SSO(单点登录). 本示例将使用到三个独立应用 一个授权服务器(中央认证机制) ...
- 使用Spring Security OAuth2进行简单的单点登录
1.概述 在本教程中,我们将讨论如何使用Spring Security OAuth和Spring Boot实现SSO - 单点登录. 我们将使用三个单独的应用程序: 授权服务器 - 这是中央身份验证机 ...
- 【SpringSecurityOAuth2】源码分析@EnableOAuth2Sso在Spring Security OAuth2 SSO单点登录场景下的作用
目录 一.从Spring Security OAuth2官方文档了解@EnableOAuth2Sso作用 二.源码分析@EnableOAuth2Sso作用 @EnableOAuth2Client OA ...
- Spring Security OAuth2.0认证授权六:前后端分离下的登录授权
历史文章 Spring Security OAuth2.0认证授权一:框架搭建和认证测试 Spring Security OAuth2.0认证授权二:搭建资源服务 Spring Security OA ...
- Spring Security OAuth2 微服务认证中心自定义授权模式扩展以及常见登录认证场景下的应用实战
一. 前言 [APP 移动端]Spring Security OAuth2 手机短信验证码模式 [微信小程序]Spring Security OAuth2 微信授权模式 [管理系统]Spring Se ...
- 微服务下前后端分离的统一认证授权服务,基于Spring Security OAuth2 + Spring Cloud Gateway实现单点登录
1. 整体架构 在这种结构中,网关就是一个资源服务器,它负责统一授权(鉴权).路由转发.保护下游微服务. 后端微服务应用完全不用考虑权限问题,也不需要引入spring security依赖,就正常的 ...
随机推荐
- spring boot用ModelAndView向Thymeleaf模板传参数
最近在调试一个Spring Boot向Thymeleaf模板传参数的例子,但踩了很多坑,这里就把详细过程记录下来,以供大家参考. 先说下,这里遇到哪些坑呢? 1 我用的是IDEA社区版,这不支持JSP ...
- RabbitMQ之TTL(Time-To-Live 过期时间)
本文转载自RabbitMQ之TTL(Time-To-Live 过期时间) 概述 RabbitMQ可以对消息和队列设置TTL. 目前有两种方法可以设置.第一种方法是通过队列属性设置,队列中所有消息都有相 ...
- 配置安装oh-my-bash
背景 最近项目上有用到petalinux,所以只能在bash环境下使用命令行,所以不能使用oh-my-zsh 之前看一个dalao用oh-my-bash来规避这个问题.所以这里试一下安装oh-my-b ...
- MySQL5.7.29 和 Navicat ===> windows窗口式按装和使用
MySQL windows窗口式按装下载方法:官网: https://www.mysql.com/ ==> DOWNLOADS ==> MySQL Community (GPL) Down ...
- Django模型层2
目录 一.聚合查询 聚合函数 二.分组查询 利用group by进行分组查询 三.F与Q查询 1. F类 2. Q类 四.orm字段及参数 五.自定义char字段 六.orm中的事务操作 1. 什么是 ...
- Deep Unfolding Network for Image Super-Resolution 论文解读
Introduction 超分是一个在 low level CV 领域中经典的病态问题,比如增强图像视觉质量.改善其他 high level 视觉任务的表现.Zhang Kai 老师这篇文章在我看到的 ...
- 《进击吧!Blazor!》系列入门教程 第一章 6.安全
<进击吧!Blazor!>是本人与张善友老师合作的Blazor零基础入门教程视频,此教程能让一个从未接触过Blazor的程序员掌握开发Blazor应用的能力. 视频地址:https://s ...
- 【Arduino学习笔记05】Arduino数字输入、输出和脉冲宽带调制 -- 小项目:彩色小台灯
基本功能: 长按控制按钮开机,长按控制按钮关机(>3s) 通过三个调节按钮调节灯的颜色,每一个按钮分别对应R,G,B值 模式切换:短按控制按钮切换模式(长亮模式/闪烁模式) 元器件清单: Ard ...
- [Redis知识体系] 一文全面总结Redis知识体系
本系列主要对Redis知识体系进行详解.@pdai Redis教程 - Redis知识体系详解 知识体系 学习资料 知识体系 知识体系 相关文章 首先,我们通过学习Redis的概念基础,了解它适用的场 ...
- CMDB项目要点之技术点(面试题)
1.单例模式 日志对象用单例模式 django admin中注册类是,用到单例模式 为什么要用单例模式 同一个对象操作 维护全局变量 + 对全局变量做一些操作 # __new__ import thr ...