
sso cas 坑
一个中文文档地址: http://www.cassso-china.cn/apereo_github_cas_5.2/apereo.github.io/cas/5.2.x/
================================
待整理博客:
取消https,添加http:https://www.cnblogs.com/jpeanut/p/9249053.html
https://blog.csdn.net/oumuv/article/details/83377945
========================
postgres jdbc 数据库认证用户名和密码:
https://blog.csdn.net/oumuv/article/details/84306361
https://blog.csdn.net/u010475041/article/details/77943965
注销静态验证
cas.authn.accept.users=user::
添加postgres配置:
#Query Database Authentication 数据库查询校验用户名开始

#查询账号密码sql,必须包含密码字段

cas.authn.jdbc.query[].sql=select * from user_info where username=?

#指定上面的sql查询字段名(必须)

cas.authn.jdbc.query[].fieldPassword=password

#指定过期字段,1为过期,若过期不可用(可选)

#cas.authn.jdbc.query[].fieldExpired=expired

#为不可用字段段,1为不可用,需要修改密码(可选)

#cas.authn.jdbc.query[].fieldDisabled=disabled

#数据库方言hibernate的

cas.authn.jdbc.query[].dialect=org.hibernate.dialect.PostgreSQLDialect

#数据库驱动

cas.authn.jdbc.query[].driverClass=org.postgresql.Driver

#数据库连接

cas.authn.jdbc.query[].url=jdbc:postgresql://${postgre_host:192.168.1.68}:${postgre_port:5432}/${postgres_database:test}?useSSL=false&characterEncoding=utf-8&rewriteBatchedStatements=true&autoReconnect=true&useServerPrepStmts=false&stringtype=unspecified

#数据库用户名

cas.authn.jdbc.query[].user=root

#数据库密码

cas.authn.jdbc.query[].password=root

#默认加密策略,通过encodingAlgorithm来指定算法,默认NONE不加密

#cas.authn.jdbc.query[].passwordEncoder.type=DEFAULT

cas.authn.jdbc.query[].passwordEncoder.type=NONE

cas.authn.jdbc.query[].passwordEncoder.characterEncoding=UTF-

cas.authn.jdbc.query[].passwordEncoder.encodingAlgorithm=MD5

#Query Database Authentication 数据库查询校验用户名结束
sso-server/pom.xml:
<dependency>

    <groupId>org.apereo.cas</groupId>

    <artifactId>cas-server-support-jdbc</artifactId>

    <version>${cas.version}</version>

</dependency>

<dependency>

    <groupId>org.postgresql</groupId>

    <artifactId>postgresql</artifactId>

    <version>42.2.5</version>

</dependency>

<!--

若不想找驱动可以直接写下面的依赖即可,其中包括

HSQLDB、Oracle、MYSQL、PostgreSQL、MariaDB、Microsoft SQL Server

-->

<!--

<dependency>

   <groupId>org.apereo.cas</groupId>

   <artifactId>cas-server-support-jdbc-drivers</artifactId>

   <version>${cas.version}</version>

</dependency>

-->
字段名 字段类型 备注
username varchar 登录账号
password varchar 密码
expired int 过期字段, 1为过期,需修改密码
disable int 不可用字段,1为不可用,禁用
email varchar 邮箱,可不需要
===============================
复制一个客户端,修改一下端口防止冲突,测试单点登录效果
搞定!
===================
两个客户端单点登出OK
https://blog.csdn.net/oumuv/article/details/84323292
===========================
替换登录页:https://blog.csdn.net/u010475041/article/details/78201261
============
客户端注册json文件命名规则:
文件名按照规范用name-serviceId.json吧,里面的内容也很好理解:
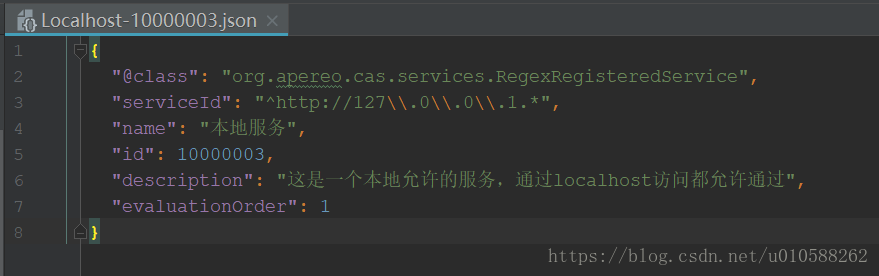
- @class:必须为org.apereo.cas.services.RegisteredService的实现类
- serviceId:对服务进行描述的表达式,可用于匹配一个或多个 URL 地址
- name: 服务名称
- id:全局唯一标志
- evaluationOrder:定义多个服务的执行顺序
https://blog.csdn.net/weixin_39819191/article/details/80360809
=================
自定义数据库身份验证:https://apereo.github.io/2017/02/02/cas51-authn-handlers/
https://blog.csdn.net/weixin_39819191/article/details/80360760
还没验证是否可行
================
sso cas 坑的更多相关文章
- 【Java EE 学习 68】【单点登录】【两种单点登录类型:SSO/CAS、相同一级域名的SSO】
单点登录:SSO(Single Sign On) 什么是单点登录:大白话就是多个网站共享一个用户名和密码的技术,对于普通用户来说,只需要登录其中任意一个网站,登录其他网站的时候就能够自动登陆,不需要再 ...
- 【单点登录】【两种单点登录类型:SSO/CAS、相同一级域名的SSO】
单点登录:SSO(Single Sign On) 什么是单点登录:大白话就是多个网站共享一个用户名和密码的技术,对于普通用户来说,只需要登录其中任意一个网站,登录其他网站的时候就能够自动登陆,不需要再 ...
- sso CAS
sso:single sign on,在多个应用系统中,用户只需要登陆一次就可以访问所有相互信任的应用系统 CAS框架:Central Authentication Service是实现sso单点登录 ...
- 使用sso(cas)的时候报单点登录service不匹配问题分析及解决
最近在使用portal做企业门户网站,其中使用了sso.在集成了多个应用之后在portal中点击集成的应用报错 2017-05-31 08:37:16,950 ERROR [org.jasig.cas ...
- 单点登录(两种单点登录类型:SSO/CAS、相同一级域名的SSO)
单点登录:SSO(Single Sign On) 什么是单点登录:大白话就是多个网站共享一个用户名和密码的技术,对于普通用户来说,只需要登录其中任意一个网站,登录其他网站的时候就能够自动登陆,不需要再 ...
- SSO CAS 单点系列
在多系统应用群中,使用,例如,用户账户管理,用户应该有一个统一的账户,不应该让用户在每个子系统分别注册 登陆再分别登出.这就是我们所说的单点登陆问题,即SSO: SSO问题,时大中型web应用经常碰到 ...
- 《SSO CAS单点系列》之 APP原生应用如何访问CAS认证中心
4.开发支持APP登录的移动服务端接口.接收APP登录请求,采用HttpClient转发至CAS认证中心登录,返回json数据解析并最终返回给客户端.本地会话采用redis维护,登录成功,返回acce ...
- (转)《SSO CAS单点系列》之 实现一个SSO认证服务器是这样的!
上篇我们引入了SSO这个话题<15分钟了解SSO是个什么鬼!>.本篇我们一步步深入分析SSO实现机理,并亲自动手实现一个线上可用的SSO认证服务器!首先,我们来分析下单Web应用系统登录登 ...
- (转)《SSO CAS单点系列》之 15分钟让你了解SSO技术到底是个什么鬼!
Web应用系统的演化总是从简单到复杂,从单功能到多功能模块再到多子系统方向发展. .当前的大中型Web互联网应用基本都是多系统组成的应用群,由多个web系统协同为用户提供服务. 多系统应用群,必然意味 ...
随机推荐
- 【POJ1416】Shredding Company
本题传送门 本题知识点:深度优先搜索 + 回溯 本题题意很简单,就是有一条位数不超过6的数字纸条,问你怎么剪这纸条,使得得到的纸条的值的总和最接近目标值(总和不能超过目标值). 比如第一个样例 50 ...
- Linux文件系统只读Read-only file system的解决方法
问题原因:系统没有正常关机,导致虚拟磁盘出现文件系统错误. 解决方法:使用fsck手动修复,具体操作如下: 重启系统后使用root进入单用户模式,运行 fsck.ext3 -y /dev/vda3 说 ...
- oracle 使用length()函数需要注意的坑!
1.情景展示 筛选出指定字段字符长度既不等于18也不等于15的数据. 2.原因分析 第一步:按字符串度进行分组统计: 第二步:筛选数据. 你会发现,只将length=17统计了出来,长度不存在的数 ...
- 分析WordPress数据表之评论表(功能篇)
数据表分析 wp_comments(评论表) 该表字段,如下:comment_ID(评论ID)comment_post_ID(评论文章ID)comment_author(评论者用户名)comment_ ...
- gitosis管理员的密钥丢失解决办法
前提:win10默认安装配置完git:已经在linux服务器上配置完gitosis. 适用于:gitosis管理员的密钥丢失的情况 解决办法分三步: 1.git bash命令行下,将新的密钥中的公钥上 ...
- 【转】Linux 系统如何处理名称解析
原文写的很好:https://blog.arstercz.com/linux-%E7%B3%BB%E7%BB%9F%E5%A6%82%E4%BD%95%E5%A4%84%E7%90%86%E5%90% ...
- In Vitro model验证 | Harnessing single-cell genomics to improve the physiological fidelity of organoid-derived cell types
Transcriptional benchmarking of in vitro cells to in vivo with single-cell rna-seq - 简介 Harnessing s ...
- dubbo源码分析之过滤器Filter-12
https://blog.csdn.net/luoyang_java/article/details/86682668 Dubbo 是阿里巴巴开源的一个高性能优秀的服务框架,使得应用可通过高性能的 R ...
- 转:goproxy和go modules的初步使用
转:https://blog.csdn.net/qq_42403866/article/details/93654421 go module 管理比较方便. 启用: export GO111MODUL ...
- 【转载】 os.environ["CUDA_DEVICE_ORDER"] = "PCI_BUS_ID" os.environ["CUDA_VISIBLE_DEVICES"] = "0" (---------tensorflow中设置GPU可见顺序和选取)
原文地址: https://blog.csdn.net/Jamesjjjjj/article/details/83414680 ------------------------------------ ...