
《linux就该这么学》第十四节课:第13章,部署DNS域名解析服务(bind服务)
(借鉴请改动)
第十二章收尾
12.2、nfs网络文件系统
RHEL7默认安装了nfs,配置文件在 /etc/export 写入格式:共享目录 允许的客户端(参数)
ro //只读
rw //读写
root_squash //当NFS客户端以root管理员访问时,映射为NFS服务器的匿名用户
no_root_squash //当NFS客户端以root管理员访问时,映射为NFS服务器的root管理员
all_squash //无论NFS客户端使用什么账户访问,均映射为NFS服务器的匿名用户
sync //同时将数据写入到内存与硬盘中,保证不丢失数据
async //优先将数据保存到内存,然后再写入硬盘;这样效率更高,但可能会丢失数据
vim /etc/export

写入之后重启服务(systemctl restart nfs-server),清空防火墙。
利用showmount 发现以下:
showmount
-e 显示nfs的共享列表
-a 显示本机挂载的文件资源
-v 显示版本
发现之后写入/etc/fstab,然后mount -a 挂载使用
例如:192.168.10.10:/database /database nfs defaults 0 0
12.3、autofs自动挂载服务
yum install autofs -y // 安装autofs
在配置文件中写入:vim /etc/auto.master
写入格式为:挂载目录 子配置文件
然后编辑子配置文件:
子配置文件的写入格式:挂载目录 挂载文件的类型及权限 :设备名称
例如光盘格式:iso -fstype=iso9660,ro,nosuid,nodev :/dev/cdrom
重启服务
第十三章
总结:
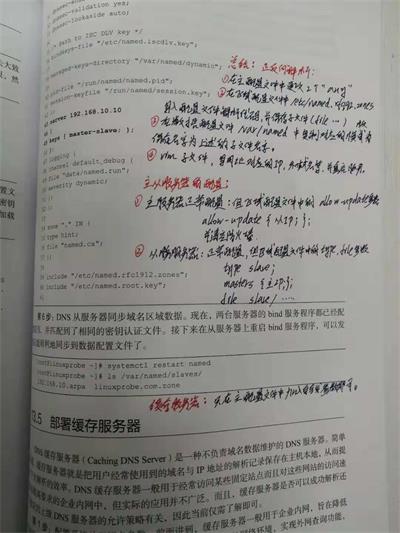
正向反向解析:
【1】主配置文件更改两个any
【2】区域配置文件中/etc/named.rfc1912.zones,写入配置解析代码并保存子文件(file……)
【3】在数据配置文件/var/named 中复制对应的模板并保存名字为上述的子文件
【4】vim子文件,写入地址对应的ip和域名并重启服务。
主从服务器配置
【1】主服务器正常配置,但区域配置文件中的allow-update参数:allow-update{从ip;} 并清空放火墙
【2】从服务器正常配置,但区域配置文件中的type,file参数:type slave,master {主ip;},file slave/...
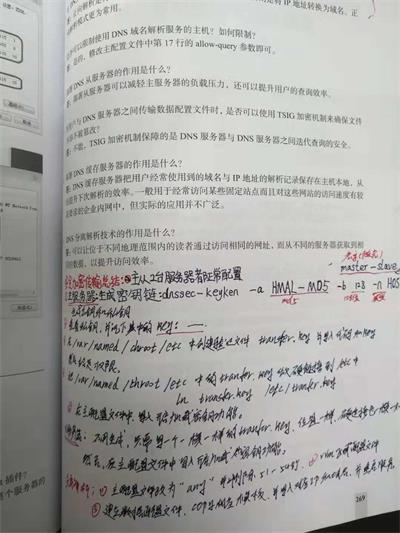
安全加密传输总结:
【1】主从2台服务器都正常配置,主服务器keygen生成秘钥链,并记下私钥
【2】在/var/named/chroot/etc中创建验证文件 transfer.key并写入代码给足权限,并做硬链接到/etc中
【3】主配置文件中写入开启秘钥功能
【4】从服务器只需写一个一模一样的transfer.key,并做硬链接。然后在主配置文件中写入开启秘钥功能
分离解析功能
【1】主配置文件改两个any,并删除51-54
【2】vim区域配置文件
【3】建立数据配置文件,复制模板,并写入ip和域名,并重启服务。
详细如下:
13.1、dns域名解析服务
dns是网站把域名解析成ip地址的服务,让我们不用记住ip,只记住域名。
dns的结构如下图,需要注意的是所有的域名最后都有根域(.),但由于都有点,所以浏览器默认最后自动加上点。

dns的功能:
正想解析:域名——>ip地址
反向解析:IP地址——>域名
RHEL7中dns服务名字为bind。dns分为:
主服务器:特定区域内的唯一服务器
从服务器:从主服务器获取ip地址,防止主服务器宕机
缓存服务器:通过其他服务器查询来缓存在本地,来提高查询效率
13.2、安装bind服务程序
yum install bind-chroot -y
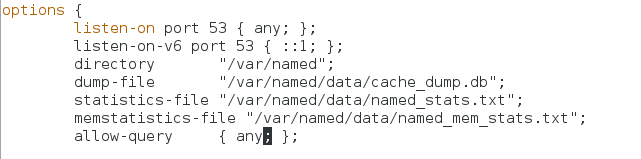
主配置文件:/etc/named.conf //需要把11和17行地址改为两个any
区域配置文件:/etc/name.rfc1912.zones
数据配置文件目录:/var/named
正想解析服务
1、主配置文件修改参数修改成两个any
2、在区域配置文件中写入参数信息,并保存子文件
例:vim /etc/named.rfc1912.zones
zone "linuxprobe.com" IN {
type master; //类型主服务器
file "linuxprobe.com.zone"; //子配置文件为linuxprobe.com.zone
allow-update {none;}; //不允许任何服务器向此更新
};
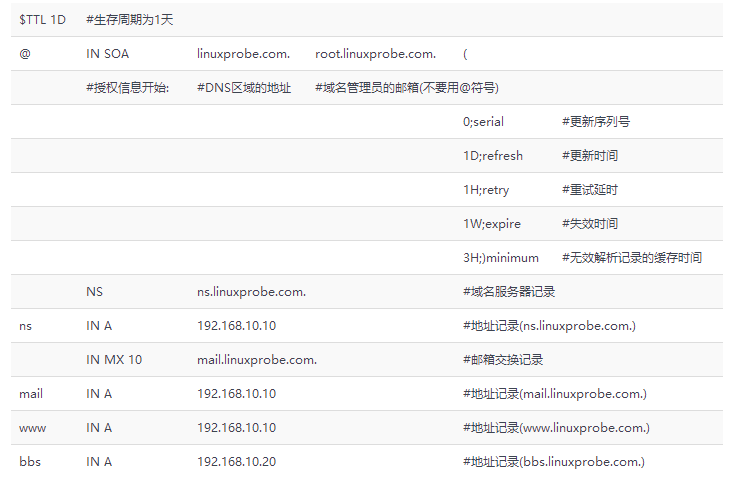
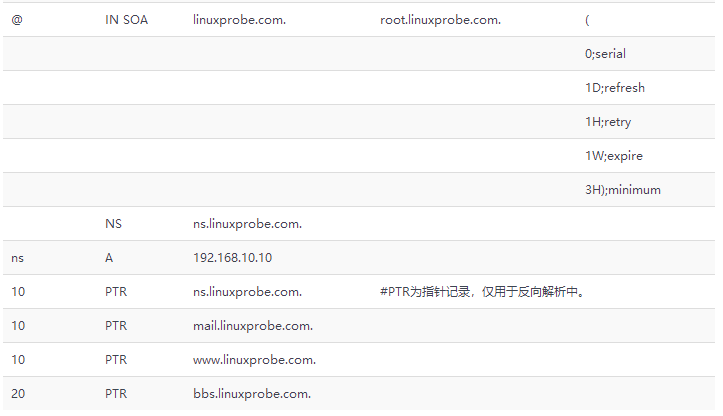
3、在目录文件中/var/named 复制(复制要保留其原始属性,加-a参数)相对模板为子配置文件并写入配置,格式为下图:
named.localhost 为正向解析模板
named.loopback 为反向解析模板
重启服务,使用nslookup实验
反向解析实验(与正常解析基本相同)
1、修改主配置文件的两个any
2、写入区域配置文件,格式为:
vim /etc/named.rfc1912.zones
zone "10.168.192.in-addr.arpa" IN {
type master;
file "192.168.10.arpa"; //保存子配置文件
};
3、在数据配置文件目录中复制(复制要保留其原始属性,加-a参数)相应模板并写入配置,格式为下图:
13.3、部署从服务器
1、主服务器正常配置,参数中 allow-update 写入 从服务器的ip地址
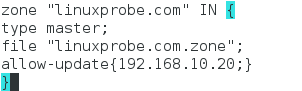
2、从服务器正常配置,参数type为slave,文件保存路径 slave/子配置名字

3、重启服务
13.4、安全加密传输
1、在主服务器生成秘钥
dnssec-keygen 用于生成dns服务秘钥, dessec-keygen 【参数】
-a 指定加密算法
-b 秘钥长度
-n 秘钥的类型
例:dnssec-keygen -a HMAC-MD5 -b 128 -n HOST master-slave
2、在主服务器中创建秘钥验证文件
cd /var/named/chroot/etc/
vim transfer.key
key "master-slave" {
algorithm hmac-md5;
secret "1XEEL3tG5DNLOw+1WHfE3Q==";
};
chown root:named transfer.key
chmod 640 transfer.key
ln transfer.key /etc/transfer.key
3、开启并加载秘钥验证功能,主配置文件加:
include "/etc/transfer.key";
allow-transfer { key master-slave; };
4、从服务器写入秘钥验证文件,和主服务器文件写入一致,
5、从服务器文件加载允许并重启服务
include "/etc/transfer.key";
server 192.168.10.10
{
keys { master-slave; };
};
13.5、部署缓存服务器
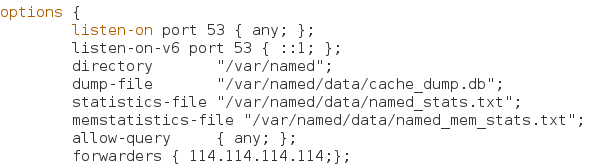
缓存服务器正常配置即可,只需在主配置文件加上缓存参数即可:
forwarders { 210.73.64.1; };
复习:dns服务器的正向解析
预习:13.6 第十四章 第十五章
《linux就该这么学》第十四节课:第13章,部署DNS域名解析服务(bind服务)的更多相关文章
- 《linux就该这么学》第十一节课: 第九章,网卡绑定与sshd服务
8.4.服务的访问控制列表 TCPwrappers是RHEL7中默认启用的流量监控程序,能够对服务做出允许或拒绝. TCPwrappers服务由两个文件控制: /etc/hosts.allow ...
- 《linux就该这么学》第四节课笔记,三章和四章开始!
第三章 (根据课本和在线培训视频排版总结,借鉴请改动) 右键可打开终端练习 3.1:输入输出重定向 输入重定向:符号 "<" ,是一种 ...
- centos Linux系统日常管理1 cpuinfo cpu核数 命令 w, vmstat, uptime ,top ,kill ,ps ,free,netstat ,sar, ulimit ,lsof ,pidof 第十四节课
centos Linux系统日常管理1 cpuinfo cpu核数 命令 w, vmstat, uptime ,top ,kill ,ps ,free,netstat ,sar, ulimit ...
- 风炫安全web安全学习第三十四节课 文件包含漏洞防御
风炫安全web安全学习第三十四节课 文件包含漏洞防御 文件包含防御 在功能设计上不要把文件包含的对应文件放到前台去操作 过滤各种../,https://, http:// 配置php.ini文件 al ...
- 风炫安全WEB安全学习第二十四节课 利用XSS钓鱼攻击
风炫安全WEB安全学习第二十四节课 利用XSS钓鱼攻击 XSS钓鱼攻击 HTTP Basic Authentication认证 大家在登录网站的时候,大部分时候是通过一个表单提交登录信息. 但是有时候 ...
- 《linux就该这么学》第十七节课:第18,19,23章,mariadb数据库、PXE无人值守安装系统和openldap目录服务。
第23章 (借鉴请改动) openldap数据的特点:1.短小.2.读取次数较多 上述说明: openLDAP服务端配置: 1.yum install -y openldap openldap ...
- 《linux就该这么学》第七节课:文件的各种权限以及linux分区命名规则
笔记 (借鉴请改动) 5.3:文件特殊权限 SUID 临时拥有文件所有者的权限(基本上只是执行权限) SGID 临时拥有文件所有组的权限,在目录中创建文件自动继承该目录的用户组. SBIT 粘滞 ...
- 《linux就该这么学》第五节课,shell脚本的各种语句!
第四章shell语句 (据课本和虚拟机实验排版,借鉴请改动) 4.2:shell脚本 脚本包括:脚本声明,脚本注释,脚本内容和命令 例:#!/bin/bash ...
- C#第十四节课
函数的调用 using System;using System.Collections.Generic;using System.Linq;using System.Text;using System ...
随机推荐
- Service-Level Agreement (服务水平协议)
Service-Level Agreement (服务水平协议) SLA是为负载测试场景定义的具体目标.例如,评测脚本中任意数量事务的平均响应时间,可以定义具体的目标或阈值.测试运行结束之后,Load ...
- 根Activity启动过程
--摘自<Android进阶解密> 根Activity启动过程中会涉及4个进程,分别是Zygote进程.Launcher进程.AMS所在进程(SystemServer进程).应用程序进程, ...
- python 类和元类(metaclass)的理解和简单运用
(一) python中的类 首先这里讨论的python类,都基于继承于object的新式类进行讨论. 首先在python中,所有东西都是对象.这句话非常重要要理解元类我要重新来理解一下python中的 ...
- 第八篇 Flask配置
Flask 是一个非常灵活且小而精的web框架 , 那么灵活性从什么地方体现呢? 列如 Flask配置,这个东西怎么用呢? 它能给我们带来怎么样的方便呢? app配置 首先展示一下: from fl ...
- CF444E. DZY Loves Planting
题目链接 CF444E. DZY Loves Planting 题解 可以..二分网络流 可是 考虑边从小到大排序 考虑每条边能否成为答案 用并查集维护节点之间的联通性 对于一条边来说,如果这条边可以 ...
- 4.2模拟赛 wormhole(期望DP Dijkstra)
\(\color{white}{orzmjt又切题了...}\) \(Description\) 给定一张有向图,每条边在每一时刻有\(p_i\)的概率存在.求最优策略下从\(1\)走到\(n\)最少 ...
- XV Open Cup named after E.V. Pankratiev. GP of America
A. Area of Effect 首先最优解中必有一个点在圆的边界上. 若半径就是$R$,则枚举一个点,然后把剩下的事件极角扫描即可,时间复杂度$O(m(n+m)\log(n+m))$. 否则圆必然 ...
- HtmlHelper使用示例
在使用Razor时,有时想要在页面内知道对象的完整信息,或服务器的详细信息,可以通过HtmlHelper. 具体使用示例如下: <div>测试一: @ServerInfo.GetHtml( ...
- java+接口自动化+eclipse之-----环境搭建
根据金字塔的比重总结,UI测试占用10%,接口测试占有20%,单元测试占用70%.考虑到之前学过一段时间的单元测试.UI测试,而接口测试未曾接触过,所以最近打算看看接口测试是怎么实现的. 首先,我们先 ...
- Java三大集合框架
定义:java中集合类:是一种工具类,就像是容器,储存任意数量的具有共同属性的对象 一.List集合 1.List实现的超级父类接口:Collection 2.了解ArrayList类 A):定义的格 ...