
MongoDB 带访问控制的副本集部署
当你需要用到一个MongoDB 副本集集群,用于开发测试时, 可以通过下面的步骤简单完成。
版本及环境 MongoDB4.4 Centos6.5
一. 下载安装 MongoDB Server 及 MongoDB Shell
二. 副本集启动,初始化
三. 配置用户 增加 访问控制
一、下载 MongoDB Server 及 MongoDB Shell
MongoDB Server 提供数据库服务。 Mongo Shell 可以理解为命令行的客户端程序。
下载地址:https://www.mongodb.com/try/download/community
此处选择对应的,版本, 平台,Package类型(server /shell)
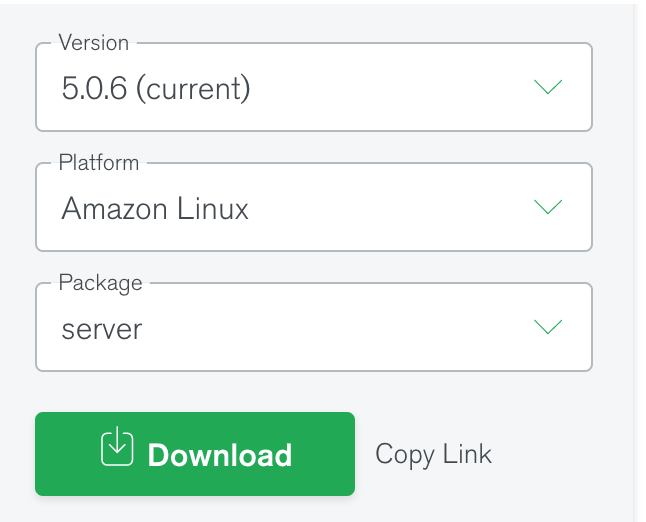
4.4.12 MongoDB Server:https://repo.mongodb.org/yum/redhat/6/mongodb-org/4.4/x86_64/RPMS/mongodb-org-server-4.4.12-1.el6.x86_64.rpm
MongoDB Shell:https://repo.mongodb.org/yum/redhat/6/mongodb-org/4.4/x86_64/RPMS/mongodb-org-shell-4.4.12-1.el6.x86_64.rpm
RMP 安装
rpm -ivh mongodb-org-server-4.4.12-1.el6.x86_64.rpm
rpm -ivh mongodb-org-shell-4.4.12-1.el6.x86_64.rpm
二、副本集初始化
副本集(replica set)是一组维护相同数据的mongod进程, 提供了高可用性。部分节点故障了,还可以自动选取主节点,继续提供服务。
由于副本集的链接方式和单点有些区别,所以测试环境也按照副本集方式部署。
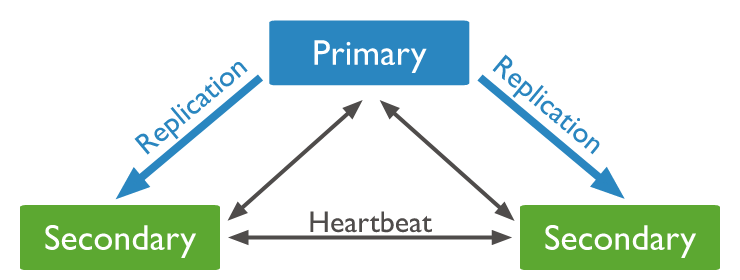
MongoDB 手册中关于副本集的部分在:https://docs.mongodb.com/v4.4/replication/
1. 首先创建下数据库数据存储目录,用于存储数据。 环境是单机,三个节点的目录,都是在一台机器创建的,伪分布式。
mkdir -p /srv/mongodb/rs0-0 /srv/mongodb/rs0-1 /srv/mongodb/rs0-2
2. 依次启动三个mongod实例
mongod --replSet rs0 --fork --logpath  /srv/mongodb/0 --logappend --port 27017 --bind_ip 0.0.0.0,:: --dbpath /srv/mongodb/rs0-0  --oplogSize 128

mongod --replSet rs0 --fork  --logpath  /srv/mongodb/1 --logappend --port 27018 --bind_ip 0.0.0.0,:: --dbpath /srv/mongodb/rs0-1  --oplogSize 128

mongod --replSet rs0 --fork  --logpath  /srv/mongodb/2 --logappend --port 27019 --bind_ip 0.0.0.0,:: --dbpath /srv/mongodb/rs0-2  --oplogSize 128
启动后, ps -axu |grep mongo 看一下 3个进程 mongod 是不是都ok。
3.使用mongo shell 连接其中一个节点。进行副本集初始化。
mongo --port 27017
进入shell后, 执行如下命令。注意替换“10.13.50.40” 为实际IP
rsconf = {

  _id: "rs0",

  members: [

    {

     _id: 0,

     host: "10.13.50.40:27017"

    },

    {

     _id: 1,

     host: "10.13.50.40:27018"

    },

    {

     _id: 2,

     host: "10.13.50.40:27019"

    }

   ]

}
rs.initiate( rsconf )
初始化完成后,可以通过
rs.conf()
查看副本集配置。
到这里3个节点的副本集已经配置好了。可以连接进行读写操作了。
但目前连接是没有访问控制的, 下面来增加访问控制。
三、增加访问控制
在副本集中启用访问控制,需要进行两项配置。
1. 副本集节点成员间的安全认证,支持keyfiles 或者 x.509 证书 认证。
2. 副本集服务与数据库连接客户端间的安全认证 , 用户名,密码。权限基于用户所属角色。
副本集节点间的内部认证, 这里使用keyfiles。 通俗说就是所有节点共享相同的keyfile 作为密码。keyfile正确, 才能够加入副本集,实现了副本集节点间的身份验证。
创建一个keyfile, 复制三份,供3个节点使用。下面按官方手册, 使用openssl 生成随机密码,修改权限为400. 复制到3个目录备用。
openssl rand -base64 756 > key

chmod  400 key

mkdir -p  /srv/mongodb/k0 /srv/mongodb/k1   /srv/mongodb/k2

cp key /srv/mongodb/k0/

cp key /srv/mongodb/k1/

cp key /srv/mongodb/k2/
下面创建用户,指定角色。 如前述,使用 mongo shell 连接数据库。创建用户需要在主节点进行。如果连接的节点不是当前主节点。可以用 rs.status(); 查看主节点ip端口后连接。进入mongo shell后, 输入如下命令。
admin = db.getSiblingDB("admin")

admin.createUser(

  {

    user: "admin",

    pwd: "admin!@#$",

    roles: [ { role: "userAdminAnyDatabase", db: "admin" } ]

  }

)
创建一个用户名未 admin 角色为 userAdminAnyDatabase 的用户, 密码为 admin!@#$。 关于内建角色的更多信息可以在这里了解。
https://docs.mongodb.com/v4.4/reference/built-in-roles/
准备就绪后。 需要重启mongo server服务, 启用访问控制机制。 下面关闭所有节点。
mongo --port 27017 --eval 'db.adminCommand("shutdown")'

mongo --port 27018 --eval 'db.adminCommand("shutdown")'

mongo --port 27019 --eval 'db.adminCommand("shutdown")'
重新启动mongod,启用访问控制 --auth --keyFile
mongod --replSet rs0 --fork --auth  --keyFile  /srv/mongodb/k0/key --logpath  /srv/mongodb/0 --logappend --port 27017 --bind_ip 0.0.0.0,:: --dbpath /srv/mongodb/rs0-0  --oplogSize 128

mongod --replSet rs0 --fork --auth --keyFile  /srv/mongodb/k1/key  --logpath  /srv/mongodb/1 --logappend --port 27018 --bind_ip 0.0.0.0,:: --dbpath /srv/mongodb/rs0-1  --oplogSize 128

mongod --replSet rs0 --fork --auth  --keyFile  /srv/mongodb/k2/key  --logpath  /srv/mongodb/2 --logappend --port 27019 --bind_ip 0.0.0.0,:: --dbpath /srv/mongodb/rs0-2  --oplogSize 128
此时,已经启用了访问控制, 无权限用户无法对数据库进行读写,无法新增用户。下面使用 带认证的方式登录。 --username 及 --password
mongo admin --username admin --password 'admin!@#$' --host rs0/10.13.50.40:27017,10.13.50.40:27018,10.13.50.40:27019
admin的角色userAdminAnyDatabase 具有用户管理权限,但无数据库读写权限。 登陆后在 mongo shell中创建一个数据库库读写用户,读写特定数据库。test 用户具有对数据库 mytest 的读写权限, 属于内置的 readWrite 角色。
db.createUser( {user: "test",pwd: "test!@#$",roles: [ { role: "readWrite", db: "mytest" } ]})
然后mongo shell 使用 test 登录 验证。
mongo test --username test --password 'test!@#$' --host rs0/10.13.50.40:27017,10.13.50.40:27018,10.13.50.40:27019
test登录后,在mongo shell 中测试读写
use mytest

db.col.insert({name:'测试',age:1})

db.col.find()
查询结果 { "_id" : ObjectId("61f3da65e72c3f10edef9a78"), "name" : "测试", "age" : 1 }
至此。一个三个节点的, 带有访问控制的副本集,就搞定收工。
MongoDB 带访问控制的副本集部署的更多相关文章
- mongodb带认证的副本集搭建
Mongodb副本集带用户认证的 概述 本次实验是在一台虚拟机上做的,正式环境一定要分开实现,以免影响服务的正常使用和性能. 准备工作: 操作系统:centos7.2 Mongodb版本:3.4.1 ...
- mongodb 副本集部署
1.安装三节点linux环境:196.168.1.111,196.168.1.112,192.168.1.113(三节点可彼此ping通) 2.三节点安装mongodb,参考https://blog. ...
- MongoDB 删除,添加副本集,并修改副本集IP等信息
MongoDB 删除,添加副本集,并修改副本集IP等信息 添加副本,在登录到主节点下输入 rs.add("ip:port"); 删除副本 rs.remove("ip:po ...
- 8.MongoDB系列之创建副本集(一)
1. 复制简介 在MongoDB中,创建副本集后就可以使用复制功能了,副本集是一组服务器,其中一个是用于处理写操作的主节点,还有多个用于保存主节点的数据副本的从节点,如果主节点崩溃了,则从节点会从中选 ...
- MongoDB副本集部署
mongodb 副本集搭建 环境192.168.1.191 master192.168.1.192 slave,arbiterOS: ubuntu14.04mongodb: mongodb-l ...
- mongodb 3.2 分片 + 副本集
从图中可以看到有四个组件:mongos.config server.shard.replica set. mongos,数据库集群请求的入口,所有的请求都通过mongos进行协调,不需要在应用程序添加 ...
- MongoDB 2.6配置副本集,支持端口号修改和用户登录认证
mongoDB系列之(二):mongoDB 副本集 Mongodb2.6副本集验证部署和认证 副本集有以下特点: 1. 最小构成是:primary,secondary,arbiter,一般部署是:pr ...
- MongoDB的主从复制和副本集
mongoDB的两个特性主从复制和副本集,实现了数据的同步备份 一.主从复制 主从复制是一个简单的数据库同步备份的集群技术.例如主服务器宕机了,可以直接使用从服务器,主服务器恢复后在进行同步,保证了业 ...
- MongoDB系列之三(副本集配置)
今天我测试了一下MongoDB的副本集的配置. 首先从概念上说一下MongoDB副本集和主从复制的区别.其实副本集(Replica Set)是主从复制的高级形式.高级在哪里呢?主动复制实现了数据备份+ ...
随机推荐
- CTF-sql-group by报错注入
本文章主要涉及group by报错注入的原理讲解,如有错误,望指出.(附有目录,如需查看请点右下角) 一.下图为本次文章所使用到 user表,该表所在的数据库为 test 二.首先介绍一下本文章所使用 ...
- 一篇文章带你搞懂DEX文件的结构
*本篇文章已授权微信公众号 guolin_blog (郭霖)独家发布 DEX文件就是Android Dalvik虚拟机运行的程序,关于DEX文件的结构的重要性我就不多说了.下面,开练! 建议:不要只看 ...
- 论文解读GCN 1st《 Deep Embedding for CUnsupervisedlustering Analysis》
论文信息 Tittle:<Spectral Networks and Locally Connected Networks on Graphs> Authors:Joan Bruna.Wo ...
- Android 12(S) 图形显示系统 - 示例应用(二)
1 前言 为了更深刻的理解Android图形系统抽象的概念和BufferQueue的工作机制,这篇文章我们将从Native Level入手,基于Android图形系统API写作一个简单的图形处理小程序 ...
- 记录未解决的问题:docker中无法启动mysqld
首先在docker中安装mysql server的包: sudo yum install mysql sudo yum install mariadb-server mariadb /usr/libe ...
- C# Reflection反射机制
一.反射 什么是反射 .Net的应用程序由几个部分:'程序集(Assembly)'.'模块(Module)'.'类型(class)'组成: 反射提供一种编程的方式,让程序员可以在程序运行期获得这几个组 ...
- python技巧一行命令搞定局域网共享
python超强玩法--一行命令搞定局域网共享 今天刷到python的一个新玩法,利用python自带的http服务,快速创建局域网共享服务,命令如下: python -m thhp.server ...
- 2022GDUT寒训专题一I题
题目 题面 给一个长度为 N的数组,一个长为 K的滑动窗体从最左端移至最右端,你只能看到窗口中的 K 个数,每次窗体向右移动一位,如下图: 窗口位置 最小值 最大值 [1 3 -1] -3 5 3 6 ...
- echart的x轴或y轴区间标签如何从大到小排列
1.有时候我们做echart时,从后台接收返回回来的数据,没有按顺序排列,这里我遇到的是区间的值,看图 我这里是处理好了的,一开始,50-100这个区间在数组的最后一列,也就是在150-200后面的这 ...
- 【ASP.NET Core】使用最熟悉的Session验证方案
如果大伙伴们以前写过 ASP 或 PHP 之类的,相信各位对基于 Session 的身份验证很熟悉(其实在浏览器端是结合 Cookie 来处理的).这种验证方式是比较早期的,操作起来也不复杂. a.用 ...