
DVWA-暴力破解学习笔记
DVWA-暴力破解
1.暴力破解
2.burp安装证书
3.万能密码
一、暴力破解
burp四种暴力破解类型:
sniper 一个字典,两个参数,先匹配第一项再匹配第二项
Battering ram 一个字典,两个参数,同用户名同密码
Pitchfork 一个字典,两个参数,同行匹配,短的截至
Cluster bomb 两个字典,两个参数,交叉匹配,所有可能
一、实验环境:
客户端:win10
服务端:win2003搭建DVWA
二、实验步骤:
1.安装phpstudy软件,搭建web服务器
2.把dvwa放到网站根目录下
3.修改DVWA配置文件,修改数据库密码
4.在客户端浏览器访问靶机,初始化DVWA

5.修改DVWA的级别为low
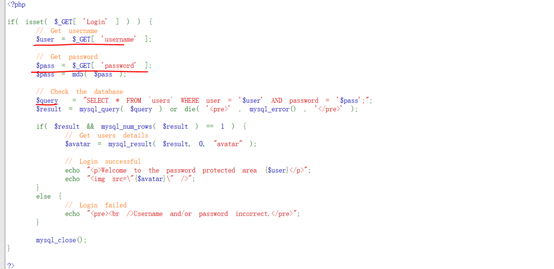
查看源码,可以看到没有对username和password参数进行任何过滤,直接放入到数据库中进行查询(存在万能密码漏洞),也没有对账户登录失败做任何限制(存在暴力破解漏洞)
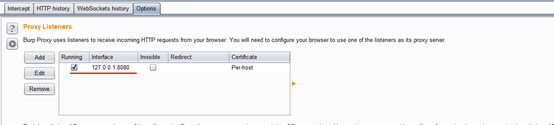
6.设置burp代理,拦截数据包
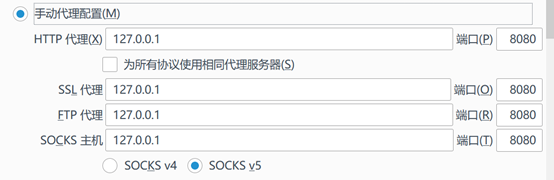
7.设置浏览器代理
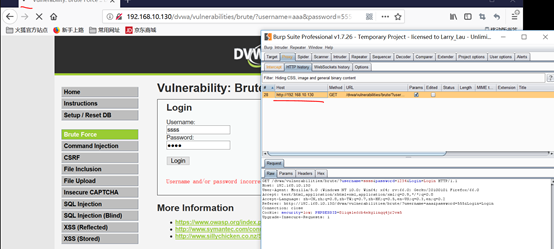
8.在win10上访问http://192.168.10.130/dvwa,点击Brute Force,随便输入用户名和密码,可以看到burp拦截到数据包
9.把截取的数据包发给intruder,修改intruder的参数
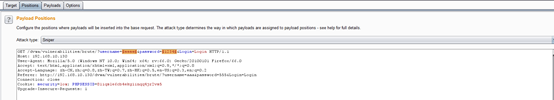
10. 选择攻击类型,加载字典
选择sniper攻击类型,加载字典 #一个字典,两个参数,先匹配第一项再匹配第二项

开始攻击,下图可以看到成功跑出密码
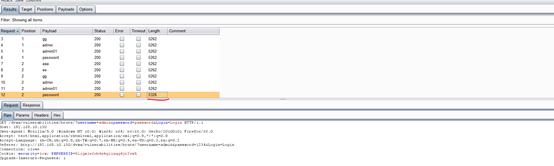
选择Battering ram攻击类型,加载字典 #一个字典,两个参数,同用户名同密码
下图可以看到,暴力破解为同用户同密码

选择Pitchfork攻击类型,加载字典 #一个字典,两个参数,同行匹配,短的截至
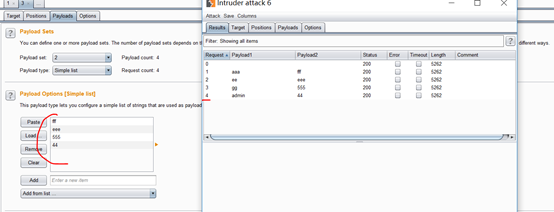
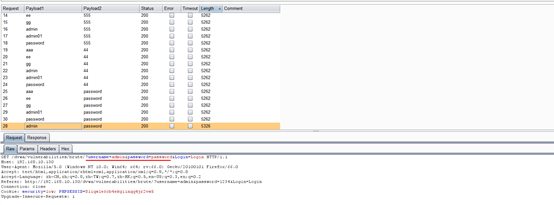
选择Cluster bomb攻击类型,加载字典 #两个字典,两个参数,交叉匹配,所有可能
11.修改DVWA的级别为medium
分析源码可以看到,对账户登录失败做了时间限制(sleep 2秒),以及用mysql_real_escape_string函数对参数进行过滤, 转义在 SQL 语句中使用的字符串中的特殊字符(简单防止SQL注入)
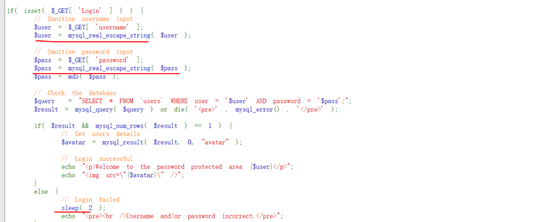
下图可以看到暴力破解的时间加长,但还是能暴力破解
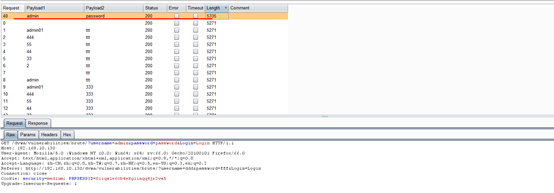
12. 修改DVWA的级别为High
分析源码可以看到代码中加入了user_token,每次提交需要将username、password、Login和user_token四个参数一起提交到后台,因此要想解决每次变化的user_token需要每次重新获取,破解难度提升
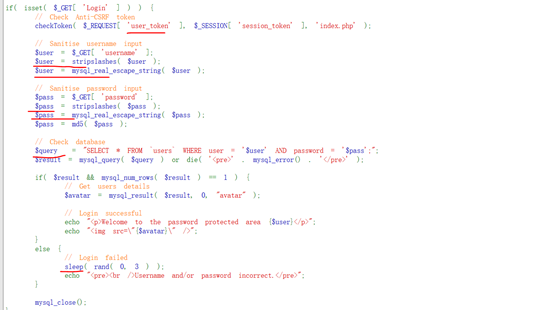
12.1在burp中暴力破解DVWA高级级别(爆破带有规律性的token验证)
12.1.1抓包,选择Pitchfork攻击类型,添加爆破的参数

12.1.2.在Options中找到Request Engine模块,把线程数设为1

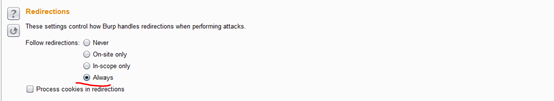
12.1.3在Options中找到Rediections模块,选择always,允许重定向
12.1.4.在Options中找到Grep-Extract模块,点击Add,并设置筛选条件,得到user_token

12.1.5在Payloads中为选择的参数设置字典


12.1.6开始爆破,下图可以看到成功爆破出账户密码
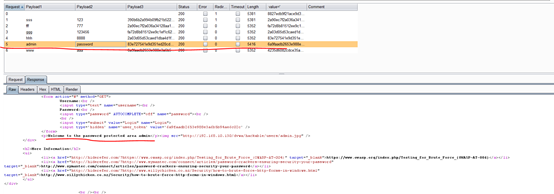
13.在burp中暴力破解DVWAImpossible级别
下图可以看到,burp暴力无法实现破解出密码

二、安装证书
1.浏览器设置代理
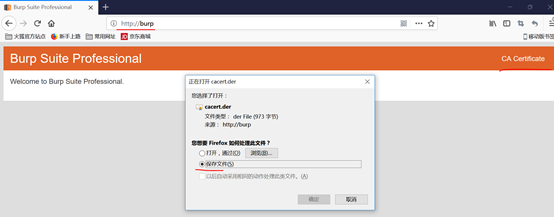
2.再浏览器中输入http://burp
3.下载证书
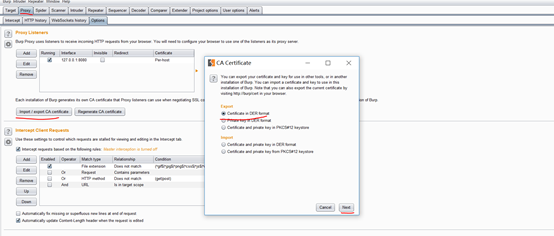
4.burp导入证书

5.浏览器导入证书
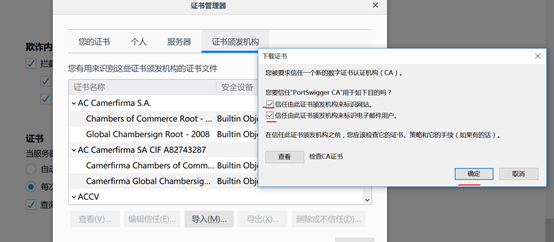
6.此时burp就可以抓取到https的数据包了
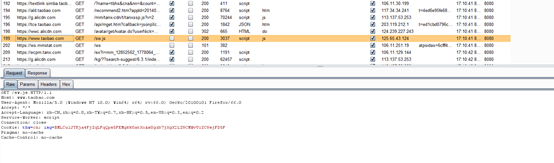
三、万能密码:
1.修改DVWA的级别为LOW
2. 点击Brute Force,开始尝试万能密码
再用户名栏输入admin’# 不输入密码,点击Login,下图可以看到成功登录,说明存在万能密码漏洞

3.尝试别的万能密码的方法
admin' or '1'='1

4.修改DVWA的级别为medium
再次尝试用一些简单的万能密码方式,不能成功登录,被过滤了
DVWA-暴力破解学习笔记的更多相关文章
- DVWA暴力破解练习
本周学习内容: 1.结合DVWA学习Web应用安全权威指南 实验内容: 使用BurpSuite工具进行DVWA暴力破解 实验步骤: 1.打开DVWA,进入DVWA Security模块将 Level修 ...
- 编写DVWA暴力破解High级别的Python脚本
1. 过程(不查看源代码) 使用burpsuite或者owasp zap抓取数据包,可以看出页面执行过程如下: 首先获取上一次请求的token,然后sleep几秒,最后使用get方法提交验证. 2. ...
- DVWA(二): Brute Force(全等级暴力破解)
tags: DVWA Brute Force Burp Suite Firefox windows2003 暴力破解基本利用密码字典使用穷举法对于所有的账号密码组合全排列猜解出正确的组合. LEVEL ...
- 学习笔记:暴力破解WIFI小软件
小弟 自己的学习笔记,做练习的 ,缺陷还很多,做到无法解决速度问题就不想做下去了,如果要看的话 主要是思路问题,获取句柄,控制句柄而已,代码比较简单.大神勿喷啊 破解DEMO源码:http://dow ...
- 关于暴力破解的一些学习笔记(pikachu)
这几天的笔记都懒得发博客都写在本地了,随缘搬上来 什么是暴力破解 就是在攻击者不知道目标账号密码情况下的,对目标系统的常识性登陆 一般会采用一些工具+特定的字典 来实现高效的连续的尝试性登陆 一个有效 ...
- 安全性测试入门:DVWA系列研究(一):Brute Force暴力破解攻击和防御
写在篇头: 随着国内的互联网产业日臻成熟,软件质量的要求越来越高,对测试团队和测试工程师提出了种种新的挑战. 传统的行业现象是90%的测试工程师被堆积在基本的功能.系统.黑盒测试,但是随着软件测试整体 ...
- DVWA 黑客攻防演练(二)暴力破解 Brute Froce
暴力破解,简称"爆破".不要以为没人会对一些小站爆破.实现上我以前用 wordpress 搭建一个博客开始就有人对我的站点进行爆破.这是装了 WordfenceWAF 插件后的统计 ...
- Web安全测试学习笔记 - DVWA+PHP环境搭建
DVWA(Damn Vulnerable Web Application),是一个用PHP编写的,作为Web安全测试练习平台的合法环境(毕竟咱不能为了练习就随便找个网站去攻击...),也就是俗称的靶场 ...
- 【DVWA】Brute Force(暴力破解)通关教程
日期:2019-08-01 14:49:47 更新: 作者:Bay0net 介绍:一直以为爆破很简单,直到学习了 Burp 的宏录制和匹配关键词,才发现 burp 能这么玩... 0x01. 漏洞介绍 ...
随机推荐
- css公共库——清除浮动
清除浮动是css的基础,但有时候会忘了一些最简单的东西 浮动因为在文档流之外,所以会造成父元素的坍塌.父元素之后的元素排版就会乱. 常用的方法是在浮动父元素中添加cf类,然后定义cf样式,并将其放在公 ...
- 首发福利!全球第一开源ERP Odoo系统架构部署指南 电子书分享
引言 Odoo,以前叫OpenERP,是比利时Odoo S.A.公司开发的一个企业应用软件套件,开源套件包括一个企业应用快速开发平台,以及几千个Odoo及第三方开发的企业应用模块.Odoo适用于各种规 ...
- ArcGIS API for JavaScript 入门教程[6] 再讲数据——Map类之可操作图层
[回顾]上篇交代了Map是各种图层(不管是实际上的图层还是由图层构成的对象)的容器,是数据的容器,并不作显示(由视图类绘制).并重点讲解了由图层构成的复杂图层——高程属性ground和底图属性base ...
- SuperMap iObject入门开发系列之三管线系统标注
本文是一位好友“托马斯”授权给我来发表的,介绍都是他的研究成果,在此,非常感谢. 管线系统会涉及到一些坐标标注,属性标注,提供给用户查询获取其需要的信息,这期的文章介绍的是基于超图iObject开发的 ...
- 【Android】用Cubism 2制作自己的Live2D——来制作动态壁纸吧!
前言- Andorid SDK下载 baidu云 提取码:19jm 这次我们就来研究一下官方的例子之一的liveWallPaper,也就是开发Android的动态壁纸 先来看看这个例子运行的结果: ...
- 产品经理之PRD详解
文章大纲 一.PRD基础二.PRD要素讲解三.相关模板下载四.参考文章 一.PRD基础 1. PRD简介 PRD中文意思为:产品需求文档.PRD的主要使用对象有:开发.测试.项目经理.交互设 ...
- Python之路【第五篇】:Python基础之文件处理
阅读目录 一.文件操作 1.介绍 计算机系统分为:计算机硬件,操作系统,应用程序三部分. 我们用python或其他语言编写的应用程序若想要把数据永久保存下来,必须要保存于硬盘中,这就涉及到应用程序要操 ...
- 访问System x3650 IMM2的几种方式
一.通过web浏览器访问 1.打开浏览器,在地址栏上输入IMM2的IP地址访问,打开登录页面后,输入用户名和密码 登录 PS:第一次登录IMM2时,初始的用户名为USERID,密码为PASSW0RD( ...
- Dom4J配合XPath解析schema约束的xml配置文件问题
如果一个xml文件没有引入约束,或者引入的是DTD约束时,那么使用dom4j和xpath是可以正常解析的,不引入约束的情况本文不再展示. 引入DTD约束的情况 mybook.dtd: <?xml ...
- 构造方法、This关键字、静态与封装的特性与作用
1.构造方法 构造方法是一种特殊的方法,专门用于构造/实例化对象. 构造方法根据是否有参数分为无参构造方法和有参构造方法. 1.1无参构造方法 无参构造方法就是构造方法没有任何参数.无参构造方法在创建 ...