
windows防火墙开放zabbix端口(批处理)
windows系统在防火墙开启的情况下,打开zabbix端口(10050与10051)
可以手动添加规则,也可以使用批处理生成。
一、下面先介绍批处理
netsh advfirewall firewall add rule name="zabbix" dir=in action=allow localport=10050-10051 description="zabbix server" protocol=tcp
帮助文档:
C:\Windows\system32>netsh advfirewall firewall add /?

下列指令有效:

此上下文中的命令:

add rule       - 添加新入站或出站防火墙规则。

C:\Windows\system32>netsh advfirewall firewall add rule /?

用法: add rule name=<string>

      dir=in|out

      action=allow|block|bypass

      [program=<program path>]

      [service=<service short name>|any]

      [description=<string>]

      [enable=yes|no (default=yes)]

      [profile=public|private|domain|any[,...]]

      [localip=any|<IPv4 address>|<IPv6 address>|<subnet>|<range>|<list>]

      [remoteip=any|localsubnet|dns|dhcp|wins|defaultgateway|

         <IPv4 address>|<IPv6 address>|<subnet>|<range>|<list>]

      [localport=0-65535|<port range>[,...]|RPC|RPC-EPMap|IPHTTPS|any (default=any)]

      [remoteport=0-65535|<port range>[,...]|any (default=any)]

      [protocol=0-255|icmpv4|icmpv6|icmpv4:type,code|icmpv6:type,code|

         tcp|udp|any (default=any)]

      [interfacetype=wireless|lan|ras|any]

      [rmtcomputergrp=<SDDL string>]

      [rmtusrgrp=<SDDL string>]

      [edge=yes|deferapp|deferuser|no (default=no)]

      [security=authenticate|authenc|authdynenc|authnoencap|notrequired

         (default=notrequired)]

备注:

      - 将新的入站或出站规则添加到防火墙策略。

      - 规则名称应该是唯一的,且不能为 "all"。

      - 如果已指定远程计算机或用户组,则 security 必须为

        authenticate、authenc、authdynenc 或 authnoencap。

      - 为 authdynenc 设置安全性可允许系统动态协商为匹配

        给定 Windows Defender 防火墙规则的通信使用加密。

        根据现有连接安全规则属性协商加密。

        选择此选项后,只要入站 IPsec 连接已设置安全保护,

        但未使用 IPsec 进行加密,计算机就能够接收该入站连接的第一个 TCP 或

        UDP 包。

        一旦处理了第一个数据包,服务器将重新协商连接并对其进行升级,以便所

        有后续通信都完全加密。

      - 如果 action=bypass,则 dir=in 时必须指定远程计算机组。

      - 如果 service=any,则规则仅应用到服务。

      - ICMP 类型或代码可以为 "any"。

      - Edge 只能为入站规则指定。

      - AuthEnc 和 authnoencap 不能同时使用。

      - Authdynenc 仅当 dir=in 时有效。

      - 设置 authnoencap 后,security=authenticate 选项就变成可选参数。

示例:

      为不具有封装的 messenger.exe 添加入站规则:

      netsh advfirewall firewall add rule name="allow messenger"

      dir=in program="c:\programfiles\messenger\msmsgs.exe"

      security=authnoencap action=allow

      为端口 80 添加出站规则:

      netsh advfirewall firewall add rule name="allow80"

      protocol=TCP dir=out localport=80 action=block

      为 TCP 端口 80 通信添加需要安全和加密的入站规则:

      netsh advfirewall firewall add rule

      name="Require Encryption for Inbound TCP/80"

      protocol=TCP dir=in localport=80 security=authdynenc

      action=allow

      为 messenger.exe 添加需要安全的入站规则:

      netsh advfirewall firewall add rule name="allow messenger"

      dir=in program="c:\program files\messenger\msmsgs.exe"

      security=authenticate action=allow

      为 SDDL 字符串标识的组 acmedomain\scanners 添加

     经过身份验证的防火墙跳过规则:

     netsh advfirewall firewall add rule name="allow scanners"

      dir=in rmtcomputergrp=<SDDL string> action=bypass

      security=authenticate

      为 udp- 的本地端口 5000-5010 添加出站允许规则

      Add rule name="Allow port range" dir=out protocol=udp localport=5000-5010 action=allow

C:\Windows\system32>
二、手动添加(以windows 10为例)
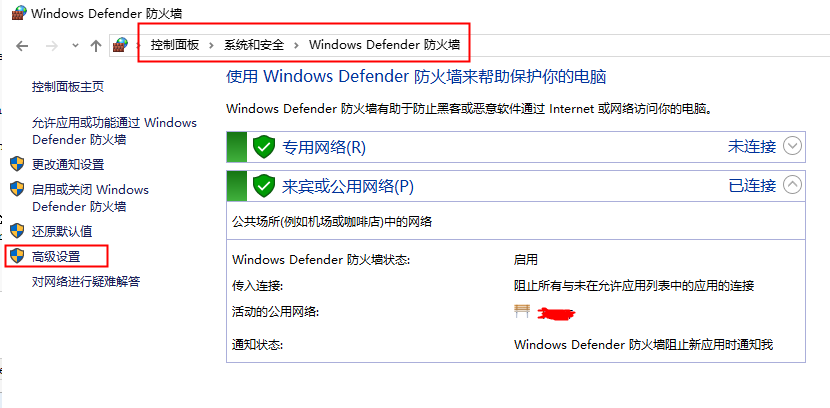
1、打开控制面板-windows防火墙-高级设置,单击【入站规则】
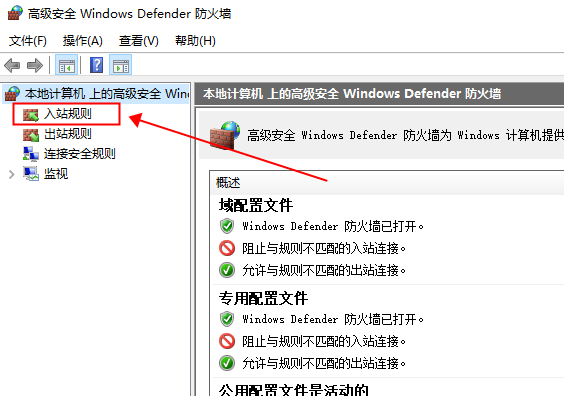
2、在【入站规则】上右键,【新建规则】
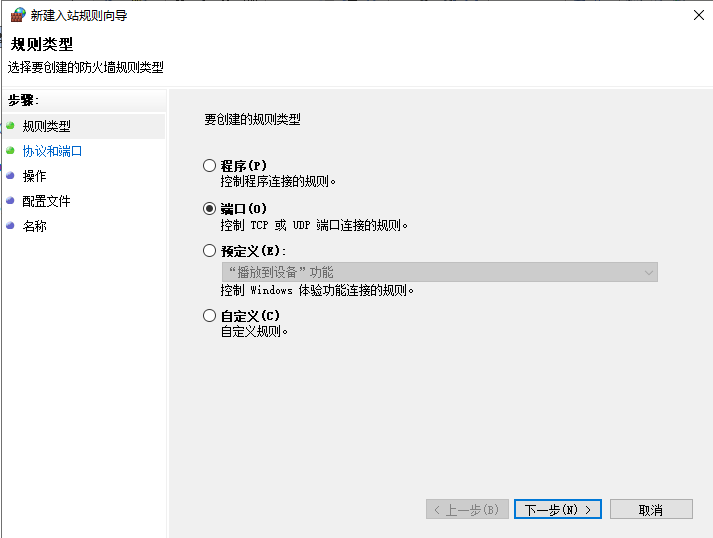
选择【端口】,下一步

选择【TCP】,特定本地端口,输入10050-10051,下一步。
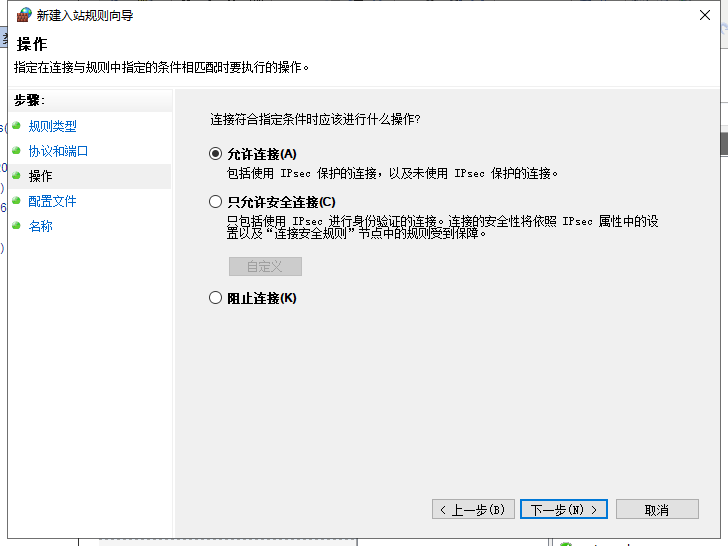
选择【允许连接】,下一步
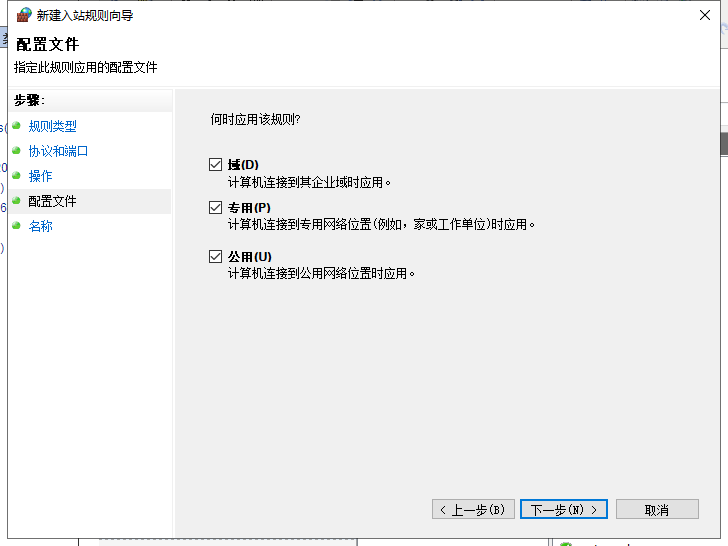
何时应用该规则,全选,下一步
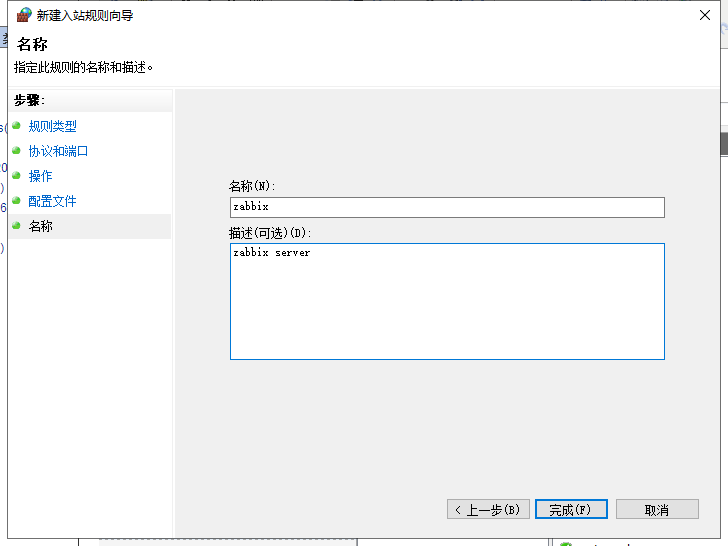
输入规则【名称】与【描述】,【完成】即可
可以查看到规则已启用

windows防火墙开放zabbix端口(批处理)的更多相关文章
- Win10如何设置防火墙开放特定端口 windows10防火墙设置对特定端口开放的方法
Win10防火墙虽然能够很好地保护我们的系统,但同时也会因限制了某些端口,而给我们的操作带了一些不便.对于既想使用某些端口,又不愿关闭防火墙的用户而言,在Win10系统中设置防火墙开放特定端口就非常必 ...
- CentOS 防火墙开放特定端口
iptables是linux下的防火墙,同时也是服务名称. service iptables status 查看防火墙状态 service iptables start ...
- Linux 防火墙开放特定端口 (iptables)
iptables是linux下的防火墙,同时也是服务名称. service iptables status 查看防火墙状态 service iptables start ...
- linux下mysql开启远程访问权限及防火墙开放3306端口
默认mysql的用户是没有远程访问的权限的,因此当程序跟数据库不在同一台服务器上时,我们需要开启mysql的远程访问权限. 主流的有两种方法,改表法和授权法. 相对而言,改表法比较容易一点,个人也是比 ...
- linux下mysql开启远程访问权限 防火墙开放3306端口
linux下mysql开启远程访问权限 防火墙开放3306端口 转载 2017-01-21 作者:JAVA-ANDROID 这篇文章主要为大家详细介绍了linux下mysql开启远程访问权限,防 ...
- SUSE Enterprise Server 12 SP3 64 设置防火墙开放8080端口
SUSE Enterprise Server 12 SP3 64 设置防火墙开放8080端口 第一种方式: 1.sudo chmod a+w /etc/sysconfig/SuSEfirewall2 ...
- SUSE Enterprise Server 12 SP3 64 设置防火墙开放8080端口,出现Unsafe permissions for file /etc/sysconfig/SuSEfirewall2 to be sourced
SUSE Enterprise Server 12 SP3 64 设置防火墙开放8080端口时出现 Unsafe permissions for file /etc/sysconfig/SuSEf ...
- linux下mysql开启远程访问权限及防火墙开放3306端口(mysql开放host访问权限)
开启mysql的远程访问权限默认mysql的用户是没有远程访问的权限的,因此当程序跟数据库不在同一台服务器上时,我们需要开启mysql的远程访问权限.主流的有两种方法,改表法和授权法.相对而言,改表法 ...
- linux 防火墙开放特定端口与指定ip谨防
vi etc/iptable/sysconfig/iptables linux 开放固定端口 -A INPUT -m state --state NEW -m tcp -p tcp --dport 1 ...
随机推荐
- Java定时器TimeTask
package com.alan.timer; import java.util.Calendar;import java.util.Date;import java.util.Timer;impor ...
- vim插件之marks
最近在看源码的过程中,发现一点很不方便的地方,就是当我在几个相关的类来回跳转的时候,之前定位的关键代码很容易找不到,结果进程需要重复查找关键点.虽然当时想到了可以通过marks来标志,但是,因为mar ...
- centos7 出现please make your choice from 1 to enter..
忘了截图了 刚出现的~~ 输入1 回车 输入q 回车 最后回车 便可以正常启动
- Pycharm 的安装
一. Windows 安装 汉化 破解补丁激活 下载 `https://pan.baidu.com/s/1qjI9uHaw0x374rwu6H8djA` 并将 JetbrainsCrack-2.8-r ...
- c#同步上下文SynchronizationContext学习笔记
提供在各种同步模型中传播同步上下文的基本功能.同步上下文的工作就是确保调用在正确的线程上执行. 同步上下文的基本操作 Current 获取当前同步上下文 var context = Synchroni ...
- 洛谷 P1460 健康的荷斯坦奶牛 Healthy Holsteins
P1460 健康的荷斯坦奶牛 Healthy Holsteins 题目描述 农民JOHN以拥有世界上最健康的奶牛为傲.他知道每种饲料中所包含的牛所需的最低的维他命量是多少.请你帮助农夫喂养他的牛,以保 ...
- Spark 性能相关參数配置具体解释-任务调度篇
作者:刘旭晖 Raymond 转载请注明出处 Email:colorant at 163.com BLOG:http://blog.csdn.net/colorant/ 随着Spark的逐渐成熟完好, ...
- hadoop实验:求气象数据的最低温度
1.下载部分数据.由于实验就仅仅下载2003年的部分气象数据 2.通过zcat *gz > sample.txt命令解压重定向 [hadoop@Master test_data]$ zcat * ...
- 机器学习完整过程案例分布解析,python代码解析
所谓学习问题,是指观察由n个样本组成的集合,并依据这些数据来预測未知数据的性质. 学习任务(一个二分类问题): 区分一个普通的互联网检索Query是否具有某个垂直领域的意图.如果如今有一个O2O领域的 ...
- php中array_merge函数
php中array_merge函数 一.array_merge简介 (PHP 4, PHP 5, PHP 7) array_merge — 合并一个或多个数组 说明¶ array array_merg ...