
SpringBootSecurity学习(17)前后端分离版之 OAuth2.0 数据库(JDBC)存储客户端
自动批准授权码
前面我们授权的流程中,第一步获取授权码的时候,都会经历一个授权是否同意页面:
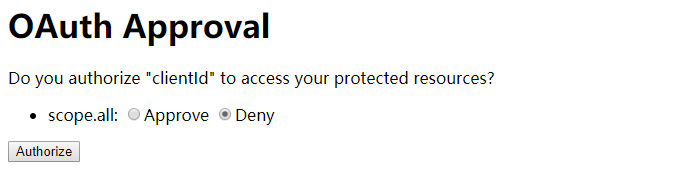
这个流程就像第三方登录成功后,提问是否允许获取昵称和头像信息的页面一样,这个过程其实是可以自动同意的,需要在客户端配置中,增加一个自动批准:
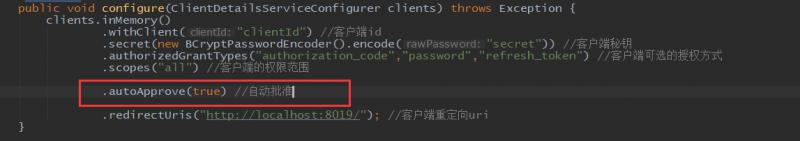
这样我们申请授权码直接就可以得到:
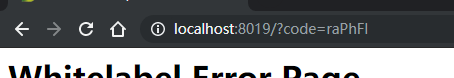
在流程需要自动完成的时候,需要这样配置,如果需要用户点击同意,那么这里需要设置为false,不写默认也是false。
客户端信息整理
上面的自动批准只是客户端配置中一个小的配置,下面我们来系统整理一下客户端所有可配置的内容。首先来看现在已经配置的6个字段:
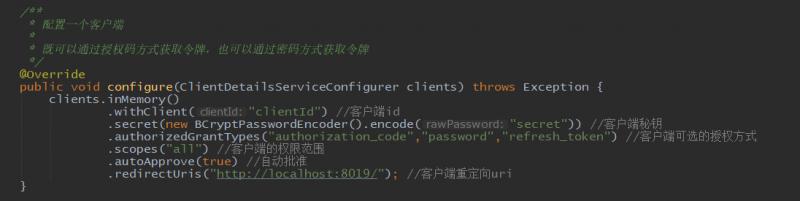
上面的6个字段是我们最常用的也是不可或缺的客户端信息。不过客户端的配置还有很多其它的字段,我们来整体看一下:
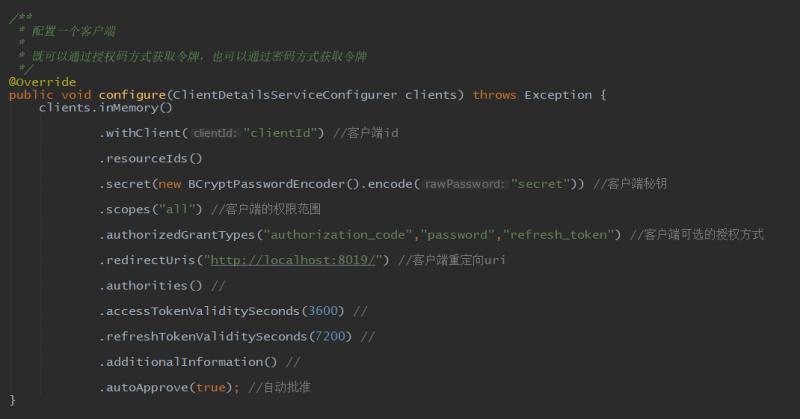
上面的11个字段基本上包括了所有的第三方客户端的配置内容。下面来一个个详细讲解:
withClient 方法:用来配置 client_id ,是必须配置的,用于唯一标识每一个客户端(client);注册时必须填写(也可以服务端自动生成),这个字段是必须的,实际应用也有叫app_key
resourceIds 方法:用来配置resource_ids ,表示客户端能访问的资源id集合,注册客户端时,根据实际需要可选择资源id,也可以根据不同的注册流程,赋予对应的额资源id。我们可以为每一个Resource Server(资源服务)设置一个resourceid。再给client授权的时候,可以设置这个client可以访问哪一些资源实例,如果没设置,就是对所有的resource都有访问权限。
secret 方法:用来配置 client_secret ,注册填写或者服务端自动生成,实际应用也有叫app_secret,
scopes 方法 :用来配置 scope ,指定client的权限范围,比如读写权限,比如移动端还是web端权限,all表示全部权限
authorizedGrantTypes 方法:用来配置 authorized_grant_types ,可选值, 授权码模式:authorization_code,密码模式:password,刷新token: refresh_token, 隐式模式: implicit: 客户端模式: client_credentials。支持多个用逗号分隔
redirectUris 方法: 用来配置 web_server_redirect_uri ,客户端重定向uri,authorization_code和implicit需要该值进行校验,注册时填写
authorities 方法:用来配置 authorities ,指定用户的权限范围,如果授权的过程需要用户登陆,该字段不生效,implicit和client_credentials需要
accessTokenValiditySeconds 方法,用来配置 access_token_validity ,设置access_token的有效时间(秒),默认(12小时)
refreshTokenValiditySeconds 方法:用来配置 refresh_token_validity ,设置refresh_token有效期(秒),默认(30天)
additionalInformation 方法: 用来配置 additional_information ,表示补充信息,可空,值必须是json格式
autoApprove 方法:用来配置autoapprove ,默认false,适用于authorization_code模式,设置用户是否自动approval操作,设置true跳过用户确认授权操作页面,直接跳到redirect_uri
下面我们在数据库中新建一张表,定义这是十一个字段,表名为 oauth_client_details:
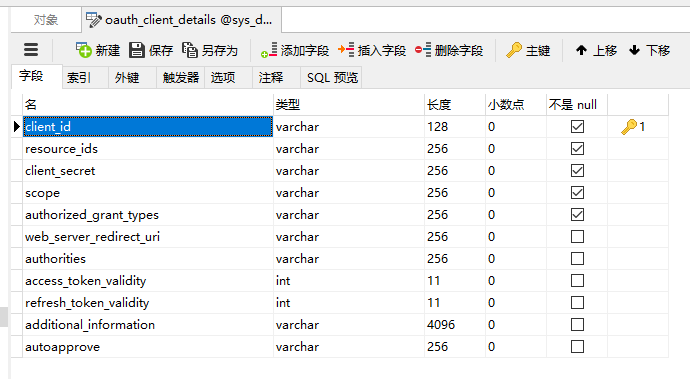
注意,这里表名必须是 oauth_client_details 是 oauth规定的表名,也是默认的jdbc操作中的表名。我们来增加一条记录:

相比前面的例子,这里多了一个resource_ids的字段值,其它的都和前面的配置一样。注意secret存储的是加密后的密文,加密前是secret。
授权服务多了一个resource_id,资源服务也得配置自己的id:
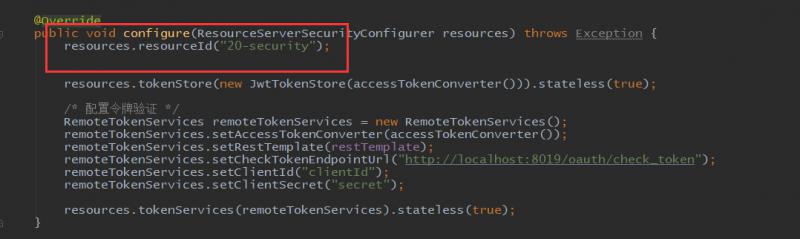
默认的jdbc管理客户端
将配置死的客户端信息改为jdbc从客户端查询的方式很简单,首先引入数据库依赖:
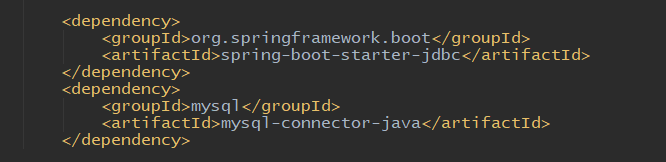
然后配置数据源:

最后修改授权配置类的客户端配置:
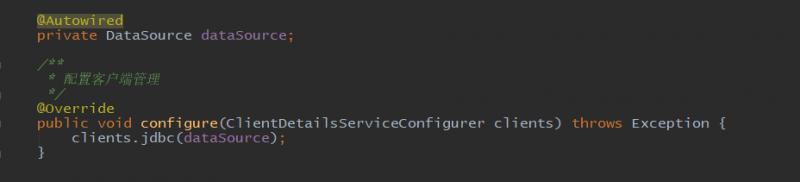
可以看到修改后的客户端配置很简单,只需要在客户端配置一个jdbc数据源即可,查询方法是自动实现的。关于实现,可以参考源码:
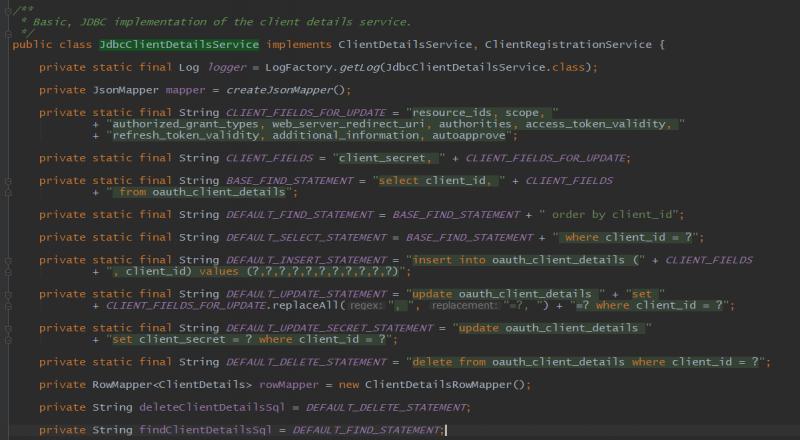
- org.springframework.security.oauth2.provider.client.JdbcClientDetailsService
里面有写好的sql语句和增删改查逻辑:
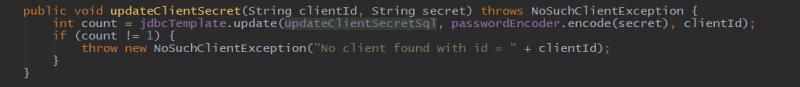
其中有个更新秘钥的方法,是需要加密方式的:
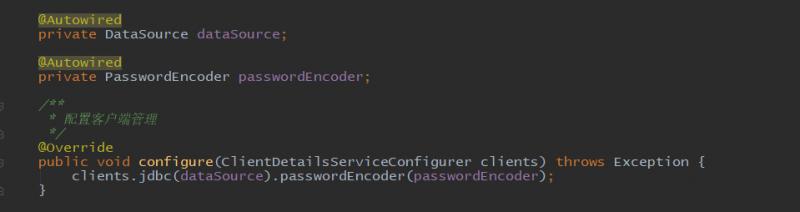
所以我们可以在jdbc方法后面配置加密方式:
测试
上面的除了数据库,其它的配置修改很简单,下面来测试一下:
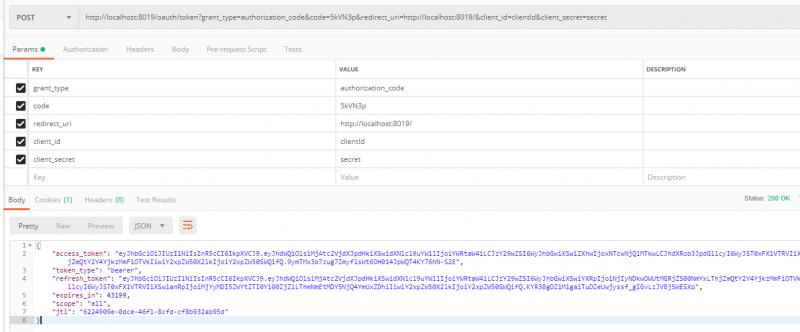
访问结果:
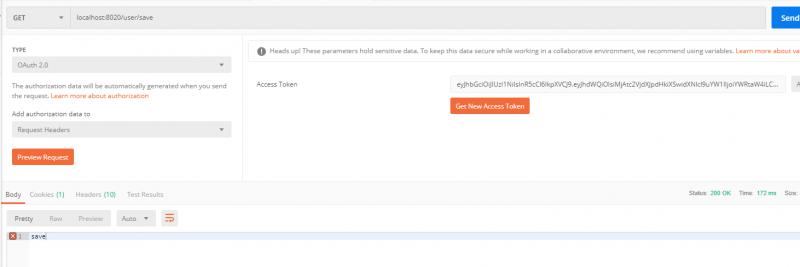
具体流程和前面一样。
代码地址: https://gitee.com/blueses/spring-boot-security 19 20
SpringBootSecurity学习(17)前后端分离版之 OAuth2.0 数据库(JDBC)存储客户端的更多相关文章
- SpringBootSecurity学习(19)前后端分离版之OAuth2.0 token的存储和管理
内存中存储token 我们来继续授权服务代码的下一个优化.现在授权服务中,token的存储是存储在内存中的,我们使用的是 InMemoryTokenStore : 图中的tokenStore方法支持很 ...
- SpringBootSecurity学习(18)前后端分离版之 OAuth2.0 数据库(MyBatis)存储客户端
使用Mybatis查询客户端信息 前面的例子使用了默认的jdbc配置来动态从数据库查询客户端信息,下面来改用更加灵活的mybatis来实现,改用mybatis,首先pom中换成mybatis的依赖: ...
- SpringBootSecurity学习(15)前后端分离版之 OAuth2.0简单示例
OAuth2.0 OAuth 引入了一个授权层,用来分离两种不同的角色:客户端和资源所有者.客户端来申请资源,资源所有者同意以后,资源服务器可以向客户端颁发令牌.客户端通过令牌,去请求数据.也就是说, ...
- SpringBootSecurity学习(14)前后端分离版之 OAuth2.0介绍
登录总结 前面基本介绍了security的常规用法,同时介绍了JWT和它的一个简单实现,基本上开发中遇到的登录问题都能解决了,即使在分布式开发,或者微服务开发中实现登录也基本没有问题了.securit ...
- SpringBootSecurity学习(16)前后端分离版之 OAuth2.0 加密配置
示例代码的改进 前面使用spring cloud security和spring cloud oauth2写了一个第三方授权的例子,例子非常的简单,主要目的是用来熟悉OAuth2.0 申请授权的整个流 ...
- SpringBootSecurity学习(23)前后端分离版之OAuth2.0 其它模式
密码模式 前面介绍了授权码模式和刷新令牌两种获取最新令牌的方法,下面来看一下其它模式.首先看密码模式,我们默认配置的三种模式中其实就包含密码模式的支持: 因此我们启动项目,直接使用密码模式即可,访问地 ...
- SpringBootSecurity学习(20)前后端分离版之OAuth2.0刷新token
刷新token 前面的例子和配置都是从头开始申请授权码和令牌,现在来看一下如何根据获取令牌时,回参中的 refresh_token 来刷新令牌.现在在项目中配置的是内存模式的默认用户名密码,第一步先改 ...
- SpringBootSecurity学习(21)前后端分离版之OAuth2.0非对称加密
JWT转换器 前面的例子中,都是在授权服务配置类中配置了一个很简单的jwt转换器,如下: 可以看到我们只用setSigningKey方法配置了一个秘钥,这里使用的是简单的对称加密的方式来加密jwt内容 ...
- SpringBootSecurity学习(22)前后端分离版之OAuth2.0自定义授权码
使用JDBC维护授权码 前面的代码中,测试流程第一步都是获取授权码,然后再携带授权码去申请令牌,授权码示例如下: 产生的授权码默认是 6 位的,产生以后并没有做任何管理,可以说是一个临时性的授权码,o ...
随机推荐
- P2698 [USACO12MAR]花盆Flowerpot 单调队列
https://www.luogu.org/problemnew/show/P2698 警示 用数组写双端队列的话,记得le = 1, ri = 0:le<=ri表示队列非空 题意 求一个最小的 ...
- POJ-2230-Watchcow-欧拉回路的路径输出+结构体
Watchcow 这道题的题意好理解,就是要从1出发,每条边都走两遍,最后再回到1: 但是,我一开始没有想到和欧拉回路有什么关系: 学了求欧拉的dfs()后,试了一下发现和样例差不多: 感觉求回路,什 ...
- 【转 | 侵删】2D 绘图技术中的坐标系统与坐标变换
本文介绍在 2D 绘图技术中的坐标系统和坐标变换的相关知识.同时介绍 Kity 在这方面提供的 API .希望这些知识对于需要进行图形应用开发的同学会有所帮助. 锤子的故事 很久以前,有一个画家,他很 ...
- CF980C Posterized 贪心 二十五
Posterized time limit per test 1 second memory limit per test 256 megabytes input standard input out ...
- 使用Nginx、Nginx Plus防止服务器DDoS攻击
分布式拒绝服务攻击(DDoS)指的是通过多台机器向一个服务或者网站发送大量看似合法的数据包使其网络阻塞.资源耗尽从而不能为正常用户提供正常服务的攻击手段.随着互联网带宽的增加和相关工具的不断发布,这种 ...
- 【Offer】[65] 【不用加减乘除做加法】
题目描述 思路分析 测试用例 Java代码 代码链接 题目描述 写一个函数,求两个整数之和,要求在函数体内不得使用+.-.*./四则运算符号. 牛客网刷题地址 思路分析 对数字做运算,除了四则运算外, ...
- 锁和synchronized
锁的常见概念 互斥: 同一时刻只有一个线程执行 临界区:一段需要互斥执行的代码 细粒度锁: 用不同的锁对受保护资源进行精细化管理. 细粒度锁可以提高并行度,是性能优化的一个重要手段 死锁 :一组互相竞 ...
- 'mvn' 不是内部或外部命令,也不是可运行的程序 或批处理文件。
一定要发现自己的问题不要盲目从众 1.把maven的安装包解压 2.配置环境变量 3.配置path路径 4.在dos下测试一下 结果出现:'mvn' 不是内部或外部命令,也不是可运行的程序 或批处理文 ...
- 为git创建远程仓库
首先生成ssh公钥: 将公钥添加到git: 测试秘钥是否通过: 然后就可以到web界面看到标注的地方被绿了: 但是我的没有绿,不知道为啥,难道没有女朋友的原因吗? rm -rf .ssh 重来好几遍都 ...
- Hadoop学习笔记—20.网站日志分析项目案例
1.1 项目来源 本次要实践的数据日志来源于国内某技术学习论坛,该论坛由某培训机构主办,汇聚了众多技术学习者,每天都有人发帖.回帖,如图1所示. 图1 项目来源网站-技术学习论坛 本次实践的目的就在于 ...