
项目实战:rsync+sersync实现数据实时同步
一、组网介绍
本次实验使用两台主机:
qll251 角色:Rsync server + Sersync server
qll252 角色: Rsync client
本次实验采用CentOS7.7系统;同时禁用防火墙,关闭selinux
[root@qll251 ~]# cat /etc/redhat-release

CentOS Linux release 7.7.1908 (Core)

[root@qll251 ~]# systemctl stop firewalld && systemctl disable firewalld

[root@qll251 ~]# sed -i 's/SELINUX=enforcing/SELINUX=disabled/' /etc/selinux/config

[root@qll251 ~]# reboot #重启使selinux配置生效

[root@qll251 ~]# getenforce

Disabled

###以上便是本次实验环境的准备工作
二、开始部署
- 在备份源机器上部署sersync+rsync服务
1) 下载sersync的可执行文件
[root@qll251 ~]# wget https://sersync.googlecode.com/files/sersync2.5.4_64bit_binary_stable_final.tar.gz

2)解压sersync可执行文件
[root@qll251 ~]# tar -zxvf sersync2.5.4_64bit_binary_stable_final.tar.gz

GNU-Linux-x86/

GNU-Linux-x86/sersync2

GNU-Linux-x86/confxml.xml

[root@qll251 ~]# ls

GNU-Linux-x86  sersync2.5.4_64bit_binary_stable_final.tar.gz

[root@qll251 ~]# mv GNU-Linux-x86/ sersync2.5.4 #文件夹重命名

[root@qll251 ~]# ls

sersync2.5.4  sersync2.5.4_64bit_binary_stable_final.tar.gz

[root@qll251 ~]#
3)修改/root/sersync2.5.4/confxml.xml配置文件
[root@qll251 ~]# cd /root/sersync2.5.4/

[root@qll251 sersync2.5.4]# ls

confxml.xml  sersync2

[root@qll251 sersync2.5.4]# cp confxml.xml confxml.xml.bak #大家养成一个好习惯,修改配置文件,第一件事情是:对它进行备份!

[root@qll251 sersync2.5.4]# vim confxml.xml

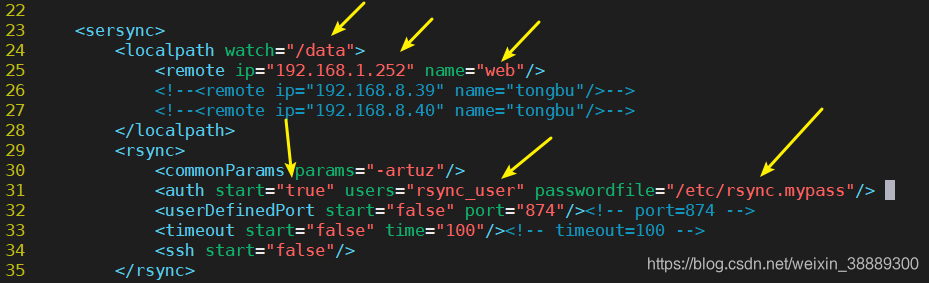
#####################下面是配置文件

 23     <sersync>

 24         <localpath watch="/data"> #本地备份源路径

 25             <remote ip="192.168.1.252" name="web"/>   #对端IP地址;web为对端模块名称

 26             <!--<remote ip="192.168.8.39" name="tongbu"/>-->

 27             <!--<remote ip="192.168.8.40" name="tongbu"/>-->

 28         </localpath>

 29         <rsync>

 30             <commonParams params="-artuz"/>

 31             <auth start="true" users="rsync_user" passwordfile="/etc/rsync.mypass"/> #开启认证模式,对端认证用户,及指定本地密码文本

 ###################
下图黄色箭头所指的代表本次实验需要修改的配置
4)创建本地备份源目录及rsync密码文本/etc/rsync.mypass,并设置相应权限
[root@qll251 ~]# mkdir /data

[root@qll251 ~]# echo 123123 > /etc/rsync.mypass

[root@qll251 ~]# chmod 600 /etc/rsync.mypass

[root@qll251 ~]#
5)安装并启动rsync服务
[root@qll251 ~]# yum -y install rsync xinetd

[root@qll251 ~]# systemctl start rsyncd && systemctl enable rsyncd

[root@qll251 ~]# systemctl start xinetd && systemctl enable xinetd

[root@qll251 ~]# rsync --daemon
- 在qll252主机上部署rsync服务
1)客户端安装rsync服务
[root@qll252 ~]# yum -y install rsync
2)修改/etc/rsyncd.conf配置文件
## vim /etc/rsyncd.conf          //若文件不存在,需要自己创建

uid = root        #运行进程的身份

gid = root       #运行进程的组

address =192.168.1.252   #监听IP

port =873          #监听端口

hosts allow =192.168.1.0/24   #允许客户端的IP地址,可以是网段,或者用*表示所有

use chroot = yes     #若rsync被黑客入侵,则锁定家目录,黑客无法再rsync运行的家目录之外创建文件

max connections =5        #最大连接数

pid file =/var/run/rsyncd.pid       #进程PID,自动生成

lock file =/var/run/rsync.lock      #指max connectios参数的锁文件

log file =/var/log/rsyncd.log       #日志文件位置

motd file =/etc/rsyncd.motd #客户端登陆之后弹出的消息,需要创建

[web]             #共享模块名称,sersync端需要跟它保持一致

path =/mybak   #接收备份源端文件的路径

comment = used for mysql-data    #描述

read only = false     #设置服务端文件读写权限

list = yes            #是否允许查看模块信息

auth users = rsync_user   #指定备份用户,sersync端需要跟它保持一致

secrets file =/etc/rsync.passwd     #本地存放用户的密码文件,格式是  用户名:密码
3)创建待接收备份文件的目录;创建密码文件/etc/rsync.passwd,并指定权限600
[root@qll252 ~]# mkdir /mybak

[root@qll252 ~]# echo "rsync_user:123123" > /etc/rsync.passwd  #格式是  用户名:密码

[root@qll252 ~]# chmod 600 /etc/rsync.passwd
4)以守护进程方式运行rsync;同时确保开机自动运行该守护进程
[root@qll252 ~]# rsync --daemon --config=/etc/rsyncd.conf

[root@qll252 ~]# echo "rsync --daemon --config=/etc/rsyncd.conf" >> /etc/rc.local
三、开启sersync守护进程进行同步数据
我们先手动同步一次,
[root@qll251 ~]# rsync -avz /data rsync_user@192.168.1.252::web --password-file=/etc/rsync.mypass
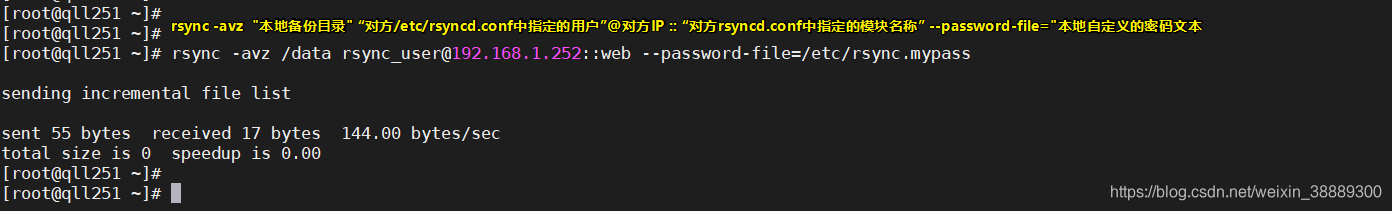
手动同步成功,说明我们部署的环境是正确的!
接下来,我们开启sersync守护进程,实现两台服务器之间的数据实时同步
[root@qll251 ~]# /root/sersync2.5.4/sersync2 -d -r -o /root/sersync2.5.4/confxml.xml
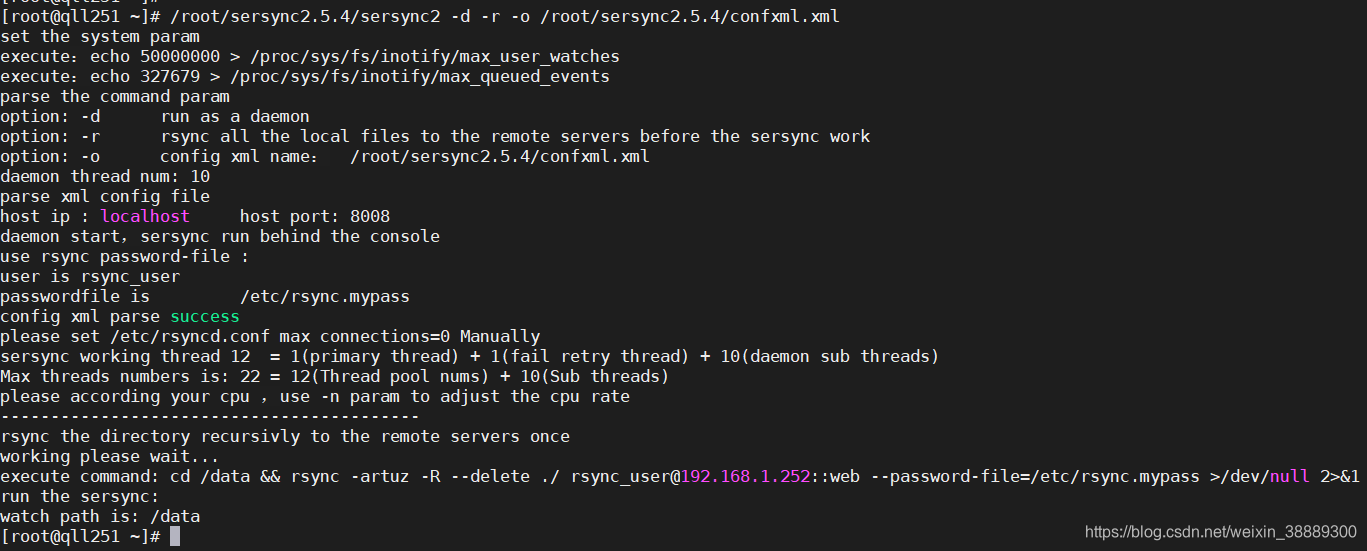
已开启sersync守护进程,现在我们进行验证
验证方式:在服务器端批量创建文件,同时在客户端watch -n /mybak。以0.1秒的时间间隔进行刷新
验证结果:数据实时同步,如下图所示:
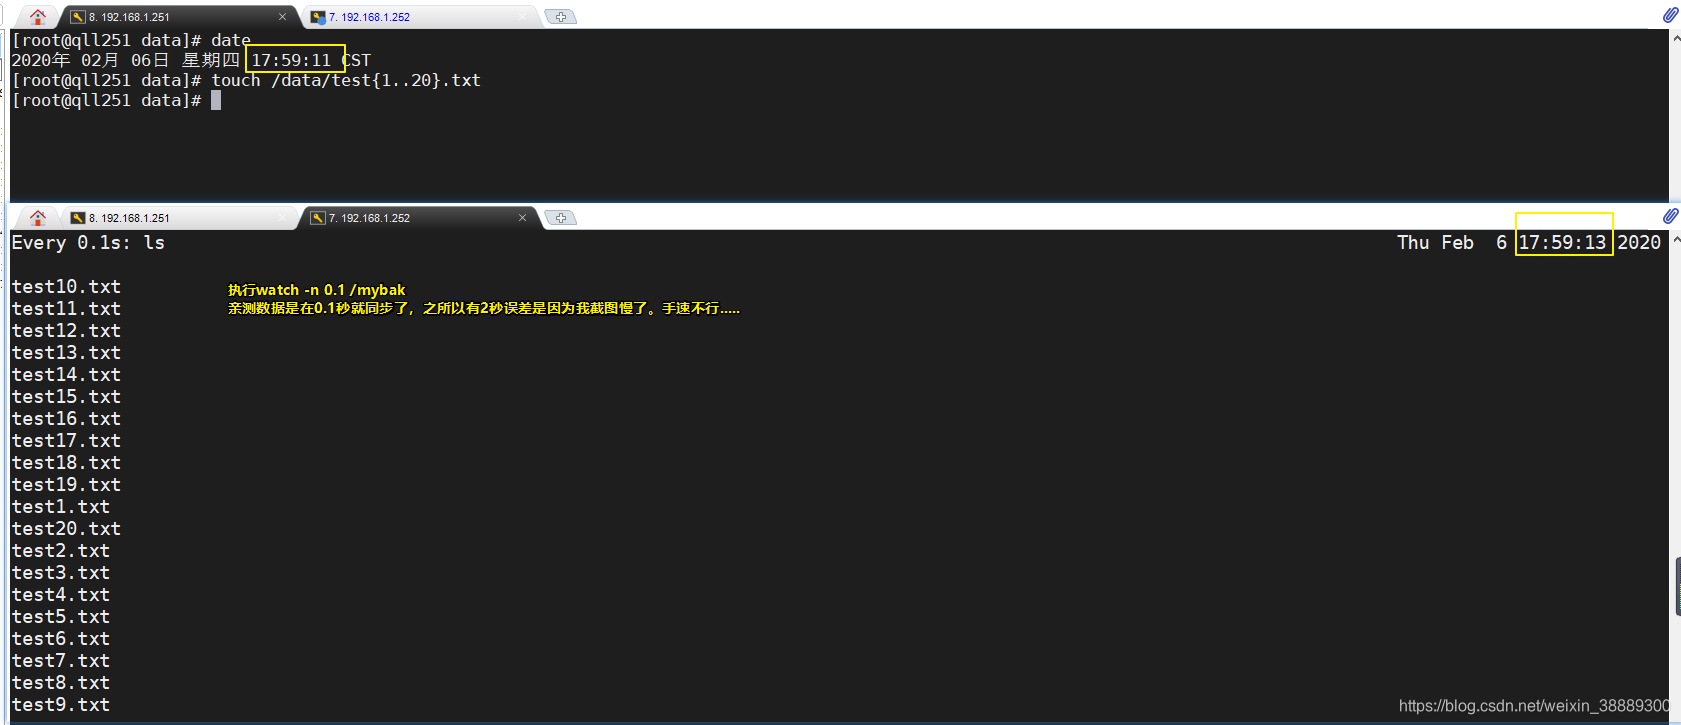
我们已经实现了,两台主机之间的数据实时同步。接下来我们研究下sersync开机自动监控数据同步
实现sersync开机自动监控数据同步
编辑/etc/rc.local
(最后一行添加追加该命令)
/root/sersync2.5.4/sersync2 -d -r -o /root/sersync2.5.4/confxml.xml
编辑完毕,reboot,如果一切正常。便可实现数据的实时同步
若重启主机后,
/etc/rc.local内的配置命令并未生效。
这时要确保/etc/rc.local和/etc/rc.d/rc.local都有可执行权限
原因如下:
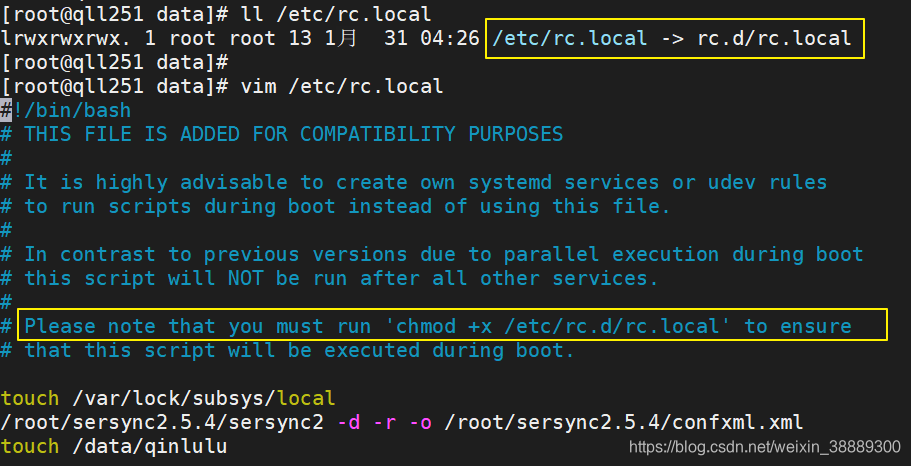
上图中,我用黄线圈了两处:
第一句说明:/etc/rc.local是/etc/rc.d/rc.local的软链接
第二句:Please note that you must run ‘chmod +x /etc/rc.d/rc.local’ to ensure
通过以上得到结论:
由于/etc/rc.local是/etc/rc.d/rc.local的软链接,所以必须确保/etc/rc.local 和 /etc/rc.d/rc.local都有可执行权限。
解决办法:chmod +x /etc/rc.d/rc.local
重启,问题解决。
关于/etc/rc.local的小技巧,你今天get到了吗?
更多IT技术,请微信搜索公众号秦露露或者扫描下方二维码关注
项目实战:rsync+sersync实现数据实时同步的更多相关文章
- Rsync+sersync实现数据实时同步
前言: 一.为什么要用Rsync+sersync架构? 1.sersync是基于Inotify开发的,类似于Inotify-tools的工具 2.sersync可以记录下被监听目录中发生变化的(包括增 ...
- CentOS7下Rsync+sersync实现数据实时同步
近期公司要上线新项目,后台框架选型我选择当前较为流行的laravel,运行环境使用lnmp. 之前我这边项目tp32+apache,开发工具使用phpstorm. 新建/编辑文件通过phpstorm配 ...
- Linux下Rsync+sersync实现数据实时同步
inotify 的同步备份机制有着缺点,于是看了sersync同步,弥补了rsync的缺点.以下转自:http://www.osyunwei.com/archives/7447.html 前言: 一. ...
- centos7服务搭建常用服务配置之二:Rsync+sersync实现数据实时同步
目录 1.RSYNC数据备份 1.1 rsync服务简介 1.2 rsync特点和优势 1.3 rysnc运行模式简介 1.4 数据同步方式 2 Rsync实验测试 2.1 实验环境说明 2.2 服务 ...
- 实战:rsync+inotify实现数据实时同步
Linux 内核从 2.6.13 版本开始提供了 inotify 通知接口,用来监控文件系统的各种变化情况,如文件存取.删除.移动等.利用这一机制,可以非常方便地实现文件异动告警.增量备份,并针对目录 ...
- CentOS7+rsync+sersync实现数据实时同步
一.全网数据备份方案 1.需要备份的文件目录有(原则上,只要运维人员写入或更改的数据都需要备份)./data,/etc/rc.local,/var/spool/cron/root等,根据不同都服务器做 ...
- rsync+sersync实现文件实时同步
前言: 一.为什么要用Rsync+sersync架构? 1.sersync是基于Inotify开发的,类似于Inotify-tools的工具 2.sersync可以记录下被监听目录中发生变化的(包括增 ...
- sersync基于rsync+inotify实现数据实时同步
一.环境描述 需求:服务器A与服务器B为主备服务模式,需要保持文件一致性,现采用sersync基于rsync+inotify实现数据实时同步 主服务器A:192.168.1.23 从服务器B:192. ...
- Linux下Rsync+Inotify-tools实现数据实时同步
Linux下Rsync+Inotify-tools实现数据实时同步 注意:下面的三个案例都是rsync 每次都是全量的同步(这就坑爹了),而且 file列表是循环形式触发rsync ,等于有10个文件 ...
随机推荐
- redis 是什么?都有哪些使用场景?
一.什么是redis 首先要说redis,应该先说一下nosql,NoSQL(NoSQL = Not Only SQL ),意即"不仅仅是SQL",泛指非关系型的数据库.随着互联网 ...
- Servlet之间的关联
- 数据库之“日期处理函数:date_add()与 date_sub()与 datediff()与 timedifff()与 date_format()”
一.加减某个时间间隔:date_add()与 date_sub()函数 1. date_add() :加 select date_add('2019-12-12', interval 1 day) d ...
- PCB设计常见规则及基本原则
一.PCB基础知识 1.全称:印制电路板或者印制线路板 2.分类 材质分类:硬板(Rigid PCB).软板FPC(Flexible PCB).软硬结合板(Rigid-Flex PCB).HDI板(含 ...
- 内网穿透系列-Go语言
一.介绍 软件在KCP出现后进行了重构,将其底层UDP支持替换为了KCP,使其效率大大提高,在某些恶劣的网络环境下依旧能有不错的效果.当然,它也是支持TCP模式的,另外它也是支持加密的,在P2P打洞失 ...
- python-验证6174猜想
[题目描述]1955年,卡普耶卡(D.R.Kaprekar)对4位数字进行了研究,发现一个规律:对任意各位数字不相同的4位数,使用各位数字能组成的最大数减去能组成的最小数,对得到的差重复这个操作,最终 ...
- python-成绩转换
本题要求编写程序将一个百分制成绩转换为五分制成绩.转换规则: 大于等于90分为A: 小于90且大于等于80为B: 小于80且大于等于70为C: 小于70且大于等于60为D: 小于60为E. 输入样例: ...
- Java中读取 .properties 和 .xml 文件
配置文件内容获取 总结内容 1. Java中为什么要使用配置文件 2. Java中常用的配置文件类型有哪些以及它们的特点 Properties配置文件 XML配置文件 总结 总结内容 1. Java中 ...
- CVE-2022-22947 SpringCloud GateWay SpEL RCE
CVE-2022-22947 SpringCloud GateWay SpEL RCE 目录 CVE-2022-22947 SpringCloud GateWay SpEL RCE 写在前面 环境准备 ...
- Linux_连接工具_SecureCRT的使用教程
什么是SecureCRT? SecureCRT是一款支持 SSH2.SSH1.Telnet.Telnet/SSH.Relogin.Serial.TAPI.RAW 等协议的终端仿真程序,最吸引我的是,S ...