
Django商城项目笔记No.8用户部分-注册接口实现
Django商城项目笔记No.8用户部分-注册接口实现

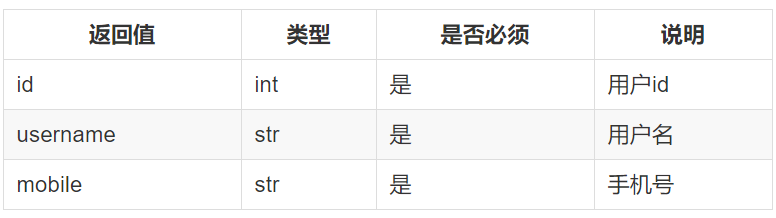
users的view.py中增加如下代码
class RegisterUserView(CreateAPIView):

    """

    用户注册视图

    """

    serializer_class = serializers.RegisterUserSerializer
在users中创建serializers.py
class RegisterUserSerializer(serializers.ModelSerializer):

    """用户注册序列化器"""

    password2 = serializers.CharField(label='确认密码', write_only=True)

    sms_code = serializers.CharField(label='短信验证码', write_only=True)

    allow = serializers.CharField(label='同意协议', write_only=True)

    class Meta:

        model = User

        fields = ('id', 'username', 'password', 'password2', 'sms_code', 'mobile', 'allow')

        extra_kwargs = {

            'username': {

                'min_length': 5,

                'max_length': 20,

                'error_messages': {

                    'min_length': '仅允许5-20个字符的用户名',

                    'max_length': '仅允许5-20个字符的用户名',

                }

            },

            'password': {

                'write_only': True,

                'min_length': 8,

                'max_length': 20,

                'error_messages': {

                    'min_length': '仅允许8-20个字符的密码',

                    'max_length': '仅允许8-20个字符的密码',

                }

            }

        }

    def validate_mobile(self, value):

        """验证手机号"""

        if not re.match(r'^1[3-9]\d{9}$', value):

            raise serializers.ValidationError('手机号格式错误')

        return value

    def validate_allow(self, value):

        """检查用户是否同意协议"""

        if value != 'true':

            raise serializers.ValidationError('请同意用户协议')

        return value

    def validate(self, attrs):

        # 判断两次密码

        if attrs['password'] != attrs['password2']:

            raise serializers.ValidationError('输入的两次密码不一致')

        # 判断短信验证码

        redis_conn = get_redis_connection('verify_codes')

        # 获取真实验证码

        real_sms_code = redis_conn.get('sms_%s' % attrs['mobile'])

        # 如果取出来是None,那么代表已经超时了

        if real_sms_code is None:

            raise serializers.ValidationError('短信验证码无效')

        # 注意real_sms_code 从redis中取出来的是bytes类型,需要decode一下

        if attrs['sms_code'] != real_sms_code.decode():

            raise serializers.ValidationError('短信验证码错误')

        return attrs

    def create(self, validated_data):

        """重写保存方法,增加密码加密"""

        # 移除数据库模型类中不需要的属性

        # 删除字典数据的两种方法是

        # del 字典[key] 删除指定键值对,key不存在不会报错

        # 字典.pop(key) 删除指定键值对,key不存在会报错

        del validated_data['password2']

        del validated_data['allow']

        del validated_data['sms_code']

        # user = User.objects.create(username=xxx, password=xxxx, mobile=xxxx)

        user = User.objects.create(**validated_data)

        # 将密码加密,然后保存

        user.set_password(validated_data['password'])

        user.save()

        return user
fields = ('id', 'username', 'password', 'password2', 'sms_code', 'mobile', 'allow')
fields=(),括号里面需要输入序列化和反序列化过程中所用到的所有字段,如果是模型类中没有的字段,可以在上面指明字段的类型和限制
password2 = serializers.CharField(label='确认密码', write_only=True)

sms_code = serializers.CharField(label='短信验证码', write_only=True)

allow = serializers.CharField(label='同意协议', write_only=True)
write_only=True的意思是指在序列化的时候使用,序列化(从后端往前端传叫序列化),反序列化(从前端往后端传,保存到数据库中,叫反序列化)
extra_kwargs = {

            'username': {

                'min_length': 5,

                'max_length': 20,

                'error_messages': {

                    'min_length': '仅允许5-20个字符的用户名',

                    'max_length': '仅允许5-20个字符的用户名',

                }

            },

            'password': {

                'write_only': True,

                'min_length': 8,

                'max_length': 20,

                'error_messages': {

                    'min_length': '仅允许8-20个字符的密码',

                    'max_length': '仅允许8-20个字符的密码',

                }

            }
extra_kwargs是对字段做限制。“error_messages”是如果不符合限制的规则,提示的信息
def validate_mobile(self, value):

    """验证手机号"""

    if not re.match(r'^1[3-9]\d{9}$', value):

        raise serializers.ValidationError('手机号格式错误')

    return value
validate_字段名,是对一个字段做判断。自己写判断规则,如果不符合的话,就抛出异常,最后再return value
def validate(self, attrs): 这是对多个字段做判断,attrs是一个字典,可以通过attrs['字段名']来获取字段的值
不符合的话,也是raise 抛出异常,最后再return attrs
最后重写create方法,创建user
创建之前要把数据库模型类中不需要的字段从validated_data中删掉
# 移除数据库模型类中不需要的属性
# 删除字典数据的两种方法是
# del 字典[key] 删除指定键值对,key不存在不会报错
# 字典.pop(key) 删除指定键值对,key不存在会报错
这里使用del删除
del validated_data['password2']

del validated_data['allow']

del validated_data['sms_code']
删除之后,validated_data字典中只剩下这几个'id', 'username', 'password', 'mobile' 键值对 TODO?
为什么要重写create方法,
user = User.objects.create(username=xxx, password=xxxx, mobile=xxxx)
user = User.objects.create(**validated_data) # **validated_data是拆包,拆成上面的形式
因为password字段,需要存入的是加密后的密码,如果直接create()然后save()的话,存入的密码是明文,所以要调用user.set_password(validated_data['password'])
加密密码之后再进行save保存,然后return user
设置路由

前端js代码
        // 注册

        on_submit: function(){

            this.check_username();

            this.check_pwd();

            this.check_cpwd();

            this.check_phone();

            this.check_sms_code();

            this.check_allow();

            if(this.error_name == false && this.error_password == false && this.error_check_password == false

                && this.error_phone == false && this.error_sms_code == false && this.error_allow == false) {

                axios.post(this.host + '/users/', {

                        username: this.username,

                        password: this.password,

                        password2: this.password2,

                        mobile: this.mobile,

                        sms_code: this.sms_code,

                        allow: this.allow.toString()

                    }, {

                        responseType: 'json'

                    })

                    .then(response => {

                        location.href = '/index.html';

                    })

                    .catch(error=> {

                        if (error.response.status == 400) {

                            if ('non_field_errors' in error.response.data) {

                                this.error_sms_code_message = error.response.data.non_field_errors[0];

                            } else {

                                this.error_sms_code_message = '数据有误';

                            }

                            this.error_sms_code = true;

                        } else {

                            console.log(error.response.data);

                        }

                    })

            }

        }
测试结果,去数据库查看
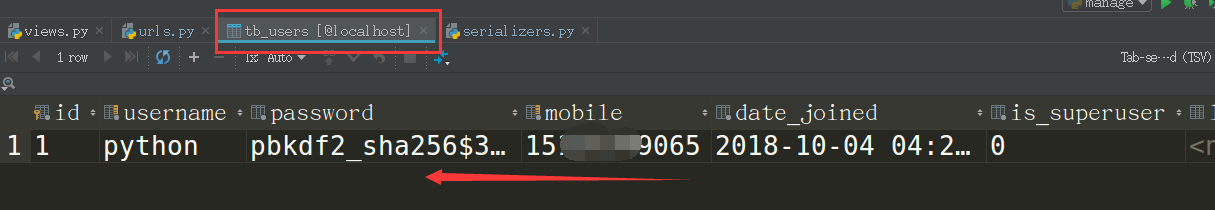
注册接口到这里就完成了
Django商城项目笔记No.8用户部分-注册接口实现的更多相关文章
- Django商城项目笔记No.9用户部分-注册接口签发JWTtoken
Django商城项目笔记No.9用户部分-注册接口签发JWTtoken 我们在验证完用户的身份后(检验用户名和密码),需要向用户签发JWT,在需要用到用户身份信息的时候,还需核验用户的JWT. 关于签 ...
- Django商城项目笔记No.7用户部分-注册接口-判断用户名和手机号是否存在
Django商城项目笔记No.7用户部分-注册接口-判断用户名和手机号是否存在 判断用户名是否存在 后端视图代码实现,在users/view.py里编写如下代码 class UsernameCount ...
- Django商城项目笔记No.6用户部分-注册接口-短信验证码实现celery异步
Django商城项目笔记No.4用户部分-注册接口-短信验证码实现celery异步 接上一篇,如何解决前后端请求跨域问题? 首先想一下,为什么图片验证码请求的也是后端的api.meiduo.site: ...
- Django商城项目笔记No.5用户部分-注册接口-短信验证码
Django商城项目笔记No.4用户部分-注册接口-短信验证码 短信验证码也保存在redis里(sms_code_15101234567) 在views中新增SMSCodeView类视图,并且写出步骤 ...
- Django商城项目笔记No.4用户部分-注册接口-图片验证码
Django商城项目笔记No.4用户部分-注册接口-图片验证码 1.首先分析注册业务接口 1.1.分析可得,至少这么几个接口 图片验证码 短信验证码 用户名是否存在 手机号是否存在 整体注册接口 图片 ...
- Django商城项目笔记No.10用户部分-登录接口
Django商城项目笔记No.10用户部分-登录接口 添加url路由 接下来第二步,增加返回内容: 增加结果如下: 配置:上边的方法定义了返回的内容都有哪些,那这个方法jwt还不知道,需要配置: 修改 ...
- Django商城项目笔记No.12用户部分-QQ登录2获取QQ用户openid
Django商城项目笔记No.12用户部分-QQ登录2获取QQ用户openid 上一步获取QQ登录网址之后,测试登录之后本该跳转到这个界面 但是报错了: 新建oauth_callback.html & ...
- Django商城项目笔记No.11用户部分-QQ登录1获取QQ登录网址
Django商城项目笔记No.11用户部分-QQ登录 QQ登录,亦即我们所说的第三方登录,是指用户可以不在本项目中输入密码,而直接通过第三方的验证,成功登录本项目. 若想实现QQ登录,需要成为QQ互联 ...
- Django商城项目笔记No.3用户部分-用户模型类
Django商城项目笔记No.3用户部分-用户模型类 Django提供了认证系统,文档资料https://yiyibooks.cn/xx/Django_1.11.6/topics/auth/index ...
随机推荐
- [Angularjs]处理页面闪烁的方法
摘要 在使用{{}}绑定数据的时候,页面加载会出现满屏尽是{{xxx}}的情况.数据还没响应,但页面已经渲染了.这是因为浏览器和angularjs渲染页面都需要消耗一定的时间,这个间隔可能很小,甚至让 ...
- AngularJS学习笔记(三)数据双向绑定
双向绑定 双向绑定是AngularJS最实用的功能,它节省了大量的代码,使我们专注于数据和视图,不用浪费大量的代码在Dom监听.数据同步上,关于双向更新,可看下图: 下面,我们通过代码来实现.先不要纠 ...
- Eclipse 4.3 Kepler最快汉化方法
eclipse 4.3汉化 eclipse 4.3 ---kepler已经于2013年6月26日发布主要版本,详见:eclipse in wikipedia 1.上eclipse官网:http:/ ...
- 电脑分辨率与pc端页面布局
在电脑设置中选择:控制面板->外观和个性化->显示 可以设置页面的显示比例,原因是在1920*1080的分辨率下页面的图标就会变得比较小,方便用户看,这个功能就是把页面内容变大(默认是中等 ...
- linux安装MySQL5.7记录
目录 linux安装MySQL5.7记录 1. 在根目录下创建文件夹/software和数据库数据文件/data/mysql 2. 从官网下载相应的MySQL版本 3. 解压并移动到/software ...
- CentOS总结归纳之基本操作(linux系管与运维一)
原创作品,转载请在文章明显位置注明出处:https://www.cnblogs.com/sunshine5683/p/10170009.html 使用命令关闭和重启系统: 一.条件:只有root用户才 ...
- SpringMVC配置文件详解
1.<context:annotation-config/> 它的作用是隐式的向Spring容器注册 AutowiredAnnotationBeanPostProcessor, Commo ...
- SqlSession对象之ResultSetHandler
ResultSetHandler是Mybatis中的另一重要接口,它的代码如下所示: public interface ResultSetHandler { <E> List<E&g ...
- java设计模式-----24、访问者模式
概念: Visitor模式也叫访问者模式,是行为模式之一,它分离对象的数据和行为,使用Visitor模式,可以不修改已有类的情况下,增加新的操作. 访问者模式的应用示例 比如有一个公园,有一到多个不同 ...
- [翻译]C# BAD PRACTICES: Learn how to make a good code by bad example---C#:如何将坏的代码重新编译为好的代码
自己的前言说明: 本文原作者:Radoslaw Sadowski,原文链接为:C# BAD PRACTICES: Learn how to make a good code by bad exampl ...