
ELK7.3实战安装配置文档
整体架构
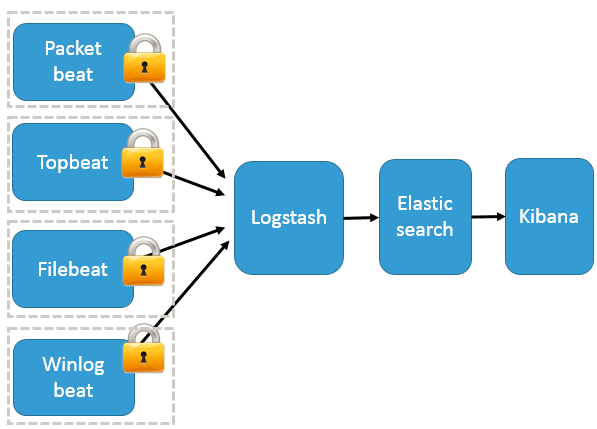
一:环境准备
 192.168.43.16 jdk,elasticsearch-master ,logstash,kibana

 192.168.43.17 jdk,elasticsearch-node1

 192.168.43.18 jdk,elasticsearch-node2

 192.168.43.19 liunx ,filebeat
 #解压

 tar -zxvf jdk-12.0.2_linux-x64_bin.tar.gz -C /usr/

 #设置环境变量

 vim /etc/profile

 export JAVA_HOME=/usr/jdk-12.0.2/

 export JRE_HOME=$JAVA_HOME/jre

 export CLASSPATH=.:$JAVA_HOME/lib:$JRE_HOME/lib:$CLASSPATH

 export PATH=$JAVA_HOME/bin:$JRE_HOME/bin:$PATH

 #使环境变量生效

 source /etc/profile
 # 修改系统文件

 vim /etc/security/limits.conf

 #增加的内容

 * soft nofile 65536

 * hard nofile 65536

 * soft nproc 2048

 * hard nproc 4096

 #修改系统文件

 vim /etc/security/limits.d/20-nproc.conf

 #调整成以下配置

 *          soft    nproc     4096

 root       soft    nproc     unlimited

 vim /etc/sysctl.conf

 #在最后追加

 vm.max_map_count=262144

 fs.file-max=655360

 #使用 sysctl -p 查看修改结果

 sysctl -p
 vim /etc/hosts

 192.168.43.16 elk-master-node

 192.168.43.17 elk-data-node1

 192.168.43.18 elk-data-node2
 sed -i "s/SELINUX=enforcing/SELINUX=disabled/g" /etc/selinux/config

 setenforce 0

 systemctl stop firewalld

 systemctl disable firewalld
 groupadd elk

 useradd ‐g elk elk
 mkdir -p /home/app/elk

 chown -R elk:elk /home/app/elk
 wget https://artifacts.elastic.co/downloads/elasticsearch/elasticsearch-7.3.2-linux-x86_64.tar.gz

 wget https://artifacts.elastic.co/downloads/logstash/logstash-7.3.2.tar.gz

 wget https://artifacts.elastic.co/downloads/kibana/kibana-7.3.2-linux-x86_64.tar.gz

 tar -zxvf elasticsearch-7.3.2-linux-x86_64.tar.gz -C /home/app/elk && \

 tar -zxvf logstash-7.3.2.tar.gz  -C /home/app/elk && \

 tar -zxvf kibana-7.3.2-linux-x86_64.tar.gz -C /home/app/elk
二、安装elasticsearch
1、配置elasticsearch(切换至elk用户)
创建Elasticsearch数据目录 mkdir /home/app/elk/elasticsearch-7.3.2/data -p
创建Elasticsearch日志目录 mkdir /home/app/elk/elasticsearch-7.3.2/logs -p
主节点配置:vim /home/app/elk/elasticsearch-7.3.2/config/elasticsearch.yml
 # 集群名称

 cluster.name: es

 # 节点名称

 node.name: es-master

 # 存放数据目录,先创建该目录

 path.data: /home/app/elk/elasticsearch-7.3.2/data

 # 存放日志目录,先创建该目录

 path.logs: /home/app/elk/elasticsearch-7.3.2/logs

 # 节点IP

 network.host: 192.168.43.16

 # tcp端口

 transport.tcp.port: 9300

 # http端口

 http.port: 9200

 # 种子节点列表,主节点的IP地址必须在seed_hosts中

 discovery.seed_hosts: ["192.168.43.16:9300","192.168.43.17:9300","192.168.43.18:9300"]

 # 主合格节点列表,若有多个主节点,则主节点进行对应的配置

 cluster.initial_master_nodes: ["192.168.43.16:9300"]

 # 主节点相关配置

 # 是否允许作为主节点

 node.master: true

 # 是否保存数据

 node.data: true

 node.ingest: false

 node.ml: false

 cluster.remote.connect: false

 # 跨域

 http.cors.enabled: true

 http.cors.allow-origin: "*"
192.168.43.17数据节点从配置:vim /home/app/elk/elasticsearch-7.3.2/config/elasticsearch.yml
 # 集群名称

 cluster.name: es

 # 节点名称

 node.name: es-data1

 # 存放数据目录,先创建该目录

 path.data: /home/app/elk/elasticsearch-7.3.2/data

 # 存放日志目录,先创建该目录

 path.logs: /home/app/elk/elasticsearch-7.3.2/logs

 # 节点IP

 network.host: 192.168.43.17

 # tcp端口

 transport.tcp.port: 9300

 # http端口

 http.port: 9200

 # 种子节点列表,主节点的IP地址必须在seed_hosts中

 discovery.seed_hosts: ["192.168.43.16:9300","192.168.43.17:9300","192.168.43.18:9300"]

 # 主合格节点列表,若有多个主节点,则主节点进行对应的配置

 cluster.initial_master_nodes: ["192.168.43.16:9300"]

 # 主节点相关配置

 # 是否允许作为主节点

 node.master: false

 # 是否保存数据

 node.data: true

 node.ingest: false

 node.ml: false

 cluster.remote.connect: false

 # 跨域

 http.cors.enabled: true

 http.cors.allow-origin: "*"
 # 集群名称

 cluster.name: es

 # 节点名称

 node.name: es-data2

 # 存放数据目录,先创建该目录

 path.data: /home/app/elk/elasticsearch-7.3.2/data

 # 存放日志目录,先创建该目录

 path.logs: /home/app/elk/elasticsearch-7.3.2/logs

 # 节点IP

 network.host: 192.168.43.18

 # tcp端口

 transport.tcp.port: 9300

 # http端口

 http.port: 9200

 # 种子节点列表,主节点的IP地址必须在seed_hosts中

 discovery.seed_hosts: ["192.168.43.16:9300","192.168.43.17:9300","192.168.43.18:9300"]

 # 主合格节点列表,若有多个主节点,则主节点进行对应的配置

 cluster.initial_master_nodes: ["192.168.43.16:9300"]

 # 主节点相关配置

 # 是否允许作为主节点

 node.master: false

 # 是否保存数据

 node.data: true

 node.ingest: false

 node.ml: false

 cluster.remote.connect: false

 # 跨域

 http.cors.enabled: true

 http.cors.allow-origin: "*"
2、启动elasticserach
sh /home/app/elk/elasticsearch-7.3.2/bin/elasticsearch -d
3、监控检查
 curl -X GET 'http://192.168.43.16:9200/_cluster/health?pretty'

 [root@localhost elk]# curl -X GET 'http://192.168.43.16:9200/_cluster/health?pretty'

 {

   "cluster_name" : "es",

   "status" : "green",

   "timed_out" : false,

   "number_of_nodes" : 3,

   "number_of_data_nodes" : 3,

   "active_primary_shards" : 5,

   "active_shards" : 10,

   "relocating_shards" : 0,

   "initializing_shards" : 0,

   "unassigned_shards" : 0,

   "delayed_unassigned_shards" : 0,

   "number_of_pending_tasks" : 0,

   "number_of_in_flight_fetch" : 0,

   "task_max_waiting_in_queue_millis" : 0,

   "active_shards_percent_as_number" : 100.0

 }

 #status=green表示服务正常
三、安装kibana
1、修改配置文件
 cd /home/app/elk/kibana-7.3.2-linux-x86_64/config

 vim kibana.yml

 # 配置kibana的端口

 server.port: 5601

 # 配置监听ip

 server.host: "192.168.43.16"

 # 配置es服务器的ip,如果是集群则配置该集群中主节点的ip

 elasticsearch.hosts: "http://192.168.43.16:9200/"

 # 配置kibana的日志文件路径,不然默认是messages里记录日志

 logging.dest:/home/app/elk/kibana-7.3.2-linux-x86_64/logs/kibana.log
2、启动kibana
nohup /home/app/elk/kibana-7.3.2-linux-x86_64/bin/kibana &
三、安装filebeat(192.168.43.19上事先跑了jumpserver服务)
本次实验我们在192.168.43.19上安装filebeat单独对nginx的访问日志和错误日志进行采集,网上有关于发送json格式的配置,在此为了练习grok,直接发送原格式进行配置
1、下载filebeat
 wget https://artifacts.elastic.co/downloads/beats/filebeat/filebeat-7.3.2-linux-x86_64.tar.gz

 mkdir -p /opt/software

 tar -zxvf filebeat-7.3.2-linux-x86_64.tar.gz -C /opt/software
2、配置filebeat.yml
 vim /opt/software/filebeat-7.3.2/filebeat.yml

 #=========================== Filebeat inputs =============================

 filebeat.inputs:

 - type: log

   paths:

    - /var/log/nginx/access.log

   fields:

    log_source: nginx-access

 - type: log

   paths:

    - /var/log/nginx/error.log

   fields:

    log_source: nginx-error

 #============================== Dashboards =====================================

 setup.dashboards.enabled: false

 #============================== Kibana =====================================

 #添加libana仪表盘

 setup.kibana:

   host: "192.168.43.16:5601"

 #----------------------------- Logstash output --------------------------------

 output.logstash:

   # The Logstash hosts

   hosts: ["192.168.43.16:5044"]
3、启动filebeat
 cd /opt/software/filebeat-7.3.2

 nohup ./filebeat -c filebeat.yml &
四、安装logstash
1、创建logstash.conf文件
 vim /home/app/elk/logstash-7.3.2/config/logstash.conf

 input {

   beats {

     port => 5044

   }

 }

 filter {

   if [fields][log_source]=="nginx-access"{

     grok {

       match => {

         "message" => '%{IP:clientip}\s*%{DATA}\s*%{DATA}\s*\[%{HTTPDATE:requesttime}\]\s*"%{WORD:requesttype}.*?"\s*%{NUMBER:status:int}\s*%{NUMBER:bytes_read:int}\s*"%{DATA:requesturl}"\s*%{QS:ua}'

      }

       overwrite => ["message"]

     }

   }

   if [fields][log_source]=="nginx-error"{

     grok {

       match => {

         "message" => '(?<time>.*?)\s*\[%{LOGLEVEL:loglevel}\]\s*%{DATA}:\s*%{DATA:errorinfo},\s*%{WORD}:\s*%{IP:clientip},\s*%{WORD}:%{DATA:server},\s*%{WORD}:\s*%{QS:request},\s*%{WORD}:\s*%{QS:upstream},\s*%{WORD}:\s*"%{IP:hostip}",\s*%{WORD}:\s*%{QS:referrer}'

       }

       overwrite => ["message"]

     }

   }

 }

 output {

   if [fields][log_source]=="nginx-access"{

     elasticsearch {

       hosts => ["http://192.168.43.16:9200"]

       action => "index"

       index => "nginx-access-%{+YYYY.MM.dd}"

    }

   }

   if [fields][log_source]=="nginx-error"{

     elasticsearch {

       hosts => ["http://192.168.43.16:9200"]

       action => "index"

       index => "nginx-error-%{+YYYY.MM.dd}"

    }

   }

   stdout { codec => rubydebug }

 }
2、启动logstash
/home/app/elk/logstash-7.3.2/bin/logstash -f /home/app/elk/logstash-7.3.2/config/logstash.conf
六、登陆kibana平台
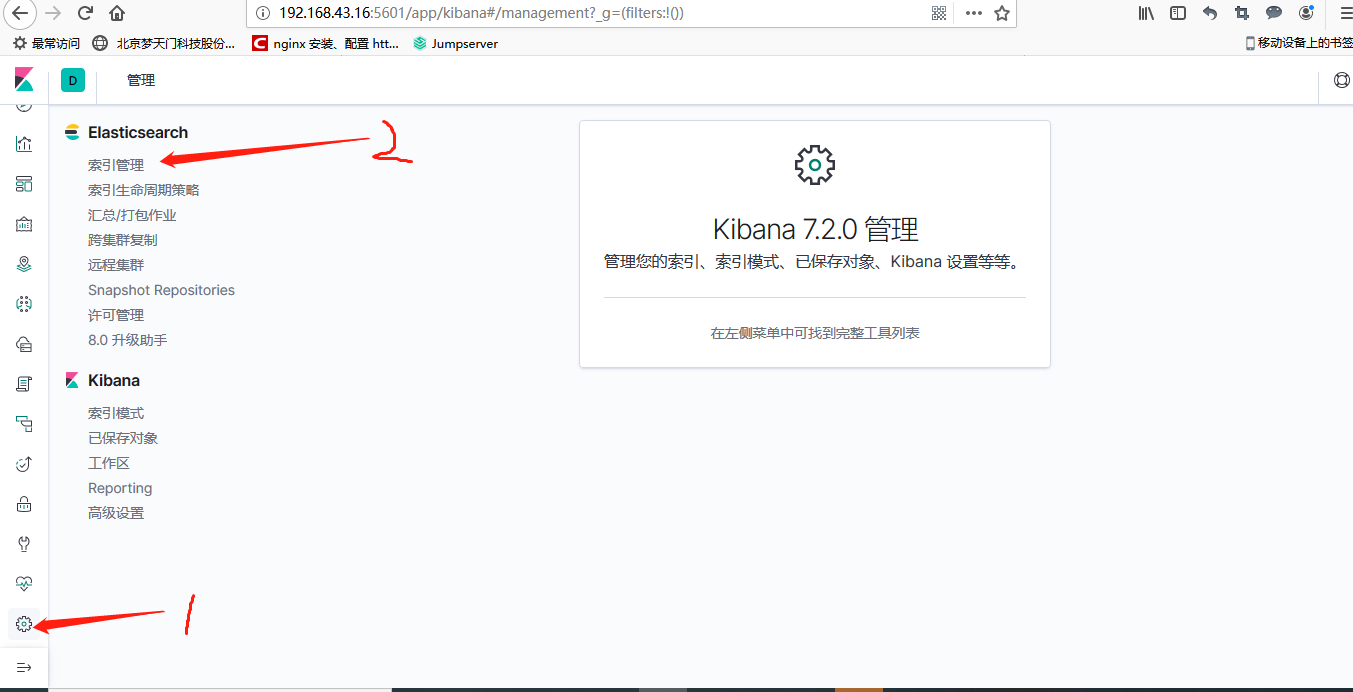
分别点击管理--》索引管理,这时候就能看到nginx的访问日志和错误日志的数据了
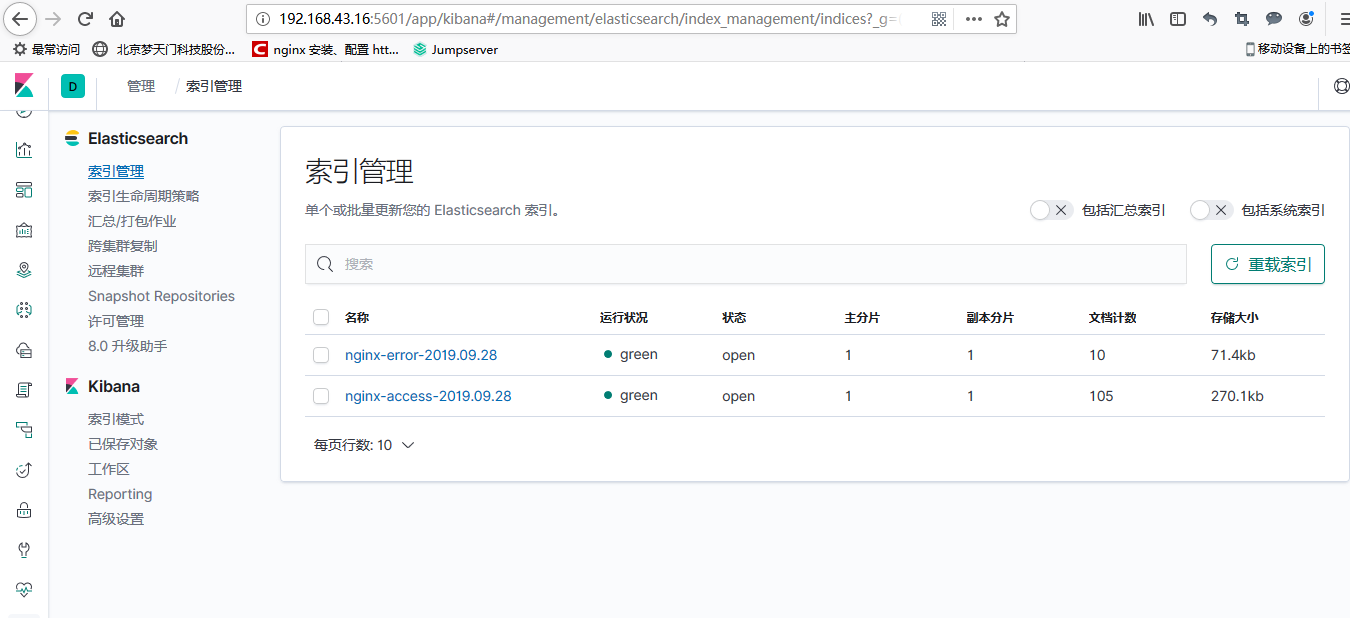
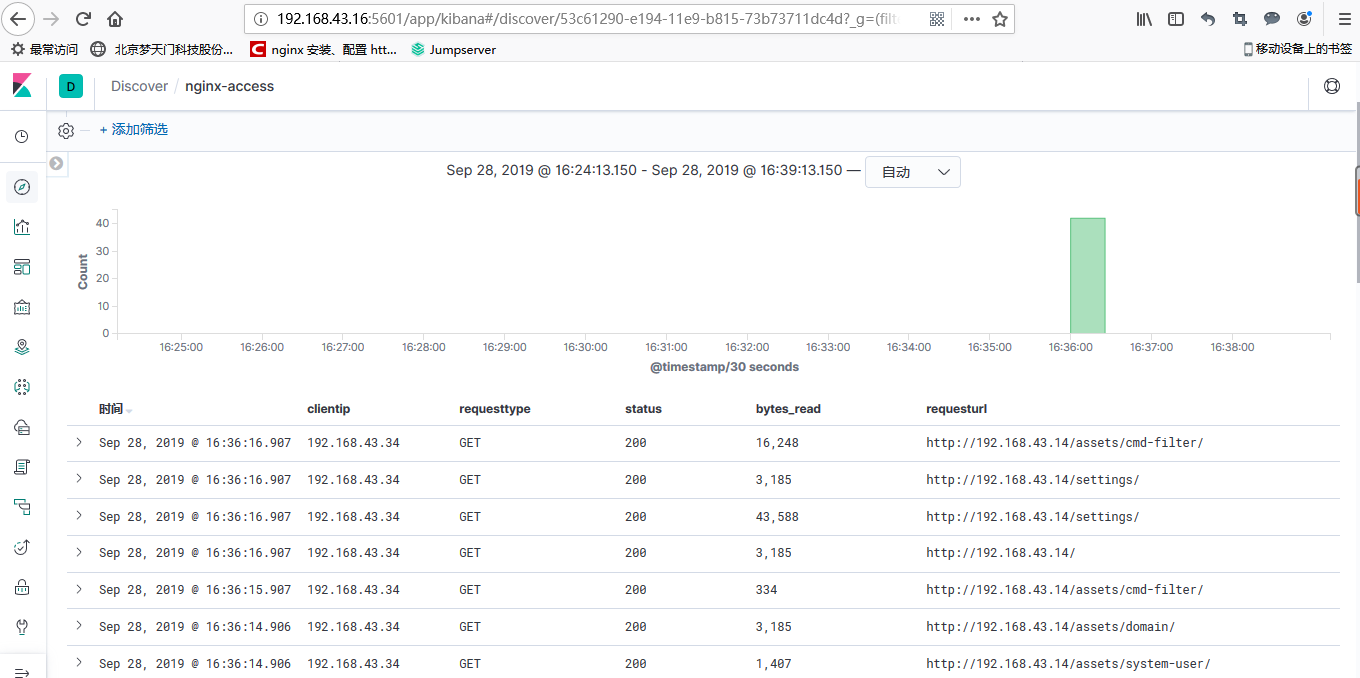
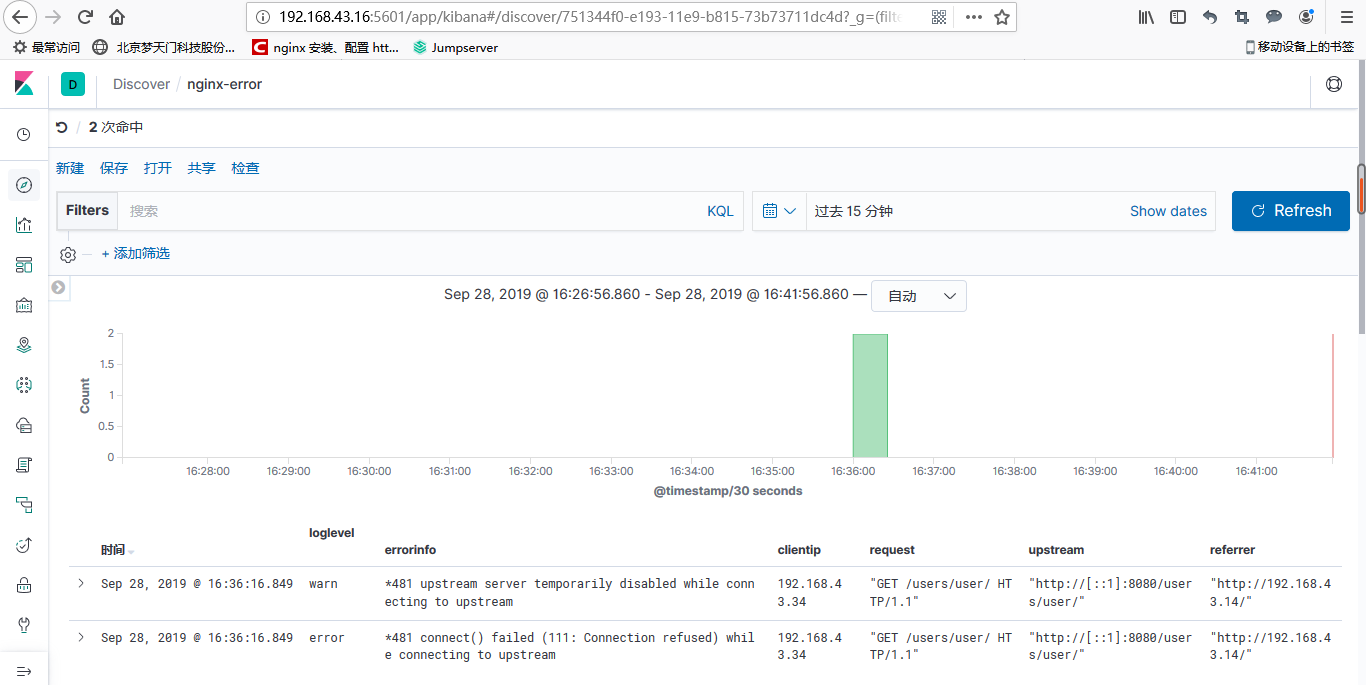
接下来创建索引,分别对访问日志和错误日志建立索引,建立完之后点击discover,就能看到日志数据了
nginx-access
nginx-error
参考文档:
https://elkguide.elasticsearch.cn/logstash/plugins/filter/mutate.html
ELK7.3实战安装配置文档的更多相关文章
- azkaban编译安装配置文档
azkaban编译安装配置文档 参考官方文档: http://azkaban.github.io/azkaban/docs/latest/ azkaban的配置文件说明:http://azkaban. ...
- Oracle12C安装配置文档
Oracle12C安装配置文档 Oracle12C安装配置文档 准备软件: 开始安装: 打开从官网下载下来的两个压缩包,进行解压 打开解压好的后缀为2of2的文件夹找到路径为database下的“ ...
- IDEA2018.1安装配置文档
一.软件安装 1. 下载地址: https://www.jetbrains.com/idea/download/#section=windows 2. 安装: 点击.exe,选择安装路径,点击next ...
- ELK6.x_Kafka 安装配置文档
1. 环境描述 1.1. 环境拓扑 如上图所示:Kafka为3节点集群负责提供消息队列,ES为3节点集群.日志通过logstash或者filebeat传送至Kafka集群,再通过logstash发 ...
- RHEL6-HA集群在VMware虚拟机环境安装配置文档
(一)系统环境描述 本文档基于RHEL6u5 系统安装,配置为2节点高可用集群,节点为两台VMware虚拟机. 也可参考http://blog.51cto.com/ty1992/1325327 (二) ...
- MySQL5.6.36 linux rpm包安装配置文档
一.卸载自带mysql,删除MySQL的lib库,服务文件 [root@localhost ~]#rpm -qa|grep mysql qt-mysql-4.6.2-26.el6_4.x86_64 m ...
- Weblate 2.11安装配置文档
一.系统环境: OS:CentOS 6.8 x64 Minimal HostName:Weblate IP:192.168.75.153 Python:2.7.13 pip:9.0.1 Weblate ...
- ganlia安装配置文档
gangliaz在ubuntu中安装和配置很简单 1. 服务器端安装 sudo apt-get install ganglia-monitor ganglia-webfrontend rrdtool ...
- WebLogic12C安装配置文档
jdk版本:1.8; jdk安装路径不准有空格 JDK安装: jdk版本:1.8; jdk安装路径不准有空格 WebLogic安装: 解压安装包 解压JAR 找到fmw_12.2.1.3.0_wls\ ...
随机推荐
- Codeforces 976F
题意略. 思路:为了保证每个点都有至少k条边覆盖,我们可以让二分图的左半边与源点s相连,连容量为indegree[i] - k的边(如果正着想不好想,我们可以想它的反面, 限制它反面的上限,从而保证我 ...
- Linux 防火墙开放、查询、关闭端口
1. 开放指定端口 firewall-cmd --zone=public --add-port=5121/tcp --permanent # --permanent 永久生效,如果不加此条,重启后该命 ...
- [Python] Django框架入门2——深入模型
说明: 本文主要深入了解模型(models.py),涉及ORM简介.模型定义.模型成员.模型查询.自连接等.需要一定基础,可以先走一走基本入门流程. 附录一使用mysql数据库,附录二Django开发 ...
- 欧几里得(Euclid)与拓展的欧几里得算法
欧几里得(Euclid)与拓展的欧几里得算法 欧几里得(Euclid)与拓展的欧几里得算法 欧几里得算法 原理 实现 拓展的欧几里得算法 原理 递归求解 迭代求解 欧几里得算法 原理 欧几里得算法是一 ...
- Django 项目创建到启动(最全最详细的第一个项目)
一.前言 (一).概述 Python下有许多款不同的 Web 框架.Django是重量级选手中最有代表性的一位.许多成功的网站和APP都基于Django. Django是一个开放源代码的Web应用框架 ...
- HashMap原理。图文并茂式解读。这些注意点你一定还不了解
目录 概述 属性详解 table entrySet size modCount threshold.loadFactor 源码知识点必备 getGenericInterfaces和getInterfa ...
- Codeforces Round #481 (Div. 3) B. File Name
题目地址:http://codeforces.com/contest/978/problem/B 题解:一串文件名里不能出现连续的xxx,询问进行几次操作后,文件名才不会出现xxx. 方法:只要遍历一 ...
- 【Offer】[33] 【二叉搜索树的后序遍历序列】
题目描述 思路分析 测试用例 Java代码 代码链接 题目描述 输入一个整数数组,判断该数组是不是某二叉搜索树的后序遍历结果.如果是则返回true, 否则返回false. 假设输入的数组的任意两个数字 ...
- Win7下部署Lepus企业级MySQL数据库监控
从官网下载(http://www.lepus.cc/soft/17)安装包后,解压到phpStudy的www目录下: 打开phpStudy管理界面,找到站点管理,并新增站点: 在浏览器里面打开后,报此 ...
- Spring Boot2 系列教程(四)理解Spring Boot 配置文件 application.properties
在 Spring Boot 中,配置文件有两种不同的格式,一个是 properties ,另一个是 yaml . 虽然 properties 文件比较常见,但是相对于 properties 而言,ya ...