
[linux] tcpdump抓包案例
1.常见参数

tcpdump -i eth0 -nn -s0 -v port 80

-i  选择监控的网卡

-nn 不解析主机名和端口号,捕获大量数据,名称解析会降低解析速度

-s0  捕获长度无限制

-v  增加输出中显示的详细信息量

port 80 端口过滤器,只捕获80端口的流量,通常是HTTP

2.

tcpdump -A -s0 port 80

-A 输出ASCII数据

-X 输出十六进制数据和ASCII数据

3.

tcpdump -i eth0 udp

udp 过滤器,只捕获udp数据

proto 17 协议17等效于udp

proto 6  等效于tcp

4.

tcpdump -i eth0 host 10.10.1.1

host 过滤器,基于IP地址过滤

5.

tcpdump -i eth0 dst 10.105.38.204

dst 过滤器,根据目的IP过滤

src 过滤器,根据来源IP过滤

6.

tcpdump -i eth0 -s0 -w test.pcap

-w 写入一个文件,可以在Wireshark中分析

7.

tcpdump -i eth0 -s0 -l port 80 | grep 'Server:'

-l 配合一些管道命令的时候例如grep

8.

组合过滤

and or &&

or or ||

not or !

9.

快速提取HTTP UA

tcpdump -nn -A -s1500 -l | grep "User-Agent:"

使用egrep 匹配 UA和Host

tcpdump -nn -A -s1500 -l | egrep -i 'User-Agent:|Host:'

10.

匹配GET的数据包

tcpdump -s 0 -A -vv 'tcp[((tcp[12:1] & 0xf0) >> 2):4] = 0x47455420'

匹配POST包,POST的数据可能不在包里

tcpdump -s 0 -A -vv 'tcp[((tcp[12:1] & 0xf0) >> 2):4] = 0x504f5354'

11.

匹配HTTP请求头

tcpdump -s 0 -v -n -l | egrep -i "POST /|GET /|Host:"

匹配一些POST的数据

tcpdump -s 0 -A -n -l | egrep -i "POST /|pwd=|passwd=|password=|Host:"

匹配一些cookie信息

tcpdump -nn -A -s0 -l | egrep -i 'Set-Cookie|Host:|Cookie:'

12.

捕获DNS请求和响应

tcpdump -i eth0 -s0 port 53

13.

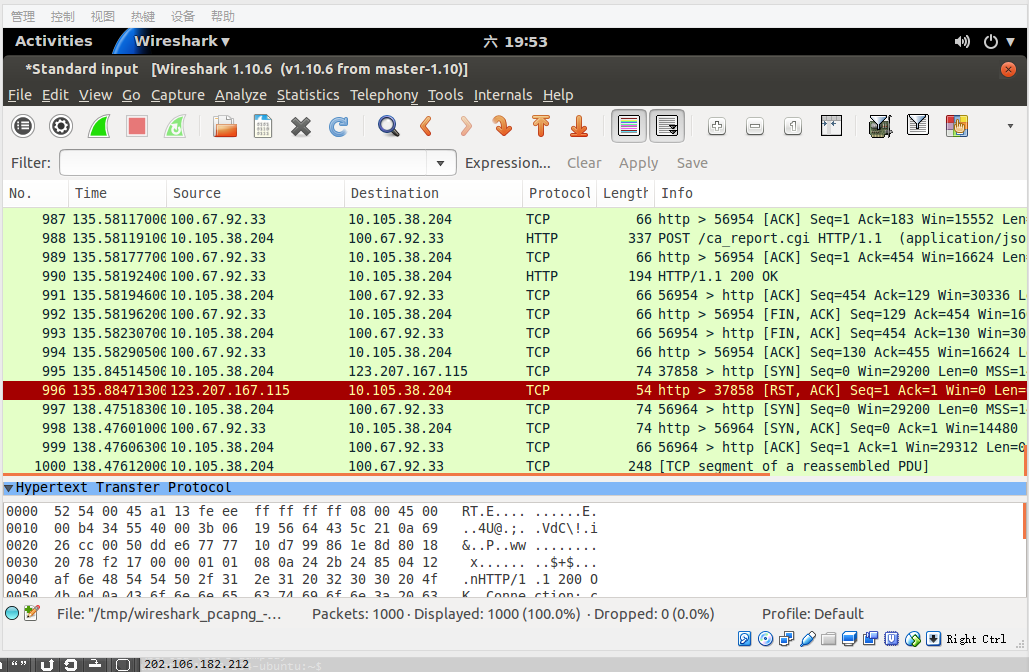
使用tcpdump捕获并在Wireshark中查看

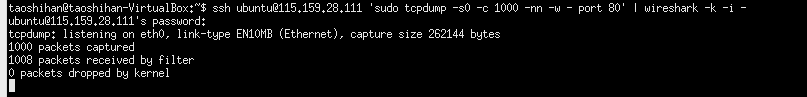
使用ssh远程连接服务器执行tcpdump命令,并在本地的wireshark分析

ssh root@remotesystem 'tcpdump -s0 -c 1000 -nn -w - not port 22' | wireshark -k -i -

ssh ubuntu@115.159.28.111 'sudo tcpdump -s0 -c 1000 -nn -w - not port 22' | wireshark -k -i -

14.

配合shell获取最高的IP数

tcpdump -nnn -t -c 200 | cut -f 1,2,3,4 -d '.' | sort | uniq -c | sort -nr | head -n 20

15.捕获DHCP的请求和响应

tcpdump -v -n port 67 or 68
[linux] tcpdump抓包案例的更多相关文章
- 019 Linux tcpdump 抓包案例入门可真简单啊?
目录 1 tcpdump 是什么? 2 tcpdump 常用命令参数 3 tcpdump 抓包wss,配合Wireshark分析 4 tcpdump 抓包白度,配合Wireshark分析) 5 tcp ...
- linux tcpdump 抓包
tcpdump是linux命令行下常用的的一个抓包工具,记录一下平时常用的方式,测试机器系统是ubuntu 12.04. tcpdump的命令格式 tcpdump的参数众多,通过man tcpdump ...
- linux tcpdump抓包,wireshark实时解析
转自: http://www.freebuf.com/articles/wireless/6517.html 由于CentOS7上yum安装的wireshark对CoAP的解析支持不太完善,而我w ...
- linux tcpdump抓包
tcpdump 默认抓取第一个网卡的所有数据包 tcpdump -i eth0 指定网卡 tcpdump host 10.10.10.10 指定主机名或ip地址 tcpdump host 10.10. ...
- linux tcpdump抓包Post请求
tcpdump -s 0 -A 'tcp dst port 80 and (tcp[((tcp[12:1] & 0xf0) >> 2):4] = 0x504f5354)' -w f ...
- linux使用tcpdump抓包工具抓取网络数据包,多示例演示
tcpdump是linux命令行下常用的的一个抓包工具,记录一下平时常用的方式,测试机器系统是ubuntu 12.04. tcpdump的命令格式 tcpdump的参数众多,通过man tcpdump ...
- Linux下面如何用tcpdump抓包
很多时候我们的系统部署在Linux系统上面,在一些情况下定位问题就需要查看各个系统之间发送数据报文是否正常,下面我就简单讲解一下如何使用tcpdump抓包 tcpdump是Linux下面的一个开源的抓 ...
- Linux系统诊断必备技能之二:tcpdump抓包工具详解
一.简述 TcpDump可以将网络中传送的数据包完全截获下来提供分析.它支持针对网络层.协议.主机.网络或端口的过滤,并提供and.or.not等逻辑语句来帮助你去掉无用的信息. Linux作为网络服 ...
- linux下抓包学习--tcpdump的使用
一.为什么需要学这个 很多时候,开发环境上不会出现问题.但在测试或者现场时,总是会有很多莫名其妙的问题. 这时候,能在出问题的环境上,开启抓包,然后再去重现问题的话,这时候,就可以拿到第一手的资料了. ...
随机推荐
- 12-Python操作json
1.概述 Python操作json文件在测试中会经常用到,那么python怎么操作json文件呢,今天就来简单了解一下.Python中提供了dumps.dump.loads.load,用于字符串 和 ...
- day21_雷神_django第四天
django第四天 1.form组件 解决两个事情: 不想重复提交,数据重置: 校验规则 流程: (1) 创建form组件对应的类,比如LoginForm (2) views.login: if ge ...
- OpenFlow学习笔记
Software-Defined Networking Network intelligence is (logically) centralized in software-based SDN co ...
- MySQL 每秒 570000 的写入,如何实现?
阅读本文大概需要 2.8 分钟. 来源:http://t.cn/E2TbCg5 一.需求 一个朋友接到一个需求,从大数据平台收到一个数据写入在20亿+,需要快速地加载到MySQL中,供第二天业务展示使 ...
- Spark基础-scala学习(八、隐式转换与隐式参数)
大纲 隐式转换 使用隐式转换加强现有类型 导入隐式转换函数 隐式转换的发生时机 隐式参数 隐式转换 要实现隐式转换,只要程序可见的范围内定义隐式转换函数即可.Scala会自动使用隐式转换函数.隐式转换 ...
- redis info 详解
# Server(服务器信息)redis_version:3.0.6 #redis服务器版本redis_git_sha1:00000000 ...
- 几种归一化方法的概念及python实现
一 (0,1)标准化: 这是最简单也是最容易想到的方法,通过遍历feature vector里的每一个数据,将Max和Min的记录下来,并通过Max-Min作为基数(即Min=0,Max=1)进行数据 ...
- Elasticsearch基础教程分享
基础及相关资料 首先我们先了解一下什么是Elastisearch,Elasticsearch(简称es)是一个基于Lucene库的搜索引擎.它提供了一个分布式.支持多租户的全文搜索引擎,具有HTTP ...
- node-sqlite3 学习笔记
* 使用sqlite3持久化数据 * 需求:把一个数组中的每个对象,每个对象中的属性,存到xxx.db文件中去,像数据库一样的去操作它 * 功能:1. 创建数据库(数据库存在的话,那就直接打开) * ...
- python常用库函数 - 备忘
基础库 1. 正则表达式:re 符号 ()小括号 -- 分组 []中括号 -- 字符类,匹配所包含的任一字符 #注:字符集合把[]里面的内容当作普通字符!(-\^除外) {}大括号 -- 限定匹配次数 ...