
8.drf-序列化器
在序列化类中,如果想使用request,则可以通过self.context['request']获取
序列化器的主要由两大功能
- 对请求的数据进行校验(底层调用的是Django的Form和ModelForm)
- 对数据库查询的数据进行序列化
1.数据的校验
注意自定义的钩子函数中的参数value,对于FK或者M2M的字段,是一个对象而不是文本
1.1Serializer
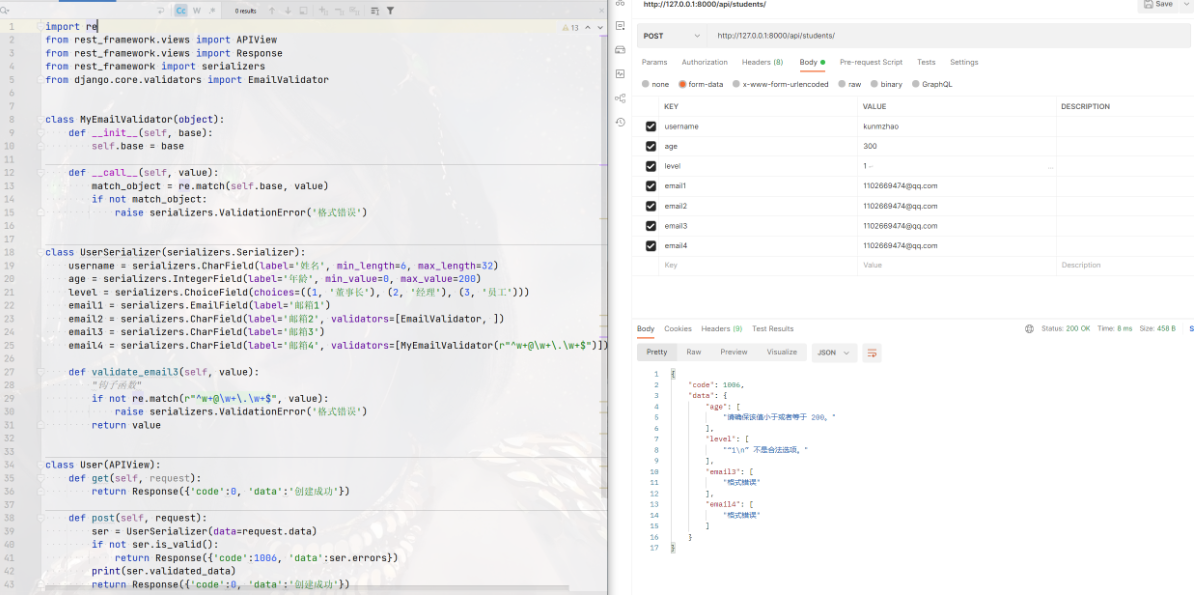
基于Serializer类,类似Django中的Form
import re

from rest_framework.views import APIView

from rest_framework.views import Response

from rest_framework import serializers

from django.core.validators import EmailValidator

class MyEmailValidator(object):

    def __init__(self, base):

        self.base = base

    def __call__(self, value):

        match_object = re.match(self.base, value)

        if not match_object:

            raise serializers.ValidationError('格式错误')

class UserSerializer(serializers.Serializer):

    username = serializers.CharField(label='姓名', min_length=6, max_length=32)

    age = serializers.IntegerField(label='年龄', min_value=0, max_value=200)

    level = serializers.ChoiceField(choices=((1, '董事长'), (2, '经理'), (3, '员工')))

    email1 = serializers.EmailField(label='邮箱1')

    email2 = serializers.CharField(label='邮箱2', validators=[EmailValidator, ])

    email3 = serializers.CharField(label='邮箱3')

    email4 = serializers.CharField(label='邮箱4', validators=[MyEmailValidator(r"^w+@\w+\.\w+$")])

    def validate_email3(self, value):

        "钩子函数"

        if not re.match(r"^w+@\w+\.\w+$", value):

            raise serializers.ValidationError('格式错误')

        return value

class User(APIView):

    def get(self, request):

        return Response({'code':0, 'data':'创建成功'})

    def post(self, request):

        ser = UserSerializer(data=request.data)

        if not ser.is_valid():

            return Response({'code':1006, 'data':ser.errors})

        print(ser.validated_data)

        return Response({'code':0, 'data':'创建成功'})
1.2 ModelSerializer
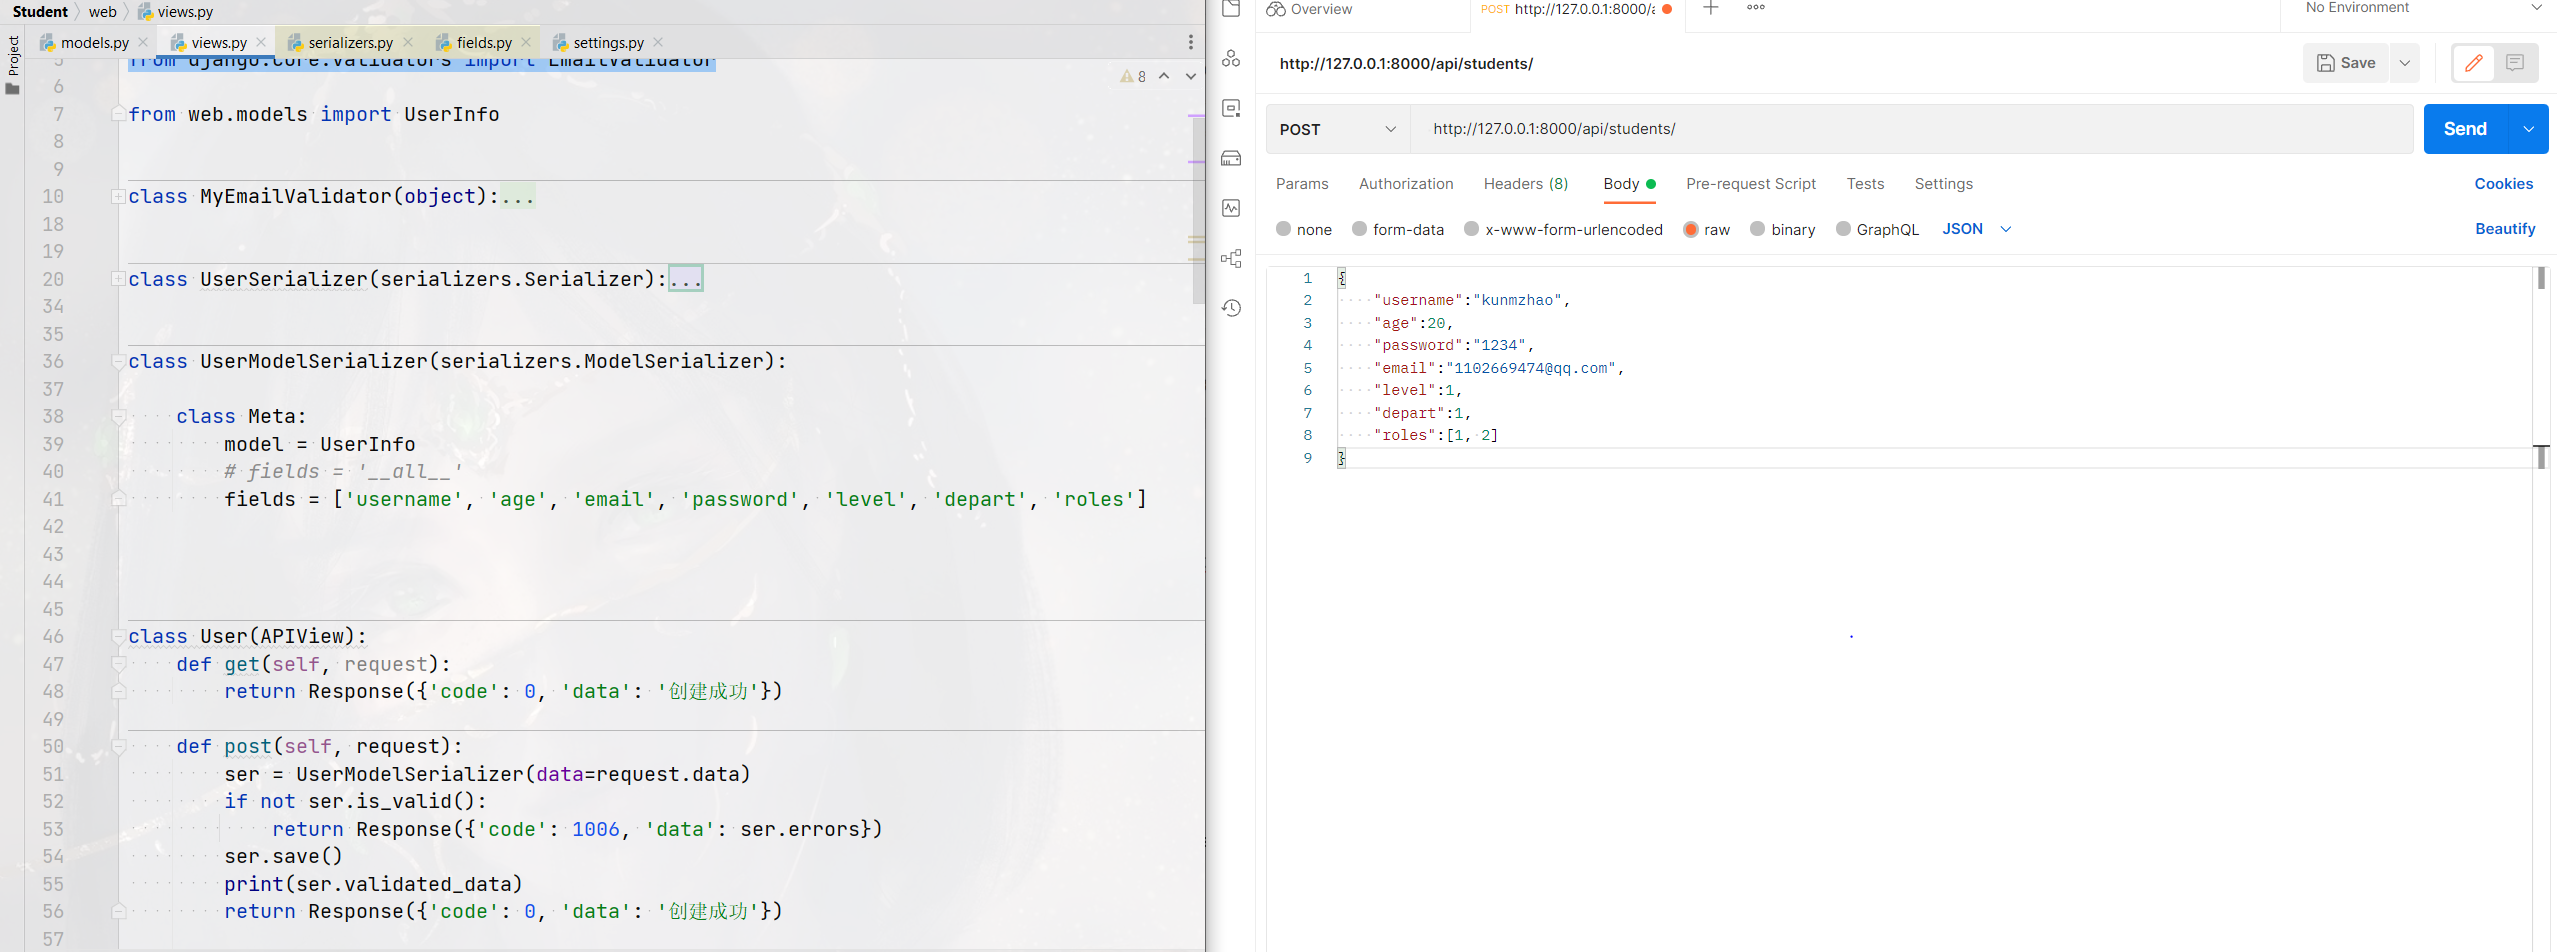
基于ModelSerializer类,类似Django中的ModelForm
import re

from rest_framework.views import APIView

from rest_framework.views import Response

from rest_framework import serializers

class UserModelSerializer(serializers.ModelSerializer):

    class Meta:

        model = UserInfo

        # fields = '__all__'

        fields = ['username', 'age', 'email', 'password', 'level', 'depart', 'roles']

class User(APIView):

    def get(self, request):

        return Response({'code': 0, 'data': '创建成功'})

    def post(self, request):

        ser = UserModelSerializer(data=request.data)

        if not ser.is_valid():

            return Response({'code': 1006, 'data': ser.errors})

        ser.save()

        print(ser.validated_data)

        return Response({'code': 0, 'data': '创建成功'})
2.序列化
通过ORM从数据库中获取QuerySet或者对象,然后序列化为json格式的数据
模型类
from django.db import models

# Create your models here.

class Role(models.Model):

    title = models.CharField(verbose_name='名称', max_length=32)

class Department(models.Model):

    title = models.CharField(verbose_name='名称', max_length=32)

class UserInfo(models.Model):

    level_choices = ((1, '普通会员'), (2, 'VIP'), (3, 'SVIP'))

    level = models.IntegerField(verbose_name='级别', choices=level_choices, default=1)

    username = models.CharField(verbose_name='用户名', max_length=32)

    password = models.CharField(verbose_name='密码', max_length=32)

    age = models.IntegerField(verbose_name='年龄', default=18)

    email = models.CharField(verbose_name='邮箱', max_length=64)

    token = models.CharField(verbose_name='TOKEN', max_length=64, null=True, blank=True)

    depart = models.ForeignKey(verbose_name='部门', to='Department', null=True, blank=True, on_delete=models.CASCADE)

    roles = models.ManyToManyField(verbose_name='角色', to="Role")
2.1 基本使用
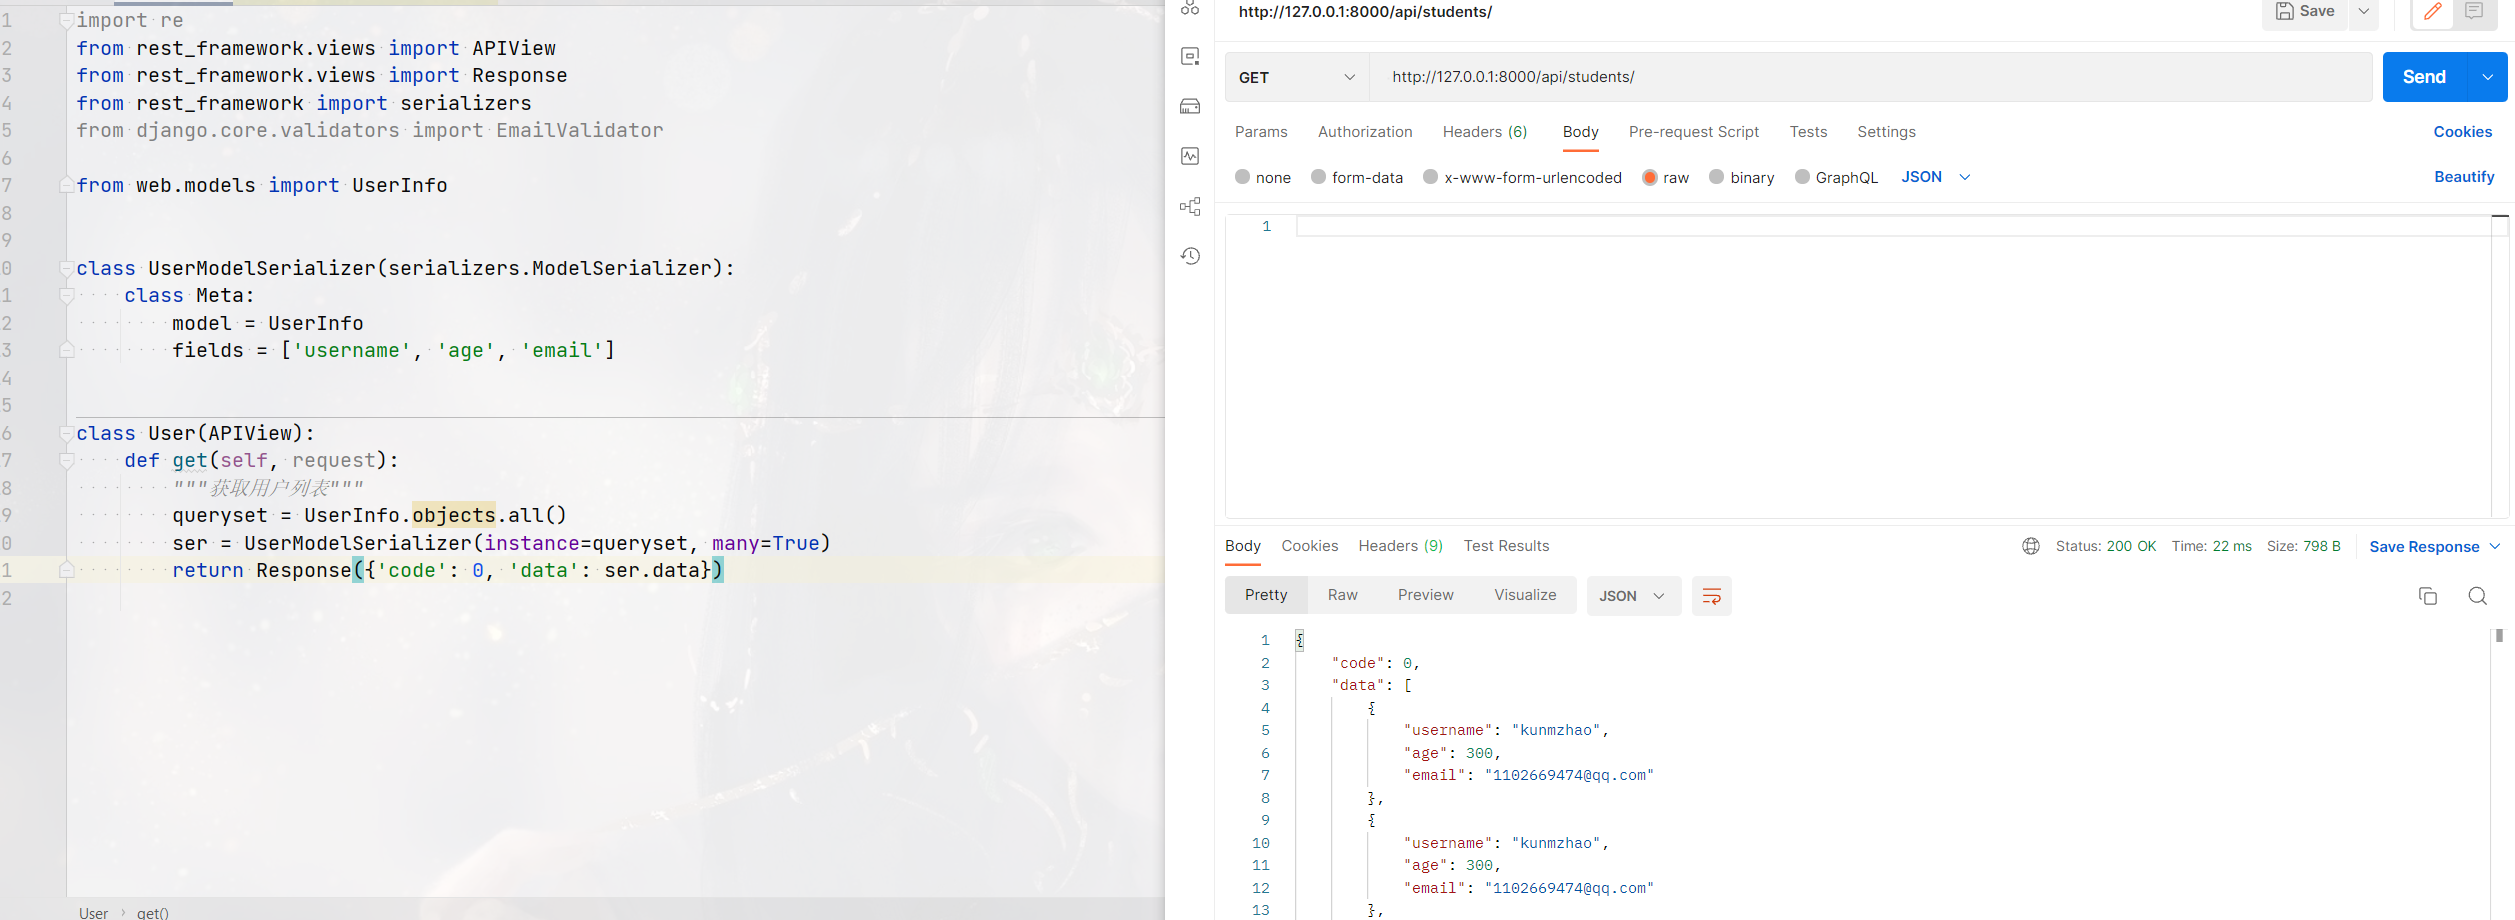
序列化的是一个queryset,则many=True
序列化的是一个对象,则many=False
视图类
from rest_framework.views import APIView

from rest_framework.views import Response

from rest_framework import serializers

from web.models import UserInfo

class UserModelSerializer(serializers.ModelSerializer):

    class Meta:

        model = UserInfo

        fields = ['username', 'age', 'email']

class User(APIView):

    def get(self, request):

        """获取用户列表"""

        queryset = UserInfo.objects.all()

        ser = UserModelSerializer(instance=queryset, many=True)

        return Response({'code': 0, 'data': ser.data})
2.2 自定义字段
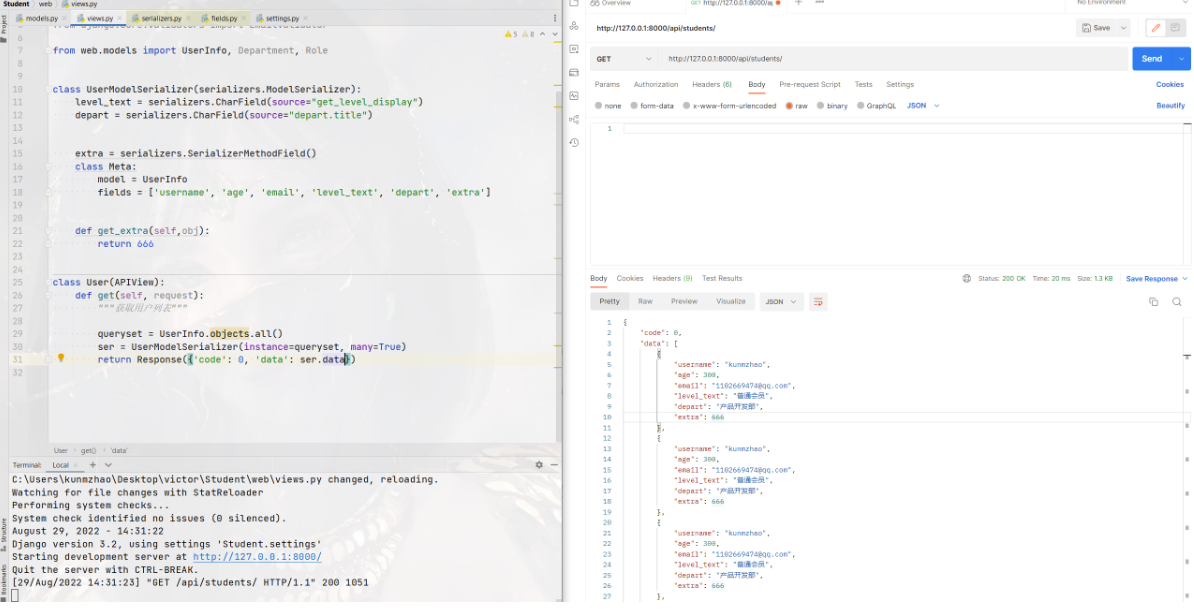
将数据库中的choice字段显示中文,如level_text
将ForeignKey字段显示,如depart
自定义字段,如extra,
如果类中自定义的字段名和数据库的一样,则覆盖掉数据库的字段,如depart
extra = serializers.SerializerMethodField()

def get_extra(self,obj):

        return 666
 1 from rest_framework.views import APIView

 2 from rest_framework.views import Response

 3 from rest_framework import serializers

 4 from django.core.validators import EmailValidator

 5

 6 from web.models import UserInfo, Department, Role

 7

 8

 9 class UserModelSerializer(serializers.ModelSerializer):

10     level_text = serializers.CharField(source="get_level_display")

11     depart = serializers.CharField(source="depart.title")

12

13

14     extra = serializers.SerializerMethodField()

15     class Meta:

16         model = UserInfo

17         fields = ['username', 'age', 'email', 'level_text', 'depart', 'extra']

18

19

20     def get_extra(self,obj):

21         return 666

22

23

24 class User(APIView):

25     def get(self, request):

26         """获取用户列表"""

27

28         queryset = UserInfo.objects.all()

29         ser = UserModelSerializer(instance=queryset, many=True)

30         return Response({'code': 0, 'data': ser.data})
2.3 序列化的嵌套
在一个序列化类中,可以嵌套另外一个序列化类
视图
import re

from rest_framework.views import APIView

from rest_framework.views import Response

from rest_framework import serializers

from django.core.validators import EmailValidator

from web.models import UserInfo, Department, Role

class DepartModelSerializer(serializers.ModelSerializer):

    class Meta:

        model = Department

        fields = '__all__'

class RoleModelSerializer(serializers.ModelSerializer):

    class Meta:

        model = Role

        fields = '__all__'

class UserModelSerializer(serializers.ModelSerializer):

    depart = DepartModelSerializer()

    roles = RoleModelSerializer(many=True)

    class Meta:

        model = UserInfo

        fields = ['username', 'age', 'email', 'depart', 'roles']

class User(APIView):

    def get(self, request):

        """获取用户列表"""

        queryset = UserInfo.objects.all()

        ser = UserModelSerializer(instance=queryset, many=True)

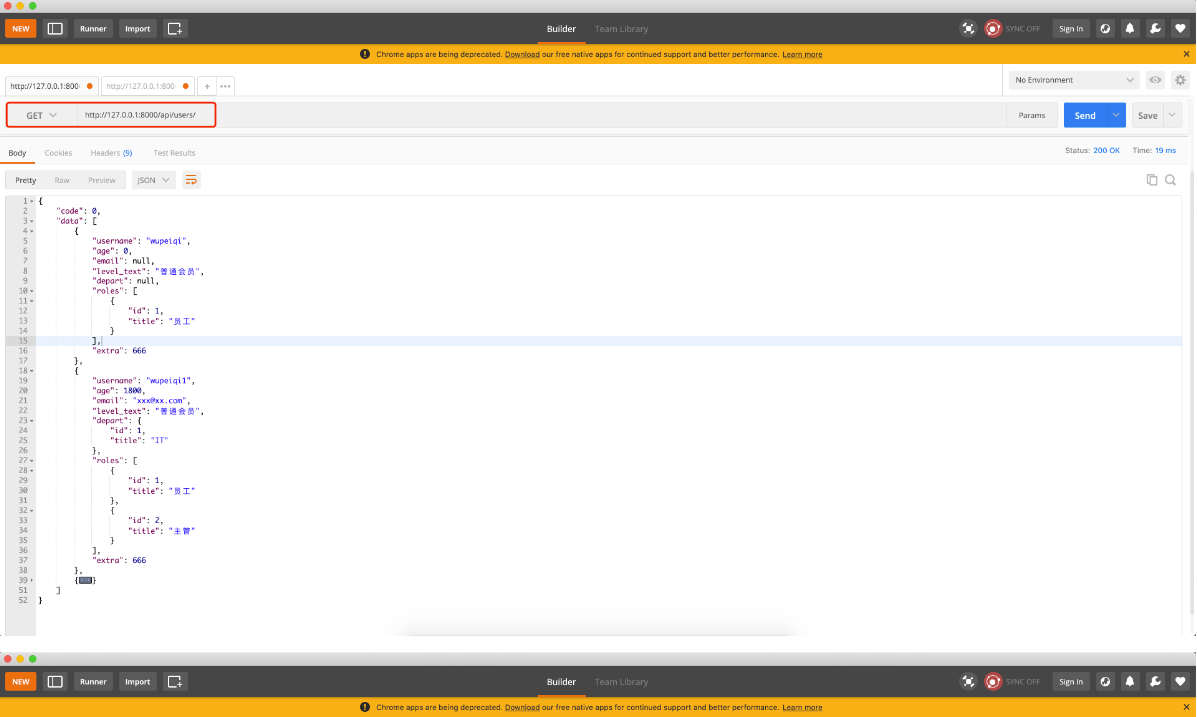
        return Response({'code': 0, 'data': ser.data})
3.数据校验&序列化
有时候我们的序列化类可能既要序列化数据,也要校验数据,并且这是常有的,我们就需要给字段设置只读,只写或者可读可写来决定某个字段在序列化或者校验时是否使用本身
- read_only= True
- write_only = True
- 即可读也可写
注意:
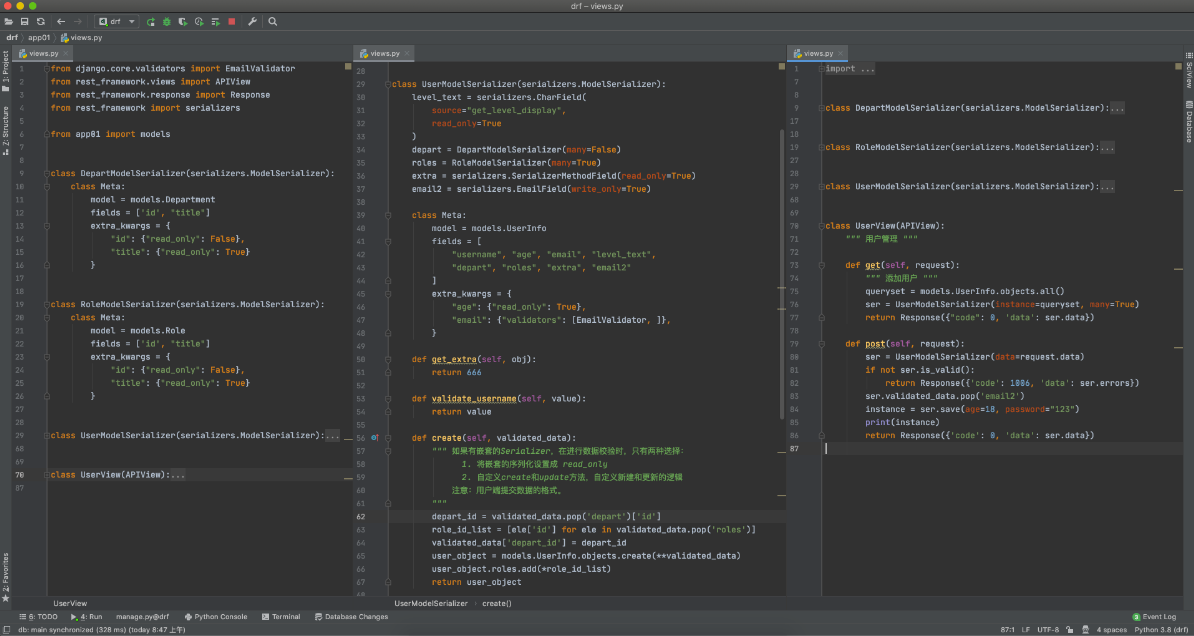
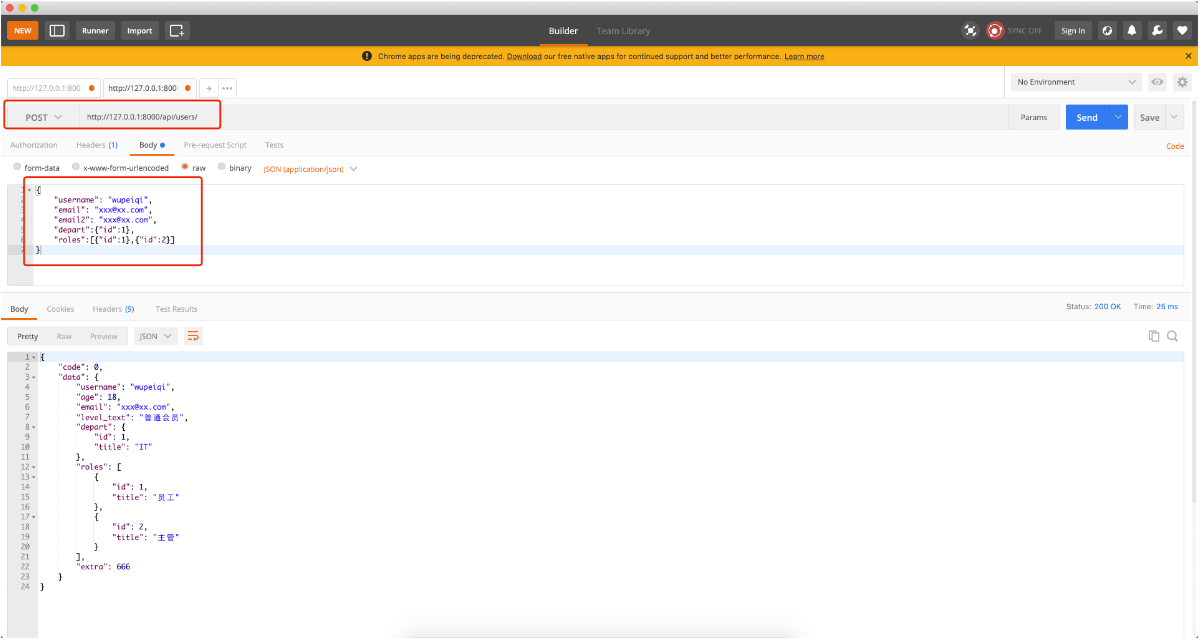
如果有嵌套的Serializer,在进行数据校验时,只有两种选择:
1. 将嵌套的序列化设置成 read_only
2. 自定义create和update方法,自定义新建和更新的逻辑
4.源码分析
4.1 类的定义

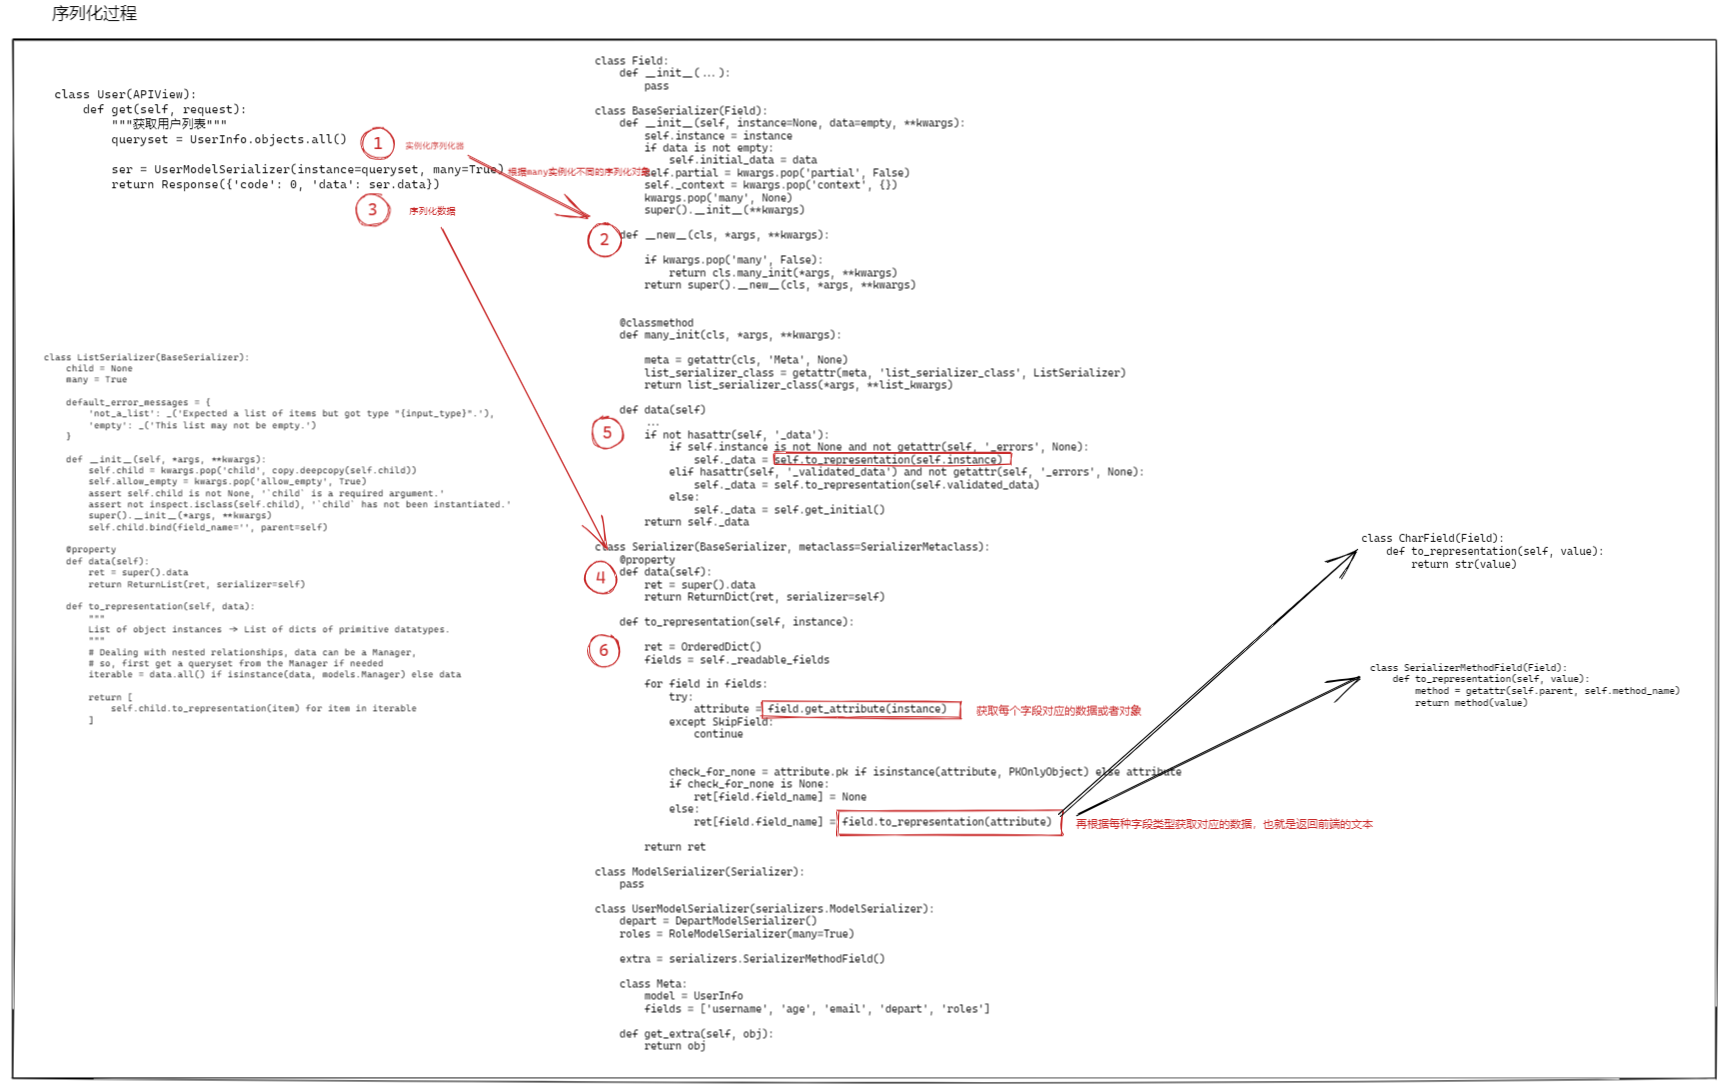
4.2 序列化
4.3 数据检验
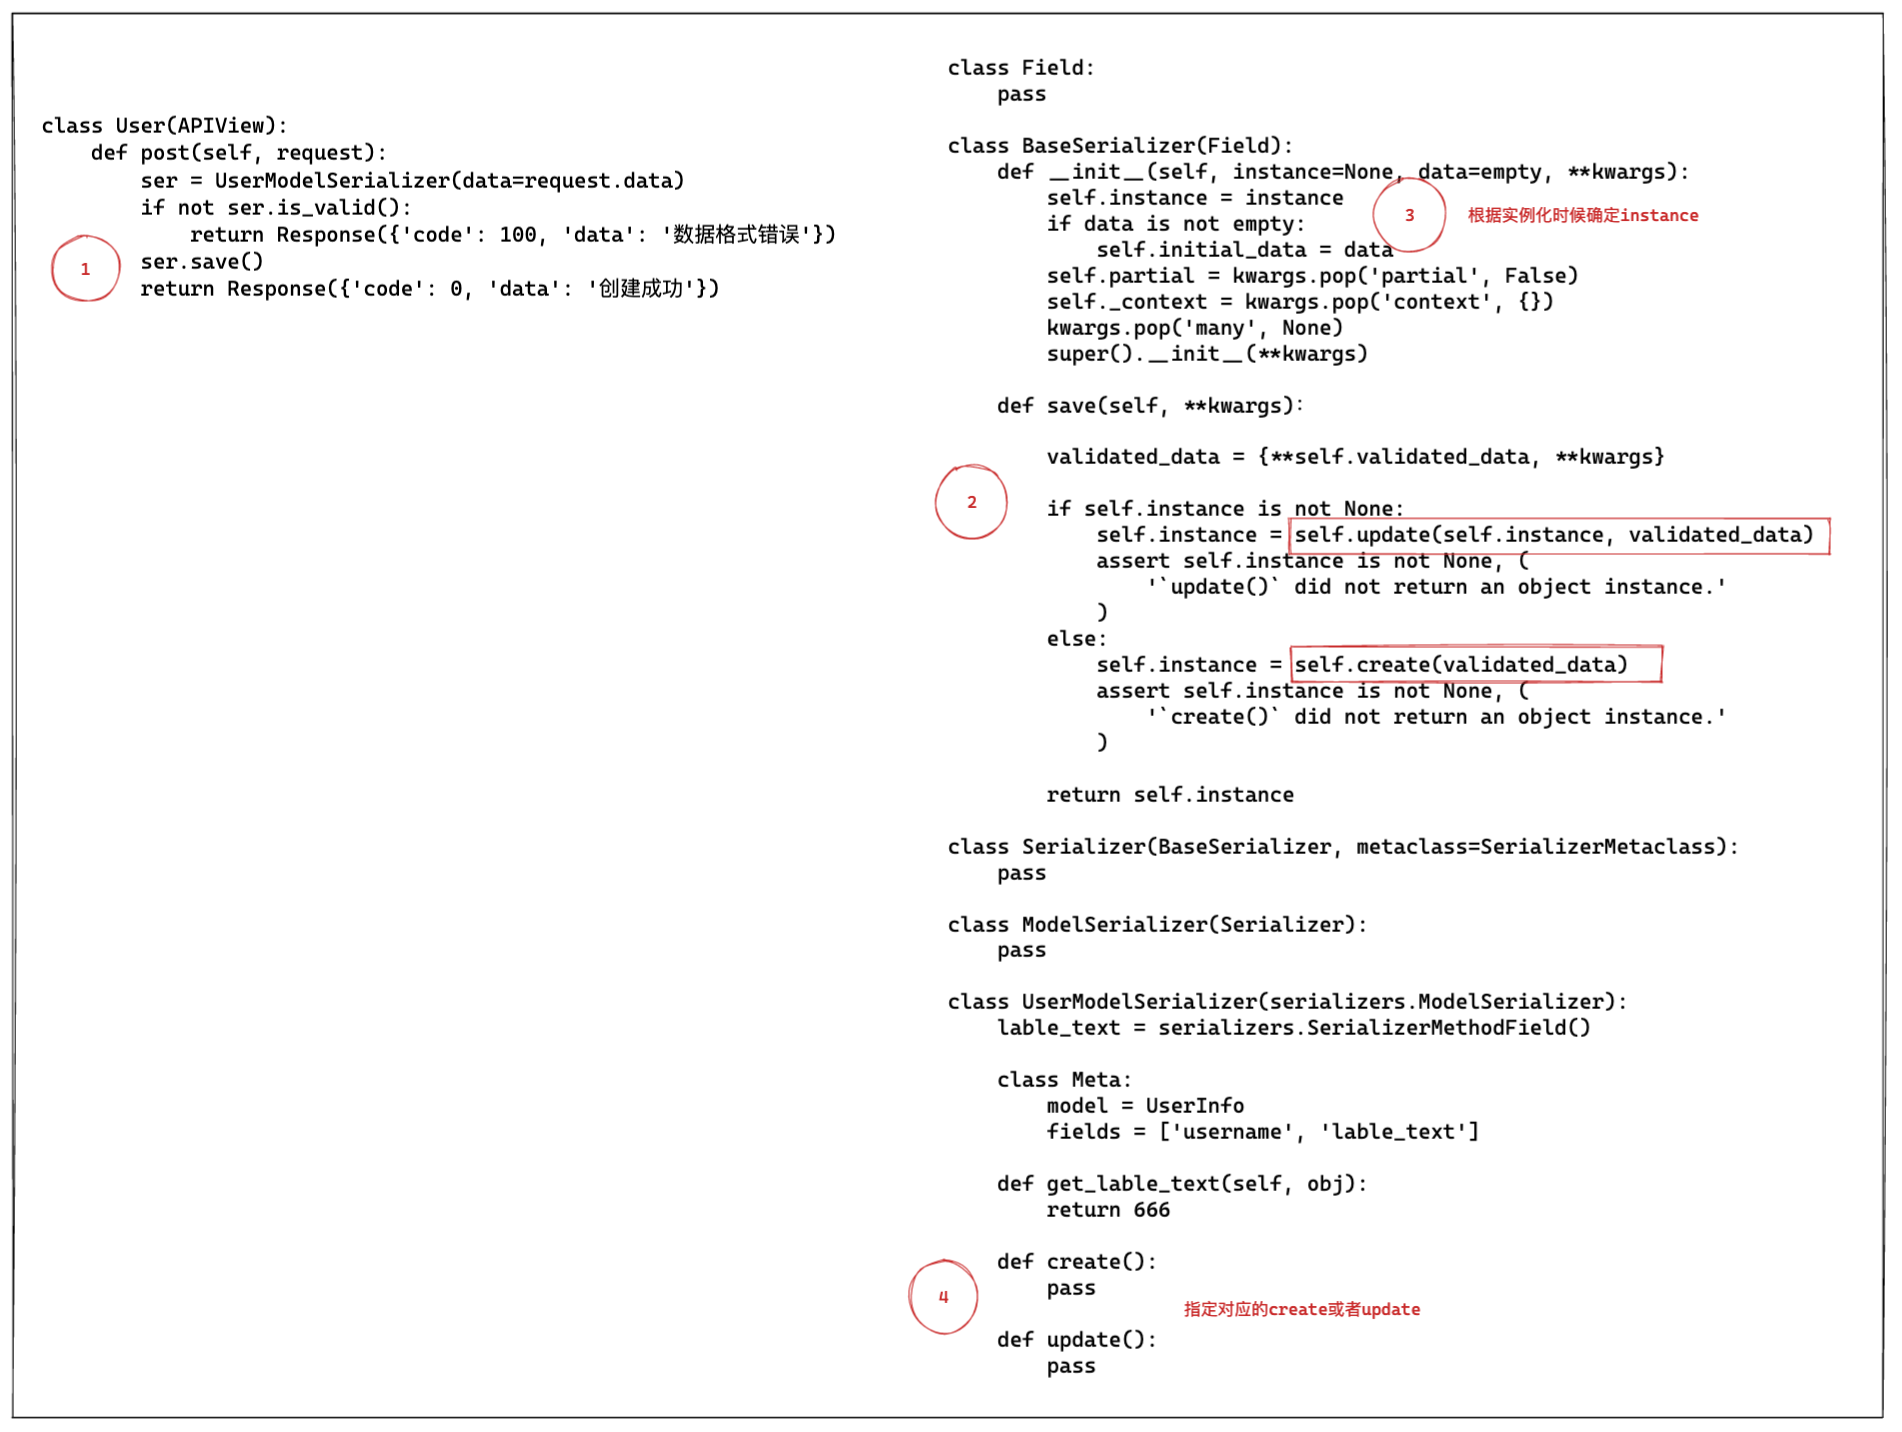
4.4 数据保存
8.drf-序列化器的更多相关文章
- drf序列化器serializers.SerializerMethodField()的用法
问题描述: 为什么DRF中有时候返回的json中图片是带域名的,有时候是不带域名的呢? 解析: 带域名的结果是在view中对模型类序列化的,DRF在序列化图片的时候 会检查上下文有没有request, ...
- drf序列化器的实例
应用目录结构: views.py from django.shortcuts import render # Create your views here. from django.views imp ...
- DRF序列化器
序列化器-Serializer 作用: 1. 序列化,序列化器会把模型对象转换成字典,经过response以后变成json字符串 2. 反序列化,把客户端发送过来的数据,经过request以后变成字典 ...
- DRF序列化器的使用
序列化器的使用 序列化器的使用分两个阶段: 在客户端请求时,使用序列化器可以完成对数据的反序列化. 在服务器响应时,使用序列化器可以完成对数据的序列化. 序列化的基本使用 使用的还是上一篇博文中使用的 ...
- DRF 序列化器-Serializer (2)
作用 1. 序列化,序列化器会把模型对象转换成字典,经过response以后变成json字符串 2. 完成数据校验功能 3. 反序列化,把客户端发送过来的数据,经过request以后变成字典,序列化器 ...
- drf序列化器与反序列化
什么是序列化与反序列化 """ 序列化:对象转换为字符串用于传输 反序列化:字符串转换为对象用于使用 """ drf序列化与反序列化 &qu ...
- 对drf序列化器的理解
序列化: 将对象的状态信息转换为可以存储或传输的形式的过程.(百度定义) 对应到drf中,序列化即把模型对象转换为字典形式, 再返回给前端,主要用于输出 反序列化: 把其他格式转化为程序中的格式. 对 ...
- 关于定义序列化器时,read_only和write_only有什么作用
关于序列化和反序列化 在谈论前,先说一下序列化和反序列化,这两个概念最初是在学习json的时候提出来的,回头来看,其实可以用最初的理解就可以了 序列化就是将对象转化方便传输和存储字节序列,例如js ...
- 一: DRF web应用框架基础,及序列化器的使用
---恢复内容开始--- 一: web 应用模式(有两种) 1: 前后端不分离(前端从后端直接获取数据) 2: 前后端分离 二: api 接口 原因一: 为了在团队内部形成共识.防止个人习惯差异引起的 ...
- DRF中的序列化器
DRF中的序列化器详细应用 视图的功能:说白了就是接收前端请求,进行数据处理 (这里的处理包括:如果前端是GET请求,则构造查询集,将结果返回,这个过程为序列化:如果前端是POST请求,假如要对数 ...
随机推荐
- centOS7.x修改root密码
方法一: 在开机的时候选中这一行(注意光标要进入虚拟机),然后按下e键 然后找到这一行(linux 16开头的)其中的ro,将其改为 rw init=sysroot/bin/sh 按ctrl+x执行 ...
- bulk collect 在KingbaseES和Oracle的使用方法比较
概述 BULK COLLECT 子句会批量检索结果,即一次性将结果集绑定到一个集合变量中,并从SQL引擎发送到PL/SQL引擎.通常可以在SELECT INTO.FETCH INTO以及RETURNI ...
- 自定义View5 -塔防小游戏:第二篇防御塔随意放置
第一篇:一个防御塔+多个野怪(简易版) 第二篇:防御塔随意放置 自定义View,处理事件分发,up,move,down. 第三篇:防御塔随意放置+多组野怪 第四篇:多波野怪 第五篇:杀死野怪获得金币 ...
- dp-位移模型(数字三角形演变)
由数字三角形问题演变而来下面的题: https://www.cnblogs.com/sxq-study/p/12303589.html 一:规定位移方向 题目: Hello Kitty想摘点花生送给她 ...
- ProxySQL 全局变量详解
转载自:https://www.jianshu.com/p/b9d2a09d80e2 全局变量概述 ProxySQL的行为可以通过全局变量来调整.有两种配置方式: 在runtime下,使用admin结 ...
- Kubernetes中使用ClusterDNS进行服务发现
在k8s集群中,服务是运行在Pod中的,Pod的发现和副本间负载均衡是我们面临的问题.我们使用Service解决了负载均衡的问题,但是集群环境中,service经常伴随着ip的变动而变动,得益于kub ...
- Elasticsearch: Ngrams, edge ngrams, and shingles
Ngrams和edge ngrams是在Elasticsearch中标记文本的两种更独特的方式. Ngrams是一种将一个标记分成一个单词的每个部分的多个子字符的方法. ngram和edge ngra ...
- 堆Pwn:House Of Storm利用手法
0x00:介绍 利用手法的背景: house of storm是一种结合了unsorted bin attack和Largebin attack的攻击技术,其基本原理和Largebin attack类 ...
- SpringBoot 项目部署(初级)
之前的项目一直在本地电脑上写,最近需要将项目部署到服务器上进行联调测速度.于是,在网上搜集资料后简单的进行一下总结. 由于本次打包部署是为了测试,于是很多内容做的还不算详尽,只是将项目简单的打包为ja ...
- HDU3001 Travelling (状压DP)
题目没有起点限制,且每个节点至少访问1次,最多访问2次,所以用三进制数表示节点的状态(选取情况). 因为三进制数的每一位是0或1或2,所以预处理z状态S的第j位的数是有必要的. 边界条件:dp[tri ...