
08-OpenLDAP主机控制策略
OpenLDAP主机控制策略
阅读视图
- 参考
- 环境准备
- openldap服务端配置
- openldap客户端配置
- 客户端测试登录
- 故障处理
1. 参考
本文基本转载博客openldap主机访问控制(基于hostname)
该博主另一篇文档,还没测试openldap主机访问控制(基于ip)
2. 环境准备
因为本文与其他文档属性不冲突,所以完全可以使用以前的环境做实验。
3. openldap服务端配置
导入ldapns.schema方案,(hostObject类属性)
https://github.com/openldap/openldap/blob/master/contrib/slapd-modules/nssov/ldapns.schema
cat > /etc/openldap/schema/ldapns.schema << _EOF_

# $OpenLDAP$

# $Id: ldapns.schema,v 1.3 2009-10-01 19:17:20 tedcheng Exp $

# LDAP Name Service Additional Schema

# http://www.iana.org/assignments/gssapi-service-names

#

# Not part of the distribution: this is a workaround!

#

attributetype ( 1.3.6.1.4.1.5322.17.2.1 NAME 'authorizedService'

        DESC 'IANA GSS-API authorized service name'

        EQUALITY caseIgnoreMatch

        SYNTAX 1.3.6.1.4.1.1466.115.121.1.15{256} )

attributetype ( 1.3.6.1.4.1.5322.17.2.2 NAME 'loginStatus'

        DESC 'Currently logged in sessions for a user'

        EQUALITY caseIgnoreMatch

        SUBSTR caseIgnoreSubstringsMatch

        ORDERING caseIgnoreOrderingMatch

        SYNTAX OMsDirectoryString )

objectclass ( 1.3.6.1.4.1.5322.17.1.1 NAME 'authorizedServiceObject'

        DESC 'Auxiliary object class for adding authorizedService attribute'

        SUP top

        AUXILIARY

        MAY authorizedService )

objectclass ( 1.3.6.1.4.1.5322.17.1.2 NAME 'hostObject'

        DESC 'Auxiliary object class for adding host attribute'

        SUP top

        AUXILIARY

        MAY host )

objectclass ( 1.3.6.1.4.1.5322.17.1.3 NAME 'loginStatusObject'

        DESC 'Auxiliary object class for login status attribute'

        SUP top

        AUXILIARY

        MAY loginStatus )

_EOF_
复制到
/etc/openldap/schema/ldapns.schema配置slapd.conf配置文件
include         /etc/openldap/schema/ldapns.schema

include         /etc/openldap/schema/dyngroup.schema

modulepath /usr/lib64/openldap

moduleload dynlist.la

overlay dynlist

dynlist-attrset inetOrgPerson labeledURI
rm -rf /etc/openldap/slapd.d/*

slaptest -f /etc/openldap/slapd.conf -F /etc/openldap/slapd.d

chown -R ldap:ldap /etc/openldap/slapd.d

systemctl restart slapd
验证服务端是否正常加载
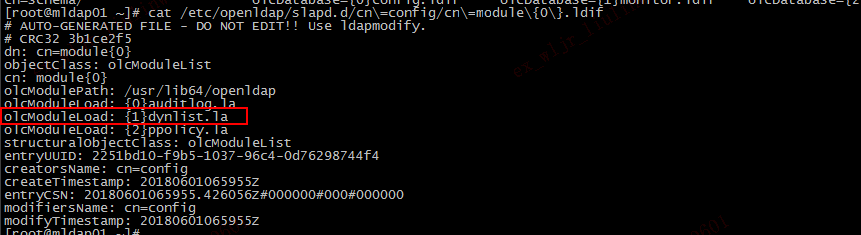
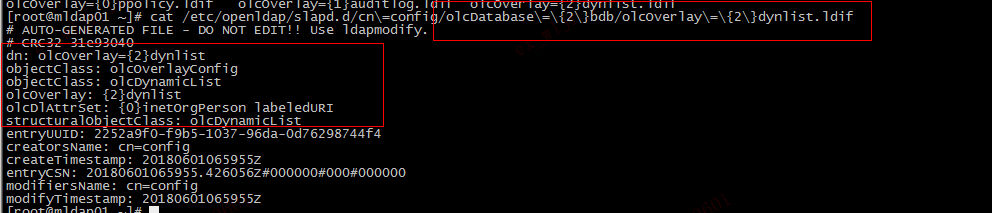
定义主机列表组
cat << _EOF_ | ldapadd -x -W -H ldapi:/// -D cn=Manager,dc=gdy,dc=com

dn: ou=servers,dc=gdy,dc=com

objectClass: organizationalUnit

ou: servers

dn: ou=apphost,ou=servers,dc=gdy,dc=com

objectClass: organizationalUnit

objectClass: hostObject

ou: apphost

host: test01.gdy.com

dn: ou=dbhost,ou=servers,dc=gdy,dc=com

objectClass: organizationalUnit

objectClass: hostObject

ou: dbhost

host: test02.gdy.com

_EOF_
定义用户
cat << _EOF_ | ldapadd -x -W -H ldapi:/// -D cn=Manager,dc=gdy,dc=com

dn: uid=lisi,ou=people,dc=gdy,dc=com

objectClass: posixAccount

objectClass: shadowAccount

objectClass: person

objectClass: inetOrgPerson

objectClass: hostObject

cn: lisi

sn: lisi

uid: lisi

userPassword: {CRYPT}$6$AgFUbww9$Pa70MIDhUT2z3.Sg83VRnWnaDRubTHJsSxYMzbD3LQlMmXX0VeqHRHd2usrJbId.oFOeoMKi3GC60qjIHUKqK.

uidNumber: 10006

gidNumber: 10010

gecos: App Manager

homeDirectory: /home/lisi

loginShell: /bin/bash

shadowLastChange: 15000

shadowMin: 0

shadowMax: 999999

shadowWarning: 7

shadowExpire: -1

mobile: 13900001001

mail: lisi@gdy.com

labeledURI: ldap:///ou=apphost,ou=servers,dc=gdy,dc=com?host

_EOF_
cat << _EOF_ | ldapadd -x -W -H ldapi:/// -D cn=Manager,dc=gdy,dc=com

dn: uid=zhangsan,ou=people,dc=gdy,dc=com

objectClass: posixAccount

objectClass: shadowAccount

objectClass: person

objectClass: inetOrgPerson

objectClass: hostObject

cn: zhangsan

sn: zhangsan

uid: zhangsan

userPassword: {CRYPT}$6$0hM3RIS/$omCj0x/ggD.zy3pNNjVo80nhiYHbUvdQaBKsawBBTQ/r/KY2PD77NHDqEPgzZ1Wz2/ZiL./pL65BuNyZ1SHC41

uidNumber: 10007

gidNumber: 10011

gecos: opteam

homeDirectory: /home/zhangsan

loginShell: /bin/bash

shadowLastChange: 15000

shadowMin: 0

shadowMax: 999999

shadowWarning: 7

shadowExpire: -1

mobile: 13900001002

mail: zhangsan@gdy.com

labeledURI: ldap:///ou=devhost,ou=servers,dc=gdy,dc=com?host

_EOF_
4. openldap客户端配置
定义FQDN解析, 已测试过如果不定义会登录不成功
cat >> /etc/hosts << EOF

192.168.244.17    mldap01.gdy.com    mldap01

192.168.244.18    test01.gdy.com     test01
pam_ldap.conf参数规划
cat >> /etc/pam_ldap.conf  << EOF

pam_check_host_attr yes

EOF
5. 客户端测试登录
正确实例
[root@test01 ~]# ssh lisi@127.0.0.1

lisi@127.0.0.1's password:

Last login: Fri Jun  1 16:24:12 2018 from localhost

[lisi@test01 ~]$ hostname

test01.gdy.com
失败实例
[root@test01 ~]# ssh zhangsan@127.0.0.1

zhangsan@127.0.0.1's password:

Access denied for this host

Connection closed by 127.0.0.1
如果用户没有配置好登录属性,服务器基本就全部登录不了。
6. 故障处理
PS1变量失效,错误如下
[root@test01 home]# ssh lisi@127.0.0.1

lisi@127.0.0.1's password:

Permission denied, please try again.

lisi@127.0.0.1's password:

Last login: Fri Jun  1 14:10:53 2018 from localhost

-sh-4.1$      # 发现显示不正常
解决方法:重新配置了一遍,发现
loginShell忘记定义或者定义有问题导致loginShell属性不存在。所以会产生如上bug。
08-OpenLDAP主机控制策略的更多相关文章
- openldap主机访问控制(基于hostname)
http://mayiwei.com/2013/03/21/centos6-openldap/ http://www.zytrax.com/books/ldap/ch11/dynamic.html h ...
- openldap主机访问控制(基于用户组)
建立组织单元 cat << _EOF_ | ldapadd -x -W -H ldaps://master.local -D cn=manager,dc=suntv,dc=tv dn: o ...
- openldap主机访问控制(基于ip)
http://blog.oddbit.com/2013/07/22/generating-a-membero/ http://gsr-linux.blogspot.jp/2011/01/howto-o ...
- OpenLDAP 搭建入门
系统环境:CentOS 7 slapd版本:2.4.44 简介 OpenLDAP是一款轻量级目录访问协议,基于X.500标准的,支持TCP/IP协议,用于实现账号集中管理的开源软件,提供一整套安全的账 ...
- openldap系列
openldap系列 阅读视图 系列介绍 openldap系列目录 1. 系列介绍 本系列文档大部分来自于郭大勇老师的<OpenLDAP实战指南>,少部分来自于互联网.所有文档均已经过本人 ...
- OpenLdap 对接内部系统(Gitlab+Wiki+Jumpserver+Openvpn)配置
LDAP 全称轻量级目录访问协议(英文:Lightweight Directory Access Protocol),是一个运行在 TCP/IP 上的目录访问协议.目录是一个特殊的数据库,它的数据经常 ...
- Cloudera Hadoop 5& Hadoop高阶管理及调优课程(CDH5,Hadoop2.0,HA,安全,管理,调优)
1.课程环境 本课程涉及的技术产品及相关版本: 技术 版本 Linux CentOS 6.5 Java 1.7 Hadoop2.0 2.6.0 Hadoop1.0 1.2.1 Zookeeper 3. ...
- Centos6 yum安装openldap+phpldapadmin+TLS+双主配置
原文地址:http://54im.com/openldap/centos-6-yum-install-openldap-phpldapadmin-tls-%E5%8F%8C%E4%B8%BB%E9%8 ...
- SELINUX、Security Access Control Strategy && Method And Technology Research - 安全访问控制策略及其方法技术研究
catalog . 引言 . 访问控制策略 . 访问控制方法.实现技术 . SELINUX 0. 引言 访问控制是网络安全防范和客户端安全防御的主要策略,它的主要任务是保证资源不被非法使用.保证网络/ ...
随机推荐
- 【sping揭秘】21、Spring动态数据源的切换
对于多个数据源的时候,我们如何切换不同的数据源进行数据库的操作呢? 当然我们可以直接定义2个DataSource,然后在每次获取connection的时候,从不同的DataSource中获取conne ...
- Intellij-配置JDK版本和编译版本
(1) (2) (3) (4)
- TkMyBatis大杂烩
1. 什么是TkMyBatis TkMyBatis是一个MyBatis的通用Mapper工具 2. 引入TkMyBatis到SpringBoot项目 以Gradle为例 compile 'tk.myb ...
- Java NIO中的缓冲区Buffer(二)创建/复制缓冲区
创建缓冲区的方式 主要有以下两种方式创建缓冲区: 1.调用allocate方法 2.调用wrap方法 我们将以charBuffer为例,阐述各个方法的含义: allocate方法创建缓冲区 调用all ...
- Linux_CentOS-服务器搭建 <五> 补充
O:文件的编码格式 1.文件转码问题 Windows中默认的文件格式是GBK(gb2312),而Linux一般都是UTF-8. 那么先说,如何查看吧.这时候强大的vi说,I can do that.( ...
- 从零开始学 Web 之 DOM(二)对样式的操作,获取元素的方式
大家好,这里是「 Daotin的梦呓 」从零开始学 Web 系列教程.此文首发于「 Daotin的梦呓 」公众号,欢迎大家订阅关注.在这里我会从 Web 前端零基础开始,一步步学习 Web 相关的知识 ...
- 从零开始学 Web 之 Ajax(一)服务器相关概念
大家好,这里是「 从零开始学 Web 系列教程 」,并在下列地址同步更新...... github:https://github.com/Daotin/Web 微信公众号:Web前端之巅 博客园:ht ...
- Windows环境下安装RocketMQ
一.预备环境1.系统 Windows 2. 环境 JDK1.8.Maven.Git 二. RocketMQ部署1.下载1.1地址:http://rocketmq.apache.org/release_ ...
- Angular2入门:TypeScript的类型 - let , var, const
一.let 二.const
- Canvas画空心正五角星-扩展DEMO为五星红旗
马上就要国庆了,在这个举国欢庆的日子里面,让我来画一个五角星表表我的爱国之情,啊?那你不是要画一个五星红旗?是的,你猜对了,其实我的最初想法只是画一个空心的正五角星,为了满足你,我拼一拼.在这个过程中 ...