
django的csrf跨站请求伪造
1.什么是跨站请求伪造
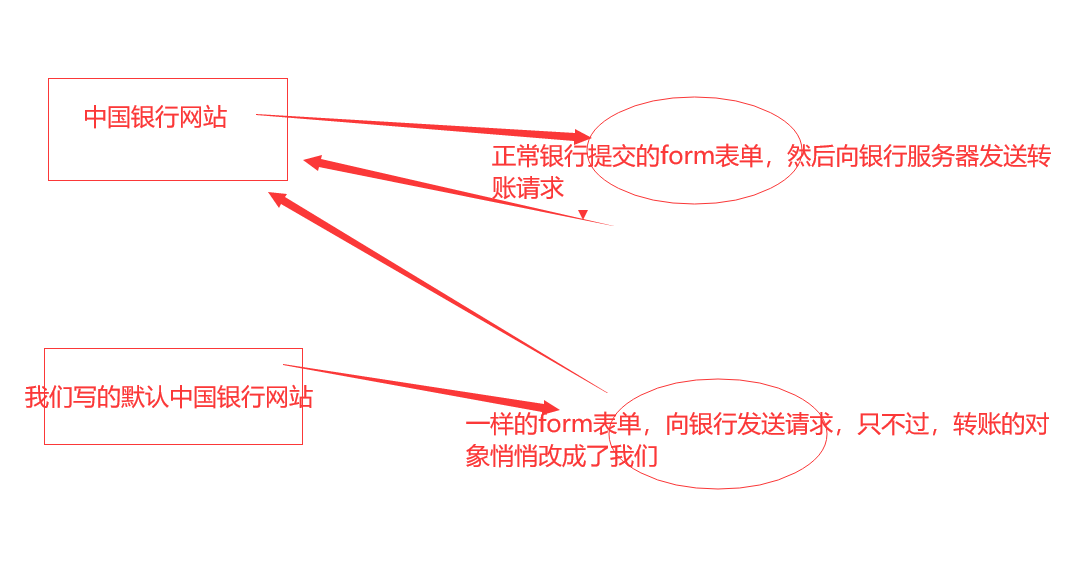
请看图:
我们自行写了一个网站模仿中国银行,用户不知道是否是真的中国银行,并且提交了转账信息,生成一个form表单,向银行服务器发送转账请求,这个form表单和正规银行网站的form表单一模一样,只不过里面隐藏着改变了转账人的信息,改成了我们自己!!
然后,银行也不知道,因为拿到的表单是正规表单一模一样的,就给我们转了账!!
2.如何规避跨站请求伪造(csrf校验)
一般后端都会自带一个csrf校验,就是在给前端的form表单一个唯一的标识,form表单提交给后端,后端需要校验这个唯一标识,不符合就拒绝请求!!返回403(forbidden)
3.如何符合csrf校验
在我们自己写的正规网站,我们就需要在前端写一些标识,这个标识是告诉后端,这个请求是正确的,是我们正规的网站发出的,不是钓鱼网站!!
3.1 form表单如何符合校验
在需要提交的form表单里的任意位置加上{% form_token %},这时就符合了校验!
3.2 ajax如何符合校验
// 第一种 利用标签查找获取页面上的随机字符串

data:{"username":'jason','csrfmiddlewaretoken':$('[name=csrfmiddlewaretoken]').val()}

// 第二种 利用模版语法提供的快捷书写

data:{"username":'jason','csrfmiddlewaretoken':'{{ csrf_token }}'}

// 第三种 通用方式直接拷贝js代码并应用到自己的html页面上即可

data:{"username":'jason'}
ajax通过csrf校验的js代码
function getCookie(name) {

    var cookieValue = null;

    if (document.cookie && document.cookie !== '') {

        var cookies = document.cookie.split(';');

        for (var i = 0; i < cookies.length; i++) {

            var cookie = jQuery.trim(cookies[i]);

            // Does this cookie string begin with the name we want?

            if (cookie.substring(0, name.length + 1) === (name + '=')) {

                cookieValue = decodeURIComponent(cookie.substring(name.length + 1));

                break;

            }

        }

    }

    return cookieValue;

}

var csrftoken = getCookie('csrftoken');

function csrfSafeMethod(method) {

  // these HTTP methods do not require CSRF protection

  return (/^(GET|HEAD|OPTIONS|TRACE)$/.test(method));

}

$.ajaxSetup({

  beforeSend: function (xhr, settings) {

    if (!csrfSafeMethod(settings.type) && !this.crossDomain) {

      xhr.setRequestHeader("X-CSRFToken", csrftoken);

    }

  }

});
4.csrf相关的装饰器
当我们在django中注释掉csrf的中间件时,就表示网站所有的post请求都不进行校验;打开csrf中间件时,就表示对于所有的post请求都需要进行校验!
这是,我们思考两个问题:
1.网站整体都不校验csrf,就单单几个视图函数需要校验怎么办
2.网站整体都校验csrf,就单单几个视图函数不校验怎么办
这时,我们需要引入两个装饰器!
4.1 针对FBV的csrf装饰器
from django.views.decorators.csrf import csrf_protect,csrf_exempt

from django.utils.decorators import method_decorator

# @csrf_exempt   #在打开csrf时对局部视图函数不进行校验

# @csrf_protect  #在关闭csrf时对局部视图函数进行校验

def transfer(request):

    if request.method == 'POST':

        username = request.POST.get('username')

        target_user = request.POST.get('target_user')

        money = request.POST.get('money')

        print('%s给%s转了%s元'%(username,target_user,money))

    return render(request,'transfer.html')
4.2 针对CBV的csrf装饰器
from django.views import View

# @method_decorator(csrf_protect,name='post')  # 针对csrf_protect 第二种方式可以

# @method_decorator(csrf_exempt,name='post')  # 针对csrf_exempt 第二种方式不可以

@method_decorator(csrf_exempt,name='dispatch')

class MyCsrfToken(View):

    # @method_decorator(csrf_protect)  # 针对csrf_protect 第三种方式可以

    # @method_decorator(csrf_exempt)  # 针对csrf_exempt 第三种方式可以

    def dispatch(self, request, *args, **kwargs):

        return super(MyCsrfToken, self).dispatch(request,*args,**kwargs)

    def get(self,request):

        return HttpResponse('get')

    # @method_decorator(csrf_protect)  # 针对csrf_protect 第一种方式可以

    # @method_decorator(csrf_exempt)  # 针对csrf_exempt 第一种方式不可以

    def post(self,request):

        return HttpResponse('post')

csrf_protect  需要校验

    针对csrf_protect符合我们之前所学的CBV装饰器的三种玩法

csrf_exempt   忽视校验

    针对csrf_exempt只能给dispatch方法加才有效
django的csrf跨站请求伪造的更多相关文章
- Django之CSRF跨站请求伪造(老掉牙的钓鱼网站模拟)
首先这是一个测试的代码 请先在setting页面进行下面操作 注释完成后,开始模拟钓鱼网站的跨站请求伪造操作: 前端代码: <!DOCTYPE html> <html lang=&q ...
- Django之CSRF 跨站请求伪造
一.简介 1.点我了解什么是跨站请求伪造 2.django为用户实现防止跨站请求伪造的功能,通过中间件 django.middleware.csrf.CsrfViewMiddleware 来完成.而对 ...
- django CBV装饰器 自定义django中间件 csrf跨站请求伪造 auth认证模块
CBV加装饰器 第一种 @method_decorator(装饰器) 加在get上 第二种 @method_decorator(login_auth,name='get') 加在类上 第三种 @met ...
- Web框架之Django_09 重要组件(Django中间件、csrf跨站请求伪造)
摘要 Django中间件 csrf跨站请求伪造 一.Django中间件: 什么是中间件? 官方的说法:中间件是一个用来处理Django的请求和响应的框架级别的钩子.它是一个轻量.低级别的插件系统,用于 ...
- Web框架之Django重要组件(Django中间件、csrf跨站请求伪造)
Web框架之Django_09 重要组件(Django中间件.csrf跨站请求伪造) 摘要 Django中间件 csrf跨站请求伪造 一.Django中间件: 什么是中间件? 官方的说法:中间件是 ...
- ajax向Django前后端提交请求和CSRF跨站请求伪造
1.ajax登录示例 urls.py from django.conf.urls import url from django.contrib import admin from app01 impo ...
- python 全栈开发,Day87(ajax登录示例,CSRF跨站请求伪造,Django的中间件,自定义分页)
一.ajax登录示例 新建项目login_ajax 修改urls.py,增加路径 from app01 import views urlpatterns = [ path('admin/', admi ...
- 第三百一十五节,Django框架,CSRF跨站请求伪造
第三百一十五节,Django框架,CSRF跨站请求伪造 全局CSRF 如果要启用防止CSRF跨站请求伪造,就需要在中间件开启CSRF #中间件 MIDDLEWARE = [ 'django.midd ...
- Django中的CSRF(跨站请求伪造)
Django中的CSRF(跨站请求伪造) Django CSRF 什么是CSFR 即跨站请求伪装,就是通常所说的钓鱼网站. 钓鱼网站的页面和正经网站的页面对浏览器来说有什么区别? (页面是怎么来的? ...
随机推荐
- 8条github使用小技巧
1 简介 作为全球最大的开源及私有软件项目托管社区平台,github可以显著地帮助从事编程相关工作的人员提升自己的技术水平,也是费老师我日常最常浏览学习的技术类网站. github为了使得其使用更加便 ...
- MASA Auth - SSO与Identity设计
AAAA AAAA即认证.授权.审计.账号(Authentication.Authorization.Audit.Account).在安全领域我们绕不开的两个问题: 授权过程可靠:让第三方程序能够访问 ...
- point pair feature在2D图像匹配中的应用
point pair feature在2D图像匹配中的应用 point pair feature(ppf) @article{BertramDrost2010ModelGM, title={Model ...
- 【clickhouse专栏】单机版的安装与验证
<clickhouse专栏>第三节内容,先安装一个单机版的clickhouse,是后续学习多副本或者分布式集群安装的基础内容.但基本的clickhouse是不依赖于zookeeper的,只 ...
- 【Java面试】请说一下ReentrantLock的实现原理?
一个工作了3年的粉丝私信我,在面试的时候遇到了这样一个问题. "请说一下ReentrantLock的实现原理",他当时根据自己的理解零零散散的说了一些. 但是似乎没有说到关键点上, ...
- Spire.Office激活
更新记录: 2022年5月28日 初始代码便于复用 注意:最多支持到:E-ICEBLUE Spire.Office Platinum v6.10.3 引入命名空间: using Spire.Licen ...
- Javaweb-Servlet学习
1.Servlet简介 Servlet就是sun公司开发动态web的一门技术 Sun在这些API中提供一个借口叫做:Servlet,如果你想开发一个Servlet程序,只需要完成两个小步骤: 编写一个 ...
- mybatis查询mysql 数据库中 BLOB字段,结果出现乱码
起因 mybatis-plus 通过Mapper 查询数据,映射出来的BLOB字段中的yml数据中文是乱码的 --- DefaultValue: '' Formula: '' HintContent: ...
- 全国气象数据/降雨量分布数据/太阳辐射数据/NPP净初级生产力数据/植被覆盖度数据
气象数据一直是一个价值较高的数据,它被广泛用于各个领域的研究当中.气象数据包括有气温.气压.相对湿度.降水.蒸发.风向风速.日照等多种指标,但是包含了这些全部指标的气象数据却较难获取 ...
- RapidEye快鸟、SPOT卫星遥感影像数据
目前地理遥感生态网平台已发布高分辨率卫星遥感影像数据. 数据样例:百度云下载链接:https://pan.baidu.com/s/17ofPwpDM3OCHnE-LuhvUp 提取码:i0m4 ...