
20145210姚思羽《网络对抗》Web基础
20145210姚思羽《网络对抗》Web基础
实验后回答问题
(1)什么是表单
表但是与用户交互的窗口,负责采集网页中的数据,允许用户在表单中输入信息。
(2)浏览器可以解析运行什么语言。
支持HTML、XML、PHP、Javascript等脚本语言
(3)WebServer支持哪些动态语言
支持Javascript、PHP等在服务端执行的嵌入HTML文档的脚本语言
实验总结与体会
这次实验还是比较困难的,在代码编写的过程中出现了很多问题,还是自己对于网页代码这块了解的不够透彻,对于出现的一些问题需要花很长时间来解决,如果对代码很熟练的话这些问题可能分分钟就解决了,还是要加强学习实践,增强自己的动手能力。
实践过程记录
Web前端HTML
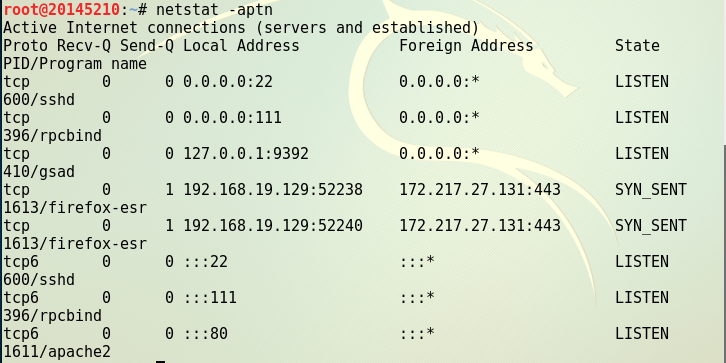
1.输入指令 apachectl start开启apache服务,并查看apache占用的端口,由于之前在prots.conf中将端口改成了80,所以现在还是占用80端口
2.在浏览器中打开上次克隆的网页,可以看出现在apache正常工作

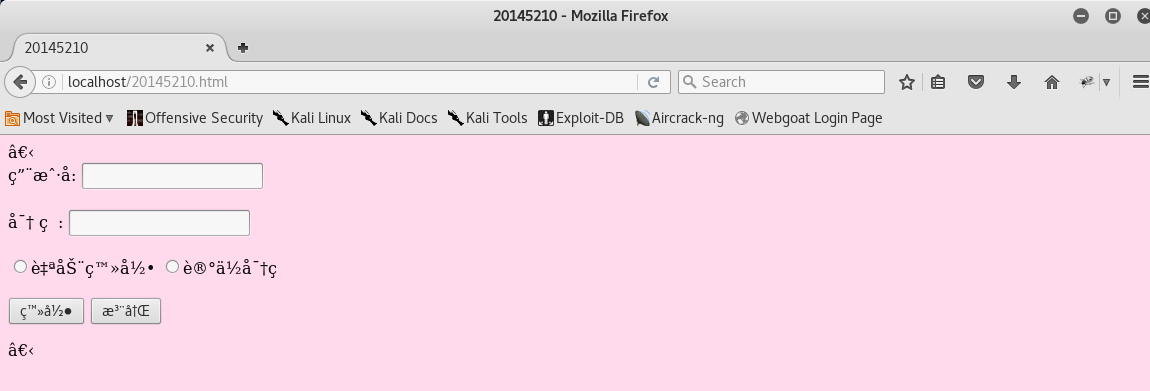
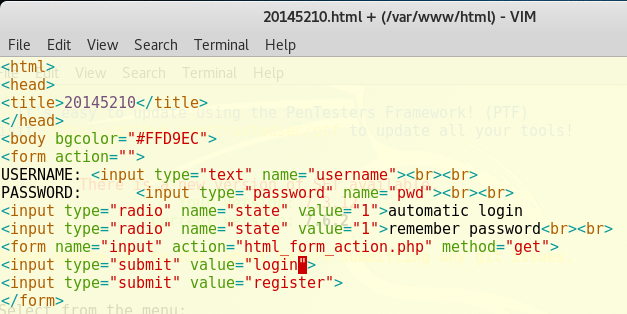
3.在虚拟机 /var/www/html文件夹下新建一个含有表单的html,在这里编写登录页面,一开始我在代码中包含了中文,结果登录页面显示乱码
将中文换为英文,页面正常显示
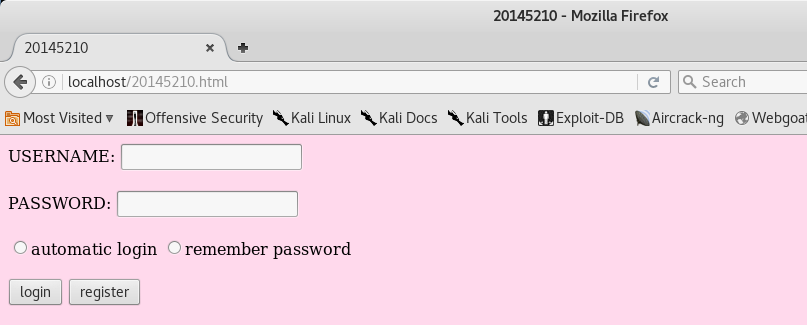
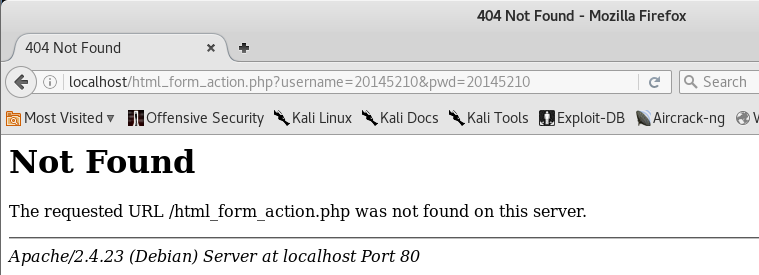
4.由于没有编写html_form_action.php,在用户名密码那里输入字符,显示404
Web前端javascipt
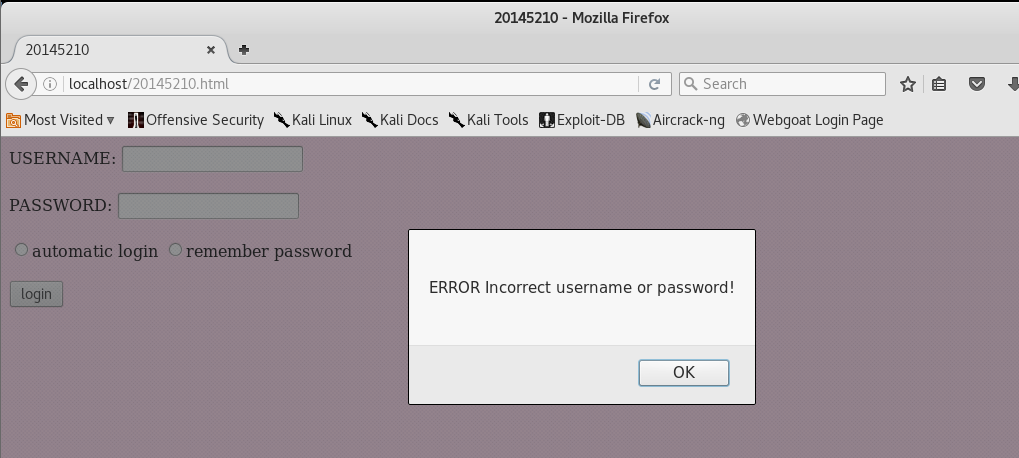
1.使用javascript编写一段验证用户名及密码的规则,在这里设定的是用户名和密码不能为空

2.打开浏览器登录页面验证一下,当输入的 用户名或密码为空时会弹出窗口
Web后端:MySQL基础
1.输入/etc/init.d/mysql start开启mysql服务

2.输入mysql -u root -p,并输入密码p@ssw0rd进入mysql
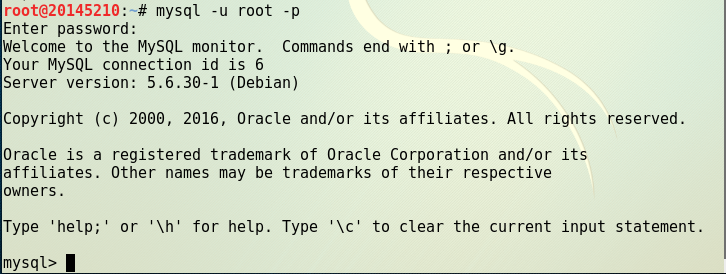
3.查看目前的基本信息

4.初始密码太复杂了更改下密码,先进入mysql数据库看一下user表中存储的用户名、密码和权限
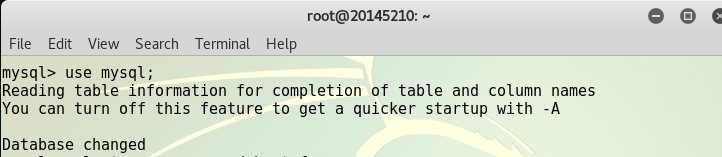
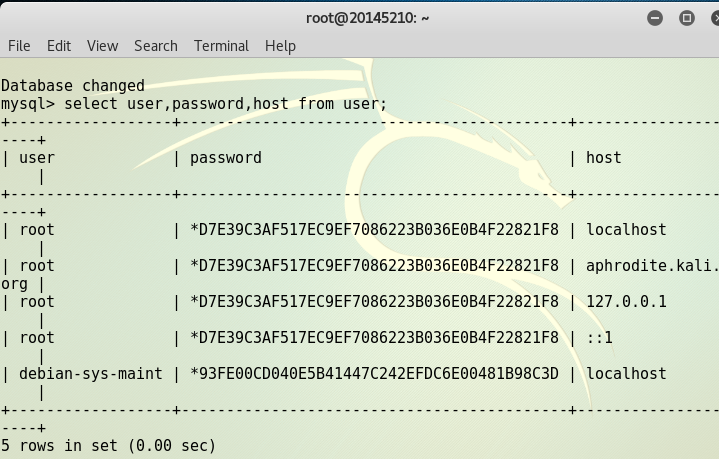
5.输入新密码并更新权限
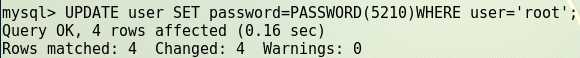
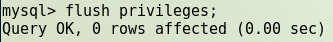
6.在mysql中建立库表
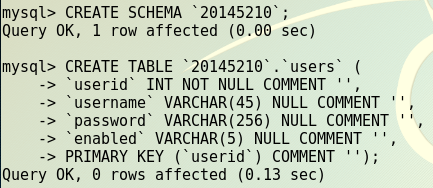
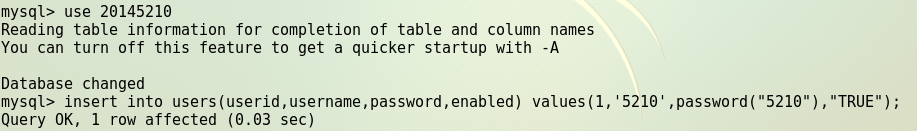
7.向新建立的表中添加用户,这里添加的用户名及密码将在接下来用于登陆
Web后端:编写PHP网页
1.在/var/www/html目录下新建一个php测试文件

2.在浏览器中打开localhost:80/20145210.php,可以看到如下界面

3.在相同目录下新建5210.php进行编写,用于实现数据库的连接,正确写入root用户密码及数据库名称,并在20145210.html中将php连接到现在的5210.php,在浏览器中输入localhost:80/20145210.html出现我们之前编写好的界面
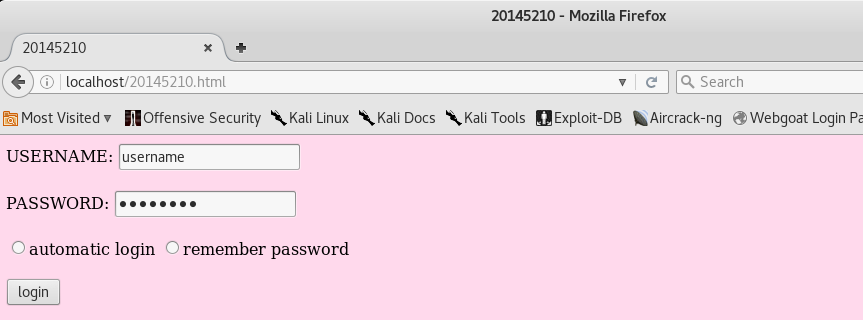
4.在登录页面进行登录,输入之前在表中添加的用户名及密码显示登陆成功

5.输入表中没有的用户名及密码显示登录失败

SQL注入
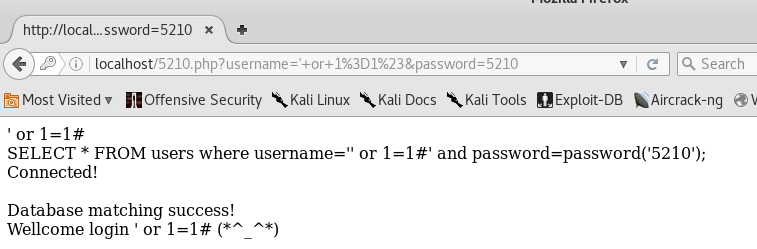
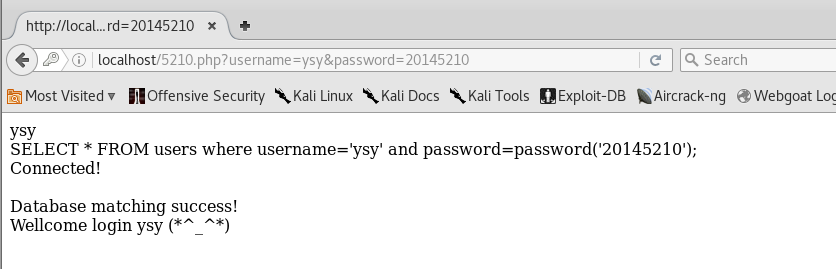
1.使用永真式进行注入。因为1恒等于1,所以条件恒成立,注入成功
2.通过sql注入将用户名和密码保存到数据库
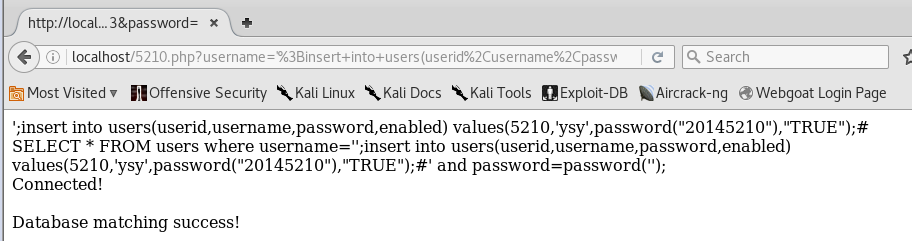
用注入的用户名和密码进行登录显示登陆成功
XSS攻击测试
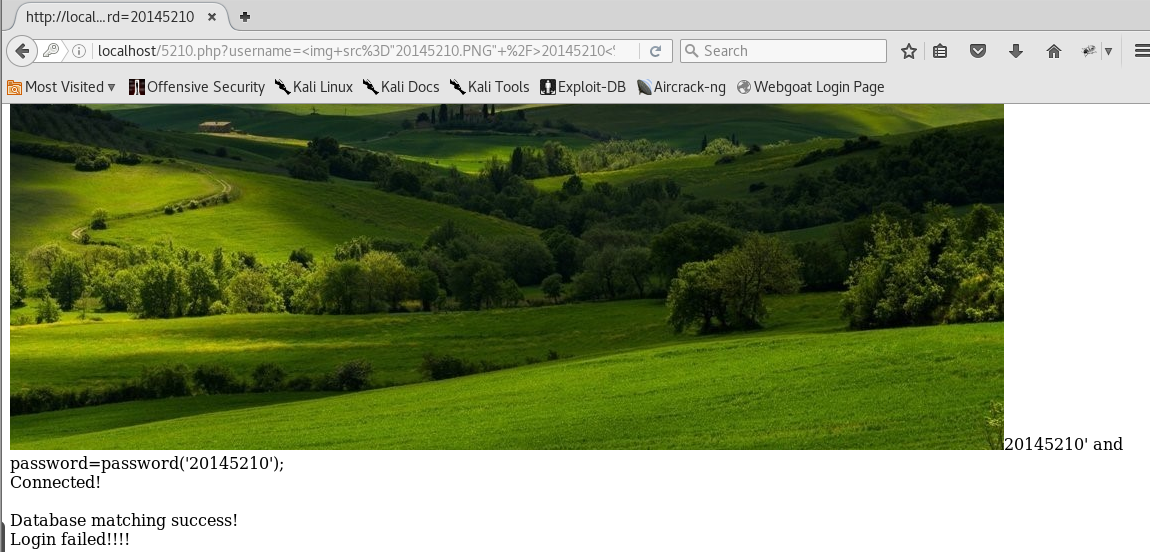
1.输入 20145210读取/var/www/html文件夹下的图片
20145210姚思羽《网络对抗》Web基础的更多相关文章
- 20145210姚思羽 《网络对抗技术》 Web安全基础实践
20145210姚思羽 <网络对抗技术> Web安全基础实践 实验后回答问题 1.SQL注入攻击原理,如何防御 ·SQL攻击的原理很简单,就是在用户名输入框里输入SQL语句,来欺骗数据库服 ...
- 20145210姚思羽《网络对抗》MSF基础应用实验
20145210姚思羽<网络对抗>MSF基础应用实验 实验后回答问题 1.用自己的话解释什么是exploit,payload,encode. exploit就是进行攻击的那一步 paylo ...
- 20145210姚思羽《网络对抗技术》逆向及Bof基础实践
20145210姚思羽<网络对抗技术>逆向及Bof基础实践 实践目标 1.本次实践的对象是一个名为pwn1的linux可执行文件. 2.该程序正常执行流程是:main调用foo函数,foo ...
- 20145210姚思羽《网络对抗》——shellcode注入& Return-to-libc攻击深入
20145210姚思羽<网络对抗>shellcode注入&Return-to-libc攻击深入 shellcode基础知识 Shellcode是一段代码,作为数据发送给受攻击服务器 ...
- 网络对抗——web基础
网络对抗--web基础 实践内容 (1)Web前端HTML (2)Web前端javascipt (3)Web后端:MySQL基础:正常安装.启动MySQL,建库.创建用户.修改密码.建表 (4)Web ...
- 20145210姚思羽《Java程序设计》实验一实验报告
实验一 Java开发环境的熟悉(Linux + Eclipse) 实验内容 1.使用JDK编译.运行简单的Java程序: 2.使用Eclipse 编辑.编译.运行.调试Java程序. 实验知识点 1. ...
- 20145306 张文锦 网络攻防 web基础
20145306 网络攻防 web基础 实验内容 WebServer:掌握Apache启停配置修改(如监听端口)前端编程:熟悉HTML+JavaScript.了解表单的概念编写不同的HTML网页,放入 ...
- 20145334赵文豪网络对抗Web安全基础实践
1.SQL注入攻击原理,如何防御? SQL注入攻击就是通过把SQL命令插入到Web表单递交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意SQL命令的目的. 对于SQL注入攻击的防范,我觉 ...
- 20155324《网络对抗技术》web安全基础实践
20155324<网络对抗技术>web安全基础实践 实验内容 使用webgoat进行XSS攻击.CSRF攻击.SQL注入 实验问答 SQL注入攻击原理,如何防御 ①SQL注入攻击是攻击者在 ...
随机推荐
- Mysql权限体系
1,MySQL权限体系 MySQL 的权限体系大致分为5个层级: 全局层级: 全局权限适用于一个给定服务器中的所有数据库.这些权限存储在mysql.user表中.GRANT ALL ON .和REVO ...
- 【JavaEE】Springmvc+Spring+Hibernate整合及example
前面两篇文章,分别介绍了Springmvc和Spring的搭建方法,本文再搭建hibernate,并建立SSH最基本的代码结构. Hibernate和前面两个比就比较复杂了,Hibernate是一个o ...
- iOS --转载2018苹果$299美元企业级开发者账号申请攻略
前言篇 现在苹果企业级开发者账号申请十分严格,大部分企业都无法申请下来,本人尝试过多次申请,现将一些审核技巧分享出来,希望能帮到你们通过申请,需要帮助请看本文最后 2018年6月7号申请成功案例 ...
- day8笔记
一.上节回顾 1,id() 内存地址2, == 比较的是值 is 比较的是内存地址 数字,字符串,有小数据池, #内存地址一样的 int -5--256 str:1,不能有空格. 2,长度不能超过20 ...
- 庖丁解牛:USB 驱动开发技术彻底解密
我们知道如果开发工程师不懂RS232 肯定会让人笑话可以想象面向未来USB 接口无处不在因此掌握USB 的原理固件编程及其驱动开发技术势必成为当务之急USB 即插即用的优点和灵活性运用于各种电子产品现 ...
- Map的两张遍历方法 keySet(),entrySet()
源博客 http://blog.csdn.net/liu826710/article/details/9001254 在Map集合中 values():方法是获取集合中的所有的值----没有键,没有对 ...
- 【BZOJ2045】双亲数 莫比乌斯反演
[BZOJ2045]双亲数 Description 小D是一名数学爱好者,他对数字的着迷到了疯狂的程度. 我们以d = gcd(a, b)表示a.b的最大公约数,小D执著的认为,这样亲密的关系足可以用 ...
- Happy Necklace(矩阵快速幂)
Time Limit: 2000/1000 MS (Java/Others) Memory Limit: 131072/131072 K (Java/Others) Total Submissi ...
- css 生效顺序 less 写法
<!DOCTYPE html><html><style type="text/css">.c{color:red;}.c{color:green ...
- python实现复制整个目录的方法
import shutil #复制文件 shutil.copyfile('listfile.py', 'd:/test.py') #复制目录 shutil.copytree('d:/temp', 'c ...