
Linux网络服务第三章远程访问及控制
1.笔记
655355:端口限制
监听地址:对外提供服务的地址
AllowUsers:仅允许用户登录
DenyUsers:仅禁止用户登录
AllowUsers-用户名-公网地址
ssh/id_rsa.:私钥
ssh/id_rsa.pub.:公钥
/etc/hosts.allow:允许
/etc/hosts.deny:拒绝
2.SSH 简介
SSH(Secure Shell)是一种安全通道协议,主要用来实现字符界面的远程登录、远程复制等功能。SSH 协议对通信双方的数据传输进行了加密处理,其中包括用户登录时输入的用户口令,语 TELNET(远程登录)等应用相比,SSH 协议提供了更好的安全性。
默认监听端口TCP:22
3.服务端ssh配置
1.OpenSSH 安装包
默认安装 Linux 系统时自动安装,若未安装,安装光盘中的如下 rpm 包:
openssh-5.3p1-94.el6.x86_64.rpm
openssh-askpass-5.3p1-94.el6.x86_64.rpm
openssh-clients-5.3p1-94.el6.x86_64.rpm
openssh-server-5.3p1-94.el6.x86_64.rpm
·服务名称:sshd
·服务端主程序:/usr/sbin/sshd
·服务端配置文件:/etc/ssh/sshd_config
·客户端配置文件:/etc/ssh/ssh_config
[root@localhost ~]# vim /etc/ssh/sshd_config
17 Port 22 #监听端⼝,建议修改为其他端⼝以提⾼
在⽹络中的隐蔽性
19 ListenAddress 192.168.200.111 #监听IP地址,默认监听到0.0.0.0任意地
址
20 protocol 2 #ssh协议的版本选⽤V2⽐V1的安全
性更好
116 UseDNS no #禁⽤DNS反向解可以提⾼服务的响应速
度
2、⽤户登录控制
sshd服务默认允许root⽤户登录,但在Internet中使⽤时是⾮常不安全的。普遍的做法如下:先以普通⽤户远程登⼊,进⼊安全shell环境后,根据实际需要使⽤su 命令切换为root⽤户。
[root@localhost ~]# vim /etc/ssh/sshd_config
38 LoginGraceTime 10s #登录验证时间为10秒
39 PermitRootLogin no #禁⽌root⽤户登录
41 MaxAuthTries 3 #最⼤重试次数为3
65 PermitEmptyPasswords no #禁⽌空密码⽤户登录
[root@localhost ~]# systemctl restart sshd
[root@localhost ~]# useradd test
[root@localhost ~]# passwd -d test
清除⽤户的密码 test。
4.使用ssh客户端程序
1、命令程序:
(1)ssh命令(远程安全登录)
格式:ssh user@host (若客户机登录⽤户与主机⽤户名相同,可省去user@)
格式:ssh user@host command
端⼝选项:-p 22
[root@localhost ~]# ssh root@192.168.200.112
(2)scp命令(远程安全复制)
通过scp命令可以利⽤SSH安全连接与远程主机相互复制⽂件。使⽤scp命令时,除了必须指定复制源、⽬标以外还应指定⽬标主机地址、登录⽤户、执⾏后根据提示输⼊验证密码即可。
格式1:scp [-r] user@host:file1 file2
格式2:scp [-r]
(3)sftp命令(安全FTP上传下载)
通过sftp命令可以利⽤SSH安全连接与远程主机上传,下载⽂件,采⽤了与FTP类似的登录过程和交互式环境,以便⽬录资源管理。
格式:sftp user@host
[root@localhost ~]# echo "hello remote host2" > host2.txt
[root@localhost ~]# sftp root@192.168.200.112
5.构建密钥对验证的ssh体系
将客户端和服务端分别创建一个用户
(1)在客户端创建密钥对
可⽤ 的加密算法:ECDSA、RSA、DSA通过-t选项指定。
ssh-keygen命令
[root@localhost ~]# ssh-keygen -t ecdsa
(2)将公钥上传至服务器
Ssh-copy-id -i /home/用户名/.ssh/id_rsa.pub amber@服务器IP地址
(3)在客户端使⽤密钥对验证
(1)确认服务端配置⽂件/etc/ssh/sshd_config已开启密钥对认证
(2)客户端使⽤密钥对验证登录:
[root@localhost ~]# ssh root@192.168.200.112
6.TCP Wrappers
配置项及格式
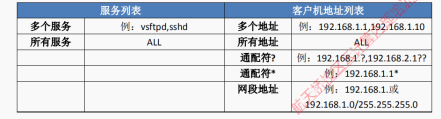
(1)格式:
服务列表:客户机地址列表
(2)通配符
通配符?:每⼀个?表示1位任意数字。如192.168.1.1?表示
192.168.1.10~192.168.1.19;192.168.1.1??表示192.168.100~192.168.1.199
服务列表 客户机地址列表
多个服务 例:vsftpd,sshd 多个地址 例:192.168.1.1,192.168.1.10
所有服务 ALL 所有地址 ALL
通配符? 例:192.168.1.?,192.168.2.1??
通配符* 例:192.168.1.1*
⽹段地址 例:192.168.1.或192.168.1.0/255.255.255.0
域名 .crushlinux.com通配符*:表示任意位数,也可为空。如192.168.1.1*表示192.168.1.1、
192.168.1.10~192.168.1.19、192.168.1.100~192.168.1.199
Linux网络服务第三章远程访问及控制的更多相关文章
- Linux网络服务第六章PXE高效能批量网络装机
1.IP地址配置 2.关闭防火墙以及selinux状态如下 systemctl stop firewalld Iptables -F Setenforce 0 三.部署FTP服务 1.安装F ...
- Linux网络服务第四章部署yum仓库
第四章部署yum仓库服务 1.笔记 systemctl start 命令 :重启 systemctl enable 命令 :开机自启动 netstat -anput | grep 命令:查看是否开启 ...
- Linux网络服务第七章DNS域名解析服务
端口:53 一.DNS服务器 正向解析:根据域名查IP地址,即将指定的域名解析为相对应的IP地址.域名的正向解析是DNS服务器最基本的功能,也是最常用的功能. 反向解析:根据IP地址查域名,即将指定的 ...
- Linux网络服务第五章NFS共享服务
1.笔记 NFS一般用在局域网中,网络文件系统c/s格式 服务端s:设置一个共享目录 客户端c:挂载使用这个共享目录 rpc:111远程过程调用机制 Showmount -e:查看共享目录信息 def ...
- Linux网络服务10——远程访问及控制
Linux网络服务10--远程访问及控制 一.SSH概述 1.SSH简介 SSH(Secure Shell)是一种安全通道协议,主要用来实现字符界面的远程登录.远程复制等功能.SSH协议对通信双方的数 ...
- 1、linux网络服务实验 用PuTTY连接Linux
这个是大三下学期的Linux网络服务配置详解时,感觉老师上得简单,就整理下,岭南师范学院师弟妹有福,如果是蔡老师交的话,可以拿来预习,复习. 一.用PuTTY连接Linux ①.装有redhat系统的 ...
- (四)跟我一起玩Linux网络服务:DHCP服务配置之中继代理
继第三部分的DHCP服务器的设置成功,我们来做一个中继代理服务器的配置吧. 我们的虚拟机结构如图: 具体参考: (一)跟我一起玩Linux网络服务:DNS服务——BIND(/etc/named.con ...
- Linux网络服务01——Linux网络基础设置
Linux网络服务01--Linux网络基础设置 一.查看及测试网络 1.使用ifconfig命令查看网络接口 (1)查看活动的网络接口 ifconfig命令 [root@crushlinux ~]# ...
- Linux网络服务12——NFS共享服务
Linux网络服务12--NFS共享服务 一.NFS简介 端口号:TCP.UDP 111端口 NFS(Network File System)网络文件系统,是一种基于TCP/IP传输的网络文件系统协议 ...
随机推荐
- B. The Monster and the Squirrel
B. The Monster and the Squirrel Ari the monster always wakes up very early with the first ray of the ...
- P1130 红牌(动态规划)
P1130 红牌 思路如下 这一题很像数字金字塔,我们可以正着求最小时间,当然也可以逆着求最小时间, 如果正着求:那么我们怎么求状态转移方程呢?,在这里我们假定状态转移方程为:dp[ i ][ j ] ...
- flume客户端模拟数据发送并记录在mysql数据库
这里只是做了简单的demo,并未深研 1.编写PolluteSink 1.1 maven创建项目(pom.xml) <dependencies> <dependency> &l ...
- Java线程通讯方法之wait()、nofity() 详解
Java线程通讯方法之wait().nofity() 详解 本文将探讨以下问题: synchronized 代码块使用 notify()与notifyAll()的区别 Java wait(),noti ...
- 这些基本的 HTML5 标签你不能不知道
HTML5元素 HTML5是HTML最新的修订版本,2014年10月由万维网联盟(W3C)完成标准制定. HTML5是用来写网页的一门标记语言. 使用的时候需要在首行声明HTML,如:<!DOC ...
- 模板继承和UImodul 和 UImethods
模板继承和UImodul 和 UImethods 模板的继承 {% extends path %} path为templates下的相对路径 {% block block_name %}conten ...
- wireshark抓包实战(六),过滤器
目录 一.抓包过滤器 1.语法来源 2.语法 二.显示过滤器 1.语法来源 2.关键要素 wireshark中,过滤器有两种,一种是抓包过滤器,一种是显示过滤器! 抓包过滤器适合大网络环境,配置与抓包 ...
- JAVA中使用使Math 类操作数据
转自:https://www.imooc.com/code/2342 侵删! Math 类位于 java.lang 包中,包含用于执行基本数学运算的方法, Math 类的所有方法都是静态方法,所以使用 ...
- Java中的垃圾回收算法详解
一.前言 前段时间大致看了一下<深入理解Java虚拟机>这本书,对相关的基础知识有了一定的了解,准备写一写JVM的系列博客,这是第二篇.这篇博客就来谈一谈JVM中使用到的垃圾回收算法. ...
- xshell使用记录
1.rz---上传文件 2.ls----列出文件 3.chmod +x webbench_pro -----赋予执行权限 4../webbench_pro----当前目录执行程序