
“永恒之蓝”(Wannacry)蠕虫全球肆虐 安装补丁的方法
“永恒之蓝”利用0day漏洞 ,通过445端口(文件共享)在内网进行蠕虫式感染传播,没有安装安全软件或及时更新系统补丁的其他内网用户就极有可能被动感染,所以目前感染用户主要集中在企业、高校等内网环境下。感染该蠕虫病毒变种,系统重要资料文件就会被加密,并勒索高额的比特币赎金,折合人民币2000-50000元不等。
445端口:
查看445端口是否开放,根据端口开启情况决定是否关停server服务。
查看445端口开启的方法:
步骤1:单击“开始”->“运行”,输入“cmd”
步骤2:在cmd命令窗口中输入“netstat -an ”,查看445端口状态。 如果445端口处于“listening”,则执行“net stop server”暂时关停server服务。

解决方案
方法1:
从微软官网下载MS17-010补丁修复此缺陷,一劳永逸。补丁下载地址:https://technet.microsoft.com/en-us/library/security/ms17-010.aspx
方法2:
开启Windows系统防火墙,屏蔽445端口。
下文以Windows7系统为例,操作步骤如下:
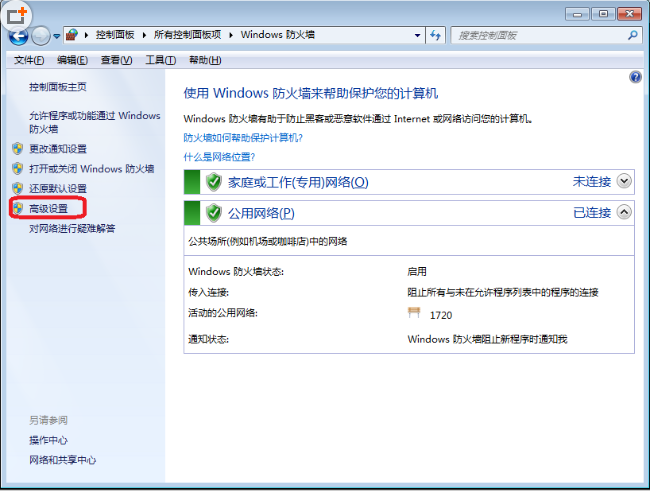
步骤1:打开"控制面板",单击"Windows"防火墙
步骤2:在弹出的对话框中单击"高级设置"。
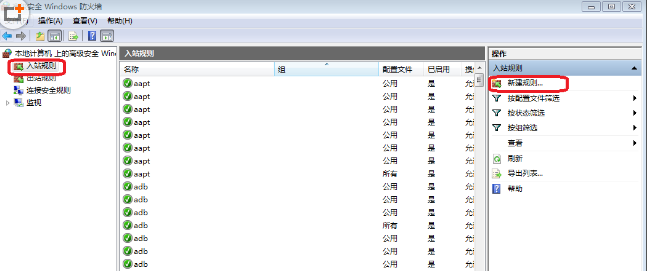
步骤3:在"高级安全 Windows 防火墙"界面中,分别单击"入站规则"->"新建规则..."。
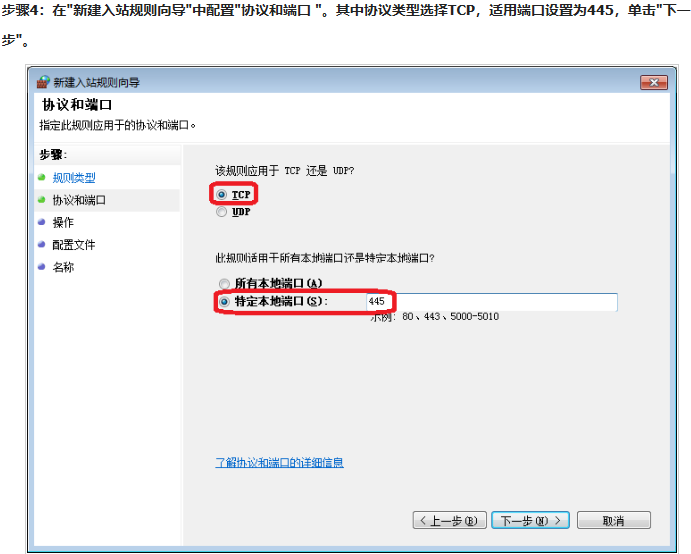

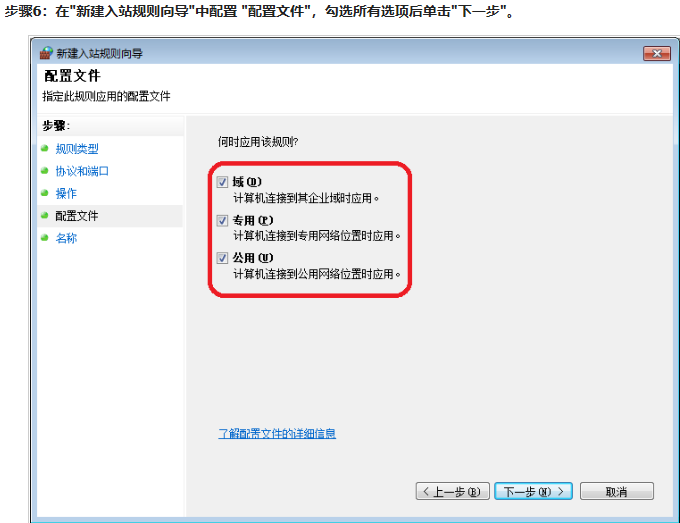
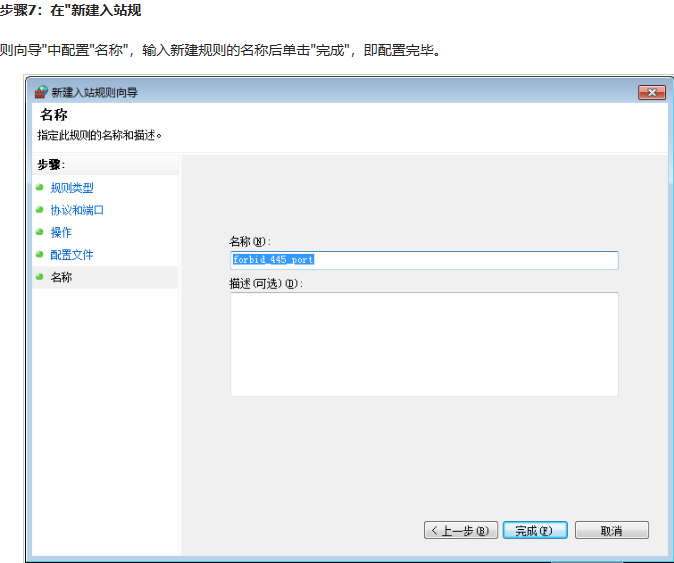
方法3:关闭 SMBv1 服务
3.1 适用于运行 Windows 8.1 或 Windows Server 2012 R2 及更高版本的客户
对于客户端操作系统:
打开“控制面板”,单击“程序”,然后单击“打开或关闭 Windows 功能”。
在“Windows 功能”窗口中,清除“SMB 1.0/CIFS 文件共享支持”复选框,然后单击“确定”以关闭此窗口。
重启系统。
3.2 对于服务器操作系统:
打开“服务器管理器”,单击“管理”菜单,然后选择“删除角色和功能”。
在“功能”窗口中,清除“SMB 1.0/CIFS
文件共享支持”复选框,然后单击“确定”以关闭此窗口。
重启系统。
3.3适用于运行Windows 7、 Windows Server 2008 R2、 Windows Vista 和 Windows Server 2008,修改注册表
注册表路径︰ HKEY_LOCAL_MACHINE\\SYSTEM\\CurrentControlSet\\Services\\LanmanServer\\Parameters
新建项︰ SMB1,值0(DWORD)
重新启动计算机
关于影响的操作系统范围和对应的补丁号码详情请见:https://technet.microsoft.com/en-us/library/security/ms17-010.aspx
“永恒之蓝”(Wannacry)蠕虫全球肆虐 安装补丁的方法的更多相关文章
- weblogic补丁下载与安装补丁的方法
文章目录1.根据漏洞报告下载补丁2.补丁包上传解压到Linux3.关于OPatch4.安装补丁4.1单个补丁安装4.2查看已安装的补丁4.3多个补丁安装4.4单个补丁回滚4.5多个补丁回滚4.6验证补 ...
- 永恒之蓝及WannaCry分析
以下部分是我的一次大作业,写了大概有一周,拿出来凑篇博客,如果有错误的地方,还请指正.粘贴过程中可能图片有错误. 1.环境搭建及简介 1.1 实验环境 Windows 7 (靶机) Parrot(攻击 ...
- 微软永恒之蓝ms17010补丁下载-wannacry
勒索病毒爆发:上百国家遭"感染",Windows勒索病毒恐怖蔓延!勒索病毒,掀起了全球上百个国家.数十亿用户对网络安全的恐慌,微软推出的永恒之蓝ms17010补丁下载专为勒索病毒专 ...
- 由"永恒之蓝"病毒而来的电脑科普知识
永恒之蓝病毒事件: 继英国医院被攻击,随后在刚刚过去的5月12日晚上20点左右肆虐中国高校的WannaCry勒索事件,全国各地的高校学生纷纷反映,自己的电脑遭到病毒的攻击,文档被加密,壁纸遭到篡改,并 ...
- 由"永恒之蓝"病毒而来的电脑知识科普
永恒之蓝病毒事件: 继英国医院被攻击,随后在刚刚过去的5月12日晚上20点左右肆虐中国高校的WannaCry勒索事件,全国各地的高校学生纷纷反映,自己的电脑遭到病毒的攻击,文档被加密,壁纸遭到篡改,并 ...
- NSA永恒之蓝病毒,如何通过360工具修复?
简介: NSA武器库的公开被称为是网络世界"核弹危机",其中有十款影响Windows个人用户的黑客工具,包括永恒之蓝.永恒王者.永恒浪漫.永恒协作.翡翠纤维.古怪地鼠.爱斯基摩卷. ...
- 全球性WannaCry蠕虫勒索病毒感染前后应对措施
前言:针对WannaCrypt勒索病毒的讨论和技术文章是铺天盖地,大量的技术流派,安全厂家等纷纷献计献策,有安全厂家开发各种安全工具,对安全生态来说是一个好事,但对个人未必就是好事,我们国家很多用户是 ...
- “永恒之蓝"漏洞的紧急应对--毕业生必看
早上6点多起床了,第一次起这么早,昨天晚上12点多,看到了一则紧急通知,勒索软件通过微软"永恒之蓝"漏洞针对教育网进行了大规模的攻击,而且有很多同学中招.中招后的结果如下图所示. ...
- 关于NSA的EternalBlue(永恒之蓝) ms17-010漏洞利用
好久没有用这个日志了,最近WannaCry横行,媒体铺天盖地的报道,我这后知后觉的才想起来研究下WannaCry利用的这个原产于美帝的国家安全局发现的漏洞,发现漏洞不说,可以,自己偷偷 ...
随机推荐
- 在idea中用tomcat远程部署调试
适用于生产环境下的调试. 1.catalina配置 在服务器的bin下创建setenv.sh,内容如下 1099是jmx,最后是服务器ip 2.启动tomcat ./catalina.sh jpda ...
- 【C/C++】Rotate Array
实现数组旋转(循环右移) 如数组 [1, 2, 3, 4, 5, 6, 7],右移 3 位则为 [5, 6, 7, 1, 2, 3, 4] 首先使用泛型函数 void Rotate(void *fro ...
- webpack配置接口路径
比如在webpack.config.js中的plugins中加入 new webpack.DefinePlugin({ 'process.env.NODE_ENV': JSON.stringify(' ...
- js获取html元素在可视区域的位置
1)html节点在可视区域的位置 obj.getBoundingClientRect().top obj.getBoundingClientRect().left 2) 获取鼠标按下的位置 event ...
- PHP+ffmpeg+nginx的配置实现视频转码
最近项目中需要实现上传视频过程中自动转码MP4格式的功能,想到了用FFmpeg来实现它,但从来没有操作过,查阅了很多资料,遇到了好多问题,现在终于安装成功,觉得应该写下来与人分享一下,以免有人遇到和我 ...
- js splice函数 数组增加,替换,删除
splice函数参数介绍: 第一个参数: 对于数数组的操作起始位置. 第二个参数: 从第一个参数开始,删除数组中的个数. 从第三个参数之后所有参数(如果有):执行完第二步之后,都插入到第一个参数的起始 ...
- mysql一些常用配置
清空表: truncate table 表名 让id重1开始 alter table `test` auto_increment=1
- ubuntu1604使用之旅——安装samba
1.安装samba sudo apt-get install samba 2.安装sambaclient sudo apt-get install smbclient 3.修改配置文件 sudo vi ...
- 第一章:深入web请求过程
初学者,总结一下读书笔记,望海涵. 1.1 B/S网络架构概述 相比于C/S架构,B/S网络架构(Browser/Server)从前端到后端都得到了简化,都基于统一的应用层协议HTTP来交互数据,采用 ...
- 莫烦tensorflow(9)-Save&Restore
import tensorflow as tfimport numpy as np ##save to file#rember to define the same dtype and shape w ...