
分析网络工具 Wireshark与tcpdump
一、安装使用
1. 安装
2. 选择网卡:我们的主机就是通过其中一块网卡和其他主机进行数据交互;
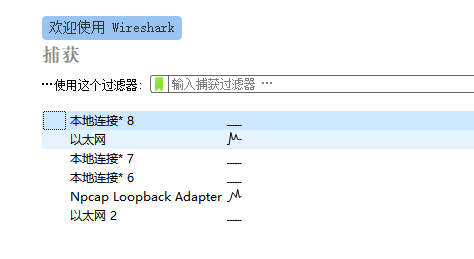
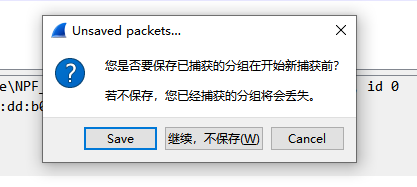
3. 点击开始:打开wireshark,点击左上角那个蓝色的鲨鱼鳍按钮,开始捕获新的分组并清空之前的分组;
二、过滤规则
1. 端口过滤
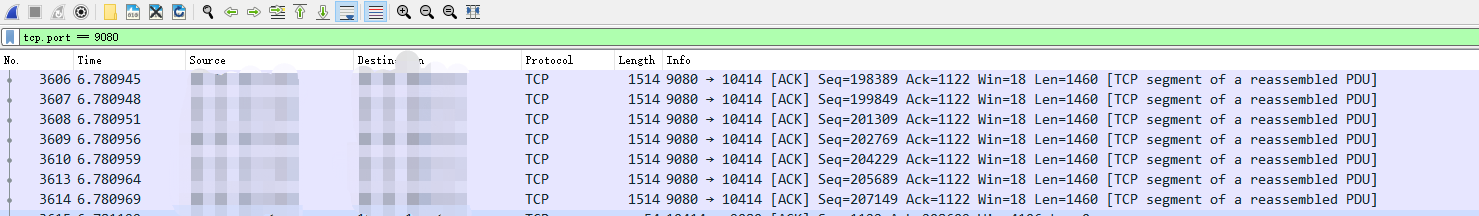
A. 不区分源或目的TCP协议端口:tcp.port == 9080;
B. 目标端口:tcp.dstport;
C. 源端口:tcp.srcport;
2. 协议过滤
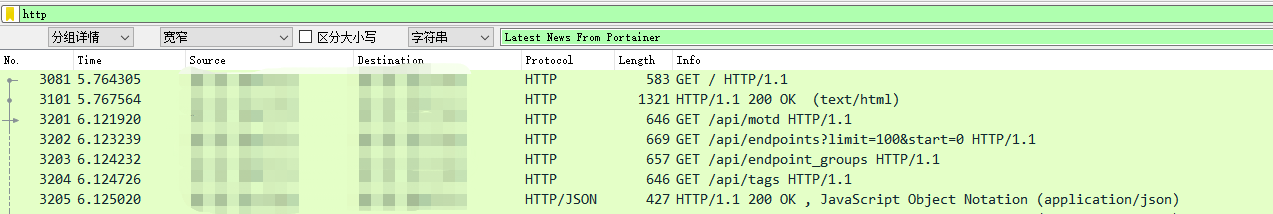
常见协议有http、tcp、udp、TLS;
3. IP过滤
A. 源IP:ip.src == 192.168.0.100
B. 目的IP:ip.dst;
C. IP:ip.addr == 192.168.0.100,等价于ip.src == 192.168.0.100 or ip.dst == 192.168.0.100;
4. 逻辑运算符
A. 连接运算符与:&& 或 and;
B. 选择运算符或:|| 或 or;
C. 否则运算符非:! 或 not。
三、数据包分析
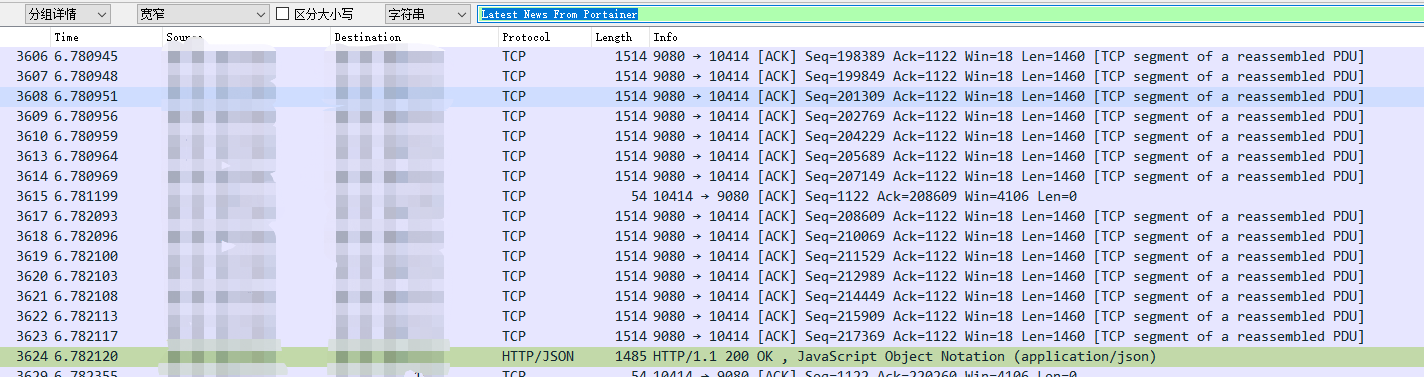
1. 调出搜索框:快捷键ctrl + F 或 点编辑中查找分组;
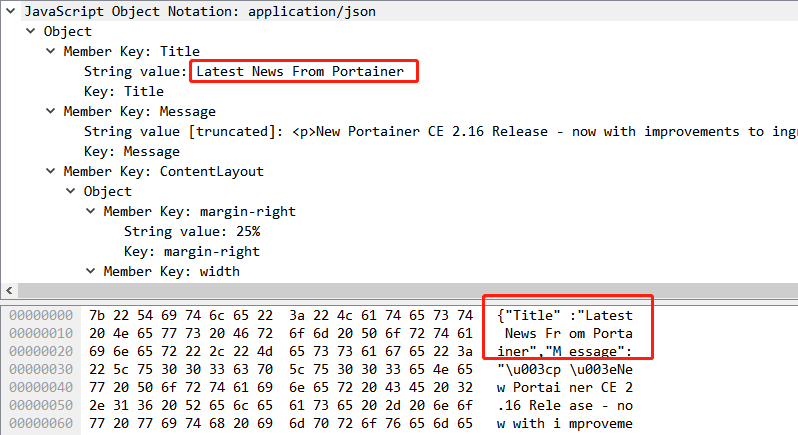
2. 搜索:搜索想要的内容;
四、排障
点击分析 》专家信息按钮调出分析框;
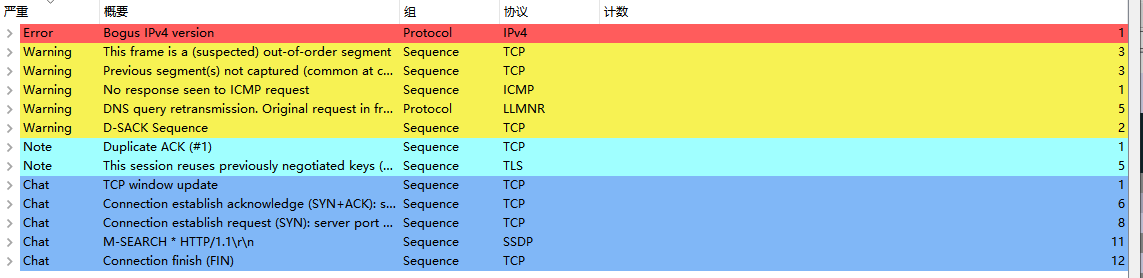
1. Chat:此标签下的数据包都符合常规流量特征,如:带有SYN标志集的TCP数据包;
2. Note:值得注意的事件,所抓数据识别出的可能会引起故障的异常现象,如应用程序返回了一个常见的错误状态码404等;
3. Warning:警告,所抓数据识别出一般性问题,如应用程序返回了一个不寻常的错误代码连接问题等;
4. Error:所抓数据识别出的严重错误,如数据包格式错误。
五、Linux中tcpdump
tcpdump是监听网络接口上流过的数据包;
1. 参数介绍
A. -nn:本地网卡地址及外部链接地址,并采用IP地址、端口表示,如果不加-nn,则会以本地主机名以及外部客户端myblast显示;
B. -i interfaces:指定监听的网卡名称,any代表监听所有的网卡;
C. -host :过滤主机IP;
D. -src:用来过滤源IP;
E. -dst:用来过滤目的IP;
F. -port:过滤端口;
G. -and、not、or:条件过滤,组装不同查询条件;
2. 举例
A. 抓取eth0网卡流过80端口的数据包:tcpdump -nn -i eth0 port 80;
B. 抓取eth0网卡流过80端口且源IP为192.168.1.100的数据包tcpdump -nn -i eth0 port 80 and src host 192.168.1.100;
C. 抓取eth0网卡流过80端口且IP为192.168.1.100的数据包tcpdump -nn -i eth0 port 80 and host 192.168.1.100;
分析网络工具 Wireshark与tcpdump的更多相关文章
- 网络抓包工具wireshark and tcpdump 及其实现基于的libpcap
最近无意中看到博客园中一篇介绍wireshark的文章,写得不错,它简单清楚介绍了wireshark的使用 简介 wireshark以前叫做Ethereal, 在大学时候的网络课程中就常看到它,它是世 ...
- Wireshark和TcpDump抓包分析心得
Wireshark和 TcpDump抓包分析心得 1. Wireshark与tcpdump介绍 Wireshark是一个网络协议检测工具,支持Windows平台和Unix平台,我一般只在Window ...
- 转 Wireshark和TcpDump抓包分析心得
1. Wireshark与tcpdump介绍 Wireshark是一个网络协议检测工具,支持Windows平台和Unix平台,我一般只在Windows平台下使用Wireshark,如果是Linux的话 ...
- Wireshark数据抓包分析——网络协议篇
Wireshark数据抓包分析--网络协议篇 watermark/2/text/aHR0cDovL2Jsb2cuY3Nkbi5uZXQvZGF4dWViYQ==/ ...
- Linux系统及应用问题分析排查工具
linux 阿里技术协会 摘要: Linux服务器上经常遇到一些系统和应用上的问题,如何分析排查,需要利器,下面总结列表了一些常用工具.trace tool:最后也列举了最近hadoop社区在开发发展 ...
- Android 联网监控抓包工具的制作(tcpdump的使用)
最近做一个Android联网抓包的工具 自己在网上搜索了好久 发现还是没有头绪 于是考虑在linux层上下功夫 于是采用linux的tcpdump来实现了抓包的功能 用简单的话来定义tcpdump,就 ...
- Wireshark 与 Tcpdump
[1]Wireshark 与 Tcpdump Wireshark是Windows下非常容易上手的抓包工具.但在Linux下很难找到一个好用的图形界面抓包工具.还好有Tcpdump.我们可以用Tcpdu ...
- 超详细的网络抓包神器 tcpdump 使用指南
原文链接:Tcpdump 示例教程 本文主要内容翻译自<Tcpdump Examples>. tcpdump 是一款强大的网络抓包工具,它使用 libpcap 库来抓取网络数据包,这个库在 ...
- 计算机网络原理实验_使用网络协议分析仪Wireshark
一.实验名称 使用网络协议分析仪Wireshark 二.实验目的: 1. 掌握安装和配置网络协议分析仪Wireshark的方法: 2. 熟悉使用Wireshark工具分析网络协议的基本方法,加深对协 ...
- socket和抓包工具wireshark
socket和抓包工具wireshark 最近在学习Python代码中的socket和抓包工具wireshark,故又将socket等概念又学习了一遍,温故而知新: Python代码如下: serve ...
随机推荐
- 使用Logstash工具导入sqlserver数据到elasticSearch及elk分布式日志中心
首先记下这个笔记,Logstash工具导入sqlserver数据到elasticSearch. 因为logstash使用java写的,我本地开发是win11,所以javade jdk必须要安装.具体安 ...
- 1.5万字长文:从 C# 入门 Kafka
目录 1, 搭建 Kafka 环境 安装 docker-compose 单节点 Kafka 的部署 Kafka 集群的部署 2, Kafka 概念 基本概念 关于 Kafka 脚本工具 主题管理 使用 ...
- DataX二次开发——新增HiveReader插件
一.研发背景 DataX官方开源的版本支持HDFS文件的读写,并没有支持基于JDBC的Hive数据读写,很多时候一些数据同步不太方便,比如在读取Hive之前先执行一些sql.读取一些Hive的视图数据 ...
- 笔记: C#RabbitMQ初步使用记录
Rabbitmq 的使用场景有哪些? ①. 跨系统的异步通信,所有需要异步交互的地方都可以使用消息队列.就像我们除了打电话(同步)以外,还需要发短信,发电子邮件(异步)的通讯方式. ②. 多个应用之间 ...
- 大佬们的博客 && 友链
博客 1.https://wiki.kimleo.net/ 查组合子查到的,活化石级别 2.https://tech.meituan.com/ 美团博客,查函数式查到的,我还看过一篇讲aop的非常经典 ...
- .NET周报 【2月第2期 2023-02-11】
国内文章 SQLSERVER的truncate和delete有区别吗? https://mp.weixin.qq.com/s/wTIeW8rjj3cRzoaQcg2sOw 在面试中我相信有很多朋友会被 ...
- P32_全局配置 - tabBar
什么是 tabBar tabBar 是移动端应用常见的页面效果,用于实现多页面的快速切换.小程序中通常将其分为: 底部 tabBar 顶部 tabBar 注意:tabBar中只能配置最少 2 个.最多 ...
- .NET Core 项目启动时运行定时任务
1.任务需求 在每次服务启动时定时(如24小时)清理一次缓存文件 2.代码实现 1)新建文件清理类 .NET Core 提供了BackgroundService的抽象类,在 ExecuteAsync ...
- 学习Java Day23
今天学习了包访问,没有指定public或private的部分可以被同一个包中的所有方法访问
- NETAPP FAS2720初始化配置
配置前准备 1.管理地址(必须)3个:1个集群管理地址,2个节点管理地址2.SP地址2个:2个底层管理地址,相当于服务器BMC地址,配置完成后可以远程进行系统重装等操作3.DNS地址:使用CIFS需要 ...