
【oauth2.0】【2】JAVA 客户端模式
含义:用户直接向客户端注册,客户端以自己的名义要求"服务提供商"提供服务,其实不存在授权问题
步骤:
(A)客户端向认证服务器进行身份认证,并要求一个访问令牌(token)。
(B)认证服务器确认无误后,向客户端提供访问令牌。
(C)用令牌请求资源服务器的资源
摘要:
1,JAVA代码中访问
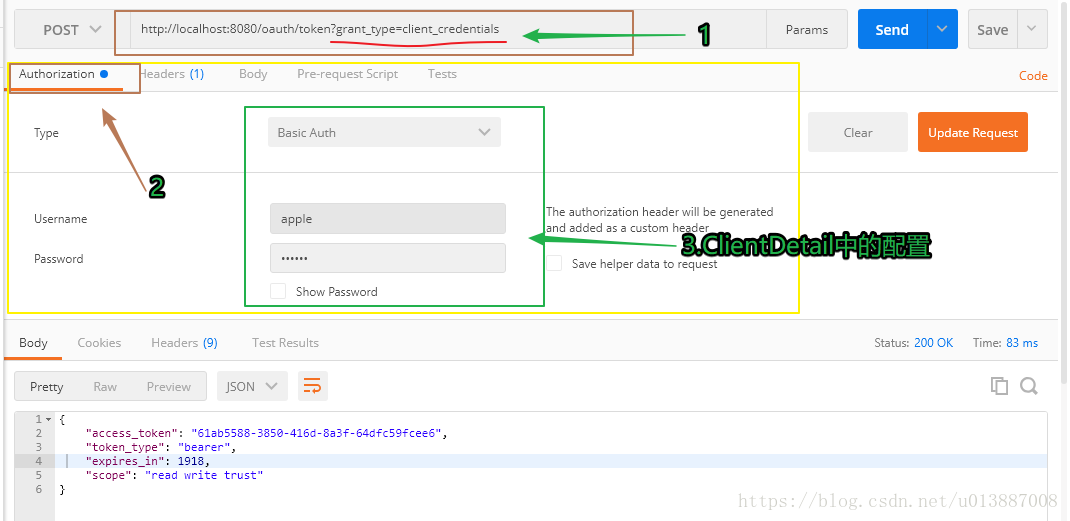
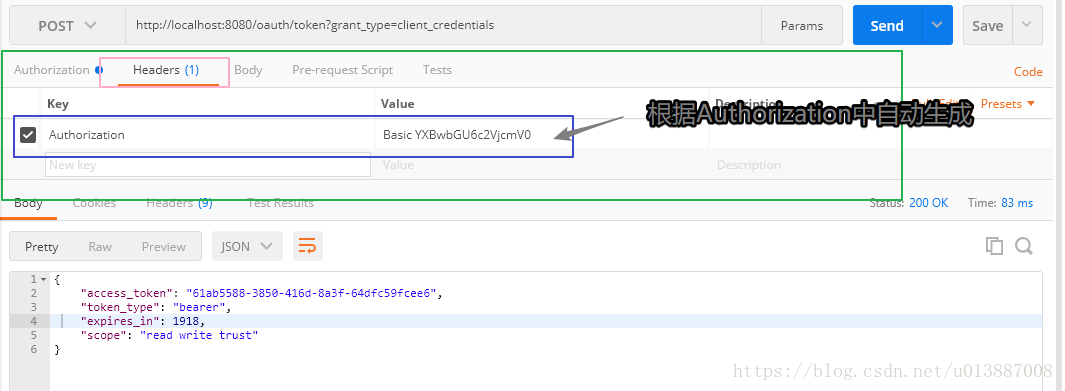
2,Postman中访问
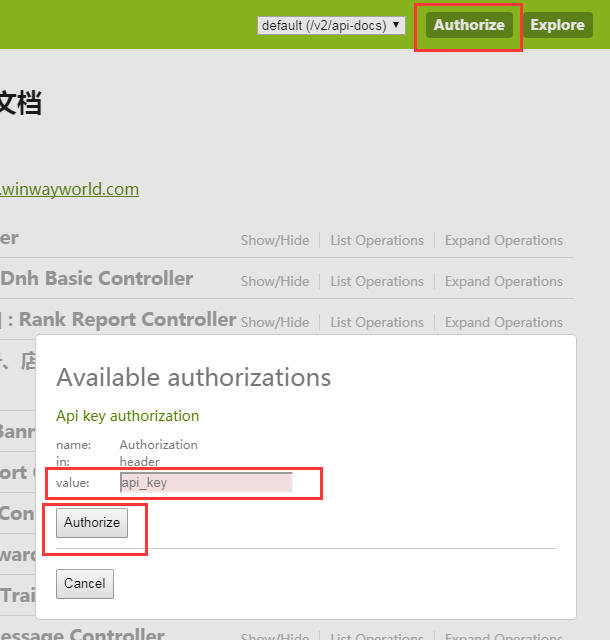
3,Swagger中访问
正文:
1,JAVA代码中访问
我的环境是Spring Boot,实现代码:
pom.xml
<dependency>

    <groupId>org.apache.oltu.oauth2</groupId>

    <artifactId>org.apache.oltu.oauth2.client</artifactId>

    <version>0.31</version>

</dependency>
OAuthClientUtil.java
public class OAuthClientUtil {

    private static Logger logger = LoggerFactory.getLogger(OAuthClientUtil.class.getName());

    //Config.ACCESS_TOKEN_URL 认证服务器获取token的地址;Config.OAUTH_USERNAME 账号;Config.OAUTH_PASSWORD:密码

    public static String getApiToken()throws OAuthProblemException{

        logger.info("api getApiToken");

        String accessToken = null;

        OAuthClient oAuthClient = new OAuthClient(new URLConnectionClient());

        try {

            OAuthClientRequest request = OAuthClientRequest

                    .tokenLocation(Config.ACCESS_TOKEN_URL)

                    .setGrantType(GrantType.CLIENT_CREDENTIALS)

                    .setUsername(Config.OAUTH_USERNAME)

                    .setPassword(Config.OAUTH_PASSWORD)

                    .buildQueryMessage();

            request.addHeader("Accept", "application/json");

            request.addHeader("Content-Type", "application/json");

            String auth = Base64Util.encode(Config.OAUTH_USERNAME + ':' + Config.OAUTH_PASSWORD);

            request.addHeader("Authorization", "Basic " + auth);

            OAuthAccessTokenResponse oAuthResponse = oAuthClient.accessToken(request, OAuth.HttpMethod.POST); //去服务端请求access_token,并返回响应

            accessToken = oAuthResponse.getAccessToken(); //获取服务端返回过来的access_token

            logger.info("api token: " + accessToken);

        } catch (OAuthSystemException e) {

            e.printStackTrace();

        }

        return accessToken;

    }

}
Base64Util.java
public class Base64Util {

        //编码

        public static String encode(String s) {

            if (s == null)

                return null;

            String res = "";

            try {

                res = new sun.misc.BASE64Encoder().encode(s.getBytes("GBK"));

            } catch (UnsupportedEncodingException e) {

                // TODO Auto-generated catch block

                e.printStackTrace();

            }

            return res;

        }

        //解码

        public static String decode(String s) {

            if (s == null)

                return null;

            BASE64Decoder decoder = new BASE64Decoder();

            try {

                byte[] b = decoder.decodeBuffer(s);

                return new String(b,"GBK");

            } catch (Exception e) {

                return null;

            }

        }

}
使用授权访问接口
public String scanTrainQrode(String param) {

    String respContent = ""; //返回的内容

    String apiToken = null;

    try {

        apiToken = OAuthClientUtil.getApiToken(); //获取token

        String requestUrl = String.format(Config.URL, param, apiToken); //拼接接口地址(例:https://cn.bing.com?param=param&api_token=apiToken)

        String result = HttpHelper.SendPOST(requestUrl); //访问接口地址

        if (StringUtils.isNotBlank(result)) { //解析返回的结果

            JSONObject jsonObject = JSONObject.fromObject(result);

            if(jsonObject.containsKey("msg")) respContent = jsonObject.getString("msg");

        }

    } catch (OAuthProblemException e) {

        e.printStackTrace();

    }

    return respContent;

}
2,Postman中访问
Postman为模拟网络请求的工具,见参考博客2
-------------------------------------------
3,Swagger中访问
value中填写bearer + 空格 + token(例:bearer 49305daf-e566-4f9d-8f83-e74af5ae47e1)
参考博客:
1,Java的oauth2.0 服务端与客户端的实现 - jing12062011的博客 - CSDN博客
https://blog.csdn.net/jing12062011/article/details/78147306
2,Oauth2授权模式访问之客户端模式(client_credentials)访问 - 面朝大海,春暖花开 - CSDN博客
https://blog.csdn.net/u013887008/article/details/80574905
【oauth2.0】【2】JAVA 客户端模式的更多相关文章
- OAuth2.0 四种授权模式
OAuth2.0简单笔记(四种授权模式) 金天:坚持写东西,不是一件容易的事,换句话说其实坚持本身都不是一件容易的事.如果学习有捷径,那就是不断实践,不断积累.写笔记,其实是给自己看的,是体现积累的一 ...
- Oauth2.0认证---授权码模式
目录: 1.功能描述 2.客户端的授权模式 3.授权模式认证流程 4.代码实现 1.功能描述 OAuth在"客户端"与"服务提供商"之间,设置了一个授权层(au ...
- SpringBoot之OAuth2.0学习之客户端快速上手
2.1.@EnableOAuth2Sso 这个注解是为了开启OAuth2.0的sso功能,如果我们配置了WebSecurityConfigurerAdapter,它通过添加身份验证过滤器和身份验证(e ...
- ElasticSearch6.5.0 【Java客户端之REST Client】
说明 High Level Client 是基于 Low Level Client 的.官方文档如下: * https://www.elastic.co/guide/en/elasticsearch/ ...
- ElasticSearch6.5.0【Java客户端之TransportClient】
说明 TransportClient:网上流传最多的客户端,目前最新版本 Java REST Client:官方推荐的客户端, 官方:我们要在Elasticsearch 7.0的版本中不赞成使用Tra ...
- 入门教程:.NET开源OpenID Connect 和OAuth解决方案IdentityServer v3 创建简单的OAuth2.0服务器,客户端和API(三)
本教程的目的在于创造尽可能简单的identityserver安装作为一个oauth2授权服务器.这应该能够让你了解一些基本功能和配置选项(完整的源代码可以发现在这里).在后面的文档中会介绍更多的高级功 ...
- IdentityServer4实现Oauth2.0四种模式之隐藏模式
接上一篇:IdentityServer4实现OAuth2.0四种模式之密码模式,密码模式将用户的密码暴露给了客户端,这无疑是不安全的,隐藏模式可以解决这个问题,由用户自己在IdentityServ ...
- 使用微服务架构思想,设计部署OAuth2.0授权认证框架
1,授权认证与微服务架构 1.1,由不同团队合作引发的授权认证问题 去年的时候,公司开发一款新产品,但人手不够,将B/S系统的Web开发外包,外包团队使用Vue.js框架,调用我们的WebAPI,但是 ...
- API代理网关和OAuth2.0授权认证框架
API代理网关和OAuth2.0授权认证框架 https://www.cnblogs.com/bluedoctor/p/8967951.html 1,授权认证与微服务架构 1.1,由不同团队合作引发的 ...
随机推荐
- 文档对象模型DOM
文档对象模型 DOM 1 DOM概述 1.1 什么是DOM 文档对象模型 Document Object Model 提供给用户操作document obj 的标准接口 文档对象模型 是表示和操作 H ...
- CSS-形变 动画 表格
一.形变 /*1.形变参考点: 三轴交界点*/ transform-origin: x轴坐标 y轴坐标; /*2.旋转 rotate deg*/ transform: rotate(720deg) ...
- 清除浏览器CSS样式
/* YUI 3.18.1 (build f7e7bcb) Copyright 2014 Yahoo! Inc. All rights reserved. Licensed under the BSD ...
- HDU 1298 T9(字典树+dfs)
http://acm.hdu.edu.cn/showproblem.php?pid=1298 题意:模拟手机9键,给出每个单词的使用频率.现在给出按键的顺序,问每次按键后首字是什么(也就是要概率最大的 ...
- HDU 4309 Seikimatsu Occult Tonneru(最大流+二进制枚举)
http://acm.hdu.edu.cn/showproblem.php?pid=4309 题意: 有n个城市,每个城市有num[i]个居民,有敌人要进行地毯式轰击,居民们要逃到隧道去.现在有隧道, ...
- latex建立参考文献的超链接
在Latex生成的pdf文档中建立超链接(如从正文到参考文献,从目录到相应内容,从页码编号到实际页面等),有利于读者快速定位当前阅读的信息. 如何在生成的pdf文件中包含超链接呢?需要注意一下两点: ...
- WAI-ARIA无障碍网页应用属性完全展示
本文为原创辛苦之作,尊重劳动,转载请注明来自张鑫旭-鑫空间-鑫生活[http://www.zhangxinxu.com]本文地址:http://www.zhangxinxu.com/wordpress ...
- Docker个人理解总结
最新在学习Docker,记录下自己对Docker的理解. 一.Docker是什么? 1. Docker是一个能够把开发的应用程序自动部署到容器的开源引擎. 2.Docker使用Google公司推出的G ...
- python os.remove
remove 只能删除文件,删除目录会报错 >>> import os >>> os.remove("/opt/xxx/server_log/test&q ...
- XML简单入门
1.xml文件的第一句为<?xml version="1.0" ?> xml 1.0版本和1.1版本有较大不同,且1.1版本向下不可兼容,故使用version 1.0 ...