
识别与防御CSRF漏洞
识别与防御CSRF漏洞
CSRF(Cross-Site Request Forgery,跨站请求伪造),通常也被称为“一键攻击”或“会话劫持”,其缩写为CSRF或XSRF,是一种针对网站的恶意利用技术。尽管名字听起来与跨站脚本(XSS)相似,但两者在本质上是截然不同的。XSS主要依赖于用户对站点的信任,而CSRF则是基于网站对其用户浏览器所持有的信任进行攻击。相较于XSS攻击,CSRF攻击在公众视野中往往不太突出(因此相应的防范资源也相对稀缺),且由于其难以防范的特性,它被认为比XSS更具潜在的危险性。
CSRF攻击原理
对于CSRF的理解,我们可以简化为:攻击者利用受害者的身份,冒充其名义执行一系列未经授权的操作。这些操作可能包括:以受害者的身份发送电子邮件或消息、窃取账号信息,甚至进行商品购买、虚拟货币转账等,这些行为不仅侵犯了受害者的个人隐私,更对其财产安全构成了严重威胁。
以转账为例,假设你希望通过某个银行网站向某位用户转账100元。当你点击“转账”按钮时,实际上是在向服务器发送一个类似于http://www.xxbank.com/pay.php?user=xx&money=100的请求。然而,如果攻击者精心构造了一个链接,如http://www.xxbank.com/pay.php?user=hack&money=100,并诱导受害者点击或访问,那么受害者的浏览器就会在不知情的情况下向这个链接发起请求,从而导致100元被错误地转账给名为“hack”的账户。这种利用受害者身份进行的非法操作,正是CSRF攻击的典型体现。
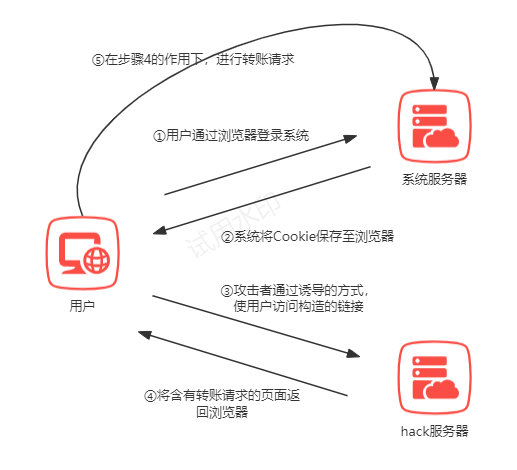
CSRF 的攻击过程有以下两个重点:
- 目标用户己经登录了网站,能够执行网站的功能
- 目标用户访问了攻击者构造的URL
CSRF 漏洞修复建议
当设计表单提交或更新功能时,应避免使用GET方法,因为它会在URL中暴露参数,留下历史记录,且是幂等的,不适合执行非重复性的操作。虽然POST方法相对更安全,因为它不会在URL中传递参数,但它也不能完全防止跨站请求伪造(CSRF)攻击。为了防御CSRF,我们需要采取额外的安全措施,而不仅仅依赖请求方法本身。
在Web应用中,验证请求的Referer头是一种简单的安全机制,它假设如果Referer值是以自己网站域名开头的,则该请求来自合法的源。然而,这种方法并非万无一失,因为Referer头可以被用户或某些浏览器禁用,甚至在某些情况下被伪造,因此不能单独依赖它作为抵御CSRF攻击的主要手段。
CSRF攻击的核心在于攻击者能够伪装成受害用户,向受信任的站点发送恶意请求。要有效防御CSRF攻击,关键在于确保每个请求中包含攻击者无法伪造的信息。一种常用的方法是使用同步令牌模式(Synchronizer Token Pattern),也称为CSRF令牌或CSRF token。这种方法要求在客户端生成一个随机的token,并在用户提交表单或发送请求时,将这个token作为参数或HTTP头的一部分发送给服务器。服务器在接收到请求时,会验证这个token的有效性。如果请求中没有token或者token的内容不正确,服务器就会拒绝处理该请求,从而有效防范CSRF攻击。
识别与防御CSRF漏洞的更多相关文章
- 用代码来细说Csrf漏洞危害以及防御
开头: 废话不多说,直接进主题. 0x01 CSRF介绍:CSRF(Cross-site request forgery)跨站请求伪造,也被称为“One Click Attack”或者Session ...
- 使用Token进行CSRF漏洞防御
1.登录验证成功之后,在会话SESSION["user_token"]中保存Token. 2.在后台操作中,增删改表单中添加隐藏域hidden,设置value为Token. 3.提 ...
- CSRF 漏洞原理详解及防御方法
跨站请求伪造:攻击者可以劫持其他用户进行的一些请求,利用用户身份进行恶意操作. 例如:请求http://x.com/del.php?id=1 是一个删除ID为1的账号,但是只有管理员才可以操作,如果攻 ...
- 学习CSRF漏洞并挖掘CSRF漏洞
什么是跨站请求伪造? 跨站请求伪造(英语:Cross-siterequest forgery),也被称为one-clickattack或者session riding,通常缩写为CSRF或者XSRF, ...
- 防御CSRF的方法有哪些(一) HTTP 头中自定义属性并验证 CSRF跨站域请求伪造攻击
CSRF (Cross Site Request Forgery, 跨站域请求伪造)是一种网络的攻击方式,该攻击可以在受害者毫不知情的情况下以受害者名义伪造请求发送给受攻击站点,从而在并未授权的情况下 ...
- CSRF 漏洞测试
CSRF简介: CSRF中文名:跨站请求伪造,英文译为:Cross-site request forgery,CSRF攻击就是attacker(攻击者)利用victim(受害者)尚未失效的身份认证信息 ...
- 从Java的角度修复CSRF漏洞
漏洞挖掘中,说实话挖过最多的漏洞就属CSRF漏洞了,提交CSRF漏洞很多次,绕过CSRF防御进行攻击也有很多次.CSRF漏洞是一个很容易引发的问题,今天我从Java的角度来说下这个安全漏洞的修复方案. ...
- 【代码审计】YzmCMS_PHP_v3.6 CSRF漏洞分析
0x00 环境准备 YzmCMS官网:http://www.yzmcms.com/ 程序源码下载:http://pan.baidu.com/s/1pKA4u99 测试网站首页: 0x01 代码分析 ...
- PHP代码审计笔记--CSRF漏洞
0x01 前言 CSRF(Cross-site request forgery)跨站请求伪造.攻击者盗用了你的身份,以你的名义向第三方网站发送恶意请求,对服务器来说这个请求是完全合法的,但是却完成了攻 ...
- SpringMVC如何防御CSRF
本文说一下SpringMVC如何防御CSRF(Cross-site request forgery跨站请求伪造)和XSS(Cross site script跨站脚本攻击). 说说CSRF 对CSRF来 ...
随机推荐
- Mac 上常见的环境配置文件
当使用命令行终端进行开发时,环境配置文件可以用来自动化执行一些命令或设置环境变量,以提高工作效率和方便使用.在 Mac 上,常见的环境配置文件有以下几种: 1. 在.bash_profile文件中配置 ...
- 自动化部署之Gitlab+Jenkins+Docker
总结自动发布流程: Gitlab+Jenkins+Docker 一般部署方式: 1.外挂方式: 就是将实际的代码挂载到宿主机上,docker中提供程序运行的环境, 这样的话只需要更新对应的代码就够了 ...
- 使用 Azure AI Studio 构建和部署使用提示流的问答助驾系统
使用 Azure AI Studio 构建和部署使用提示流的问答助驾系统 See: Build and deploy a question and answer copilot with prompt ...
- 【C#】【MySQL】【配置数据源】SSL Connection error 发生一个或多个错误。由于·意外的数据包格式,握手失败
[编程语言]C# [数据库]MySQL [控件]SqlDataSource [问题描述]使用SqlDataSource远程连接数据库时,测试连接发生如下错误:"SSL Connection ...
- 【Java】【SpringBoot】CP03:热部署
This article is written by Xrilang(Chinese Name:萌狼蓝天) If you want find me ,You can contact me in Bil ...
- apache kylin的一些注意事项(解决kylin报错Storage schema reading not supported)
1.目前我所使用的kylin版本为2.6.2,有时在完成一次构建后会出现fail to locate kylin.properties的异常,如图所示 经排查,定位到kylin源码中的 org.apa ...
- 龙哥量化:通达信DRAWICON的图标副图显示效果(鸡肋,可以不看)
新建一个副图指标,复制粘贴源码,先看一下效果图 DRAWTEXT_FIX(1,0.01,0.01,0,'通达信中DRAWICON的图标,方便大家折腾指标'),COLORMAGENTA; A:=CURR ...
- 快速生成视频互动直播包含会议直播APP(Android)
阿里云服务器推荐购买99元 首先此应用基于腾讯云实时音视频TRTC.注册腾讯云https://console.cloud.tencent.com/trtc 并完成实名认证开始. 安卓直播高级版 包括直 ...
- vue3 路由的使用
添加一个router.js 配置文件 import { createRouter, createWebHistory } from 'vue-router' createRouter:用来创建 路由 ...
- SSM或Spring Boot开发中,mapper包中的mapper.xml没有编译到targger中的解决办法
SSM或Spring Boot开发中,mapper包中的mapper.xml没有编译到targger中的解决办法 在pom文件中加入如下配置: <resources> <!-- 编译 ...