
k8s用 ConfigMap 管理配置(13)
一、ConfigMap介绍
Secret 可以为 Pod 提供密码、Token、私钥等敏感数据;对于一些非敏感数据,比如应用的配置信息,则可以用 ConfigMap
ConfigMap 的创建和使用方式与 Secret 非常类似,主要的不同是数据以明文的形式存放。
与 Secret 一样,ConfigMap 也支持四种创建方式:
1. 通过 --from-literal:
kubectl create configmap myconfigmap --from-literal=config1=xxx --from-literal=config2=yyy
每个 --from-literal 对应一个信息条目。
2. 通过 --from-file:
echo -n xxx > ./config1

echo -n yyy > ./config2

kubectl create configmap myconfigmap --from-file=./config1 --from-file=./config2
每个文件内容对应一个信息条目。
3. 通过 --from-env-file:
cat << EOF > env.txt

config1=xxx

config2=yyy

EOF

kubectl create configmap myconfigmap --from-env-file=env.txt
文件 env.txt 中每行 Key=Value 对应一个信息条目。
4. 通过 YAML 配置文件:
apiVersion: v1

kind: ConfigMap

metadata:

  name: myconfigmap

data:

  config1: mysqlip=192.168.11.6

  config2: zabbixip=192.168.11.7
文件中的数据直接以明文输入。
[root@ren7 yaml]# kubectl apply -f configmap.yml

configmap/myconfigmap created

[root@ren7 yaml]# kubectl get configmap

NAME          DATA   AGE

myconfigmap   2      24s
与 Secret 一样,Pod 也可以通过 Volume 或者环境变量的方式使用 Secret。
(1)Volume 方式:
[root@ren7 yaml]# cat pod5.yaml

apiVersion: v1

kind: Pod

metadata:

  name: mypod4

spec:

  containers:

    - name: mypod4

      image: reg.yunwei.com/learn/busybox:latest

      args:

      - /bin/sh

      - -c

      - sleep 10; touch /tmp/healthy; sleep 30000

      volumeMounts:

      - mountPath: "/etc/foo"

        name: foo

        readOnly: true

  volumes:

    - name: foo

      configMap:

        name: myconfigmap
[root@ren7 yaml]# kubectl apply -f pod5.yaml

pod/mypod4 created

[root@ren7 yaml]# kubectl exec -it mypod4 sh

/ # cd /etc/foo/

/etc/foo # ls

config1  config2

/etc/foo # cat config1

mysqlip=192.168.11.6/etc/foo #

/etc/foo # cat config2

zabbixip=192.168.11.7/etc/foo #

/etc/foo # exit
(2)环境变量方式:
[root@ren7 yaml]# cat pod6.yml

apiVersion: v1

kind: Pod

metadata:

  name: mypod5

spec:

  containers:

    - name: mypod5

      image: reg.yunwei.com/learn/busybox:latest

      args:

      - /bin/sh

      - -c

      - sleep 10; touch /tmp/healthy; sleep 30000

      env:

      - name: CONFIG_1

        valueFrom:

          configMapKeyRef:

            name: myconfigmap

            key: config1

      - name: CONFIG_2

        valueFrom:

          configMapKeyRef:

            name: myconfigmap

            key: config2
[root@ren7 yaml]# kubectl apply -f pod6.yml

pod/mypod5 created

[root@ren7 yaml]# kubectl exec -it mypod5 sh

/ #

/ # echo $CONFIG_1

mysqlip=192.168.11.6

/ # echo $CONFIG_2

zabbixip=192.168.11.7/ # exit
二、configmap实践
大多数情况下,配置信息都以文件形式提供,所以在创建 ConfigMap 时通常采用 --from-file 或 YAML 方式,读取 ConfigMap 时通常采用 Volume 方式。
比如给 Pod 传递如何记录日志的配置信息:
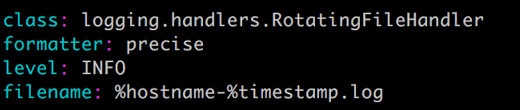
(1)可以采用 --from-file 形式,则将其保存在文件 logging.conf 中,然后执行命令:kubectl create configmap myconfigmap1 --from-file=./logging.conf
(2)如果采用 YAML 配置文件,其内容则为:
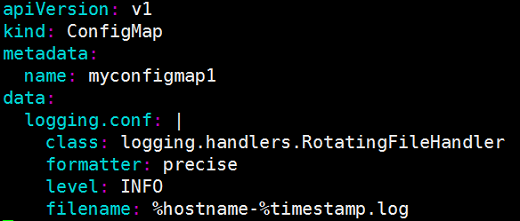
注意别漏写了 Key logging.conf 后面的 | 符号。
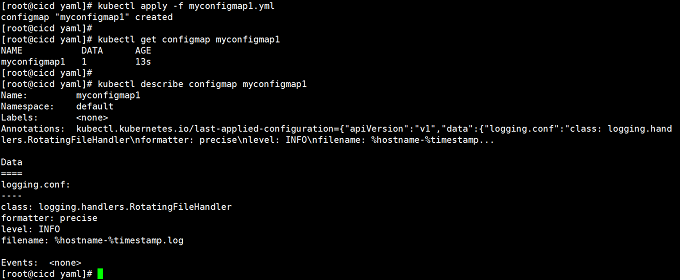
创建并查看 ConfigMap:
在 Pod 中使用此 ConfigMap,配置文件为:
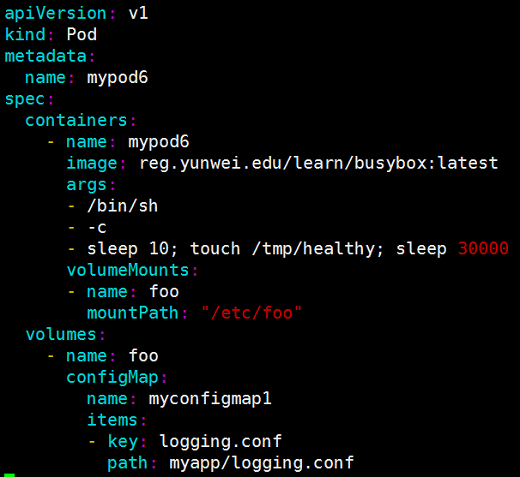
① 在 volume 中指定存放配置信息的文件相对路径为 myapp/logging.conf。
② 将 volume mount 到容器的 /etc 目录。
创建 Pod 并读取配置信息:
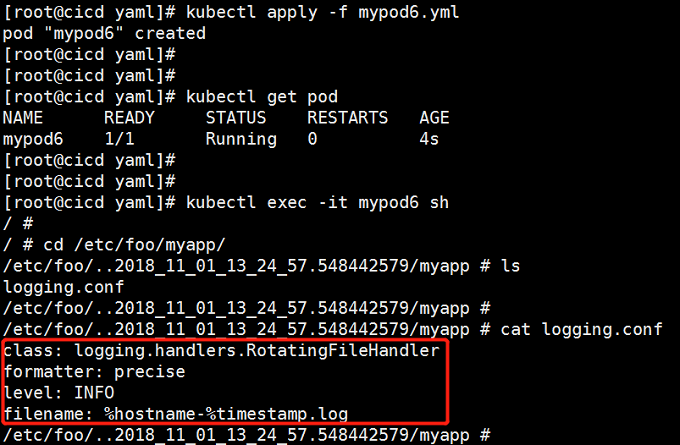
配置信息已经保存到 /etc/myapp/logging.conf 文件中。与 Secret 一样,Volume 形式的 ConfigMap 也支持动态更新,留给大家自己实践。
小结
我们学习了如何向 Pod 传递配置信息。如果信息需要加密,可使用 Secret;如果是一般的配置信息,则可使用 ConfigMap。
Secret 和 ConfigMap 支持四种定义方法。Pod 在使用它们时,可以选择 Volume 方式或环境变量方式,不过只有 Volume 方式支持动态更新。
k8s用 ConfigMap 管理配置(13)的更多相关文章
- 用 ConfigMap 管理配置
1. ConfigMap介绍管理配置 ConfigMap介绍 Secret 可以为 Pod 提供密码.Token.私钥等敏感数据:对于一些非敏感数据,比如应用的配置信息,则可以用 ConfigMap ...
- 用ConfigMap管理配置(10)
一.ConfigMap介绍管理配置: ConfigMap介绍 Secret 可以为 Pod 提供密码.Token.私钥等敏感数据:对于一些非敏感数据,比如应用的配置信息,则可以用 ConfigMa ...
- 用configmap管理配置
一.ConfigMap介绍管理配置: ConfigMap介绍 Secret 可以为 Pod 提供密码.Token.私钥等敏感数据:对于一些非敏感数据,比如应用的配置信息,则可以用 ConfigMap ...
- 第10篇用 ConfigMap 管理配置
一.ConfigMap介绍管理配置: ConfigMap介绍 Secret 可以为 Pod 提供密码.Token.私钥等敏感数据:对于一些非敏感数据,比如应用的配置信息,则可以用 Config ...
- k8s通过configmap管理应用配置信息
Secret 可以为 Pod 提供密码.Token.私钥等敏感数据:对于一些非敏感数据,比如应用的配置信息,则可以用 ConfigMap. ConfigMap 的创建和使用方式与 Secret 非常类 ...
- 用 ConfigMap 管理配置 - 每天5分钟玩转 Docker 容器技术(159)
Secret 可以为 Pod 提供密码.Token.私钥等敏感数据:对于一些非敏感数据,比如应用的配置信息,则可以用 ConfigMap. ConfigMap 的创建和使用方式与 Secret 非常类 ...
- 用 ConfigMap 管理配置【转】
Secret 可以为 Pod 提供密码.Token.私钥等敏感数据:对于一些非敏感数据,比如应用的配置信息,则可以用 ConfigMap. ConfigMap 的创建和使用方式与 Secret 非常类 ...
- kubernetes第十章--ConfigMap 管理配置
- Spring Cloud Config整合Spring Cloud Kubernetes,在k8s上管理配置
1 前言 欢迎访问南瓜慢说 www.pkslow.com获取更多精彩文章! Kubernetes有专门的ConfigMap和Secret来管理配置,但它也有一些局限性,所以还是希望通过Spring C ...
随机推荐
- 华为联运游戏或应用审核驳回:HMS Core升级提示语言类型错误
问题描述 最近项目组应用集成华为的HMS Core SDK相关能力后,发布地区选择中国大陆,提交审核,华为审核驳回:在低于2.5.3版本的华为移动服务手机上启动时或调出支付时拉起升级提示为英文,正确的 ...
- css详解background八大属性及其含义
background(背景) 以前笔者在css盒模型以及如何计算盒子的宽度一文中提到过盒模型可以看成由 元素外边距(margin).元素边框(border).元素内边距(padding)和元素内容(c ...
- 告别DNS劫持,一文读懂DoH
如果评选一个差评服务器榜单,除去育碧高居榜首外,一定也少不了 Nintendo Switch 让人头秃的联网服务.尽管任天堂已经架设了香港 CDN 服务器用于加速,但是更新安装的速度也没有什么大幅改变 ...
- JFX11+IDEA跨平台打包发布的完美解决办法
1 概述 IDEA2020.1的文档中提到只有JFX8的工程才支持打成jar包,并且,如果直接使用Build Artifacts的话,会如下提示: IDEA文档有提到这个的解决办法,是使用一些第三方工 ...
- Linux 基础命令 命令进阶
Linux命令格式:命令 选项 参数 (大部分命令是这个格式) 注意: 1.命令区分大小写 2.短选项可以合并 长选项不能合并 如 : 短选项 -l -h 可以合并为 -lh 长选项 不能合并 ...
- ES6 第二天
三点运算符 <script type="text/javascript"> function func(...params){ params.forEach(funct ...
- JDBC_05_ResorceBundle(资源绑定器) 绑定配置文件
ResorceBundle(资源绑定器) 绑定配置文件 jdbc.proprtise 需要在src目录下新建一个文件夹然后将jdbc.proprtise放在文件中然后右键该文件夹选择 Rebuild ...
- Zabbix三种邮箱告警配置
环境 环境 IP地址 主机名 需要安装的应用 系统版本 服务端 192.168.23.140 zabbix lamp zabbix_server zabbix_agent CentOS 8 客户端 1 ...
- 2- MySQL客户端工具Workbench的使用及数据库的操作
数据库增删改查快速入门 查看数据库: show databases; 选在数据库:use 数据库名: 创建数据库:create database db_name; 删除数据库:drop databa ...
- 技术面试问题汇总第001篇:猎豹移动反病毒工程师part1
我在2014年7月1日参加了猎豹移动(原金山网络)反病毒工程师的电话面试,但是很遗憾,由于我当时准备不足,加上自身水平不够,面试官向我提出的很多技术问题我都没能答出来(这里面既有基础类的问题,也有比较 ...