
Pwnable-leg
Download : http://pwnable.kr/bin/leg.c
Download :http://pwnable.kr/bin/leg.asm
友链
https://blog.csdn.net/lee_ham/article/details/78398551
下载之后,看看C的源码
if( (key1()+key2()+key3()) == key ){

                printf("Congratz!\n");

                int fd = open("flag", O_RDONLY);

                char buf[];

                int r = read(fd, buf, );

                write(, buf, r);
(key1()+key2()+key3()) == key就可以获得flag
之后打开另一个文件,是asm汇编语言,一个main函数和三个小部分key
来逐一看看key的数值
key1
(gdb) disass key1

Dump of assembler code for function key1:

   0x00008cd4 <+>:    push    {r11}        ; (str r11, [sp, #-]!)

   0x00008cd8 <+>:    add    r11, sp, #

   0x00008cdc <+8>:    mov    r3, pc

   0x00008ce0 <+12>:    mov    r0, r3

   0x00008ce4 <+>:    sub    sp, r11, #

   0x00008ce8 <+>:    pop    {r11}        ; (ldr r11, [sp], #)

   0x00008cec <+>:    bx    lr

End of assembler dump.
将PC赋值给r3,然后r3在给r0,而r0是函数的返回值,PC(program point)指向的是执行语句地址+8,即0x08cdc+8=0x08ce4,所以key1是0x08ce4
key2
(gdb) disass key2

Dump of assembler code for function key2:

   0x00008cf0 <+>:    push    {r11}        ; (str r11, [sp, #-]!)

   0x00008cf4 <+>:    add    r11, sp, #

   0x00008cf8 <+>:    push    {r6}        ; (str r6, [sp, #-]!)

   0x00008cfc <+12>:    add    r6, pc, #1

   0x00008d00 <+16>:    bx    r6

   0x00008d04 <+20>:    mov    r3, pc

   0x00008d06 <+22>:    adds    r3, #4

   0x00008d08 <+24>:    push    {r3}

   0x00008d0a <+26>:    pop    {pc}

   0x00008d0c <+28>:    pop    {r6}        ; (ldr r6, [sp], #4)

   0x00008d10 <+32>:    mov    r0, r

   0x00008d14 <+>:    sub    sp, r11, #

   0x00008d18 <+>:    pop    {r11}        ; (ldr r11, [sp], #)

   0x00008d1c <+>:    bx    lr
先看到pc和r6相加 0x08d04+0x1,然后再bx r6变成thumb状态(根据地址的最低位确定是否状态切换。如果末尾是1则切换到thumb状态,否则保留在asm状态)
之后pc+4赋值给r3(thumb状态,pc+4,asm状态则+8) 再通过adds把r3再加0x4,通过两次相加使得r3=PC+4+4,再赋值给r0 ,
所以r0=PC+4+4=0x8d0c, 即key2=0x8d0c
key3
Dump of assembler code for function key3:

   0x00008d20 <+>:    push    {r11}        ; (str r11, [sp, #-]!)

   0x00008d24 <+>:    add    r11, sp, #

   0x00008d28 <+8>:    mov    r3, lr

   0x00008d2c <+12>:    mov    r0, r3

   0x00008d30 <+>:    sub    sp, r11, #

   0x00008d34 <+>:    pop    {r11}        ; (ldr r11, [sp], #)

   0x00008d38 <+>:    bx    lr
lr(link register)寄存器存储的是函数的返回地址,指向main函数,看看main函数
 0x00008d7c <+>:    bl    0x8d20 <key3>

 0x00008d80 <+>:    mov    r3, r0
key3=0x8d80
之后相加即可
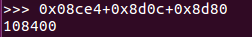
执行获取flag
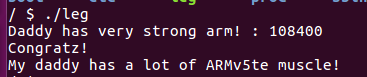
My daddy has a lot of ARMv5te muscle!
Pwnable-leg的更多相关文章
- 【pwnable.kr】leg
pwnable从入门到放弃第八题. Download : http://pwnable.kr/bin/leg.cDownload : http://pwnable.kr/bin/leg.asm ssh ...
- pwnable.kr leg之write up
看代码: #include <stdio.h> #include <fcntl.h> int key1(){ asm("mov r3, pc\n"); } ...
- pwnable.kr之leg
查看原题代码: #include <stdio.h> #include <fcntl.h> int key1(){ asm("mov r3, pc\n"); ...
- pwnable.kr详细通关秘籍(二)
i春秋作家:W1ngs 原文来自:pwnable.kr详细通关秘籍(二) 0x00 input 首先看一下代码: 可以看到程序总共有五步,全部都满足了才可以得到flag,那我们就一步一步来看 这道题考 ...
- pwnable.kr的passcode
前段时间找到一个练习pwn的网站,pwnable.kr 这里记录其中的passcode的做题过程,给自己加深印象. 废话不多说了,看一下题目, 看到题目,就ssh连接进去,就看到三个文件如下 看了一下 ...
- I had lots of shrapnel in my leg
People were running up to us, and screaming and hitting us, and throwing stones and eggs. "They ...
- pwnable echo2
pwnable echo2 linux 32位程序 涉及FSB和UAF漏洞的利用,先%x泄露地址,然后利用UAF漏洞进行利用 code:
- pwnable.kr-bof
.Nana told me that buffer overflow is one of the most common software vulnerability. Is that true? D ...
- pwnable.kr-collision
题目: 链接后登陆 ssh col@pwnable.kr -p2222 查看文件以及权限 Ls –al 查看代码 cat col.c 根据 if(strlen(argv[1]) != 20){ pri ...
- pwnable.kr-fd
题目: 链接登录: ssh fd@pwnable.kr -p2222 查看文件及权限: ls –al 看到flag文件,但是当前用户fd并没有读权限. cat fd.c 分析程序: int argc ...
随机推荐
- linux下关闭selinux
找到 /etc/sysconfig/selinux 文件 修改 SELINUX=enable 使之 SELINUX=disable 重启 reboot
- canvas详解----绘制线条
<!DOCTYPE html> <html> <head> <title>canvas详解</title> </head> &l ...
- Day11 - Python基础11 模块学习——optparse
Python 有两个内建的模块用于处理命令行参数: 一个是 getopt,<Deep in python>一书中也有提到,只能简单处理 命令行参数: 另一个是 optparse,它功能强大 ...
- Day15 - Python基础15 模块学习-selectors
本节内容 1:Python/selectors模块 2:selsect实例 1:Python/selectors模块及队列 selectors模块是可以实现IO多路复用机制: 它具有根据平台选出最佳 ...
- WPF Datagrid 控制 第一行和第一列之间的空白
原文:WPF Datagrid 控制 第一行和第一列之间的空白 这个位置就是 这里 我们更改 DataGridControltemplate 模板 看树形结构 里面是一个BUtton 功能是全选 能找 ...
- Django中的跨域请求问题
本文目录 一 同源策略 二 CORS(跨域资源共享)简介 三 CORS基本流程 四 CORS两种请求详解 五 Django项目中支持CORS 回到目录 一 同源策略 同源策略(Same origin ...
- Struts2框架和SpringMvc框架的区别
Struts2框架和SpringMvc框架的区别 一.拦截机制的不同 Struts2是类级别的拦截,每次请求就会创建一个Action,和Spring整合时Struts2的ActionBean注入作用域 ...
- 【转】Oracle重置序列(不删除重建方式)
Oracle中一般将自增sequence重置为初始1时,都是删除再重建,这种方式有很多弊端,依赖它的函数和存储过程将失效,需要重新编译.不过还有种巧妙的方式,不用删除,利用步长参数,先查出sequen ...
- ASP.NET 数据绑定
控件绑定数据源控件手动方式: DataSourceID = 数据源控件名称下拉框绑定 A.设置Datasource B.DataTextField="name"' //显示的值 C ...
- WebSocket数据加密——AES与RSA混合加密
前言 之前在写“一套简单的web即时通讯”,写到第三版的时候没什么思路,正好微信公众号看到一篇讲API交互加密,于是就自己搞了一套AES与RSA混合加密,无意中产生应用在WebSocket想法,好在思 ...