
.Net Core 3.0 Api json web token 中间件签权验证和 Cors 中间件处理跨域请求
第一步:在Nuget上安装"Microsoft.AspNet.WebApi.Cors"包,并对api controller使用[EnableCors]特性以及Microsoft.AspNetCore.Authentication.JwtBearer包
第二步:创建.netcore API项目 /控制器:AuthenticateController
using System;

using System.Collections.Generic;

using System.Linq;

using System.Text;

using System.Threading.Tasks;

using Microsoft.AspNetCore.Authorization;

using Microsoft.AspNetCore.Cors;

using Microsoft.AspNetCore.Mvc;

using Microsoft.Extensions.Options;

using Microsoft.IdentityModel.Tokens;

using static JSON_WEB_Token.Helper;

namespace JSON_WEB_Token.Controllers

{  //跨域标签

    [EnableCors("anyPolicy")]

    //API接口打上Authorize标签

    [Authorize]

    [ApiController]

    //路由配置

    [Route("api/[controller]/[action]")]

    public class AuthenticateController : ControllerBase

    {

        private JwtSettingsModel _jwtSettings;

        public AuthenticateController(IOptions<JwtSettingsModel> jwtSetting)

        {

            _jwtSettings = jwtSetting.Value;

        }

        [HttpPost]

        public IActionResult Token([FromBody]PasswordModel request)

        {

            var key = new SymmetricSecurityKey(Encoding.UTF8.GetBytes(_jwtSettings.SecetKey));

            string userId = request.UserName == null ? request.UserName : request.UserNo;

            if (request.UserName != "test" && request.PassWord != "" )

            {

                return BadRequest();

            }

            var tokenModel = Helper.GetAccessTokenModel

            (new UserData()

            {

                UserGid = strUserGid,

                UserNo = "test"

            },

             *

            );

            return Ok(tokenModel);

        }

    }

    public class PasswordModel

    {

        public string UserName { get; set; }

        public string PassWord { get; set; }

        public string UserNo { get; set; }

        public string ClientSecret { get; set; }

    }

}
第三步: Helper
using Microsoft.Extensions.Configuration;

using Microsoft.IdentityModel.Tokens;

using System;

using System.Collections.Generic;

using System.ComponentModel.DataAnnotations;

using System.IdentityModel.Tokens.Jwt;

using System.IO;

using System.Linq;

using System.Security.Claims;

using System.Text;

using System.Threading.Tasks;

namespace JSON_WEB_Token

{

    public  class Helper

    {

        public  static AccessTokenResponse GetAccessTokenModel(UserData userData, int hours = , DateTime? expireTimeSpan = null)

        {

            JwtSettingsModel _jwtSettings = GetAppsettings<JwtSettingsModel>("JwtSettings");

            //创建claim

            var claim = new Claim[]{

                    new Claim(ClaimTypes.Sid,userData.UserGid.ToString()),

                    new Claim(ClaimTypes.Name,userData.UserNo),

                    new Claim(ClaimTypes.Role,TokenRoleType.UserApp),

                   };

            //对称秘钥 签名秘钥

            var key = new SymmetricSecurityKey(Encoding.UTF8.GetBytes(_jwtSettings.SecetKey));

            //签名证书(秘钥,加密算法)

            var creds = new SigningCredentials(key, SecurityAlgorithms.HmacSha256);

            //生成token

            DateTime expiresDate = expireTimeSpan ?? System.DateTime.Now.AddHours(hours);

            var token = new JwtSecurityToken(_jwtSettings.Issuer, _jwtSettings.Audience, claim, DateTime.Now, expiresDate, creds);

            //保存token

            var accessTokenModel = new AccessTokenResponse();

            accessTokenModel.TokenType = "Bearer";

            accessTokenModel.UserNo = userData.UserNo;

            accessTokenModel.ExpiresDate = DateTimeToTimestamp(expiresDate);

            accessTokenModel.AccessToken = new JwtSecurityTokenHandler().WriteToken(token);

            return accessTokenModel;

        }

        public  static long DateTimeToTimestamp(DateTime dateTime)

        {

            var start = new DateTime(, , , , , , dateTime.Kind);

            return Convert.ToInt64((dateTime - start).TotalSeconds);

        }

        public class UserData

        {

            public Guid UserGid { get; set; }

            public string UserNo { get; set; }

            [Required]

            public string UserName { get; set; }

            public string PassWord { get; set; }

        }

        public class AccessTokenResponse

        {

            public string TokenType { get; set; } = "Bearer";

            public string UserNo { get; set; }

            public string AccessToken { get; set; }

            public long ExpiresDate { get; set; }

        }

        /// <summary>

        /// 获取配置文件信息

        /// </summary>

        /// <typeparam name="T"></typeparam>

        /// <param name="setKey"></param>

        /// <returns></returns>

        public static T GetAppsettings<T>(string setKey)

        {

            var builder = new Microsoft.Extensions.Configuration.ConfigurationBuilder()

                      .SetBasePath(Directory.GetCurrentDirectory())

                      .AddJsonFile("appsettings.json").Build();

            return builder.GetSection(setKey).Get<T>();

        }

        /// <summary>

        /// Token用户类型

        /// </summary>

        public class TokenRoleType

        {

            /// <summary>

            /// 匿名Token

            /// </summary>

            public const string GuoWaiApp = "国外渠道";

            /// <summary>

            /// 用户Token

            /// </summary>

            public const string UserApp = "国内渠道";

        }

    }

}
第四:JwtSettingsModel
using System;

using System.Collections.Generic;

using System.Linq;

using System.Threading.Tasks;

namespace JSON_WEB_Token

{

    public class JwtSettingsModel

    {

        //token是谁颁发的

        public string Issuer { get; set; }

        //token可以给哪些客户端使用

        public string Audience { get; set; }

        //加密的key 必须是16个字符以上,要大于128个字节

        public string SecetKey { get; set; }

    }

    public class AccessTokenErrModel

    {

        public string AppId { get; set; }

        public string errcode { get; set; }

        public string errmsg { get; set; }

        public Guid UserGid { get; set; }

    }

}
第五:appsettings
{

  "Logging": {

    "LogLevel": {

      "Default": "Information",

      "Microsoft": "Warning",

      "Microsoft.Hosting.Lifetime": "Information"

    }

  },

  "AllowedHosts": "*",

  "JwtSettings": {

    "Issuer": "http://localhost:44305",

    "Audience": "http://localhost:44305",

    "SecetKey": "HelloWorldHelloWorldHelloWorld"

  }

}
第六:Startup
using System;

using System.Collections.Generic;

using System.Linq;

using System.Text;

using System.Threading.Tasks;

using Microsoft.AspNetCore.Authentication.JwtBearer;

using Microsoft.AspNetCore.Builder;

using Microsoft.AspNetCore.Hosting;

using Microsoft.AspNetCore.HttpsPolicy;

using Microsoft.AspNetCore.Mvc;

using Microsoft.Extensions.Configuration;

using Microsoft.Extensions.DependencyInjection;

using Microsoft.Extensions.Hosting;

using Microsoft.Extensions.Logging;

using Microsoft.IdentityModel.Tokens;

namespace JSON_WEB_Token

{

    public class Startup

    {

        public Startup(IConfiguration configuration)

        {

            Configuration = configuration;

        }

        public IConfiguration Configuration { get; }

        // This method gets called by the runtime. Use this method to add services to the container.

        public void ConfigureServices(IServiceCollection services)

        {

            services.AddControllers();

            #region json  web   token  添加认证服务

            //将appsettings.json中的JwtSettings部分文件读取到JwtSettings中

            services.Configure<JwtSettingsModel>(Configuration.GetSection("JwtSettings"));

            //使用Bind的方式读取配置

            //将配置绑定到JwtSettings实例中

            var jwtSettings = new JwtSettingsModel();

            Configuration.Bind("JwtSettings", jwtSettings);

            services.AddAuthentication(options => {

                //认证middleware配置

                options.DefaultAuthenticateScheme = JwtBearerDefaults.AuthenticationScheme;

                options.DefaultChallengeScheme = JwtBearerDefaults.AuthenticationScheme;

                options.DefaultScheme = JwtBearerDefaults.AuthenticationScheme;

            }).AddJwtBearer(options  =>

            {

                //options.SaveToken = true;

                //options.RequireHttpsMetadata = false;

                //主要是jwt  token参数设置

                options.TokenValidationParameters = new TokenValidationParameters

                {

                    //Token颁发机构

                    ValidIssuer = jwtSettings.Issuer,

                    //颁发给谁

                    ValidAudience = jwtSettings.Audience,

                    //这里的key要进行加密

                    IssuerSigningKey = new SymmetricSecurityKey(Encoding.UTF8.GetBytes(jwtSettings.SecetKey))

                };

            });

            #endregion

            #region 注册跨域请求服务 CORS 中间件处理跨域请求

            //注册跨域请求服务 允许所有来源、所有方法、所有请求标头、允许请求凭据

            services.AddCors(options =>

                    {

                        //注册默认策略

                        options.AddDefaultPolicy( builder =>

                        {

                            builder.AllowAnyOrigin()

                            .AllowAnyMethod()

                            .AllowAnyHeader()

                            // .AllowCredentials()

                            ;

                        });

                        //注册一个策略名称

                        options.AddPolicy("anyPolicy", builder =>

                        {

                        builder.WithOrigins("http://127.0.0.1:9102", "https://www.baidu.com")

                        .AllowAnyMethod()

                        .AllowAnyHeader()

                        // .AllowCredentials()

                        ;

                        });

                    });

            services.AddMvc().SetCompatibilityVersion(CompatibilityVersion.Version_3_0);

            #endregion

        }

        // This method gets called by the runtime. Use this method to configure the HTTP request pipeline.

        public void Configure(IApplicationBuilder app, IWebHostEnvironment env)

        {

            if (env.IsDevelopment())

            {

                app.UseDeveloperExceptionPage();

            }

            else

            {

                app.UseExceptionHandler("/Home/Error");

            }

            app.UseHttpsRedirection();

            /////////////////////////////////////////////

            //授权(Authorization)

            app.UseAuthorization();

            ///添加中间件(Middleware) 启用验证

            app.UseAuthentication();

            /////////////////////////////////////////////////

            app.UseCors("anyPolicy"); // 设置全局跨域

            app.UseRouting();

            app.UseEndpoints(endpoints =>

            {

                endpoints.MapControllers();

                endpoints.MapControllerRoute(

                   name: "default",

                   pattern: "{controller=Authenticate}/{action=Index}/{id?}");

            });

        }

    }

}
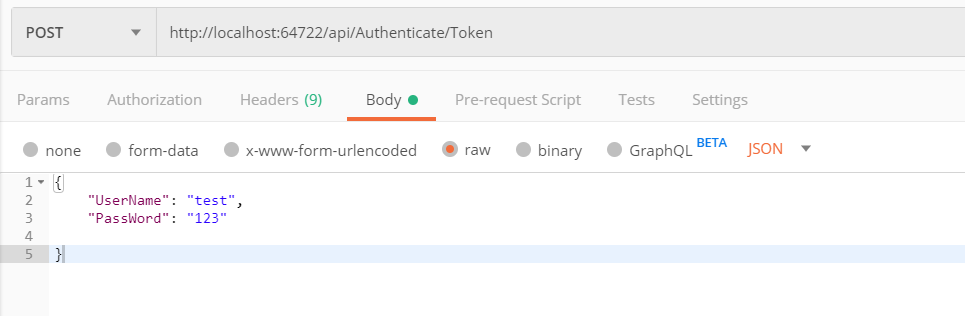
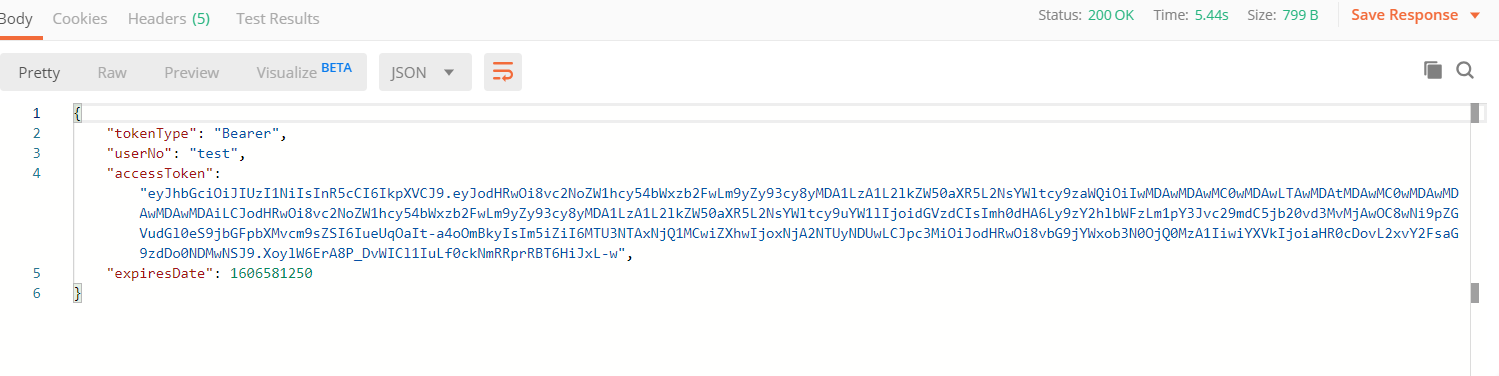
第七:postman请求
.Net Core 3.0 Api json web token 中间件签权验证和 Cors 中间件处理跨域请求的更多相关文章
- Handle Refresh Token Using ASP.NET Core 2.0 And JSON Web Token
来源: https://www.c-sharpcorner.com/article/handle-refresh-token-using-asp-net-core-2-0-and-json-web ...
- JSON Web Token(缩写 JWT) 目前最流行的跨域认证解决方案
一.跨域认证的问题 互联网服务离不开用户认证.一般流程是下面这样. 1.用户向服务器发送用户名和密码. 2.服务器验证通过后,在当前对话(session)里面保存相关数据,比如用户角色.登录时间等等. ...
- JWT(JSON Web Token) 【转载】
JWT(JSON Web Token) 什么叫JWTJSON Web Token(JWT)是目前最流行的跨域身份验证解决方案. 一般来说,互联网用户认证是这样子的. 1.用户向服务器发送用户名和密码. ...
- JSON Web Token(JWT)原理和用法介绍
JSON Web Token(JWT)是目前最流行的跨域身份验证解决方案.今天给大家介绍一下JWT的原理和用法. 官网地址:https://jwt.io/ 一.跨域身份验证 Internet服务无法与 ...
- JSON Web Token (JWT) 实现与使用方法
1. JSON Web Token是什么 JSON Web Token (JWT)是一个开放标准(RFC 7519),它定义了一种紧凑的.自包含的方式,用于作为JSON对象在各方之间安全地传输信息.该 ...
- 一分钟简单了解 JSON Web Token
JSON Web Token(JWT)是一个开放的标准(RFC 7519),它定义了一个紧凑且自包含的方式,用于在各方之间作为 JSON 对象安全地传输信息.由于此信息是经过数字签名的,因此可以被验证 ...
- ASP.NET Core 启用跨域请求
本文翻译整理自:https://docs.microsoft.com/en-us/aspnet/core/security/cors?view=aspnetcore-3.1 一 .Cross-Orig ...
- 把旧系统迁移到.Net Core 2.0 日记 (18) --JWT 认证(Json Web Token)
我们最常用的认证系统是Cookie认证,通常用一般需要人工登录的系统,用户访问授权范围的url时,会自动Redirect到Account/Login,登录后把认证结果存在cookie里. 系统只要找到 ...
- [转] JSON Web Token in ASP.NET Web API 2 using Owin
本文转自:http://bitoftech.net/2014/10/27/json-web-token-asp-net-web-api-2-jwt-owin-authorization-server/ ...
随机推荐
- Mac原型动画设计软件Drama创建3D图层的注意事项,你知道吗?
Drama创建3D图层的注意事项:要跨层保留3D空间,可以使用组.它们具有保留子图层和嵌套组的3D空间的特殊功能. Drama支持通过在三维空间中定位和旋转2D图层来创建3D内容.要在3D空间中定位图 ...
- SSH爆破应急响应
问题发现 登录云主机,根据提示消息,发现正遭受SSH爆破攻击,IP地址为159.65.230.189 查看登录相关安全日志:tail -f /var/log/secure,发现其他尝试爆破IP106. ...
- httprunner学习11-辅助函数debugtalk.py
前言 在httprunner里面,每个 YAML / JSON 文件的脚本都是独立运行的,有时候我们希望能跨文件使用公用的参数. 比如登录生成一个token,后面的用例都可以去引用这个token值,或 ...
- 快速了解前端打包 webpack
一.介绍 (1)概念 webpack 用于编译 JavaScript 模块,是 JavaScript 静态模块的打包工具.从 webpack v4.0.0 开始,可以不用引入一个配置文件. (2)核心 ...
- Swagger 学习资料
Swagger 学习资料 网址 Spring Boot中使用Swagger2构建强大的RESTful API文档 http://blog.didispace.com/springbootswagger ...
- datagrid 文本溢出时候 鼠标经过出现提示信息tooltip
1只有文本溢出的单元格鼠标经过才显示提示信息 $('.datagrid-cell').mouseover(function () { if (this.offsetWidth < this.sc ...
- iOS 应用逆向工程分析流程图
http://bbs.iosre.com/t/ios/12432
- frp开机启动
暂时只介绍linux版本的做法,作为备忘. 添加systemd配置文件: vim /usr/lib/systemd/system/frp.service 文件内容如下: [Unit] Descript ...
- websocket 浅学
websocket ,可以实现客户端与服务器的即时通讯,比如即时聊天,获取项目中的消息提醒等(小铃铛上的标红数字提醒) 话不多说,上马奔腾,走起 只写demo,不在项目中使用: 1.初始化项目, np ...
- YY天气使用
前言: 需要使用http获取天气数据,本节说明调用YY天气的http接口获取天气数据 注册: http://www.yytianqi.com/ 登录注册的邮箱验证 验证完成以后: 获取的数据信息: { ...