
azkaban用户管理及权限配置
参考:https://blog.csdn.net/zlx510tsde/article/details/52287931
官网:https://azkaban.readthedocs.io/en/latest/
1.用户权限管理介绍
azkaban使用jetty创建服务端,通过配置$AZKABAN_WEB_HOME/conf/azkaban-users.xml文件来配置用户,在官网的说明如下https://azkaban.readthedocs.io/en/latest/userManager.html 。采用用户——角色——权限三个维度控制权限。其中用户可以创建用户组,给用户组制定权限,这样在该用户组下的所有用户自动拥有该权限。
配置用户的文件:$AZKABAN_HOME/azkaban-web-server/conf/azkaban-users.xml
在azkaban中被引入使用:$AZKABAN_HOME/azkaban-web-server/conf/azkaban.propertes
root@hadoop01:/software/azkaban-3.12./azkaban-web-server/conf>cat azkaban-users.xml

<azkaban-users>

        <user username="azkaban" password="azkaban" roles="admin" groups="azkaban" />

        <user username="metrics" password="metrics" roles="metrics"/>

        <role name="admin" permissions="ADMIN" />

        <role name="metrics" permissions="METRICS"/>

</azkaban-users>

root@hadoop01:/software/azkaban-3.12./azkaban-web-server/conf>cat azkaban.properties
.....

# Azkaban Jetty server properties.

jetty.use.ssl=false

jetty.maxThreads=

jetty.port=8081
.....

# Azkaban UserManager class

user.manager.class=azkaban.user.XmlUserManager

user.manager.xml.file=/software/azkaban-3.12./azkaban-web-server/conf/azkaban-users.xml
....
azkaban提供的权限有如下几种,用户可以自行组合配置
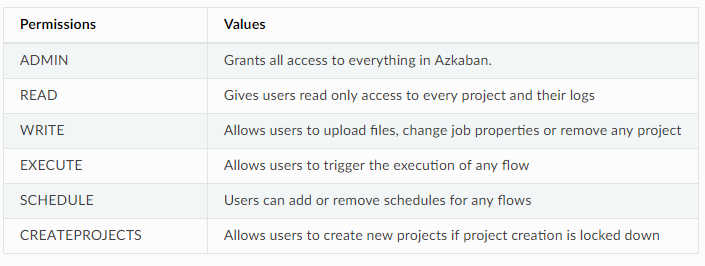
注意这里的CREATEPROJECTS权限,说明是"如果project creation 是 locked down,就允许用户创建新的project"。
这个locked down配置是在$AZKABAN_HOME/azkaban-web-server/conf/azkaban.properties文件中
lockdown.create.projects=false
2添加用户
<azkaban-users>

   <user username="myusername" password="mypassword" roles="a" groups="mygroup" / >

   <user username="myusername2" password="mypassword2" roles="a, b" groups="ga, gb" / >

   ...

 </azkaban-users>
3添加组
组成员自动拥有组的权限
<azkaban-users>

  <user username="a" ... groups="groupa" / >

  ...

  <group name="groupa" roles="myrole" / >

  ...

</azkaban-users>
4添加角色
<azkaban-users>

  <user username="a" ... groups="groupa" roles="readall" / >

  <user username="b" ... / >

  ...

  <group name="groupa" roles="admin" / >

  ...

  <role name="admin" permissions="ADMIN" / >

  <role name="readall" permissions="READ" / >

</azkaban-users>
下面是一个标准范本
<azkaban-users>

<user username="admin" password="admin" roles="admin" groups="admin" />

<user username="zhangsan" password="zhangsan"  groups="group_user" />

<user username="lisi" password="lisi" groups="group_user" />

<user username="metrics" password="metrics" roles="metrics"/>

<user username="azkaban" password="azkaban" groups="group_inspector"/>

<group name="group_user" roles="user" />

<group name="group_inspector" roles="inspector" />

<role name="admin" permissions="ADMIN" />

<role name="metrics" permissions="METRICS"/>

<role name="user" permissions="READ,WRITE,EXECUTE,SCHEDULE,CREATEPROJECTS"/>

<role name="inspector" permissions="READ"/>

<role name="write" permissions="WRITE"/>

<role name="execute" permissions="EXECUTE"/>

<role name="schedule" permissions="SCHEDULE"/>

<role name="createprojects" permissions="CREATEPROJECTS"/>

</azkaban-users>
配置后重启azkaban-web-server。
admin用户拥有超级管理员权限,可以给其他用户赋权限。
在group_user用户组下的用户,拥有使用azkaban的权限,可以创建project,读写执行,调度。
在group_inspector用户组下的用户,拥有审查员权限,只能读。也就是只能看project项目,flow,看执行日志,但是不能更改。
azkaban用户管理及权限配置的更多相关文章
- CentOS学习笔记--账号管理与权限配置
Linux 的账号管理与权限配置 管理员的工作中,相当重要的一环就是『管理账号』啦! 使用者标识符: UID 与 GID 虽然我们登陆 Linux 主机的时候,输入的是我们的账号,但是其实 Linux ...
- MySQL 用户管理与权限管理
MySQL 用户管理与权限管理 -- 操作环境mysql> show variables like 'version'; +---------------+--------+| Variabl ...
- Oracle 用户管理与权限控制
Oracle 用户管理与权限控制 oracle数据库的权限系统分为系统权限与对象权限.系统权限( database system privilege )可以让用户执行特定的命令集.例如,create ...
- centos7下mysql 用户管理和权限设置
1.进入mysql命令行,输入root及密码[root@localhost ~]# mysql -u root -pEnter password: Welcome to the MySQL monit ...
- Mysql用户管理及权限分配
早上到公司,在服务器上Mysql的数据库里新建了个database,然后本地的系统里用原来连接Mysql账号admin连这个数据库.结果报错了,大概是这样子的: Access denied for u ...
- MySQL数据分析-(9)库操作补充:用户管理和权限管理
大家好,我是jacky,很高兴继续跟大家学习MySQL数据分析实战,本节课的主题是用户管理和权限管理: 在分享之前,jacky在不厌其烦的强调一下:学习任何一门学科和技能,最重要的是捋清逻辑,我们要知 ...
- MySQL用户管理及权限设置
mysql 用户管理和权限设置 用户管理 mysql>use mysql; 查看 mysql> select host,user,password from user ; 创建 mysql ...
- 超哥笔记 -- 用户管理、权限设置、进程管理、中文配置、计划任务和yum源配置(5)
一 网卡配置 ifconfig 查询.设置网卡和ip等参数 ifup,ifdown 脚本命令,更简单的方式启动关闭网络 ip 符合指令,直接修改上述功能 网络配置文件: /etc/sysconf ...
- Mosquitto搭建Android推送服务(四)Mosquitto服务器用户登录与权限配置
文章钢要: 1.对服务器进行多用户配置 2.根据不同用户给予不同权限 一.Mosquitto的用户机制 mosquitto中可以添加多个用户,只有使用用户名和密码登陆服务器才允许用户进行订阅与发布操作 ...
随机推荐
- 学习笔记CB003:分块、标记、关系抽取、文法特征结构
分块,根据句子的词和词性,按照规则组织合分块,分块代表实体.常见实体,组织.人员.地点.日期.时间.名词短语分块(NP-chunking),通过词性标记.规则识别,通过机器学习方法识别.介词短语(PP ...
- [Python学习笔记] 数字类型及操作
数字类型 整数类型 十进制:1110,-123 二进制:以0B或0b开头 0b110,-0B101 八进制:以0O或0o开头 0o123,-0O567 十六进制:以0X或0x开头 0x555,-0X8 ...
- siimpleHttpServer 快速建立一个文件服务器
利用 SimpleHTTPServer 可以非常快速的建立一个http服务器,如果有同学在做共享文件时遇到了困难,只需要一行代码,即可建站完成. 在想要映射的文件夹目录内,执行命令行 python - ...
- annotation的理解
Annotations提供一些本来不属于程序的数据. 比如:一段代码的作者或者告诉编译器禁止一些特殊的错误.An annotation 对代码的执行没有什么影响.Annotations使用@annot ...
- VS Code直接编辑下一行
ctrl + enter 可以直接跳转到下一行进行编辑,本行后面的字符不受影响. 这在书写html脚本时非常有用.
- WinEdt和LaTeX的简介
LaTex 是一款Tex软件, 是一款专业的 pdf 排版软件,功能强大,上手简单,是老板折磨新同学的一件非常好用的利器,能让你仅用两个晚上就达到肾虚的效果. LaTex的软件由MikTex以及编译器 ...
- Robot Framework脚本在jenkins执行完之后无法查看日志
首先确保Robot Framework Plugin已经安装好,构建结束后test result和log.html等日志文件已显示,只是无法打开查看: 修改tomcat配置:vi tomcat/con ...
- Java Web开发Session超时设置
在Java Web开发中,Session为我们提供了很多方便,Session是由浏览器和服务器之间维护的.Session超时理解为:浏览器和服务器之间创建了一个Session,由于客户端长时间(休眠时 ...
- CentOS 7系统初始化
1. 升级系统 $ yum -y update 2.SELinux设置: 禁用 $ vi /etc/selinux/config 修改 SELINUX=disabled
- Ubuntu平台rm误删的文件如何恢复
安装:Ubuntu下也可以直接用apt-get来获取extundelete 以我自己的Ubuntu14.04.3来看: df 命令是linux系统上以磁盘分区为单位来查看文件系统的命令,后面可以加上不 ...